I 10 Hacker Più Famosi e Potenti Al Mondo (Guida 2026)
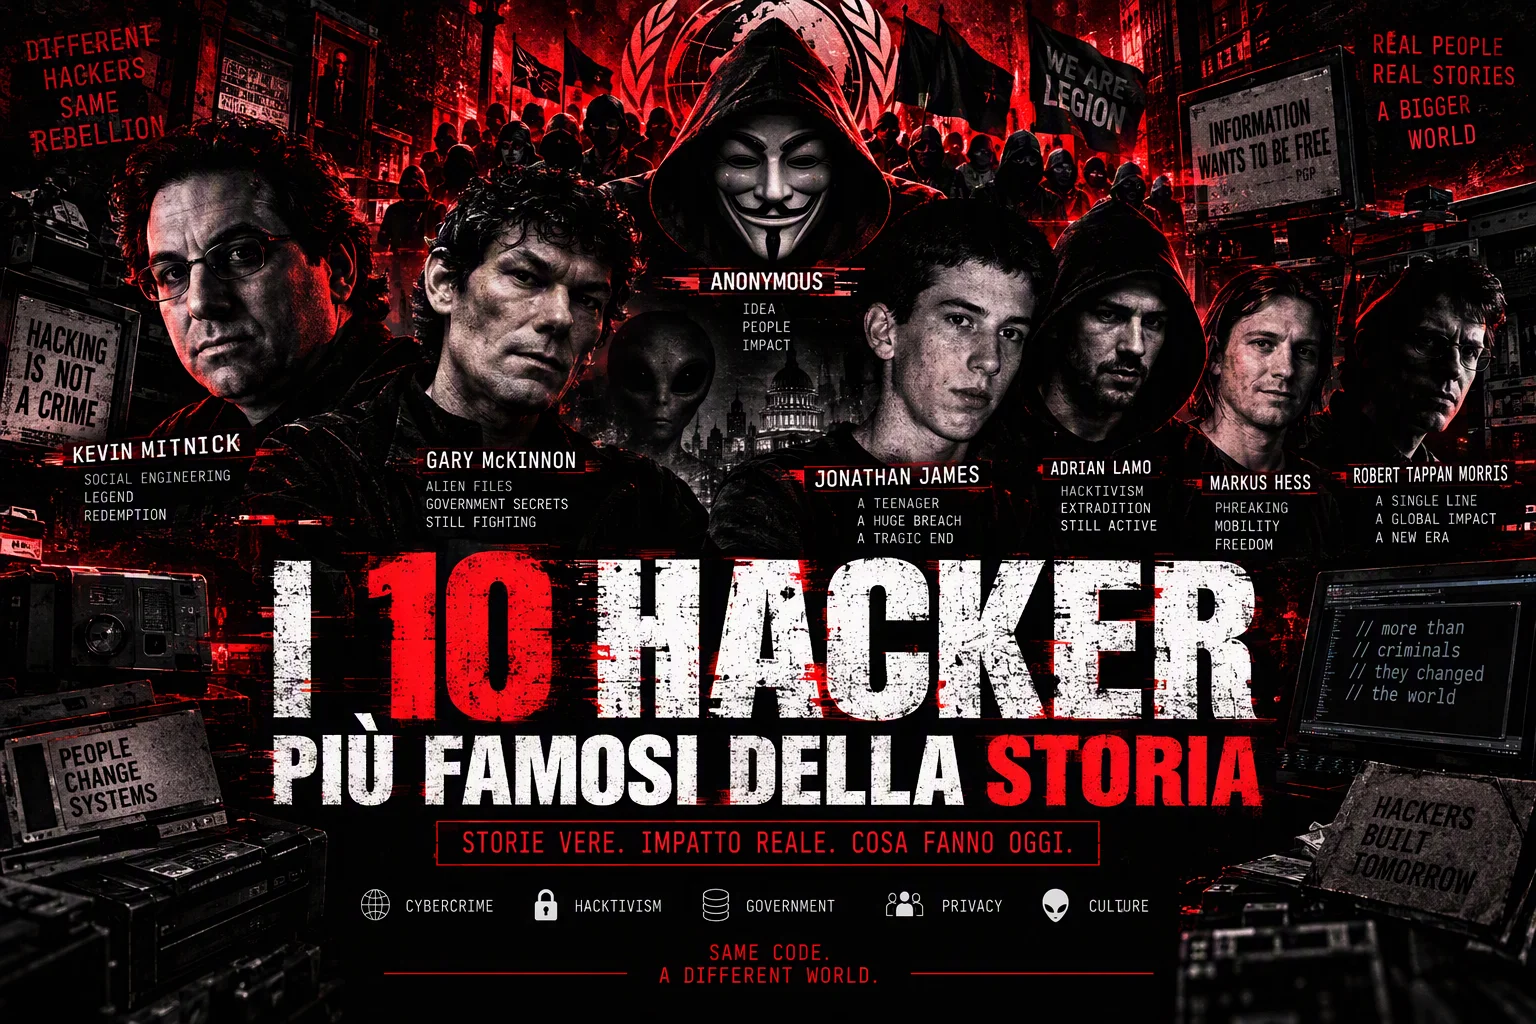
Chi sono i 10 hacker più famosi e forti della storia? Da Kevin Mitnick ad Anonymous: storie vere, attacchi celebri, segreti e curiosità, fino a cosa fanno oggi.
- Pubblicato il 2026-10-04
- Tempo di lettura: 6 min
Le Storie Vere dei 10 Hacker Più Forti di Sempre #
Dagli anni ‘80 a oggi, alcuni nomi hanno definito l’immaginario collettivo dell’hacking: adolescenti che bucavano reti telefoniche per gioco, organizzatori di furti di carte di credito da centinaia di milioni di dollari, collettivi senza volto, e perfino un ricercatore che ha fermato per caso uno dei ransomware più distruttivi della storia. Le loro storie raccontano l’evoluzione dell’hacking meglio di qualsiasi definizione tecnica: dal phone phreaking degli anni ‘80 al cybercrime organizzato di oggi.
1. Kevin Mitnick: il condor #
Kevin Mitnick (1963-2023) è probabilmente il nome più noto nella storia dell’hacking. Negli anni ‘80 e ‘90 ha violato le reti di aziende come Motorola, Nokia e Pacific Bell, affidandosi più al social engineering che a exploit tecnici sofisticati: convincere una persona a rivelare una password funzionava spesso meglio di qualsiasi vulnerabilità. Nel 1995 l’FBI lo descrisse come il criminale informatico più ricercato degli Stati Uniti. Dopo cinque anni di carcere, Mitnick si è reinventato come consulente di sicurezza, autore di diversi libri e fondatore della sua società di sicurezza, diventando uno dei casi più citati di passaggio dal lato offensivo a quello difensivo. È morto nel 2023. Abbiamo dedicato un approfondimento completo a Kevin Mitnick.
2. Kevin Poulsen: Dark Dante #
Kevin Poulsen, noto con lo pseudonimo “Dark Dante”, si è reso famoso nel 1990 prendendo il controllo delle linee telefoniche di un’emittente radiofonica di Los Angeles per assicurarsi di essere il 102° chiamante in un concorso, vincendo così una Porsche 944 S2. Esperto di phone phreaking (la manipolazione dei sistemi telefonici, antenato del moderno hacking di rete), è stato condannato a 51 mesi di carcere. Dopo il carcere ha intrapreso una carriera nel giornalismo investigativo e nella sicurezza informatica, scrivendo per anni per Wired e poi per The Daily Beast come corrispondente su temi di sicurezza nazionale: uno dei primi esempi di hacker diventato cronista del proprio stesso mondo.
3. Adrian Lamo: l’hacker senza casa #
Adrian Lamo (1981-2018), soprannominato “the homeless hacker” per il suo stile di vita nomade, divenne noto per essersi introdotto nelle reti di aziende come Microsoft e nel sito del New York Times, spesso segnalando lui stesso le vulnerabilità trovate. È diventato una figura controversa nel 2010, quando segnalò alle autorità Chelsea Manning dopo che questa gli aveva confidato di aver fornito documenti riservati a WikiLeaks: una scelta che gli attirò accuse di tradimento da una parte della comunità hacker e difese da un’altra. È morto nel 2018 in circostanze mai del tutto chiarite pubblicamente.
4. Albert Gonzalez: il furto di carte più grande della storia #
Albert Gonzalez ha organizzato quello che resta uno dei più grandi furti di dati di carte di pagamento mai documentati: gli attacchi contro TJX, Heartland Payment Systems e altre catene commerciali tra il 2005 e il 2008, con oltre 170 milioni di numeri di carte di pagamento coinvolti secondo le accuse e le ricostruzioni dell’epoca. Un dettaglio che rende la sua storia particolarmente complessa: per parte di quel periodo lavorava anche come informatore per i Secret Service statunitensi, mentre contemporaneamente orchestrava gli attacchi. È stato condannato a 20 anni e un giorno di carcere, una delle pene più dure mai comminate negli Stati Uniti per un crimine informatico.
5. Gary McKinnon: la più grande intrusione militare della storia #
Tra il 2001 e il 2002, Gary McKinnon, hacker scozzese, si è introdotto senza autorizzazione in sistemi militari e della NASA, alla ricerca (a suo dire) di prove sull’esistenza di UFO e tecnologie aliene nascoste. Secondo l’atto d’accusa statunitense furono coinvolti 92 computer di Army, Navy, Air Force, Dipartimento della Difesa e NASA, più altri sei sistemi di organizzazioni private. Le autorità statunitensi dell’epoca lo descrissero come il più grande attacco a sistemi militari governativi mai registrato fino ad allora, una caratterizzazione che resta comunque quella dell’accusa, non un dato oggettivo comparabile nel tempo. McKinnon ha combattuto per anni un lungo processo di estradizione dal Regno Unito, poi bloccato nel 2012 dal governo britannico per ragioni umanitarie legate alla sua salute. Ne parliamo nel dettaglio nel nostro approfondimento su Gary McKinnon.
6. Jonathan James: il primo minorenne condannato negli USA #
Jonathan James, con lo pseudonimo “c0mrade”, a soli 15 anni, nel 1999, si è introdotto nei sistemi della NASA e del Dipartimento della Difesa, arrivando a scaricare il codice sorgente di software usato sulla Stazione Spaziale Internazionale, costringendo la NASA a spegnere temporaneamente i propri sistemi per verificare l’accaduto. Nel 2000, a 16 anni, è diventato il primo minorenne negli Stati Uniti condannato per un cybercrime. La sua storia ha avuto un epilogo tragico: si è tolto la vita nel 2008, a 24 anni, in un contesto di ulteriori indagini federali a suo carico che riteneva ingiuste. Abbiamo approfondito la sua vicenda nel nostro articolo dedicato a Jonathan James.
7. Robert Tappan Morris: il padre involontario del worm moderno #
Nel 1988 Robert Tappan Morris, allora studente alla Cornell University, ha rilasciato quello che è passato alla storia come il Morris Worm, generalmente considerato il primo worm a diffondersi su larga scala su Internet. Secondo Morris lo scopo era misurare le dimensioni della rete, non causare danni, ma un difetto nel codice di replicazione fece sì che il worm infettasse ripetutamente le stesse macchine, rallentando o bloccando migliaia di computer, una parte consistente di Internet all’epoca. È stato il primo caso processato ai sensi del Computer Fraud and Abuse Act statunitense. Oggi Morris è professore al MIT, dove insegna sistemi distribuiti e informatica: un altro esempio di traiettoria dal lato sbagliato della legge a una cattedra accademica.
8. Anonymous: il collettivo senza volto #
Anonymous non è una persona ma un collettivo decentralizzato, emerso nel 2003 dall’ecosistema di 4chan e di altri imageboard, che ha assunto una forte identità hacktivista soprattutto a partire dal 2008, diventando noto a livello globale per campagne contro Scientology, istituzioni governative, aziende e, più recentemente, per operazioni legate a conflitti geopolitici. Senza una gerarchia o un’identità centrale, chiunque può agire “a nome di Anonymous”, il che rende il collettivo allo stesso tempo potente e difficile da definire con precisione: le sue azioni vanno da proteste digitali relativamente innocue a intrusioni e fughe di dati su larga scala. Ne parliamo nel nostro approfondimento su Anonymous.
9. Marcus Hutchins: l’eroe accidentale di WannaCry #
Marcus Hutchins, ricercatore britannico noto online come “MalwareTech”, è diventato famoso nel 2017 per aver contribuito a rallentare e interrompere una parte importante della diffusione iniziale del ransomware WannaCry, identificando e registrando un dominio che fungeva da kill switch nel codice del malware. Pochi mesi dopo è stato arrestato negli Stati Uniti: nel 2019 si è dichiarato colpevole per aver creato e distribuito anni prima, da adolescente, il trojan bancario Kronos e il malware UPAS Kit. Ha patteggiato una condanna senza ulteriore carcerazione ed è oggi un ricercatore di sicurezza attivo e rispettato: una storia che mostra quanto possa essere sottile, nel mondo hacker, il confine tra passato e presente, tra danno e difesa.
10. Evgeniy Bogachev: il ricercato che non si è mai fatto trovare #
A differenza di molti nomi in questa lista, Evgeniy Bogachev non è mai stato catturato. Considerato dall’FBI la mente dietro Zeus e GameOver Zeus, un trojan bancario diffuso tramite una botnet con un’architettura di comando e controllo peer-to-peer, più difficile da smantellare rispetto alle botnet tradizionali con server centrali: l’FBI stima oltre un milione di computer infetti e oltre 100 milioni di dollari di perdite riconducibili alla sola GameOver Zeus. Bogachev è ricercato dagli Stati Uniti dal 2014, con una ricompensa fino a 3 milioni di dollari, una delle più alte mai offerte per un cybercriminale. Si ritiene viva in Russia, fuori dalla portata dell’estradizione statunitense: un promemoria di quanto il cybercrime organizzato possa restare impunito quando opera da giurisdizioni che non collaborano con le indagini internazionali.
Cosa raccontano questi 10 hacker sull’evoluzione della cybersecurity #
Messe in fila, queste dieci storie disegnano anche una sintesi dell’evoluzione dell’hacking stesso:
| Epoca | Tecnica dominante |
|---|---|
| Anni ‘80 | Phone phreaking e manipolazione dei sistemi telefonici |
| Anni ‘90 | Social engineering e intrusioni mirate |
| 2000-2010 | Web hacking, carding, prime botnet su larga scala |
| 2010-2020 | Hacktivism e cybercrime sempre più industrializzato |
| Oggi | Malware research, ransomware e criminal group strutturati |
Pochi elementi ricorrono in quasi tutte le storie: la curiosità tecnica come motore iniziale, spesso più forte del guadagno economico (specialmente nei casi più vecchi); l’età giovane di molti protagonisti al momento dei fatti; e un bivio ricorrente tra carriera criminale e carriera nella sicurezza informatica, con una parte consistente di questi nomi che è finita per lavorare, in un modo o nell’altro, dalla parte della difesa. È lo stesso bivio che oggi prende forma in modo legale ed esplicito nel percorso da hacker a ethical hacker, con la differenza, fondamentale, dell’autorizzazione.
Domande frequenti sugli hacker più famosi della storia #
Chi è considerato l’hacker più famoso della storia? #
Kevin Mitnick è generalmente considerato il più famoso, per la notorietà raggiunta negli anni ‘90 e per la sua successiva trasformazione in consulente di sicurezza riconosciuto a livello internazionale.
Qual è stato il primo worm informatico della storia? #
Il Morris Worm, rilasciato nel 1988 da Robert Tappan Morris, è generalmente considerato il primo worm a diffondersi su larga scala su Internet.
Chi è il cybercriminale più ricercato ancora in libertà? #
Evgeniy Bogachev, ritenuto responsabile delle botnet Zeus e GameOver Zeus, è ricercato dall’FBI dal 2014 e non è mai stato catturato.
Gli hacker più famosi sono oggi tutti nella sicurezza informatica? #
Molti sì: Kevin Mitnick, Kevin Poulsen e Marcus Hutchins sono esempi noti di questa transizione, ma non è una regola universale, alcuni hanno scontato lunghe pene detentive e altri non sono mai stati catturati.
Anonymous è un singolo hacker o un gruppo? #
È un collettivo decentralizzato senza una gerarchia fissa: chiunque può agire pubblicamente a suo nome, il che rende difficile parlarne come di un’unica entità coerente.
Qual è stata la più grande intrusione in sistemi militari della storia? #
Quella di Gary McKinnon, tra il 2001 e il 2002, contro decine di computer della NASA e del Dipartimento della Difesa statunitense, descritta dagli USA come il più grande attacco a sistemi militari governativi mai registrato fino ad allora.
Chi è stato il più giovane hacker condannato negli Stati Uniti? #
Jonathan James, condannato a 15 anni nel 1999 per intrusioni nei sistemi della NASA e del Dipartimento della Difesa, primo minorenne condannato per crimini informatici negli USA.