Wordlist per Pentesting: SecLists, RockYou, CeWL e Crunch
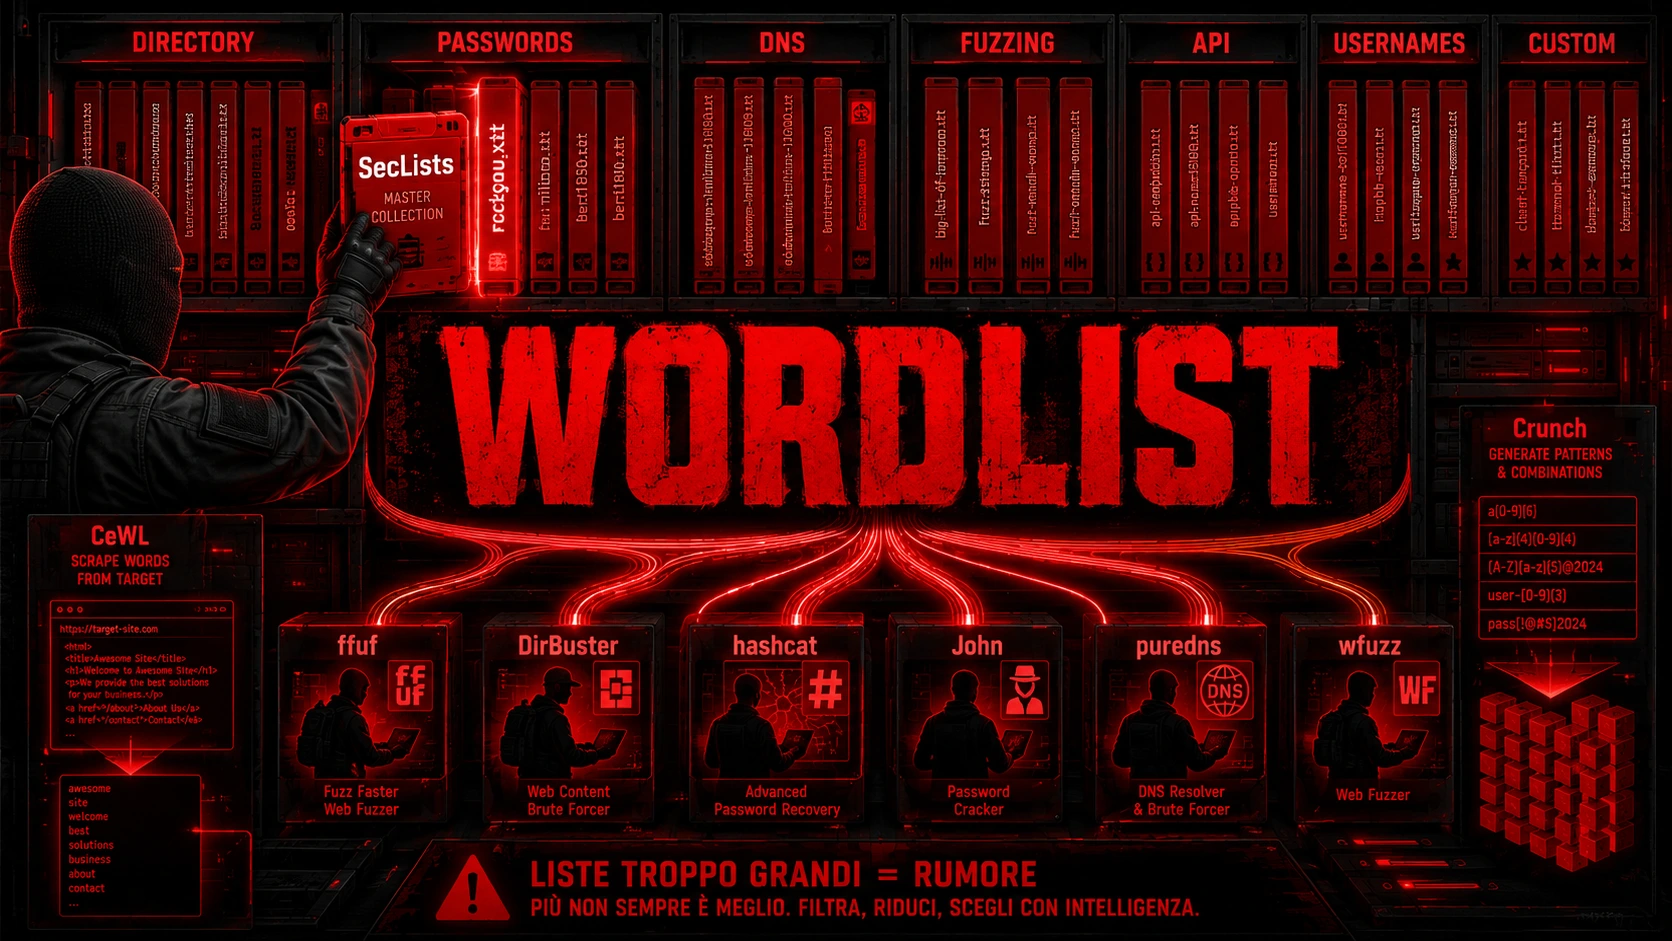
Scopri quali wordlist di SecLists usare per directory fuzzing, password cracking, DNS e API, con path su Kali Linux e liste custom create con CeWL e Crunch.
- Pubblicato il 2026-08-19
- Tempo di lettura: 9 min
Wordlist Hacking e Pentesting: Guida a SecLists e Wordlist Custom #
I tool fanno rumore, le wordlist fanno la differenza. Puoi avere ffuf, feroxbuster, hashcat, john — senza la wordlist giusta non trovi nulla. La scelta della wordlist è quella che separa un recon di 10 minuti da ore di falsi negativi: un target WordPress scansionato con una directory list generica perde tutti i path specifici di WP che invece una lista CMS-specifica trova in 30 secondi.
Questa guida copre ogni scenario: quale wordlist usare per directory brute forcing, password auditing, DNS subdomain discovery, fuzzing, username enumeration, API discovery — e come generare wordlist custom quando le generiche non bastano.
Prerequisiti: conoscenza di base di Linux e familiarità con almeno uno strumento di enumeration come ffuf o gobuster. Le sezioni sui password hash richiedono inoltre familiarità con hashcat o john the ripper.
Cos’è una Wordlist nel Pentesting? #
Una wordlist è un file contenente una raccolta di parole, stringhe, percorsi, username, password o payload usati dagli strumenti di sicurezza per automatizzare enumeration, fuzzing e password auditing. SecLists è una delle raccolte più usate perché organizza migliaia di liste per web content discovery, DNS, password, username e vulnerability testing.
Tipi di Wordlist #
| Tipo | Utilizzo |
|---|---|
| Directory | Directory e file web |
| DNS | Subdomain discovery |
| Password | Password auditing |
| Username | Account enumeration |
| Fuzzing | Payload e input testing |
| API | Endpoint discovery |
| CMS | WordPress, Drupal, Joomla |
| Custom | Enumerazione mirata sul target specifico |
Come Scegliere una Wordlist #
La regola generale: specificità prima di dimensione. Una lista piccola ma mirata alla tecnologia del target batte quasi sempre una lista enorme e generica.
Target generico → common.txt → raft-medium → lista specifica CMS/tecnologia → custom wordlist| Wordlist | Pro | Contro |
|---|---|---|
| Piccola | Velocissima | Coverage minore |
| Media | Buon equilibrio | Più richieste |
| Grande | Coverage elevata | Lenta, rumorosa |
| Specifica per tecnologia | Molto efficace sul target | Richiede fingerprinting prima |
| Custom | Altamente mirata | Richiede preparazione |
Non partire dalla lista più grande automaticamente: parti dalla più specifica per il target e aumenta la copertura solo se serve.
Dove Stanno le Wordlist su Kali #
# Directory wordlist principali
ls /usr/share/wordlists/           # rockyou.txt e poco altro
ls /usr/share/seclists/            # SecLists (dopo installazione)
ls /usr/share/dirbuster/wordlists/ # Liste directory DirBuster
ls /usr/share/dirb/wordlists/      # Liste dirb
ls /usr/share/wfuzz/wordlist/      # Liste wfuzz

# Decomprimi rockyou (compresso di default su Kali)
gunzip /usr/share/wordlists/rockyou.txt.gz
SecLists – La Collezione Principale #
SecLists (GitHub: danielmiessler/SecLists) è la raccolta di wordlist più usata nel settore. Non è una singola lista ma una biblioteca organizzata per scenario con migliaia di file specializzati.
sudo apt install seclists -y
ls /usr/share/seclists//usr/share/seclists/
├── Discovery/
│ ├── Web-Content/ ← directory, file, API, CMS-specific
│ ├── DNS/ ← subdomain discovery
│ └── Infrastructure/ ← porte, servizi
├── Fuzzing/
│ ├── SQLi/ ← SQL injection payloads
│ ├── XSS/ ← Cross-site scripting
│ ├── LFI/ ← Local File Inclusion
│ └── Command-Injection/
├── Passwords/
│ ├── Common-Credentials/ ← top password lists
│ ├── Default-Credentials/ ← credenziali default per servizio
│ └── Leaked-Databases/ ← rockyou e altri breach
├── Usernames/ ← username lists
└── Web-Shells/ ← nomi file di web shell comuniWordlist per Directory Enumeration #
Per trovare directory e file nascosti su web server. La scelta dipende dalla velocità disponibile e dalla profondità cercata — i numeri di entry sotto sono indicativi e variano tra le versioni del pacchetto, verifica sempre con wc -l sul file che stai usando.
Wordlist Rapide (quick win) #
# common.txt – poche migliaia di entry, risultati in <30 secondi
# Usa sempre come primo check
/usr/share/seclists/Discovery/Web-Content/common.txt

ffuf -w /usr/share/seclists/Discovery/Web-Content/common.txt \
     -u http://target.com/FUZZ --hc 404
Wordlist Standard (assessment normale) #
# raft-medium-directories.txt – decine di migliaia di entry, bilanciato
/usr/share/seclists/Discovery/Web-Content/raft-medium-directories.txt

# raft-medium-files.txt – file specifici (non directory)
/usr/share/seclists/Discovery/Web-Content/raft-medium-files.txt

# directory-list-2.3-medium.txt – il default storico di DirBuster
/usr/share/dirbuster/wordlists/directory-list-2.3-medium.txt
Wordlist Approfondite (engagement completo) #
# raft-large-directories.txt – da siti reali, molto più ampia della medium
/usr/share/seclists/Discovery/Web-Content/raft-large-directories.txt

# directory-list-2.3-big.txt – oltre un milione di entry, lenta, usa solo quando necessario
/usr/share/dirbuster/wordlists/directory-list-2.3-big.txt
Wordlist per Tecnologia #
Fingerprint prima, wordlist dopo. Quando identifichi CMS o stack (Wappalyzer, whatweb, header) usa la lista specifica — trova quello che le generiche si perdono.
# WordPress
/usr/share/seclists/Discovery/Web-Content/CMS/wordpress.txt

# Drupal
/usr/share/seclists/Discovery/Web-Content/CMS/drupal.txt

# Joomla
/usr/share/seclists/Discovery/Web-Content/CMS/joomla.txt

# Apache / IIS / Nginx
/usr/share/seclists/Discovery/Web-Content/apache.txt
/usr/share/seclists/Discovery/Web-Content/IIS.txt
/usr/share/seclists/Discovery/Web-Content/nginx.txt

# Esempio: target WordPress
ffuf -w /usr/share/seclists/Discovery/Web-Content/CMS/wordpress.txt \
     -u http://target.com/FUZZ \
     -e php,txt,bak --hc 404
Tabella Riepilogativa – Directory Fuzzing #
| Scenario | Wordlist | Velocità |
|---|---|---|
| Quick win iniziale | common.txt | ★★★★★ |
| Assessment standard | raft-medium-directories.txt | ★★★★ |
| Scan approfondito | raft-large-directories.txt | ★★★ |
| Max coverage | directory-list-2.3-big.txt | ★ |
| WordPress | CMS/wordpress.txt | ★★★★ |
| File sensibili | raft-medium-files.txt | ★★★★ |
Wordlist per Password Auditing Offline #
Qui il flusso è hash → wordlist → hashcat/john: hai già un hash (da un dump, da un file, da una cattura) e provi a craccarlo offline, senza limiti di rate.
RockYou – Il Classico #
Password reali trapelate da una breach del 2009. Ancora efficace perché le abitudini nella scelta delle password non cambiano molto nel tempo.
# Location su Kali
/usr/share/wordlists/rockyou.txt
gunzip /usr/share/wordlists/rockyou.txt.gz  # se ancora compresso

# Con hashcat (NTLM)
hashcat -m 1000 hashes.txt /usr/share/wordlists/rockyou.txt

# Con john
john --wordlist=/usr/share/wordlists/rockyou.txt hashes.txt

# Con regole per aumentare la copertura
hashcat -m 1000 hashes.txt rockyou.txt -r /usr/share/hashcat/rules/best64.rule
rockyou.txt è una buona prima scelta per password auditing offline, ma il tasso di successo varia molto in base a policy password dell’organizzazione, popolazione di utenti, algoritmo di hashing e regole di mutazione applicate — non esiste una percentuale universale attendibile.
Liste per Volume Maggiore #
# 10 milioni – per hash cracking dopo che rockyou non basta
/usr/share/seclists/Passwords/Common-Credentials/10-million-password-list-top-100000.txt
RockYou2024 #
# RockYou2024: raccolta molto più ampia (rilasciata luglio 2024)
# NON incluso in Kali — download separato, dimensione notevole da decompresso
# Usa solo per hash cracking offline su GPU potente
# Download: https://github.com/ohmybahgosh/RockYou2024.txt
Generare Varianti con Regole #
Prima di passare a una wordlist enorme, prova a mutare quella che hai già. Le regole di hashcat e john applicano trasformazioni comuni (maiuscole, cifre in coda, anno, simboli) a ogni parola della lista:
password → Password → password1 → Password1 → password2026 → Password2026!# hashcat con regole
hashcat -m 1000 hashes.txt rockyou.txt -r /usr/share/hashcat/rules/best64.rule
# john con regole custom (in john.conf) o predefinite
john --wordlist=rockyou.txt --rules hashes.txtHa senso passare a una lista molto più grande solo dopo aver esaurito wordlist + regole sulla lista di base.
Wordlist per Authentication Testing (Online) #
Qui il flusso è diverso: username + password list → login → rate limit/lockout. Ogni tentativo è una request reale contro un servizio live — per questo le liste piccole e mirate sono generalmente preferibili a quelle enormi, soprattutto quando esistono rate limit o account lockout.
# Top password comuni – per attacchi rapidi su login web
/usr/share/seclists/Passwords/Common-Credentials/10k-most-common.txt

# Shortlist – primo tentativo, minimo rumore
/usr/share/seclists/Passwords/Common-Credentials/top-passwords-shortlist.txt
Credenziali Default – Per Servizio #
/usr/share/seclists/Passwords/Default-Credentials/ftp-betterdefaultpasslist.txt
/usr/share/seclists/Passwords/Default-Credentials/ssh-betterdefaultpasslist.txt
/usr/share/seclists/Passwords/Default-Credentials/tomcat-betterdefaultpasslist.txt
/usr/share/seclists/Passwords/Default-Credentials/mssql-betterdefaultpasslist.txt
/usr/share/seclists/Passwords/Default-Credentials/telnet-betterdefaultpasslist.txt
Per i test di autenticazione autorizzati, parti sempre dalla lista più piccola e specifica per il servizio prima di scalare — meno rumore, meno probabilità di lockout durante l’engagement.
Wordlist per DNS e Subdomain Discovery #
# Top 5.000 – quick check per target standard
/usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt

# Top 20.000 – assessment standard
/usr/share/seclists/Discovery/DNS/subdomains-top1million-20000.txt

# Top 110.000 – engagement approfondito
/usr/share/seclists/Discovery/DNS/subdomains-top1million-110000.txt

# Esempio con gobuster
gobuster dns -d target.com \
  -w /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt \
  -t 50
n0kovo – Wordlist Ampia per Subdomain Discovery #
# n0kovo_subdomains: generata da SSL cert harvesting sull'intero IPv4
# Molto ampia, buona opzione quando le liste standard non bastano
# GitHub: https://github.com/n0kovo/n0kovo_subdomains

git clone https://github.com/n0kovo/n0kovo_subdomains
Wordlist per Fuzzing – SQLi, XSS, LFI, Command Injection #
Payload di injection pronti all’uso, da usare con ffuf o wfuzz.
# SQL Injection
/usr/share/seclists/Fuzzing/SQLi/Generic-SQLi.txt
/usr/share/seclists/Fuzzing/SQLi/Generic-BlindSQLi.fuzzdb.txt

# XSS
/usr/share/seclists/Fuzzing/XSS/XSS-Jhaddix.txt
/usr/share/seclists/Fuzzing/XSS/XSS-Bypass-Strings-BruteLogic.txt

# LFI / Path Traversal
/usr/share/seclists/Fuzzing/LFI/LFI-Jhaddix.txt
/usr/share/seclists/Fuzzing/LFI/LFI-gracefulsecurity-linux.txt
/usr/share/seclists/Fuzzing/LFI/LFI-gracefulsecurity-windows.txt

# Command Injection
/usr/share/seclists/Fuzzing/command-injection-commix.txt

# SSTI (Server-Side Template Injection)
/usr/share/seclists/Fuzzing/template-engines-special-vars.txt

# Polyglot (testa SQLi + XSS + SSTI in una sola lista)
/usr/share/seclists/Fuzzing/Polyglots/polyglots.txt
Wordlist per Username Enumeration e Parameter Discovery #
Username Lists #
/usr/share/seclists/Usernames/top-usernames-shortlist.txt
/usr/share/seclists/Usernames/Names/names.txt

# Username formato Active Directory (first.last, flast, ecc.)
git clone https://github.com/urbanadventurer/username-anarchy
cat names.txt | ./username-anarchy > ad_usernames.txt
Parameter Discovery #
# Nomi di parametri GET/POST comuni (da ricerca Burp Suite)
/usr/share/seclists/Discovery/Web-Content/burp-parameter-names.txt

ffuf -w /usr/share/seclists/Discovery/Web-Content/burp-parameter-names.txt \
     -u "http://target.com/search?FUZZ=test" --hh 0
API Endpoint Discovery #
/usr/share/seclists/Discovery/Web-Content/api/api-endpoints.txt
/usr/share/seclists/Discovery/Web-Content/api/api-endpoints-res.txt
/usr/share/seclists/Discovery/Web-Content/swagger.txt
/usr/share/seclists/Discovery/Web-Content/graphql.txt

ffuf -w /usr/share/seclists/Discovery/Web-Content/api/api-endpoints.txt \
     -u http://target.com/api/FUZZ \
     -H "Content-Type: application/json" --hc 404,401
Wordlist Custom – CeWL e Crunch #
Quando le wordlist generiche non bastano, genera una lista specifica per il target.
CeWL – Wordlist dal Sito Target #
CeWL raccoglie parole dal contenuto accessibile del sito effettuando crawling delle pagine — spesso nomi di prodotti, codici interni, terminologia aziendale che non trovi in nessuna lista generica. Per questo va considerato uno strumento di raccolta attiva rispetto al target (genera richieste reali verso il sito), non passiva, e va usato solo quando consentito dallo scope.
sudo apt install cewl -y

# Genera wordlist dalle parole del sito (depth 2, min 5 caratteri)
cewl http://target.com -d 2 -m 5 -w custom_wordlist.txt

# Include anche email trovate nel sito
cewl http://target.com -e -w wordlist_with_emails.txt

# Con autenticazione Basic
cewl http://target.com --auth_type basic \
     --auth_user admin --auth_pass password123 \
     -w auth_wordlist.txt

wc -l custom_wordlist.txt
Crunch – Wordlist da Pattern #
Genera wordlist basate su pattern specifici — quando conosci la struttura della password ma non il valore.
sudo apt install crunch -y

# Tutte le combo alfanumeriche di 6 caratteri
crunch 6 6 abcdefghijklmnopqrstuvwxyz0123456789 -o wordlist_6char.txt

# Pattern specifico: 4 lettere + 2 cifre (tipo "admin12")
crunch 6 6 -t @@@@%% > pattern_wordlist.txt
# @ = lowercase, % = cifra, ^ = uppercase, , = simboli

# Anno in coda (password2026, admin2026, ecc.)
crunch 4 4 2026 | sed 's/^/password/' > password_with_year.txt

# PIN a 4 cifre (0000-9999)
crunch 4 4 0123456789 > pins.txt
Pulire e Ottimizzare una Wordlist #
Prima di lanciare una wordlist (specialmente una generata o unita da più fonti), vale la pena ripulirla:
# Rimuovi duplicati
sort -u input.txt > unique.txt

# Rimuovi righe vuote
sed '/^$/d' input.txt > clean.txt

# Ordina
sort input.txt > sorted.txt

# Conta le entry
wc -l input.txt

# Filtra per lunghezza (es. tra 6 e 20 caratteri)
awk 'length >= 6 && length <= 20' input.txt > filtered.txt
Collezioni Alternative #
SecLists vs Assetnote #
| SecLists | Assetnote | |
|---|---|---|
| Focus | Collezione general purpose | Dataset derivati da crawling reale |
| Aggiornamento | Repository comunitario | Liste rigenerate periodicamente |
| Directory | ✅ | ✅ |
| DNS | ✅ | ✅ |
| Parametri | ✅ | ✅ |
| Uso ideale | Base toolkit per la maggior parte degli scenari | Coverage avanzata su engagement importanti |
# Download (scegli la lista giusta da wordlists.assetnote.io)
wget https://wordlists-cdn.assetnote.io/data/manual/best-dns-wordlist.txt
wget https://wordlists-cdn.assetnote.io/data/automated/httparchive_parameters_top_1m_2024_01_28.txt
FuzzDB #
FuzzDB è una raccolta di payload e pattern per security testing, utile per web fuzzing, error discovery, predictable resources e injection testing. Rispetto a SecLists — una grande collezione general purpose — FuzzDB è più focalizzato su payload e pattern specifici per web application testing.
OneListForAll #
Merge deduplicato delle migliori wordlist per directory — una lista sola pensata per funzionare bene come primo scan su qualsiasi target.
git clone https://github.com/six2dez/onelistforallmicro
ffuf -w onelistforallmicro.txt -u http://target.com/FUZZ --hc 404
Tabella Completa – Quale Wordlist per Quale Scenario #
| Scenario | Wordlist consigliata | Path |
|---|---|---|
| Dir quick win | common.txt | /usr/share/seclists/Discovery/Web-Content/ |
| Dir standard | raft-medium-directories.txt | stessa dir |
| Dir approfondito | raft-large-directories.txt | stessa dir |
| Dir WordPress | CMS/wordpress.txt | stessa dir |
| File sensibili | raft-medium-files.txt | stessa dir |
| Password offline rapida | 10k-most-common.txt | .../Passwords/Common-Credentials/ |
| Password offline standard | rockyou.txt | /usr/share/wordlists/ |
| Auth online | top-passwords-shortlist.txt | .../Passwords/Common-Credentials/ |
| Default credentials | <servizio>-betterdefaultpasslist.txt | .../Passwords/Default-Credentials/ |
| Subdomain quick | subdomains-top1million-5000.txt | .../Discovery/DNS/ |
| Subdomain deep | n0kovo_subdomains | GitHub |
| SQL injection | Generic-SQLi.txt | .../Fuzzing/SQLi/ |
| XSS | XSS-Jhaddix.txt | .../Fuzzing/XSS/ |
| LFI | LFI-Jhaddix.txt | .../Fuzzing/LFI/ |
| Parameter names | burp-parameter-names.txt | .../Discovery/Web-Content/ |
| API endpoints | api-endpoints.txt | .../Discovery/Web-Content/api/ |
| Username | top-usernames-shortlist.txt | .../Usernames/ |
| Custom da target | CeWL | cewl http://target.com -w custom.txt |
Percorso Operativo Consigliato #
1. PRIMA DI TUTTO: installa SecLists
   └─ sudo apt install seclists -y

2. RECON WEB – sempre in questo ordine:
   └─ common.txt (quick win)
   └─ raft-medium-directories.txt (standard)
   └─ Se identifichi CMS/tecnologia → lista specifica

3. PASSWORD AUDITING:
   └─ Offline: rockyou.txt + regole hashcat/john
   └─ Online: lista piccola e specifica, attenzione a rate limit/lockout

4. SUBDOMAIN:
   └─ subdomains-top1million-5000.txt (quick)
   └─ n0kovo per engagement approfondito

5. FUZZING INJECTION:
   └─ Identifica i parametri prima con burp-parameter-names.txt
   └─ Poi lancia payload specifici (SQLi, XSS, LFI)

6. CUSTOM WORDLIST:
   └─ cewl sul target (se consentito dallo scope) → merge con SecLists base
   └─ cat custom.txt seclists.txt | sort -u > merged.txt
Troubleshooting #
| Problema | Causa | Soluzione |
|---|---|---|
rockyou.txt: No such file | Ancora compresso | gunzip /usr/share/wordlists/rockyou.txt.gz |
| SecLists non installato | Pacchetto mancante | sudo apt install seclists -y |
| Wordlist troppo grande, scan lento | Lista sbagliata per il momento | Inizia con common.txt, scala progressivamente |
| 0 risultati con lista enorme | Target usa soft-404 | Testa path assurdo, filtra per dimensione risposta |
| CeWL trova poche parole | Sito con JavaScript pesante | Usa depth maggiore: cewl -d 3 |
| Crunch genera file enormi | Charset troppo ampio | Restringi charset o limita la lunghezza massima |
FAQ #
Qual è la migliore wordlist per pentesting?
Non esiste una lista universalmente migliore — dipende dallo scenario. Per un primo check generico: common.txt. Per password offline: rockyou.txt. La regola è partire specifici, non dalla lista più grande.
Quale wordlist usare con ffuf?
Dipende dal target: common.txt per un quick check, raft-medium-directories.txt per uno standard, una lista CMS-specifica se hai identificato la tecnologia.
Quale wordlist usare per WordPress?
Discovery/Web-Content/CMS/wordpress.txt di SecLists — trova path specifici di WP che una lista generica non copre.
Qual è la differenza tra SecLists e RockYou? Non sono alternative, sono complementari. RockYou è una singola lista di password reali per il cracking offline. SecLists è un’intera biblioteca che include, tra le altre cose, anche RockYou.
Quale wordlist usare per subdomain enumeration?
Discovery/DNS/subdomains-top1million-5000.txt per un check rapido, n0kovo_subdomains per coverage più ampia su engagement approfonditi.
Come creo una wordlist personalizzata? Con CeWL, se lo scope lo consente, per estrarre parole reali dal sito target, oppure con crunch quando conosci un pattern specifico da generare.
Come riduco una wordlist troppo grande?
Filtrando per lunghezza (awk 'length >= 6 && length <= 20'), o applicando regole di mutazione a una lista base più piccola invece di usarne una enorme.
Come unisco due wordlist?
cat lista1.txt lista2.txt | sort -u > merged.txt — unisce e rimuove i duplicati in un solo passaggio.
Wordlist Selection Checklist #
[ ] Identificato il tipo di test (directory, password, DNS, fuzzing...)
[ ] Identificata la tecnologia/CMS del target
[ ] Scelta una lista specifica prima di una generica
[ ] Eseguito un quick scan
[ ] Verificati falsi positivi / soft-404
[ ] Scalato a una lista più ampia solo se necessario
[ ] Generata wordlist custom se le liste standard non bastano
[ ] Rimossi duplicati e righe vuote
[ ] Filtrata per lunghezza dove utile
[ ] Applicate regole di mutazione prima di liste enormi (per password)
[ ] Salvata la wordlist finale per riuso
Cheat Sheet Finale #
=== INSTALLAZIONE ===
SecLists:    sudo apt install seclists -y
rockyou:     gunzip /usr/share/wordlists/rockyou.txt.gz

=== PATH PRINCIPALI ===
SecLists:    /usr/share/seclists/
rockyou:     /usr/share/wordlists/rockyou.txt
DirBuster:   /usr/share/dirbuster/wordlists/

=== DIRECTORY FUZZING ===
Quick:       /usr/share/seclists/Discovery/Web-Content/common.txt
Standard:    /usr/share/seclists/Discovery/Web-Content/raft-medium-directories.txt
Deep:        /usr/share/seclists/Discovery/Web-Content/raft-large-directories.txt
WordPress:   /usr/share/seclists/Discovery/Web-Content/CMS/wordpress.txt
File:        /usr/share/seclists/Discovery/Web-Content/raft-medium-files.txt

=== PASSWORD ===
Offline standard:  /usr/share/wordlists/rockyou.txt
Online rapida:     /usr/share/seclists/Passwords/Common-Credentials/10k-most-common.txt
Default:           /usr/share/seclists/Passwords/Default-Credentials/<service>-betterdefaultpasslist.txt
Regole hashcat:    hashcat ... -r /usr/share/hashcat/rules/best64.rule

=== SUBDOMAIN ===
Quick:       /usr/share/seclists/Discovery/DNS/subdomains-top1million-5000.txt
Standard:    /usr/share/seclists/Discovery/DNS/subdomains-top1million-20000.txt
Deep:        n0kovo_subdomains (GitHub)

=== FUZZING ===
SQLi:        /usr/share/seclists/Fuzzing/SQLi/Generic-SQLi.txt
XSS:         /usr/share/seclists/Fuzzing/XSS/XSS-Jhaddix.txt
LFI:         /usr/share/seclists/Fuzzing/LFI/LFI-Jhaddix.txt
CmdInj:      /usr/share/seclists/Fuzzing/command-injection-commix.txt
SSTI:        /usr/share/seclists/Fuzzing/template-engines-special-vars.txt

=== PARAMETRI E API ===
Params:      /usr/share/seclists/Discovery/Web-Content/burp-parameter-names.txt
API:         /usr/share/seclists/Discovery/Web-Content/api/api-endpoints.txt
Swagger:     /usr/share/seclists/Discovery/Web-Content/swagger.txt

=== USERNAME ===
Quick:       /usr/share/seclists/Usernames/top-usernames-shortlist.txt
Full:        /usr/share/seclists/Usernames/Names/names.txt

=== CUSTOM WORDLIST ===
CeWL:        cewl http://target.com -d 2 -m 5 -w custom.txt
Crunch PIN:  crunch 4 4 0123456789 > pins.txt
Crunch alfa: crunch 6 8 abcdefghijklmnopqrstuvwxyz -o alpha.txt

=== PULIZIA ===
Merge+dedup: cat lista1.txt lista2.txt | sort -u > merged.txt
No righe vuote: sed '/^$/d' input.txt > clean.txt
Filtra lunghezza: awk 'length >= 6 && length <= 20' input.txt > filtered.txt
Guide correlate su hackita.it:
- John the Ripper: Password Cracking Completo
- Hashcat: GPU Password Cracking
- SQL Injection: Guida Completa
- DNS: Fondamenti e Attacchi