
nmap, ffuf, Burp, Python: configurazioni, alias e script che userai davvero ogni volta che attacchi una macchina.
- Articoli
- 113+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Tools Articoli
Filtri
 tools
OpenSSL: Tool per TLS, Certificati e Crittografia
OpenSSL per TLS, certificati X.509, RSA ed ECDSA, PKI, s_client e crittografia. Comandi pratici per Linux, Windows, troubleshooting e pentest.
Continua a leggere Continua a leggere tools
Dradis Framework: Reporting, Findings e Automazione del Pentest
Scopri Dradis Framework: importa findings da Nessus, Nmap e Burp, organizza le evidenze e genera report di pentest coerenti. Guida pratica.
Continua a leggere Continua a leggere tools
JTAG: Cos'è, Come Funziona e Come Usarlo nel Pentest Hardware
Cos’è JTAG e come funziona? Scopri pin, JTAGulator, OpenOCD, dump del firmware e rischi di un’interfaccia JTAG esposta nel pentest hardware.
Continua a leggere Continua a leggere tools
Nessus: Guida Completa a Scan, Installazione e Vulnerabilità
Guida a Nessus: installazione, Nessus Essentials, vulnerability scan, credentialed scan, policy, tuning e report. Tutto il workflow di vulnerability assessment.
Continua a leggere Continua a leggere tools
Sliver C2: guida a listener, beacon, implant e Armory
Configura Sliver C2 per il Red Team: installazione, listener mTLS/HTTP/DNS, implant, beacon e sessioni, Armory, BOF, pivoting, OPSEC, detection e cleanup.
Continua a leggere Continua a leggere tools
Cobalt Strike: cos’è, come funziona Beacon e Malleable C2
Scopri come funziona Cobalt Strike nel Red Team: architettura Team Server, Beacon, listener, Malleable C2, post-exploitation e principali tecniche di detection.
Continua a leggere Continua a leggere tools
DirBuster su Kali: directory brute force con GUI e wordlist
Usa DirBuster su Kali per trovare directory e file nascosti: configurazione GUI e headless, wordlist, ricorsione, soft-404 e confronto con ffuf e feroxbuster.
Continua a leggere Continua a leggere tools
ngrok Reverse Shell: tunnel TCP e Metasploit nel Pentest
Usa ngrok nel penetration testing per creare tunnel TCP/HTTPS oltre NAT e firewall, ricevere reverse shell con Netcat o Metasploit e valutare i limiti OPSEC.
Continua a leggere Continua a leggere tools
XSSer: Scanner XSS, Payload, Fuzzing e WAF Bypass
Guida pratica a XSSer per testare vulnerabilità XSS: installazione, scansione GET/POST, payload, fuzzing, encoding, bypass WAF e report dei risultati.
Continua a leggere Continua a leggere tools
WPScan: Pentest WordPress, Enumeration e Vulnerabilità
Guida pratica a WPScan per il pentest WordPress: installazione, scansione, enumeration di plugin, temi e utenti, vulnerabilità, API token e brute force.
Continua a leggere Continua a leggere tools
renameMachine.py: NoPac e sAMAccountName Spoofing
Guida a impacket-renameMachine per modificare il sAMAccountName dei computer account e comprendere la catena NoPac con CVE-2021-42278 e CVE-2021-42287.
Continua a leggere Continua a leggere tools
ticketer.py: Golden e Silver Ticket Kerberos con Impacket
Guida a impacket-ticketer per forgiare Golden e Silver Ticket Kerberos con hash NTLM o chiavi AES, personalizzare il PAC e salvare ticket ccache.
Continua a leggere Continua a leggere tools
smbserver.py: Server SMB per File Transfer e NTLM
Guida a impacket-smbserver per creare una share SMB su Kali, trasferire file, registrare autenticazioni NTLM e gestire SMB2, accessi e logging.
Continua a leggere Continua a leggere tools
GetUserSPNs.py: Kerberoasting e TGS con Impacket
Guida a impacket-GetUserSPNs per enumerare account con SPN e richiedere TGS Kerberos con password, hash NTLM, ccache o chiavi AES per Windows Active Directory
Continua a leggere Continua a leggere tools
getTGT.py: Ottenere un TGT Kerberos con Hash o AES
Guida a impacket-getTGT per richiedere un TGT Kerberos e salvarlo in formato ccache usando password, hash NTLM o chiavi AES in Active Directory.
Continua a leggere Continua a leggere tools
GetADComputers.py — Enumerare Computer Active Directory con Impacket
Guida a impacket-GetADComputers per enumerare computer Active Directory via LDAP, -resolveIP ,auth con password, hash NTLM, Kerberos, ccache o chiavi AES.
Continua a leggere Continua a leggere tools
GetLAPSPassword.py: Recuperare Password LAPS con Impacket
Guida a GetLAPSPassword.py di Impacket per recuperare password Legacy LAPS e Windows LAPS cifrate da Active Directory con password, hash NTLM o Kerberos.
Continua a leggere Continua a leggere tools
addcomputer.py Impacket: Creare Computer Account per RBCD
Guida a addcomputer.py di Impacket per creare computer account Active Directory via SAMR o LDAPS, verificare MachineAccountQuota e usarli nelle catene RBCD.
Continua a leggere Continua a leggere tools
lookupsid.py: Enumera Utenti e SID via RID Cycling SMB
Guida a impacket-lookupsid per enumerare utenti, gruppi e SID tramite MS-LSAT su SMB, usando password, hash NTLM, Kerberos o sessioni anonime quando consentite.
Continua a leggere Continua a leggere tools
GetNPUsers.py: AS-REP Roasting con Impacket
Guida a GetNPUsers.py di Impacket per trovare account senza pre-autenticazione Kerberos, estrarre hash AS-REP e craccarli offline con Hashcat.
Continua a leggere Continua a leggere tools
samrdump.py Impacket: Enumerare Utenti Windows via SAMR
Guida a samrdump.py di Impacket per enumerare utenti Windows via MS-SAMR su SMB, ottenere RID e attributi account con password, hash NTLM o Kerberos.
Continua a leggere Continua a leggere tools
GetADUsers.py Impacket: Enumerare Utenti Active Directory
Guida a GetADUsers.py di Impacket per enumerare utenti Active Directory via LDAP con password, hash NTLM, chiave AES o Kerberos e analizzare pwdLastSet e lastLogon.
Continua a leggere Continua a leggere tools
getST.py Impacket: S4U, RBCD e Constrained Delegation
Guida a getST.py di Impacket per ottenere Service Ticket Kerberos con S4U2Self, S4U2Proxy, RBCD e constrained delegation. Payload ed errori per pentest per AD
Continua a leggere Continua a leggere tools
rpcdump.py Impacket: Endpoint RPC, UUID e Named Pipe
Guida a rpcdump.py di Impacket per enumerare endpoint RPC Windows, UUID, named pipe e porte dinamiche. Comandi pratici e analisi per il pentesting.
Continua a leggere Continua a leggere tools
dcomexec.py - Lateral Movement via DCOM con Impacket
Guida operativa a impacket-dcomexec: esecuzione remota su Windows via DCOM con ShellWindows, ShellBrowserWindow e MMC20 usando password o hash NTLM.
Continua a leggere Continua a leggere tools
Impacket atexec: Esecuzione Remota via Task Scheduler
Guida operativa a impacket-atexec: esecuzione remota su Windows via Task Scheduler RPC con password, Pass-the-Hash, Kerberos e lateral movement su SMB.
Continua a leggere Continua a leggere tools
pth-net: guida al Pass-the-Hash con Samba su SMB/RPC
Usa pth-net con hash NTLM per enumerare utenti, payload ,gruppi e share via SMB/RPC nei pentest, confrontalo con NetExec e Impacket e analizza la detection PtH.
Continua a leggere Continua a leggere tools
impacket-secretsdump: Dump di Hash e Credenziali Windows
Guida a impacket-secretsdump: dump remoto e offline di hash NTLM, SAM, LSA secrets, chiavi Kerberos e NTDS.dit in Windows e Active Directory.
Continua a leggere Continua a leggere tools
PowerView: Enumerazione Active Directory con Comandi ed Esempi
Guida a PowerView per enumerare Windows Active Directory: utenti, gruppi, computer, ACL, sessioni, GPO e trust con comandi PowerShell ed esempi pratici.
Continua a leggere Continua a leggere tools
PowerShell per Penetration Testing: Guida Offensiva Completa
PowerShell per pentest Windows: comandi, download, remoting, enumerazione Active Directory, logging, AMSI, CLM e tecniche di post-exploitation.
Continua a leggere Continua a leggere tools
SharpHound per BloodHound CE: Guida alla Raccolta Dati AD
SharpHound per BloodHound CE: raccolta dati Active Directory, flag principali, opzioni stealth e importazione per mappare i path di escalation.
Continua a leggere Continua a leggere tools
BloodyAD: Privilege Escalation in Active Directory (Guida 2026)
BloodyAD:autenticazione PTH/PTT, abuso ACE (GenericAll, WriteDACL, RBCD), Shadow Credentials, Bad Successor 2025 e autobloody.Pentest,payload,detection e bypass
Continua a leggere Continua a leggere tools
reg.py: Tutti i Registry Keys per Pentest e Active Directory
reg.py di Impacket: query, add, delete, save e backup del registro Windows remoto via SMB/MS-RRP. Chiavi SAM, LSA, WDigest, RDP, WinRM per pentest e hardening.
Continua a leggere Continua a leggere tools
Certipy: Guida Completa all'Enumerazione e Abuso di AD CS
Guida completa a Certipy 5.1 per enumerare AD CS, individuare ESC1-ESC17, richiedere certificati, usare PKINIT, relay, Shadow Credentials e Golden Certificate.
Continua a leggere Continua a leggere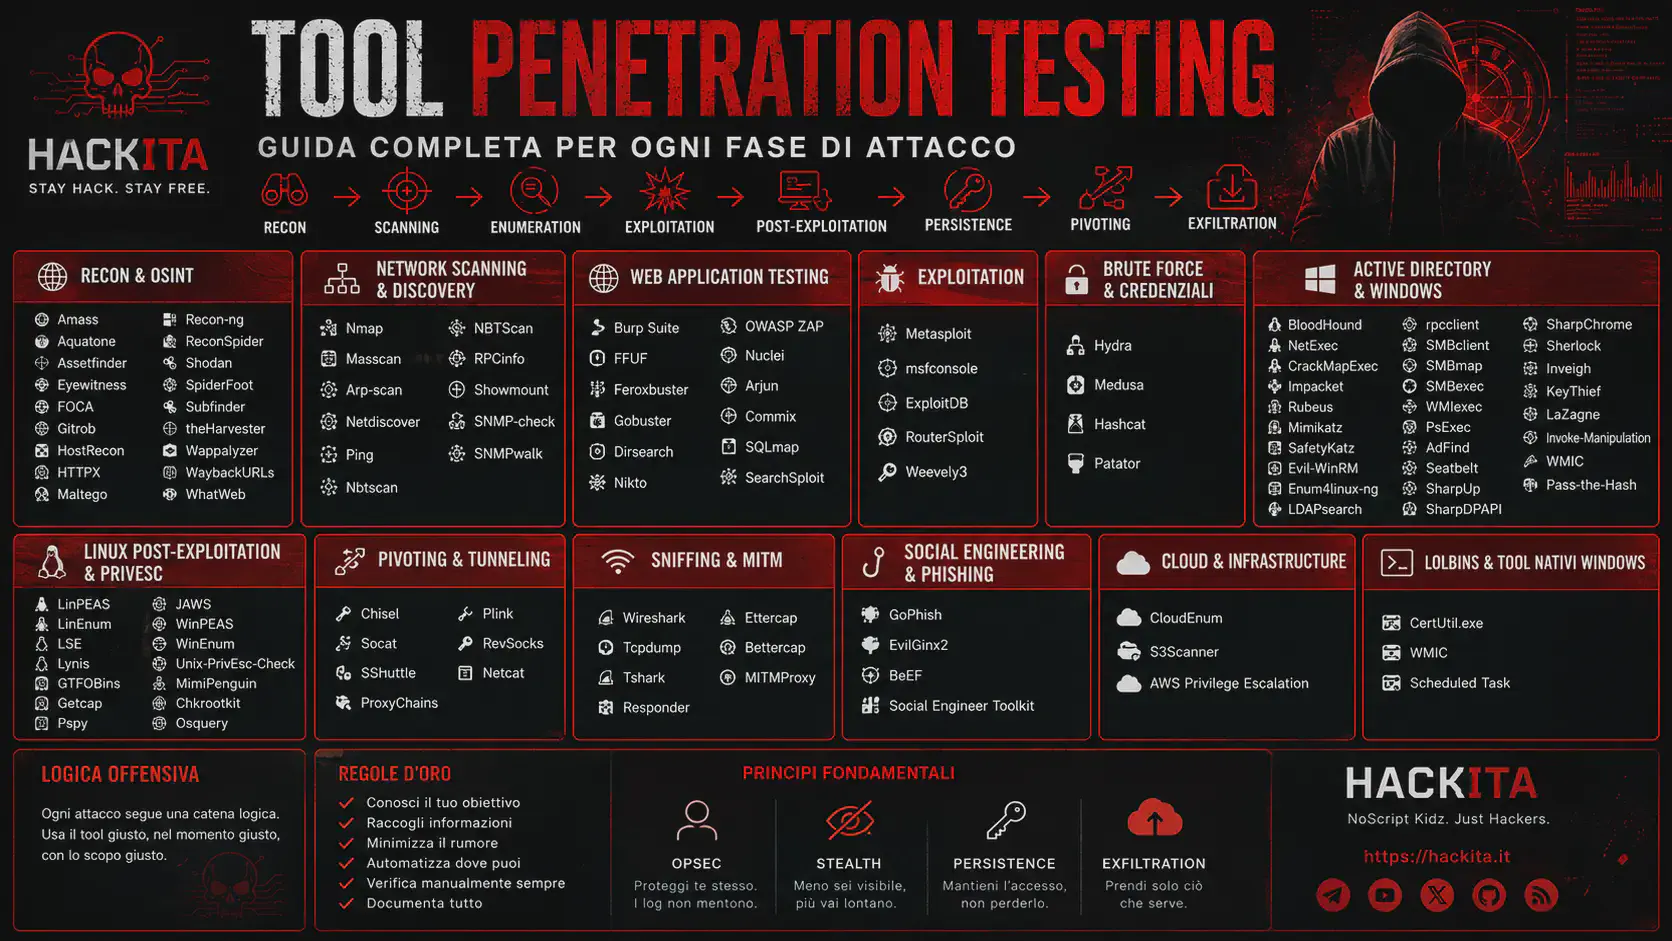 tools
Tool Penetration Testing: Guida Completa per Fase di Attacco"
Tutti i tool offensivi per il penetration testing organizzati per fase di attacco: recon, exploitation, post-exploitation, pivoting, AD. Con attack chain reali per CTF, OSCP, OSEP e red team.
Continua a leggere Continua a leggere tools
Certify: Enumerazione e Abuso di AD CS da Windows con C#
Certify è il tool C# di GhostPack per enumerare e sfruttare AD CS da Windows senza dipendenze Python. Scopri come usarlo per trovare template vulnerabili e richiedere certificati per l'escalation a Domain Admin.
Continua a leggere Continua a leggere tools
John the Ripper: Guida Completa al Password Cracking
Guida completa a John the Ripper (Jumbo): estrai hash da ZIP, SSH, KeePass, PDF, Office con *2john; crack con wordlist e regole. Confronto con hashcat e cheat sheet finale.
Continua a leggere Continua a leggere tools
OWASP ZAP: guida completa a proxy, spider, active scan e fuzzing
Scopri come usare OWASP ZAP per intercettare traffico HTTP/HTTPS, mappare applicazioni web con spider e AJAX Spider, eseguire active scan, fuzzing e test autenticati, anche in CI/CD con Docker e API
Continua a leggere Continua a leggere tools
WMIExec: guida completa al lateral movement stealth con wmiexec.py
Scopri come usare WMIExec e wmiexec.py di Impacket per lateral movement su Windows con password, Pass-the-Hash e Kerberos, riducendo gli artefatti rispetto a PsExec e migliorando l’OPSEC.
Continua a leggere Continua a leggere tools
Unix-PrivEsc-Check: privilege escalation auditing su Linux e Unix legacy
Scopri come usare Unix-PrivEsc-Check per individuare misconfigurazioni, permessi deboli, sudo abuse e vettori di privilege escalation su sistemi Unix/Linux, inclusi ambienti legacy dove i tool moderni falliscono.
Continua a leggere Continua a leggere tools
Wappalyzer: come identificare CMS, framework e tecnologie di un sito web
Guida a Wappalyzer per rilevare CMS, framework, CDN, analytics e indizi di versione di un sito web, così da orientare reconnaissance, fingerprinting e scanning mirati nel pentest.
Continua a leggere Continua a leggere tools
Waybackurls: come trovare URL storici, endpoint nascosti e file sensibili
Scopri come usare Waybackurls per estrarre gli URL storici di un dominio dalla Wayback Machine, trovare path dimenticati, backup esposti e vecchi endpoint utili nella reconnaissance passiva.
Continua a leggere Continua a leggere tools
WhatWeb: guida completa al web fingerprinting stealth e aggressivo
Scopri come usare WhatWeb per identificare CMS, framework, web server, librerie JavaScript e tecnologie di un sito web, così da orientare reconnaissance, fingerprinting e vulnerability scanning mirato.
Continua a leggere Continua a leggere tools
WinEnum: enumerazione Windows per privilege escalation e confronto con WinPEAS
Guida completa a WinEnum per l’enumerazione post-exploitation su Windows: varianti PowerShell e Batch, check di privilege escalation, OPSEC, differenze con WinPEAS, PowerUp, SharpUp e Seatbelt.
Continua a leggere Continua a leggere tools
WinPEAS: guida completa all’enumerazione Windows per privilege escalation
Scopri come usare WinPEAS per trovare vettori di privilege escalation su Windows: servizi vulnerabili, credenziali salvate, AlwaysInstallElevated, permessi deboli e misconfiguration utili nel post-exploitation.
Continua a leggere Continua a leggere tools
WMIC: comandi offensivi, lateral movement e persistence su Windows
Scopri come usare WMIC per enumeration, remote execution, lateral movement e WMI persistence su Windows. Include stato attuale del tool, comandi pratici, detection, hardening e confronto con PowerShell, CIM e WinRM.
Continua a leggere Continua a leggere tools
Ssh-audit: come analizzare cipher deboli, CVE e misconfigurazioni SSH
Scopri come usare ssh-audit per verificare la configurazione di server e client SSH, identificare algoritmi deboli, cipher obsoleti, versioni vulnerabili e finding utili per hardening o penetration test autorizzati.
Continua a leggere Continua a leggere tools
SSH-KeyHunter: trovare chiavi SSH private e pivotare su Linux
SSH-KeyHunter automatizza la ricerca di chiavi SSH private su Linux, individua file non protetti, owner, fingerprint e target da known_hosts: tool ideale per post-exploitation e lateral movement in pentest autorizzati.
Continua a leggere Continua a leggere tools
Sshuttle: pivoting e tunneling trasparente via SSH verso reti interne
Guida a Sshuttle per creare un tunnel trasparente over SSH, raggiungere subnet interne, instradare DNS e usare un host compromesso come pivot durante lateral movement e post-exploitation in pentest autorizzati.
Continua a leggere Continua a leggere tools
Subfinder: guida completa alla subdomain enumeration passiva con ProjectDiscovery
Scopri come usare Subfinder per trovare subdomain validi tramite fonti passive, velocizzare la reconnaissance web e costruire una pipeline di recon più efficace con il tool ProjectDiscovery ottimizzato per velocità e stealth.
Continua a leggere Continua a leggere tools
Smbmap: Enumerazione SMB e Share Discovery su Windows
smbmap spiegato per pentest: enumerazione share SMB, permessi, file access e credential testing su sistemi Windows e Active Directory.
Continua a leggere Continua a leggere tools
SMBExec: Esecuzione Remota Fileless su Windows via SMB
SMBExec è una tecnica di remote command execution su SMB 445 senza drop di binari persistenti. Alternativa più stealth a PsExec in ambienti Active Directory.
Continua a leggere Continua a leggere tools
Social-Engineer Toolkit (SET): Guida Completa per Attacchi Social Engineering
SET è un framework per simulazioni di social engineering in ambienti autorizzati: phishing, credential harvester e attacchi client-side.
Continua a leggere Continua a leggere tools
RouterSploit: Framework di Exploit per Router e IoT
RouterSploit è un framework per testare vulnerabilità su router e dispositivi IoT. Include moduli di scanning, exploit e brute-force.
Continua a leggere Continua a leggere tools
Osquery: SQL-Based Endpoint Monitoring per Linux, macOS e Windows
Osquery permette di interrogare sistemi operativi con query SQL per analizzare processi, utenti, file e configurazioni in ottica security monitoring.
Continua a leggere Continua a leggere tools
Patator: Brute-Force Framework Modulare per Test di Autenticazione
Patator: Brute-Force Framework Modulare per Test di Autenticazione
Continua a leggere Continua a leggere tools
Nmap per Pentesting: Port Scanning, Network Recon e NSE
Nmap per penetration testing e network recon: comandi, host discovery, port scanning TCP/UDP, service detection, OS fingerprinting, NSE ed enumeration.
Continua a leggere Continua a leggere tools
Msfconsole: Interfaccia Principale di Metasploit Framework
msfconsole è la console interattiva di Metasploit per exploit, payload e gestione sessioni. Guida pratica ai comandi fondamentali per penetration test.
Continua a leggere Continua a leggere tools
LSE (Linux Smart Enumeration): Automated Linux Privilege Escalation Checklist
LSE (Linux Smart Enumeration): Automated Linux Privilege Escalation Checklist
Continua a leggere Continua a leggere tools
Medusa: High-Speed Login Brute-Force Tool per Servizi di Rete
Medusa è un tool parallelo per brute-force di autenticazioni su SSH, FTP, SMB, HTTP e altri servizi. Veloce, modulare e ideale per password auditing autorizzato.
Continua a leggere Continua a leggere tools
Metasploit Framework: Guida Completa a Exploit e Payload
Metasploit Framework è la piattaforma di penetration testing più usata per exploit, payload e post-exploitation. Guida operativa per workflow offensivo completo.
Continua a leggere Continua a leggere tools
Mitmproxy: Intercettazione e Manipolazione Traffico HTTP/HTTPS
mitmproxy è un proxy interattivo per analisi e manipolazione del traffico HTTP/HTTPS. Ideale per testing API, debugging e security assessment autorizzato.
Continua a leggere Continua a leggere tools
LaZagne: Estrazione Password da Browser e Applicazioni
LaZagne è un tool open-source per recuperare password salvate su Windows e Linux da browser, client email e software locali in post-exploitation.
Continua a leggere Continua a leggere tools
Ldapsearch: Enumerazione LDAP e Active Directory da Linux
Ldapsearch è il tool CLI per interrogare LDAP e Active Directory da Linux. Utile per enumerazione utenti, gruppi, SPN e oggetti di dominio.
Continua a leggere Continua a leggere tools
Httpx: HTTP Probing e Analisi Web su Larga Scala nel Penetration Testing
httpx è il tool di probing HTTP per filtrare host attivi, rilevare tecnologie, status code e screenshot in pipeline con subdomain enumeration.
Continua a leggere Continua a leggere tools
Hydra: Brute Force Login per Servizi di Rete
Hydra è un tool di brute force per testare credenziali su SSH, FTP, RDP, HTTP e altri servizi durante penetration test autorizzati.
Continua a leggere Continua a leggere tools
Impacket: Toolkit Python per Attacchi SMB, Kerberos e Active Directory
Impacket è una suite Python per interagire con protocolli di rete (SMB, LDAP, Kerberos, RPC) e condurre attacchi AD come DCSync e Pass-the-Hash.
Continua a leggere Continua a leggere tools
Invoke-Manipulation: PowerShell Obfuscation per Evasion AV
Invoke-Manipulation è un modulo PowerShell per offuscare script e bypassare controlli statici durante operazioni di red team autorizzate.
Continua a leggere Continua a leggere tools
HostRecon: Reconnaissance Automatica OSINT su Target Singoli
HostRecon automatizza OSINT e reconnaissance su singolo dominio: DNS, whois, subdomain, breach data e exposure mapping in un solo comando.
Continua a leggere Continua a leggere tools
Evil-WinRM: Accesso Remoto e Post-Exploitation su Windows via WinRM
Evil-WinRM: shell PowerShell remota via WinRM per post-exploitation Windows. Pass-the-hash, Kerberos ticket, AMSI bypass, in-memory execution .NET assembly per lateral movement enterprise.
Continua a leggere Continua a leggere tools
Cloud_enum: Enumerazione Asset Cloud per Recon su AWS, Azure e GCP
Cloud_enum è un tool OSINT per enumerare risorse cloud pubblicamente esposte su AWS, Azure e GCP. Utile nella fase di reconnaissance per mappare bucket, storage account e asset correlati a un dominio target.
Continua a leggere Continua a leggere tools
Empire: framework C2 post-exploitation per red team operation
Empire 5.0 guida completa a C2 PowerShell: stager, AMSI bypass, post-exploitation, lateral movement e tecniche di evasion. Cheat sheet inclusa.
Continua a leggere Continua a leggere tools
Evilginx2: Bypass 2FA con Phishing Proxy Man-in-the-Middle
Guida pratica Evilginx2 per bypass autenticazione 2FA: man-in-the-middle phishing, session hijacking e credential theft. Attacchi avanzati contro MFA.
Continua a leggere Continua a leggere tools
Arjun: HTTP Parameter Discovery per Web Application Recon Avanzata
Arjun è un tool per scoprire parametri HTTP nascosti in applicazioni web durante il penetration testing. Automatizza l’identificazione di parametri GET e POST non documentati utili per IDOR, XSS e injection.
Continua a leggere Continua a leggere tools
Assetfinder: Subdomain Enumeration Rapida per Attack Surface Mapping
Assetfinder è un tool OSINT per enumerare subdomain da fonti pubbliche durante la fase di reconnaissance. Ideale per mappare rapidamente la superficie d’attacco di un dominio in penetration test.
Continua a leggere Continua a leggere tools
Commix: Automated Command Injection Exploitation Tool
Commix è un tool automatizzato per identificare ed exploitare vulnerabilità di command injection in applicazioni web. Supporta tecniche blind, time-based e file-based per ottenere RCE durante penetration test.
Continua a leggere Continua a leggere tools
Plink: Port Forwarding e Tunneling SSH da Linea di Comando in Ambienti Windows
Plink è la versione command-line di PuTTY che consente tunneling SSH, port forwarding e pivoting da sistemi Windows. Guida pratica all’uso in penetration testing e Red Team.
Continua a leggere Continua a leggere tools
Searchsploit: Ricerca Exploit Locali da Exploit-DB nel Penetration Testing
Searchsploit è un tool da terminale per cercare exploit locali direttamente dal database Exploit-DB. Guida pratica all’uso per identificare vulnerabilità sfruttabili durante un penetration test.
Continua a leggere Continua a leggere tools
Maltego: Cos’è e Come Usarlo per OSINT e Transform (2026)
Come Installare Maltego per OSINT e reconnaissance: usa Entity, Transform, pivot e graph analysis per correlare domini, IP, email, persone e infrastrutture.
Continua a leggere Continua a leggere tools
Masscan: Port Scanner Ultra-Veloce per Enumerazione di Rete su Larga Scala
Masscan è un port scanner ad altissima velocità capace di analizzare milioni di IP in pochi minuti. Guida pratica all’uso in fase di reconnaissance e mappatura infrastruttura durante un penetration test.
Continua a leggere Continua a leggere tools
SpiderFoot: OSINT Automation, Reconnaissance e Attack Surface
Scopri SpiderFoot per automatizzare OSINT e reconnaissance: moduli, correlazione, subdomain, IP, email, threat intelligence e attack surface mapping.
Continua a leggere Continua a leggere tools
TheHarvester: Email Enumeration e Subdomain Discovery Rapida per Initial Reconnaissance
TheHarvester è uno strumento OSINT per enumerare email, subdomain, host e informazioni pubbliche da motori di ricerca e data source esterni. Guida pratica all’uso in reconnaissance e penetration testing.
Continua a leggere Continua a leggere tools
KeeThief: dump di master key e credenziali da KeePass
KeeThief: come estrarre master key e credenziali da KeePass durante un pentest autorizzato. Dump da memoria, file .kdbx, limiti operativi, detection e post-exploitation.
Continua a leggere Continua a leggere tools
Weevely3: Web Shell PHP Stealth per Post-Exploitation e Pivoting
Weevely3: guida operativa per generare e gestire web shell PHP stealth nel penetration testing. Tunneling, evasion e post-exploitation.
Continua a leggere Continua a leggere tools
Chisel: TCP Tunneling over HTTP per Pivoting e Post-Exploitation
Guida pratica Chisel per tunneling e pivoting: TCP tunnel over HTTP, SOCKS proxy e port forwarding attraverso firewall. Pivoting moderno per pentest.
Continua a leggere Continua a leggere tools
LaZagne: Tool Post-Exploitation per Credential Dumping Applicativo e DPAPI
LaZagne: password recovery tool per 87+ applicazioni. Browser, WiFi, email, database, sysadmin tools. DPAPI decryption, credential harvesting post-exploitation Windows/Linux/macOS.
Continua a leggere Continua a leggere tools
SafetyKatz: Wrapper Mimikatz Memory-Only per Credential Dumping LSASS ed Evasione EDR
SafetyKatz è un wrapper di Mimikatz per il credential dumping in memoria da LSASS, senza scrittura su disco. Supporta evasione EDR, estrazione hash NTLM e integrazione con Cobalt Strike per post-exploitation in Active Directory.
Continua a leggere Continua a leggere tools
FFUF: Guida al Web Fuzzing per Directory, VHost e API (Pentesting e CTF)
FFUF è un web fuzzer veloce in Go per directory, vhost e API testing. Guida pratica con wordlist, filtri e tecniche da pentest.
Continua a leggere Continua a leggere tools
Hashcat: Password Cracking con GPU, Hash, Modes e Rules
Hashcat: guida pratica GPU password cracking per hash NTLM, MD5, SHA, bcrypt. Attack modes, mask patterns, wordlist rules e tecniche reali da CTF e pentest.
Continua a leggere Continua a leggere tools
CrackMapExec vs NetExec: Comandi CME e Migrazione a NXC
Guida alla migrazione da CrackMapExec (cme) a NetExec (nxc) : traduci comandi CME in NXC, gestisci Kerberos, moduli, file transfer e scopri cosa cambia oggi.
Continua a leggere Continua a leggere tools
ARP-Scan Kali Linux: Scansione ARP e Host Discovery
Guida ad ARP-Scan su Kali Linux per scoprire host nella rete locale: scansione ARP, IP, MAC, vendor, subnet, output e workflow di network reconnaissance.
Continua a leggere Continua a leggere tools
Netdiscover: Scopri Dispositivi e IP Nascosti Nella Rete LAN
Netdiscover è un tool essenziale per identificare dispositivi attivi nella rete locale. Ideale per il recon silenzioso tramite ARP su ambienti privi di DNS o DHCP.
Continua a leggere Continua a leggere tools
Ping e Tecniche ICMP e Scansioni Attive Per Il Recon
Analizza il comportamento della rete con ping, fping e hping3. Tecniche di ricognizione ICMP, host discovery e test su firewall usati nei pentest.
Continua a leggere Continua a leggere tools
Rpcinfo: Enumerazione Dei Servizi RPC in Ambienti Unix
Rpcinfo permette di identificare i servizi RPC attivi su host Unix/Linux. Fondamentale per il recon e l’analisi di potenziali vettori di attacco remoti.
Continua a leggere Continua a leggere tools
Showmount: scopri le condivisioni NFS esposte in rete
Showmount è il tool perfetto per enumerare condivisioni NFS. Usato nei recon per identificare risorse accessibili e punti d’ingresso in ambienti Unix/Linux.
Continua a leggere Continua a leggere tools
SnmpCheck: enum dispositivi e servizi via SNMP v1/v2
Snmp-check permette di estrarre informazioni da dispositivi di rete usando SNMP. Perfetto per attacchi low-noise, enumeration silenziosa e footprinting.
Continua a leggere Continua a leggere tools
Snmpwalk: enumerazione massiva SNMP su reti esposte
Snmpwalk è il tool ideale per interrogare agent SNMP e raccogliere info dettagliate su dispositivi di rete. Usato per recon low-noise e attacchi mirati.
Continua a leggere Continua a leggere tools
enum4linux-ng: Enumerazione SMB e Active Directory
Guida completa a enum4linux-ng per l'enumerazione SMB e Active Directory: utenti, gruppi, share, policy, SID/RID, autenticazione e comandi pratici.
Continua a leggere Continua a leggere tools
NetExec (NXC): Guida Completa al Successore di CrackMapExec
Guida operativa completa a NetExec (nxc): SMB, LDAP, WinRM, RDP, moduli avanzati, credential dumping, vulnerability scan e lateral movement in Active Directory
Continua a leggere Continua a leggere tools
Smbclient: Accesso e Attacco Alle Condivisioni Windows
Con smbclient puoi accedere, leggere e scrivere file su condivisioni SMB. Scopri come usarlo per attacchi interni, enumeration e pivoting in AD.
Continua a leggere Continua a leggere tools
BloodHound Pentest AD: Privilege Escalation e Domain Admin
BloodHound per privilege escalation su Active Directory: SharpHound, edge abuse, Shadow Credentials e ADCS. Guida italiana pentest AD verso Domain Admin.
Continua a leggere Continua a leggere tools
ldapsearch: Comandi LDAP per Enumerare Utenti, Gruppi e AD
ldapsearch per pentest: RootDSE, Base DN, bind LDAP, utenti, gruppi, computer, SPN, LDAPS e troubleshooting per l'enumerazione di Active Directory e cheat sheet
Continua a leggere Continua a leggere tools
rpcclient Kali Linux: Enumerazione SMB, AD e SID/RID
Guida a rpcclient su Kali Linux per enumerare utenti, gruppi, SID/RID, trust, policy password e share SMB tramite SAMR, LSARPC e SRVSVC, con comandi pratici.
Continua a leggere Continua a leggere tools
Inveigh: LLMNR, NBNS e WPAD per Catturare Hash NTLM
Cos'è Inveigh e come funziona? Guida a LLMNR, NBNS e WPAD per catturare NetNTLM in lab Windows, con PowerShell, relay, troubleshooting e detection.
Continua a leggere Continua a leggere tools
Mitmproxy: Intercettare e Analizzare Traffico HTTP/HTTPS
Guida pratica a mitmproxy: configura il proxy, intercetta HTTPS, installa la CA, filtra e modifica i flow, salva sessioni e risolvi i problemi comuni.
Continua a leggere Continua a leggere tools
NBTScan: Scansione NetBIOS su Linux per il Recon Windows
NBTScan su Linux: scopri come scansionare host Windows, identificare nomi NetBIOS, domini, workgroup e informazioni utili per il network reconnaissance.
Continua a leggere Continua a leggere tools
Netcat Linux: Comandi, Port Scanning e Network Testing
Netcat (nc) su Linux: scopri i principali comandi per TCP/UDP, port scanning, banner grabbing, listener, trasferimento file, reverse shell e network testing.
Continua a leggere Continua a leggere tools
Responder: Cattura Hash NTLM su Linux, LLMNR, NBT-NS e Relay
Responder per Linux: come catturare hash NTLM/NetNTLMv2 con LLMNR, NBT-NS e WPAD, fare cracking e NTLM relay nei penetration test e nei lab Windows in sicurezza
Continua a leggere Continua a leggere tools
Bettercap: Cos'è', MITM, ARP Spoofing e Sniffing su Kali Linux
Cos'è Bettercap e come funziona? Scopri il framework per network hacking e MITM: tutorial su Kali Linux, ARP spoofing, sniffing, network recon, PCAP e proxy.
Continua a leggere Continua a leggere tools
Ettercap: Tutorial MITM, ARP Spoofing e Sniffing su Kali Linux
Cos'è Ettercap e come funziona? Guida pratica a MITM, ARP spoofing e sniffing su Kali Linux, con installazione, filtri, packet capture e comandi.
Continua a leggere Continua a leggere tools
Tcpdump: Tutorial Sniffing e Analisi del Traffico di Rete
Cos'è tcpdump e come funziona? Guida al network sniffing da terminale con packet capture, filtri BPF, analisi PCAP e comandi per il pentesting.
Continua a leggere Continua a leggere tools
TShark: Tutorial Sniffing e Analisi del Traffico di Rete
Cos'è TShark e come si usa? Guida al network sniffing da terminale con packet capture, filtri, analisi PCAP, statistiche e comandi per il pentesting.
Continua a leggere Continua a leggere tools
Wireshark per Pentesting: Filtri, NTLM, DNS e TCP Stream
Wireshark per ethical hacking: filtri avanzati, NTLM, DNS e TCP Stream. Scopri come isolare traffico, leggere sessioni e trovare indicatori utili in lab e HTB.
Continua a leggere Continua a leggere