
Abusi di servizi, registry, token, scheduled tasks e prime nozioni di Active Directory per muoverti in ambienti enterprise.
- Articoli
- 73+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Windows Articoli
Filtri
 windows
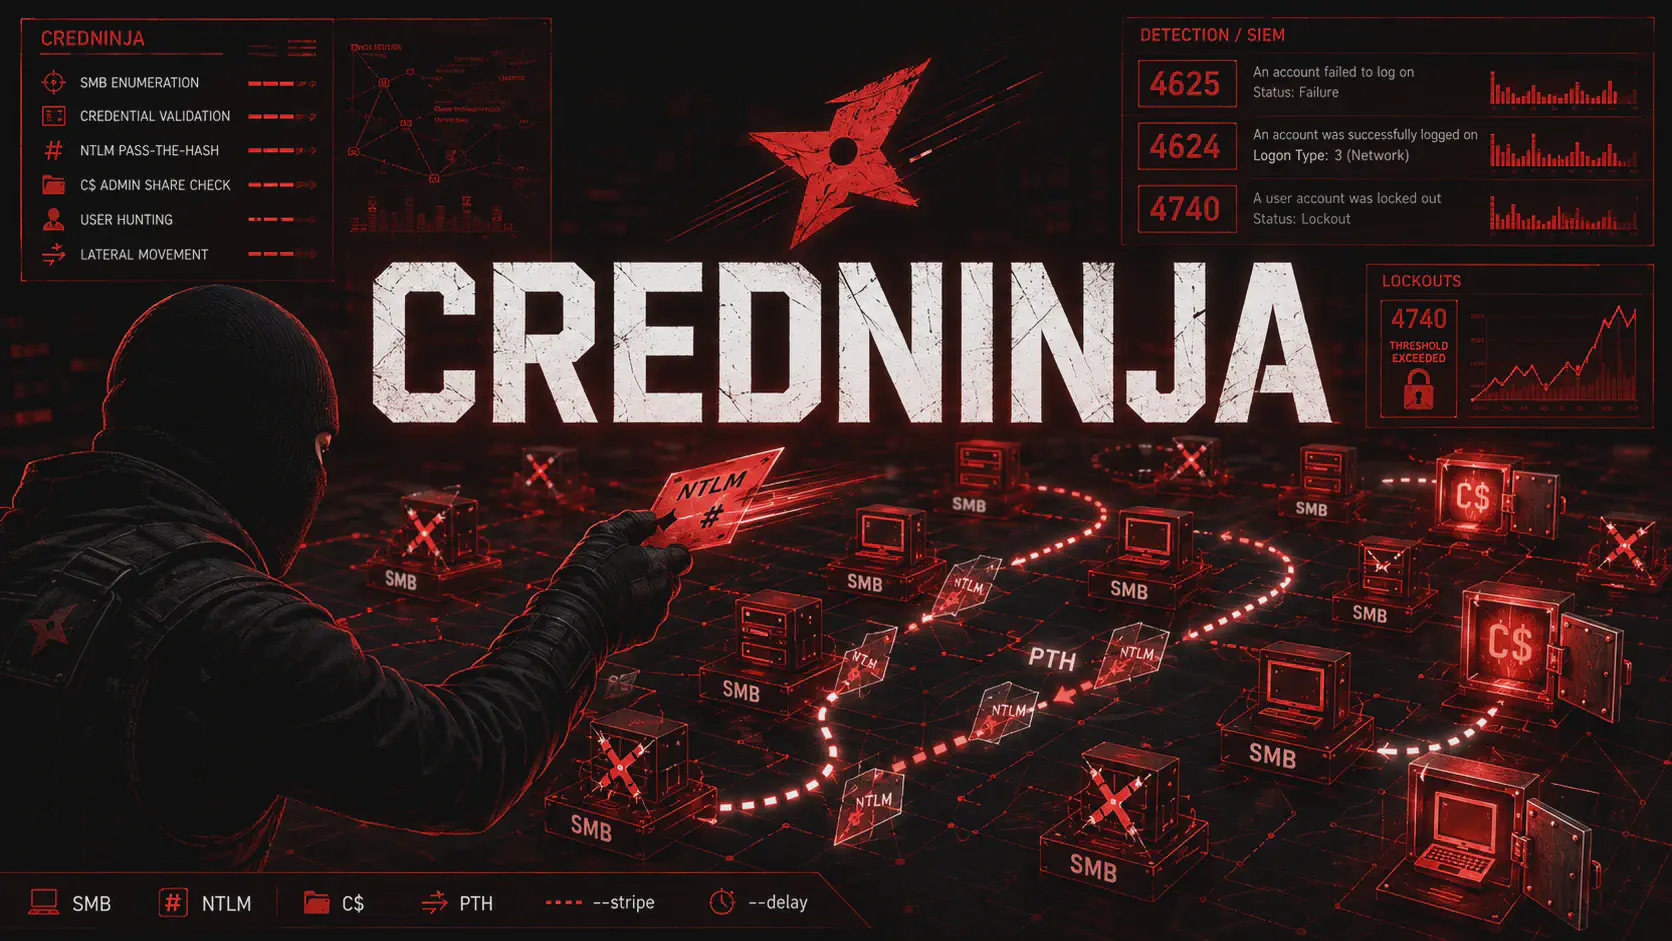
CredNinja: validare credenziali SMB con password e hash NTLM
Usa CredNinja per validare password e hash NTLM via SMB, trovare local admin, eseguire Pass-the-Hash e user hunting, riducendo i lockout con stripe e delay.
Continua a leggere Continua a leggere windows
Filesystem Windows: NTFS, cartelle e registro per il pentest
Guida pratica al filesystem Windows per il pentest: NTFS, cartelle di sistema, registro, ACL, comandi di enumerazione, privilege escalation e detection.
Continua a leggere Continua a leggere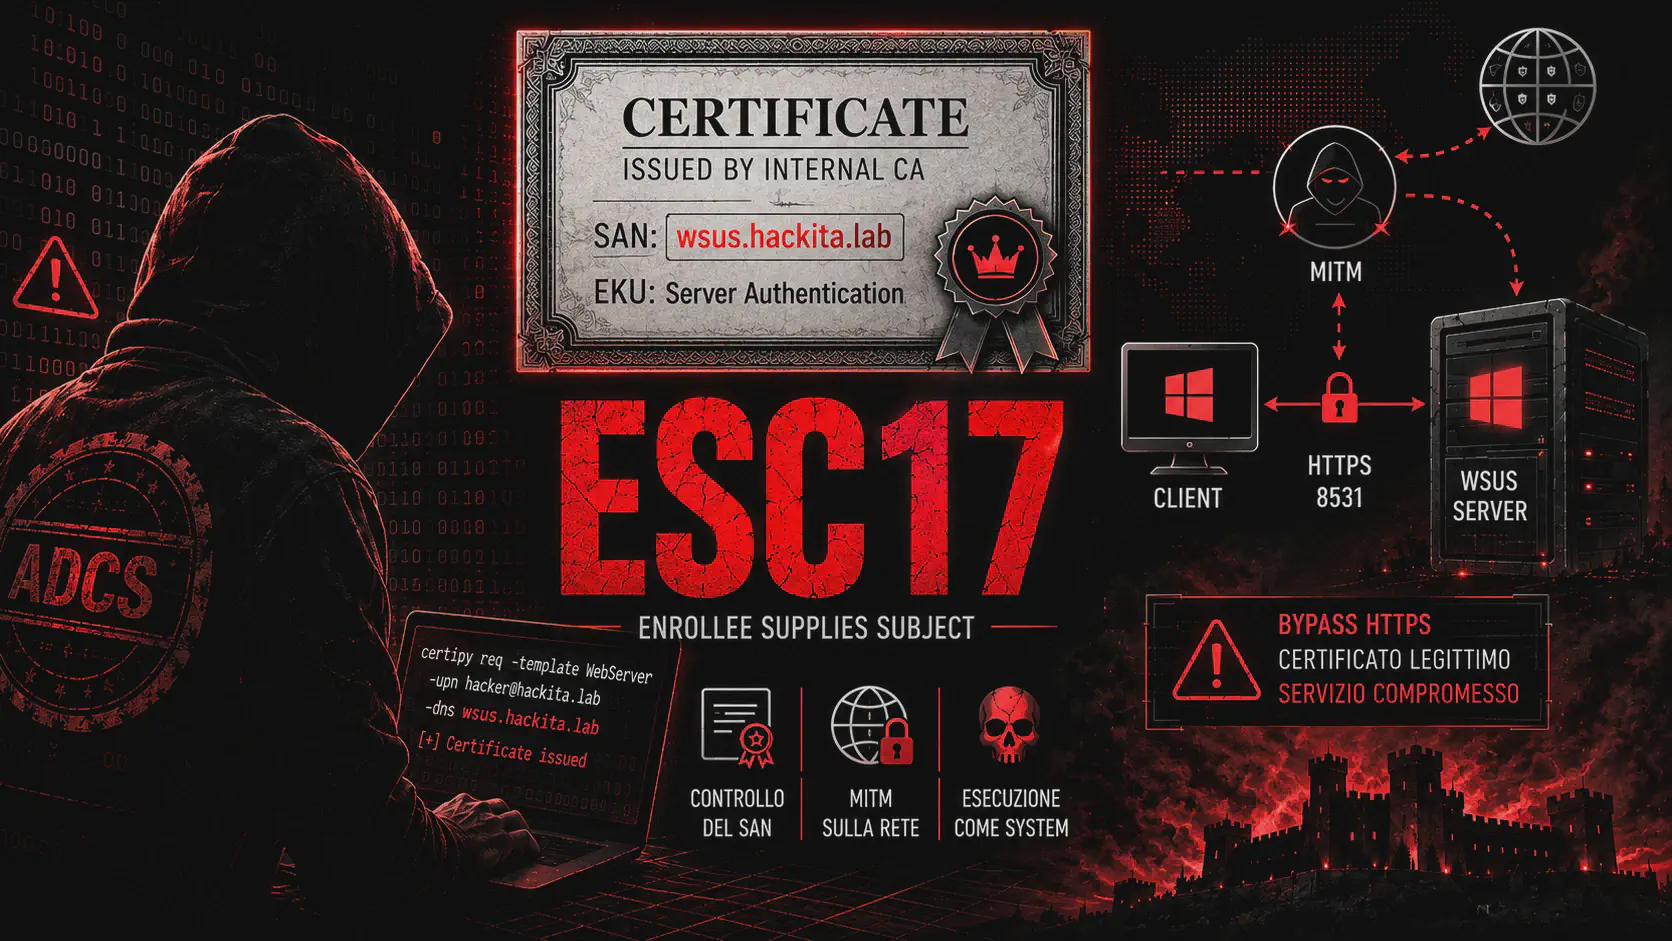 windows
ESC17 ADCS: attacco MITM ai client WSUS su HTTPS
ESC17 ADCS sfrutta SAN controllabili per impersonare WSUS su HTTPS. Scopri richiesta del certificato con Certipy, MITM con wsuks, privesc e detection.
Continua a leggere Continua a leggere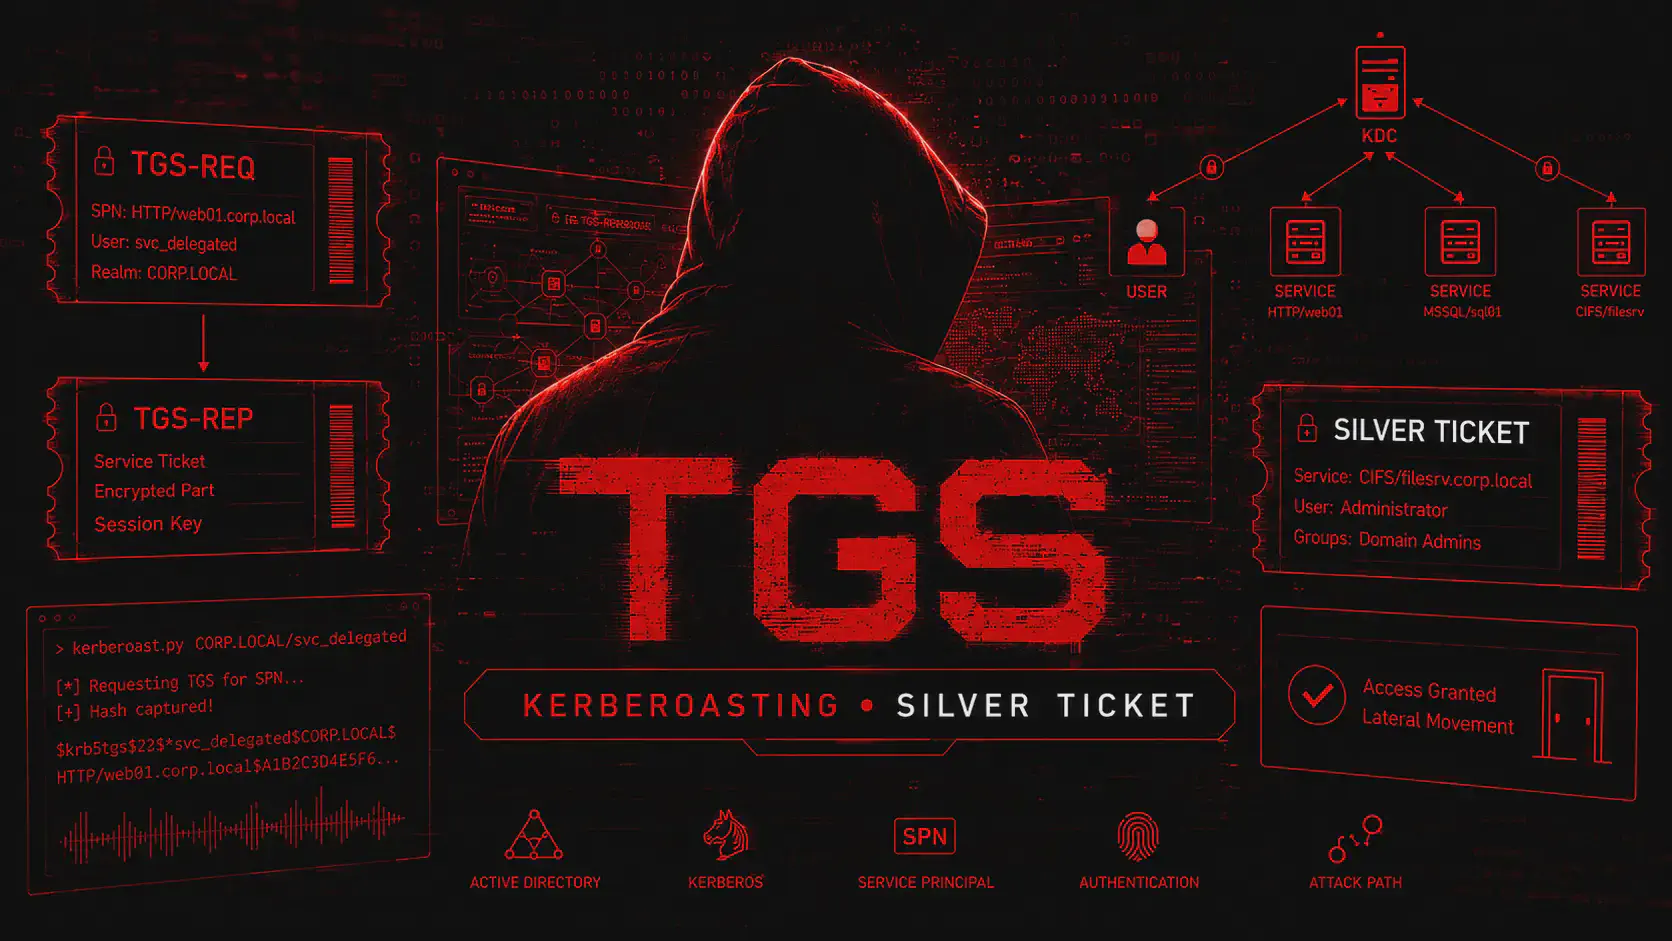 windows
TGS Kerberos: Kerberoasting, Silver Ticket e Service Ticket
Guida offensiva al Ticket-Granting Service (TGS) Kerberos: SPN, Kerberoasting con Rubeus e Impacket, crack offline, Pass-the-Ticket e Silver Ticket Windows AD
Continua a leggere Continua a leggere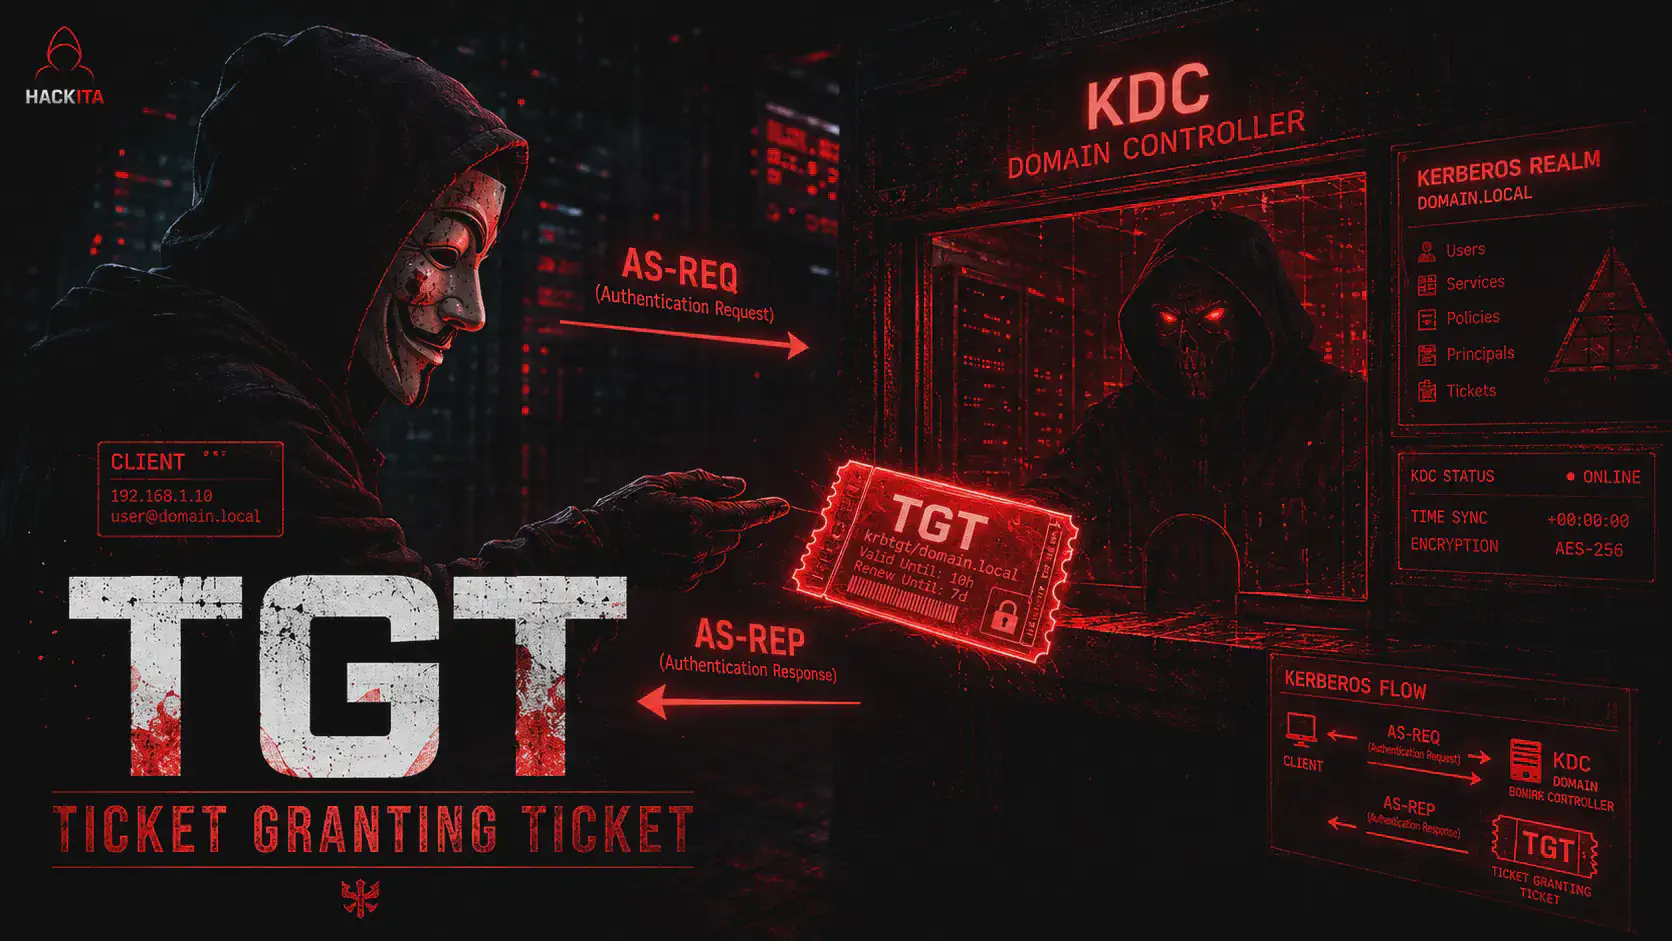 windows
TGT Kerberos: Cos’è, Come Funziona e Come Sfruttarlo
Scopri come funziona il Ticket-Granting Ticket (TGT) Kerberos in Active Directory: dump con Rubeus, Pass-the-Ticket, Overpass-the-Hash e Golden Ticket.
Continua a leggere Continua a leggere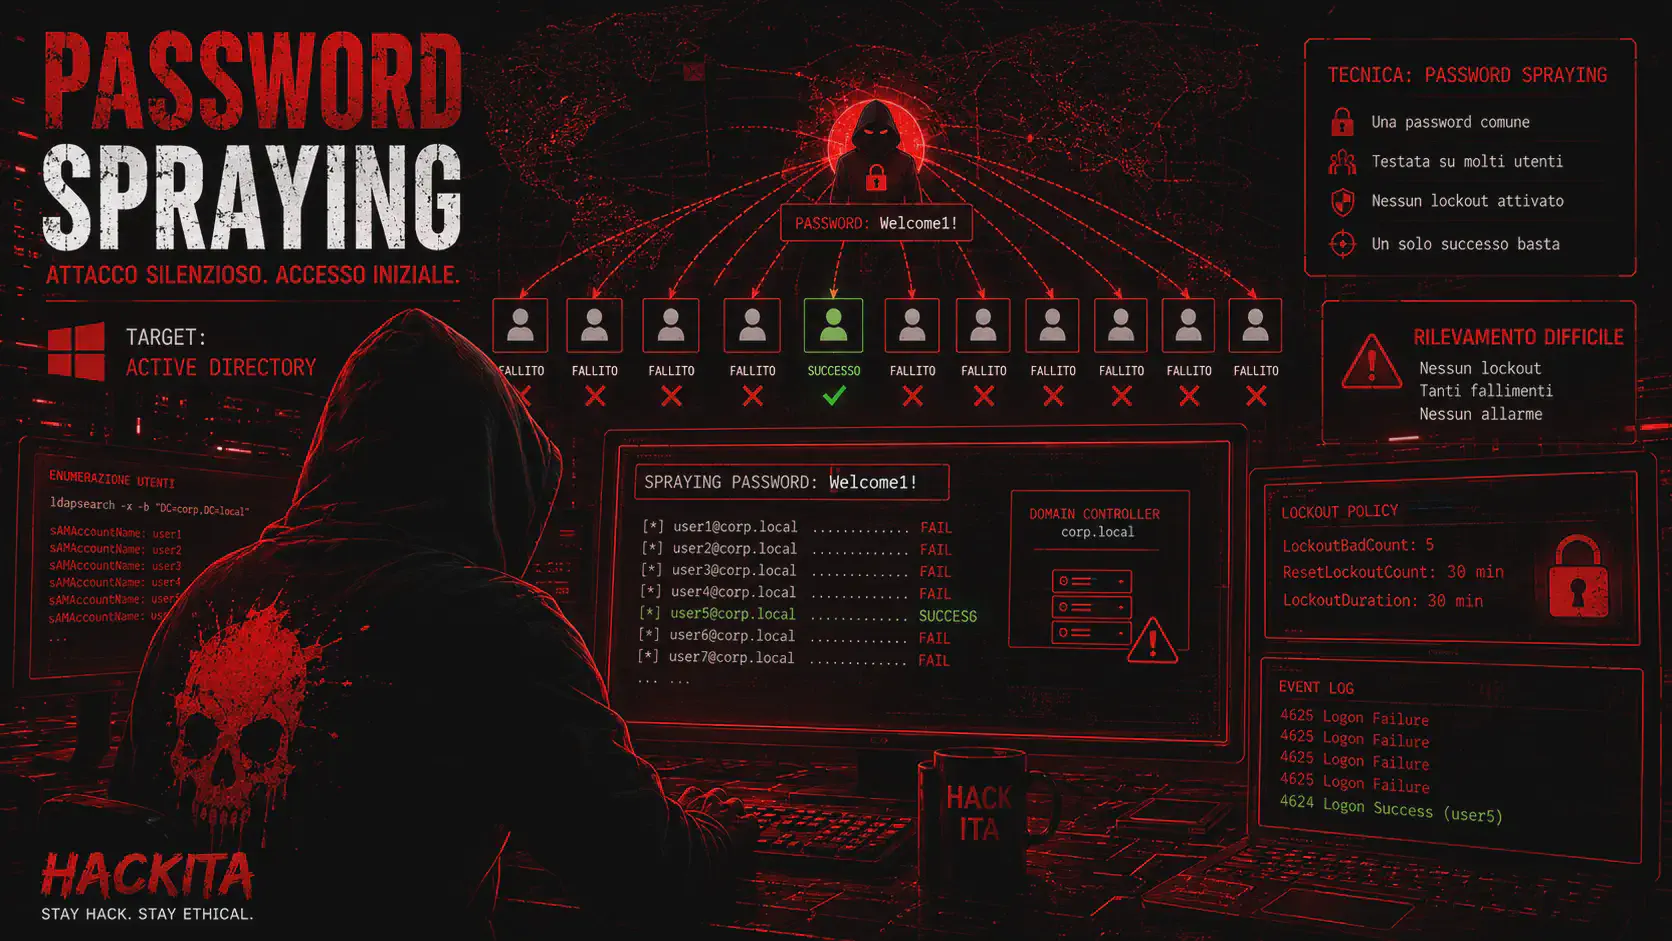 windows
Password Spraying : Guida Completa su AD, AD FS ed Entra ID
Scopri il password spraying su Active Directory: tecniche, tool per pentest autorizzati, detection e difese contro accessi con password deboli.
Continua a leggere Continua a leggere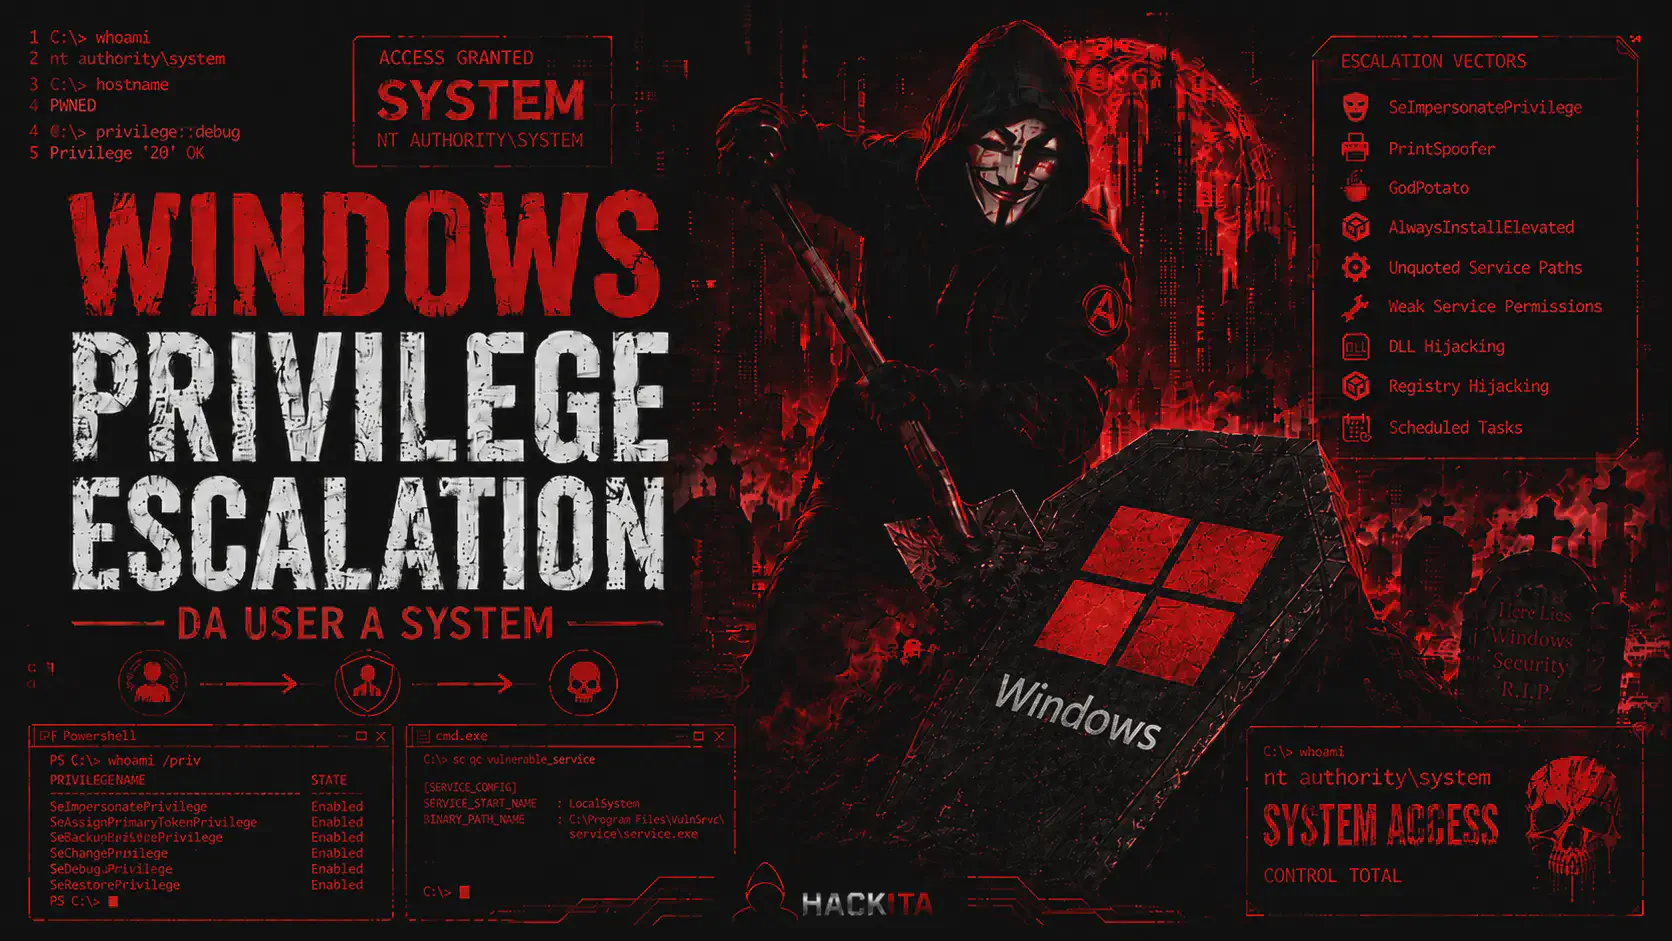 windows
Windows Privilege Escalation : Tecniche e Tool per Ottenere SYSTEM
Guida alla privilege escalation su Windows: enumerazione, servizi vulnerabili, token impersonation, DLL hijacking, UAC bypass, detection e mitigazioni.
Continua a leggere Continua a leggere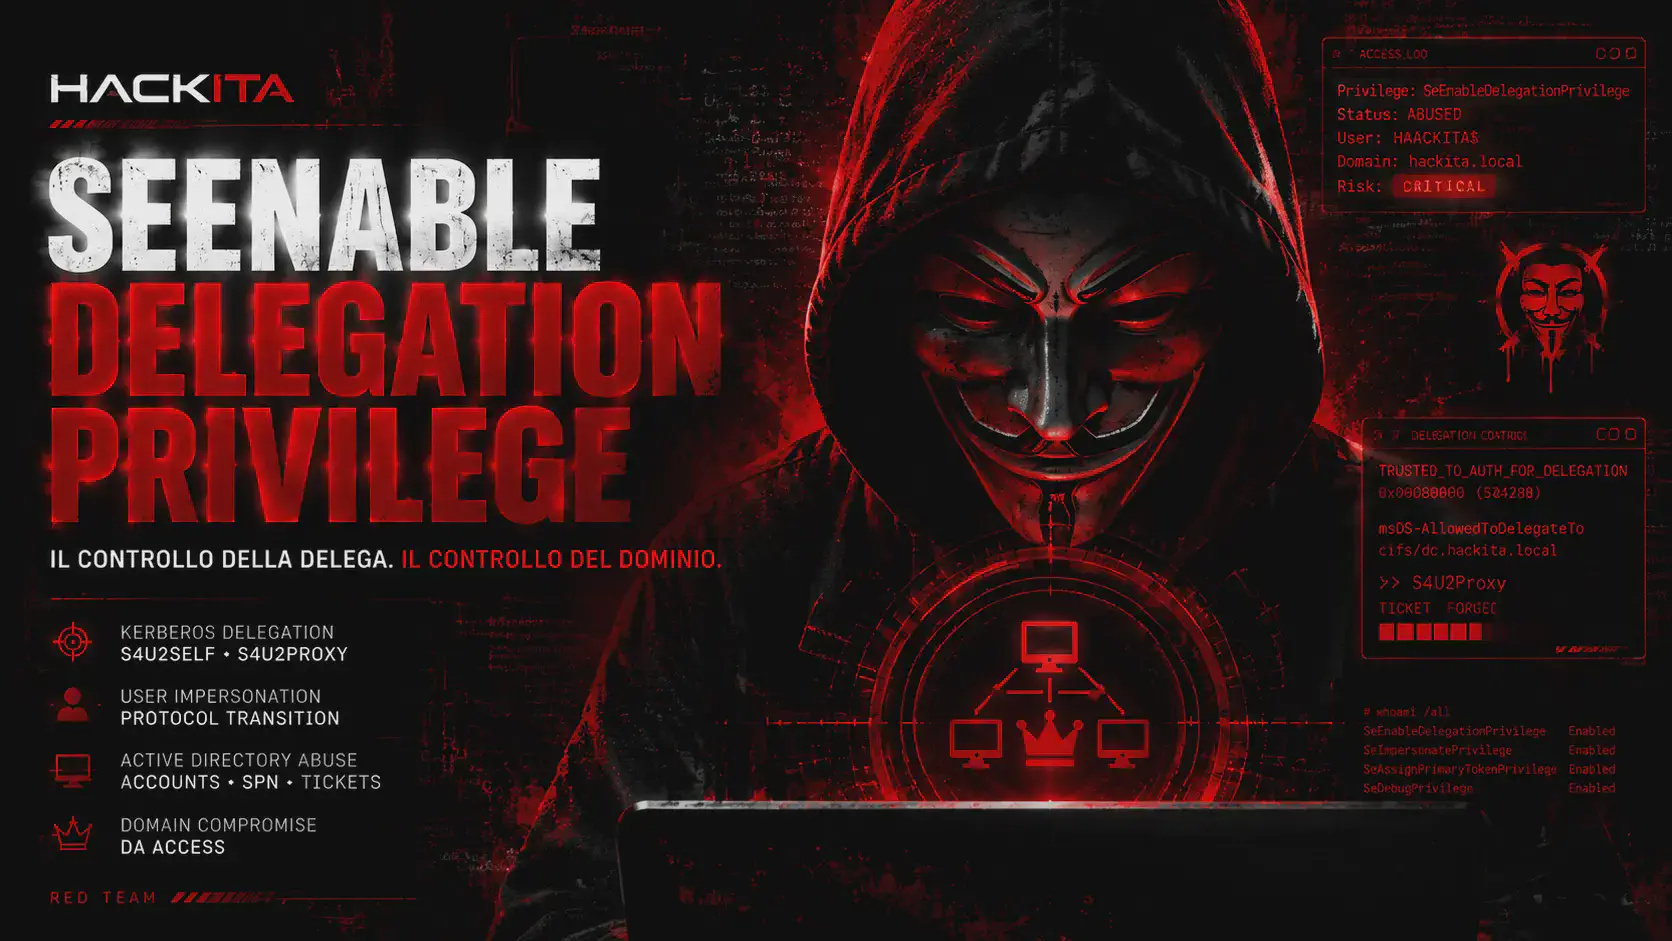 windows
SeEnableDelegationPrivilege: privesc AD, S4U e delega
Cos’è SeEnableDelegationPrivilege, privilege escalation , varianti unconstrained/constrained/RBCD, S4U2Self-S4U2Proxy, errori, detection e difesa.
Continua a leggere Continua a leggere windows
Lateral Movement in Active Directory: Tecniche, Tool e OPSEC
Guida al lateral movement in Active Directory: Pass-the-Hash, Kerberos, SMB, WMI, WinRM e RDP con prerequisiti, artefatti, detection e mitigazioni.
Continua a leggere Continua a leggere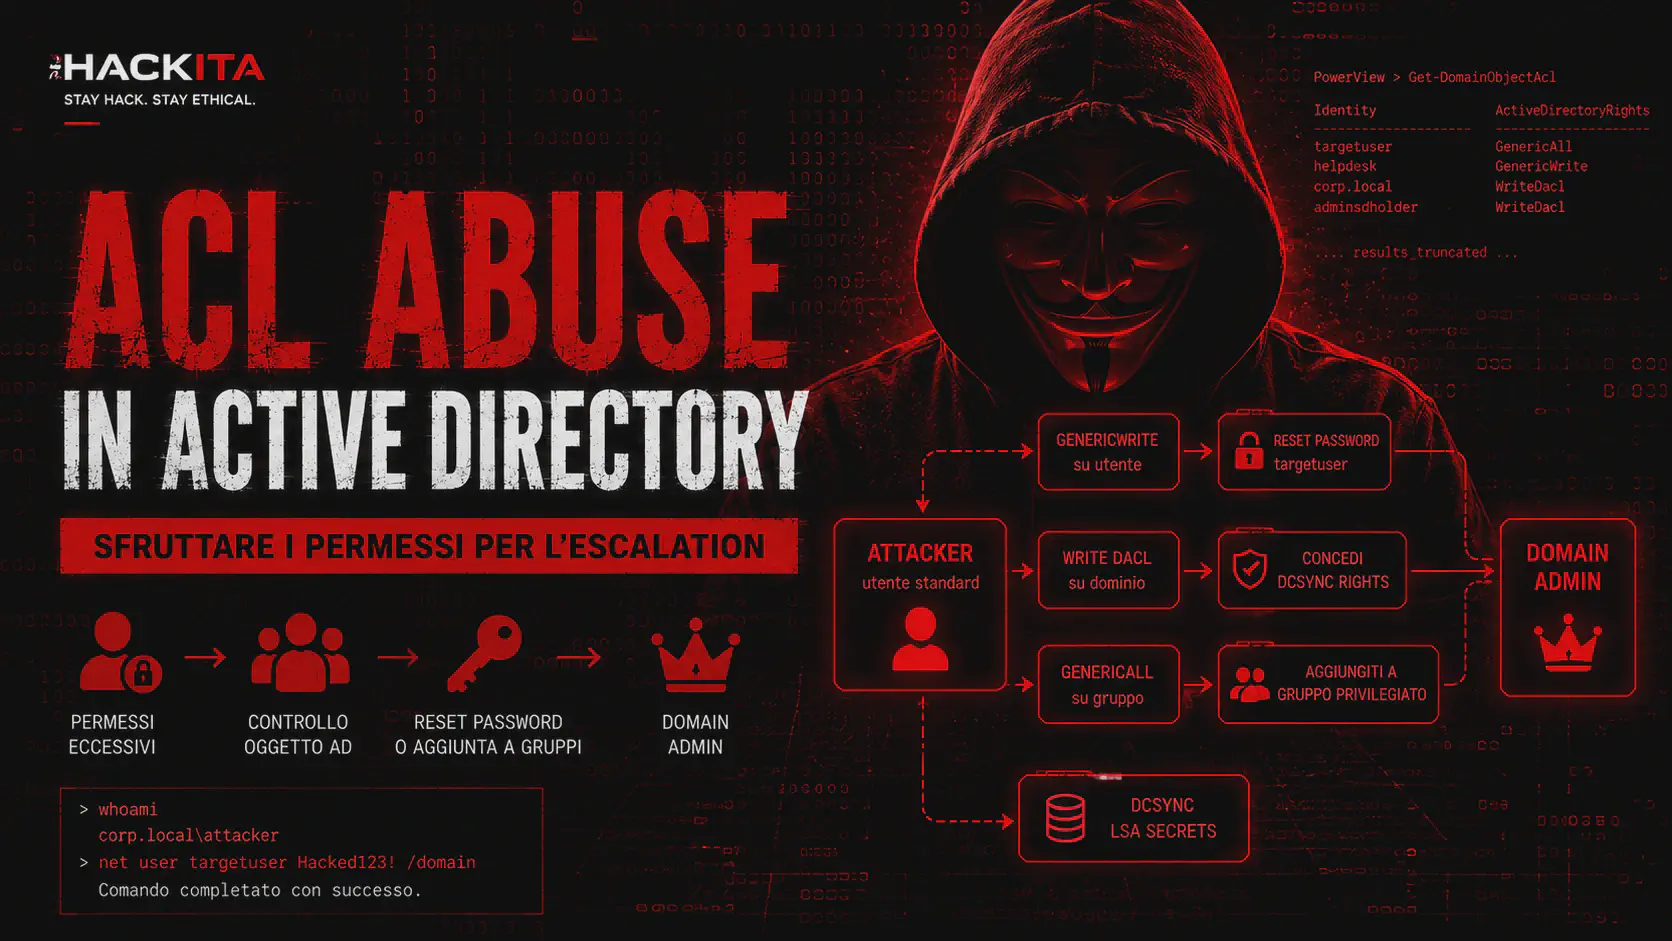 windows
ACL Abuse Active Directory: GenericAll, WriteDACL e DCSync
Guida all’ACL abuse in Active Directory: GenericAll, WriteDACL, reset password, RBCD e DCSync con BloodHound, PowerView, bloodyAD e Impacket.
Continua a leggere Continua a leggere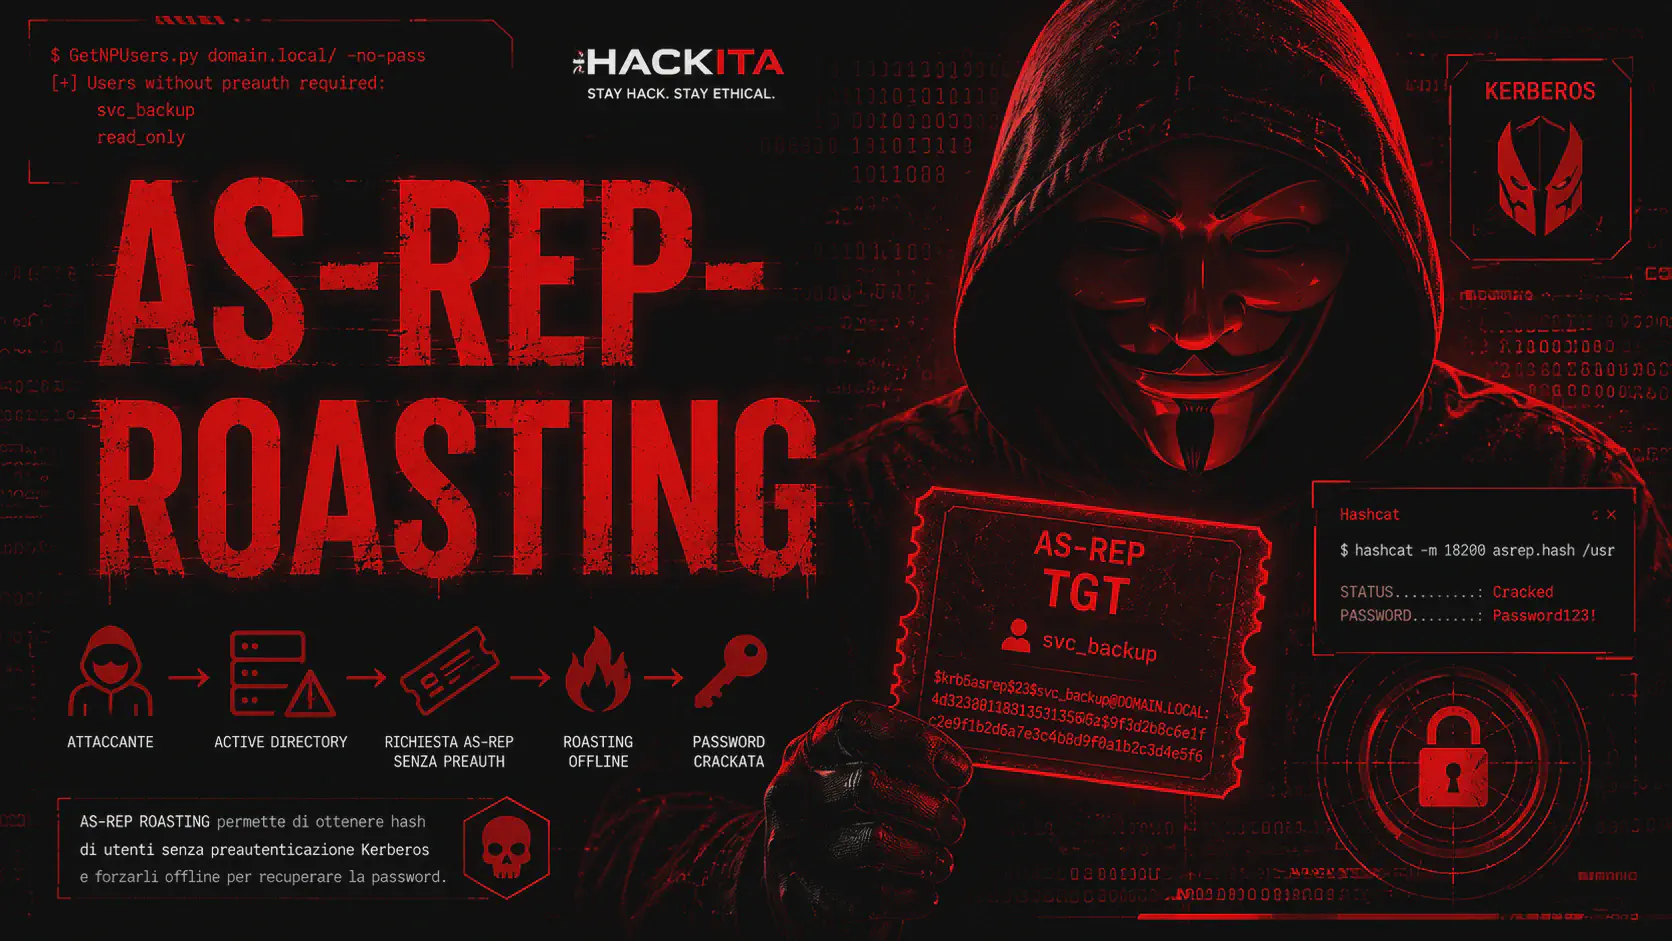 windows
AS-REP Roasting: Crackare Hash Kerberos Senza Credenziali
AS-REP Roasting in Active Directory: estrai hash Kerberos senza credenziali e craccali offline con Impacket, Rubeus e Hashcat. Guida tecnica completa.
Continua a leggere Continua a leggere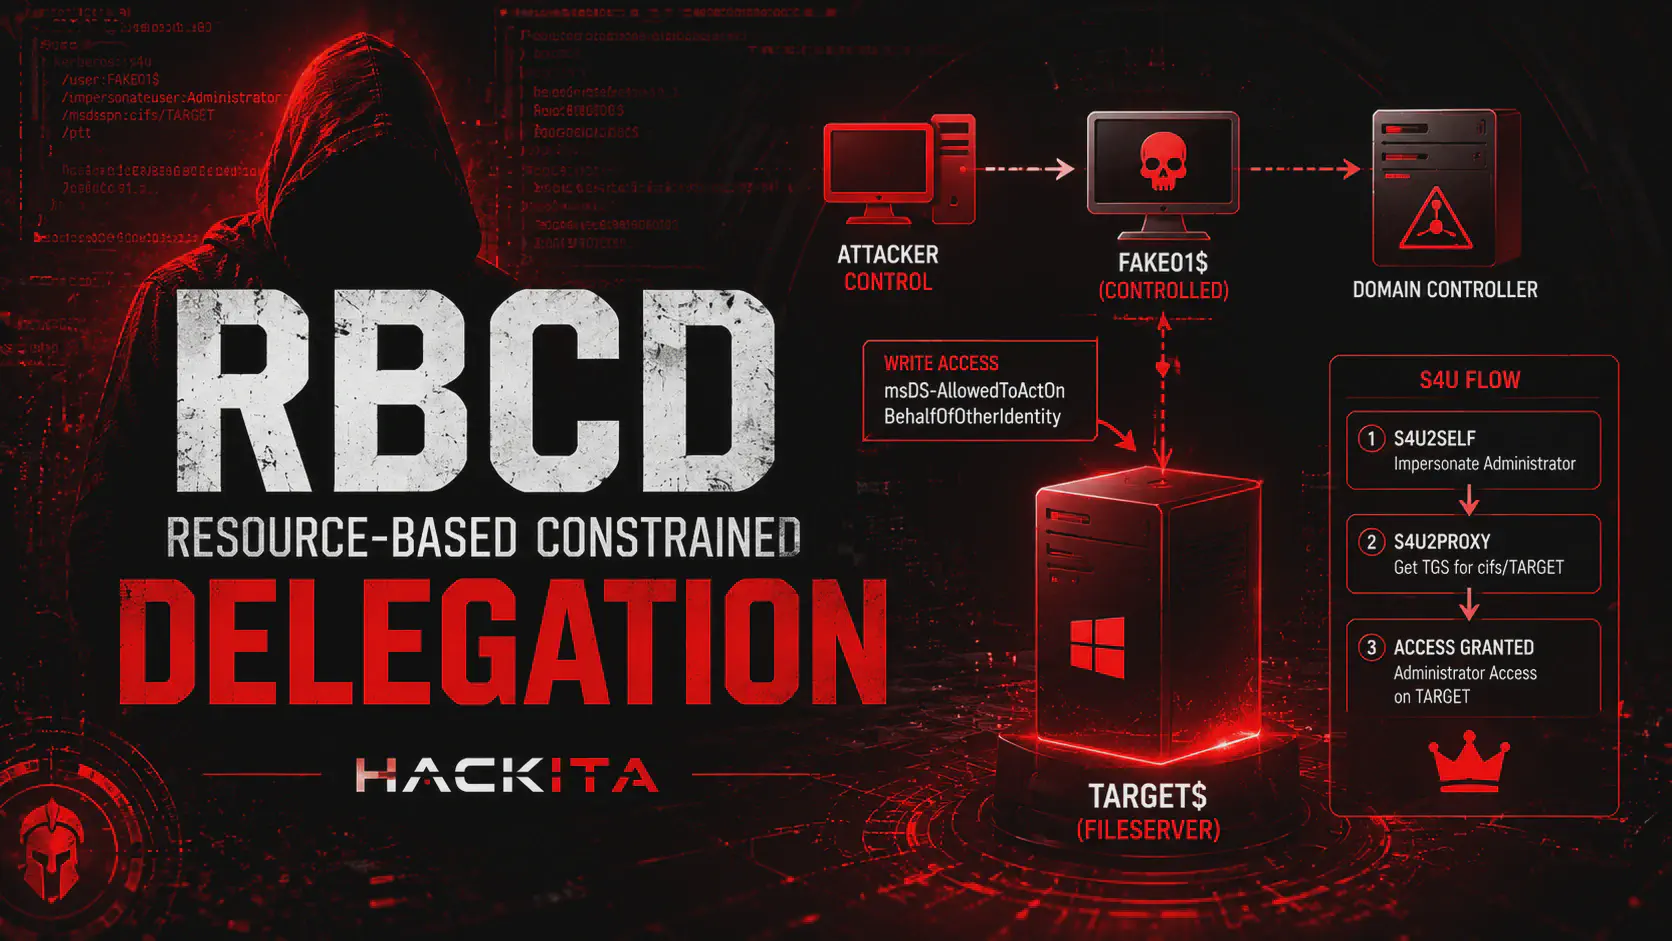 windows
RBCD Attack : Resource-Based Constrained Delegation PrivEsc
RBCD sfrutta write access su msDS-AllowedToActOnBehalfOfOtherIdentity per privilege escalation su active directory . Guida con Impacket, Rubeus e NTLM relay.
Continua a leggere Continua a leggere windows
Shadow Credentials AD: PrivEsc msDS-KeyCredentialLink
Shadow Credentials: sfrutta msDS-KeyCredentialLink per il takeover di account AD senza password. Guida pratica con Whisker, pyWhisker e Certipy per pentest AD.
Continua a leggere Continua a leggere windows
Golden Ticket Attack: Cos'è, Come Funziona e Come Difendersi in Active Directory
Il Golden Ticket è l'attacco più pericoloso in Active Directory. Scopri come funziona, come forgiare un TGT con l'hash di krbtgt, come rilevarlo e come difenderti con il doppio reset. Guida completa.
Continua a leggere Continua a leggere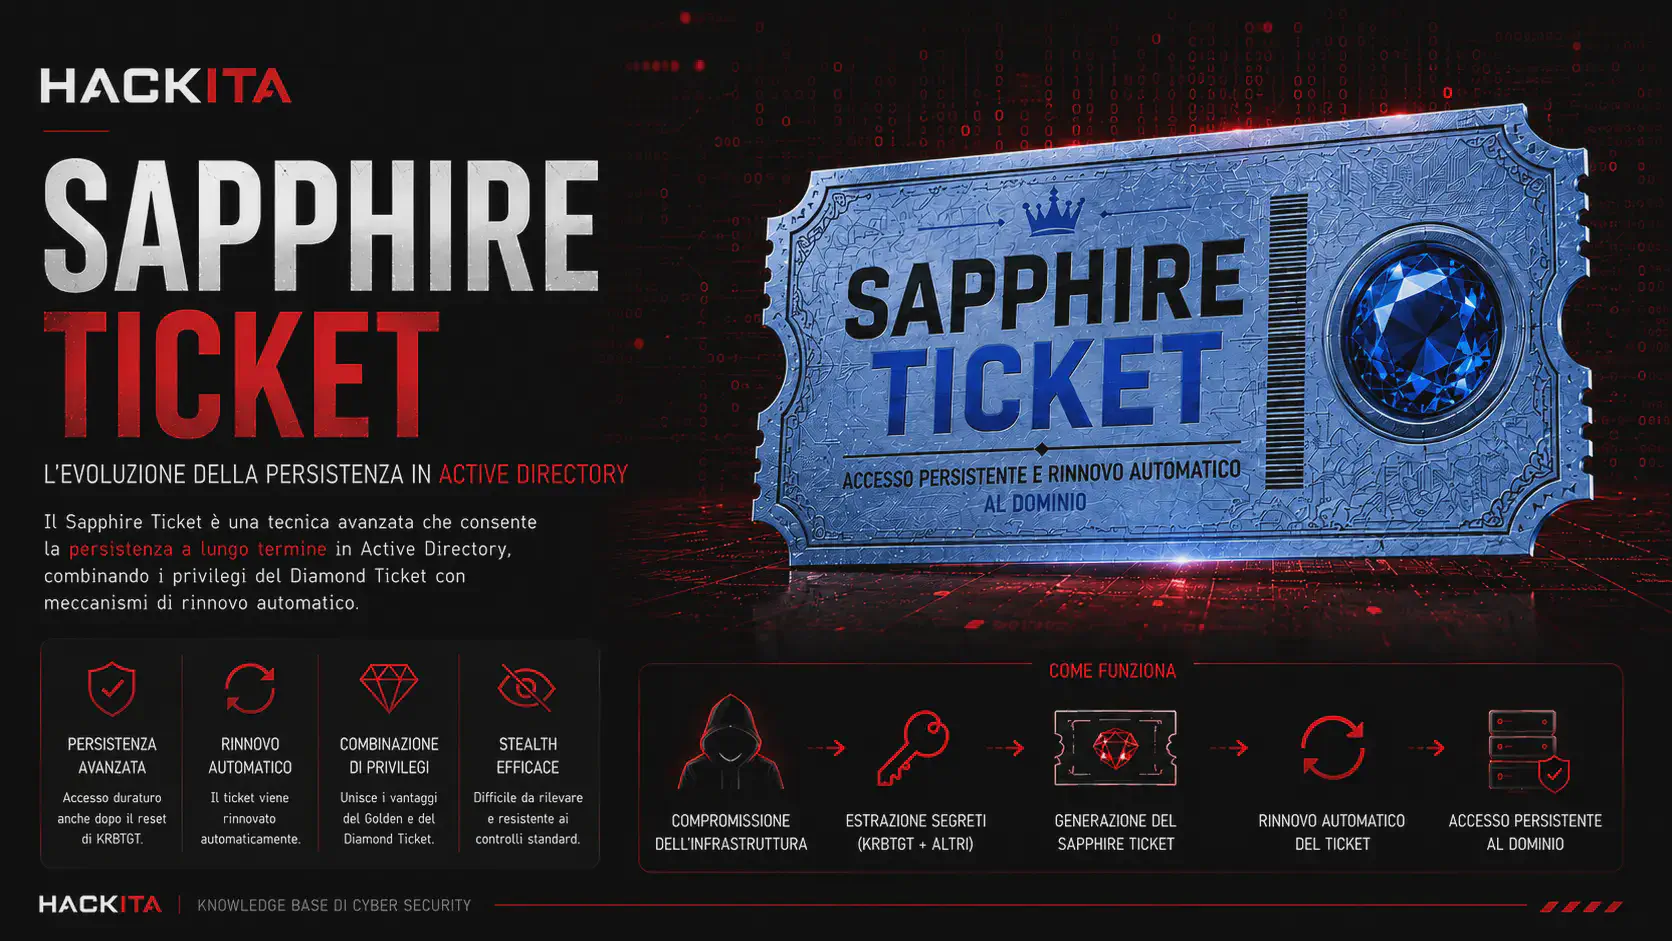 windows
Sapphire Ticket: Ticket Kerberos Stealth S4U2Self+U2U
Sapphire Ticket: il ticket Kerberos più stealth. Combina S4U2Self+U2U per il PAC autentico del KDC. Guida Impacket -impersonate, differenze con Golden/Diamond, detection e mitigazione.
Continua a leggere Continua a leggere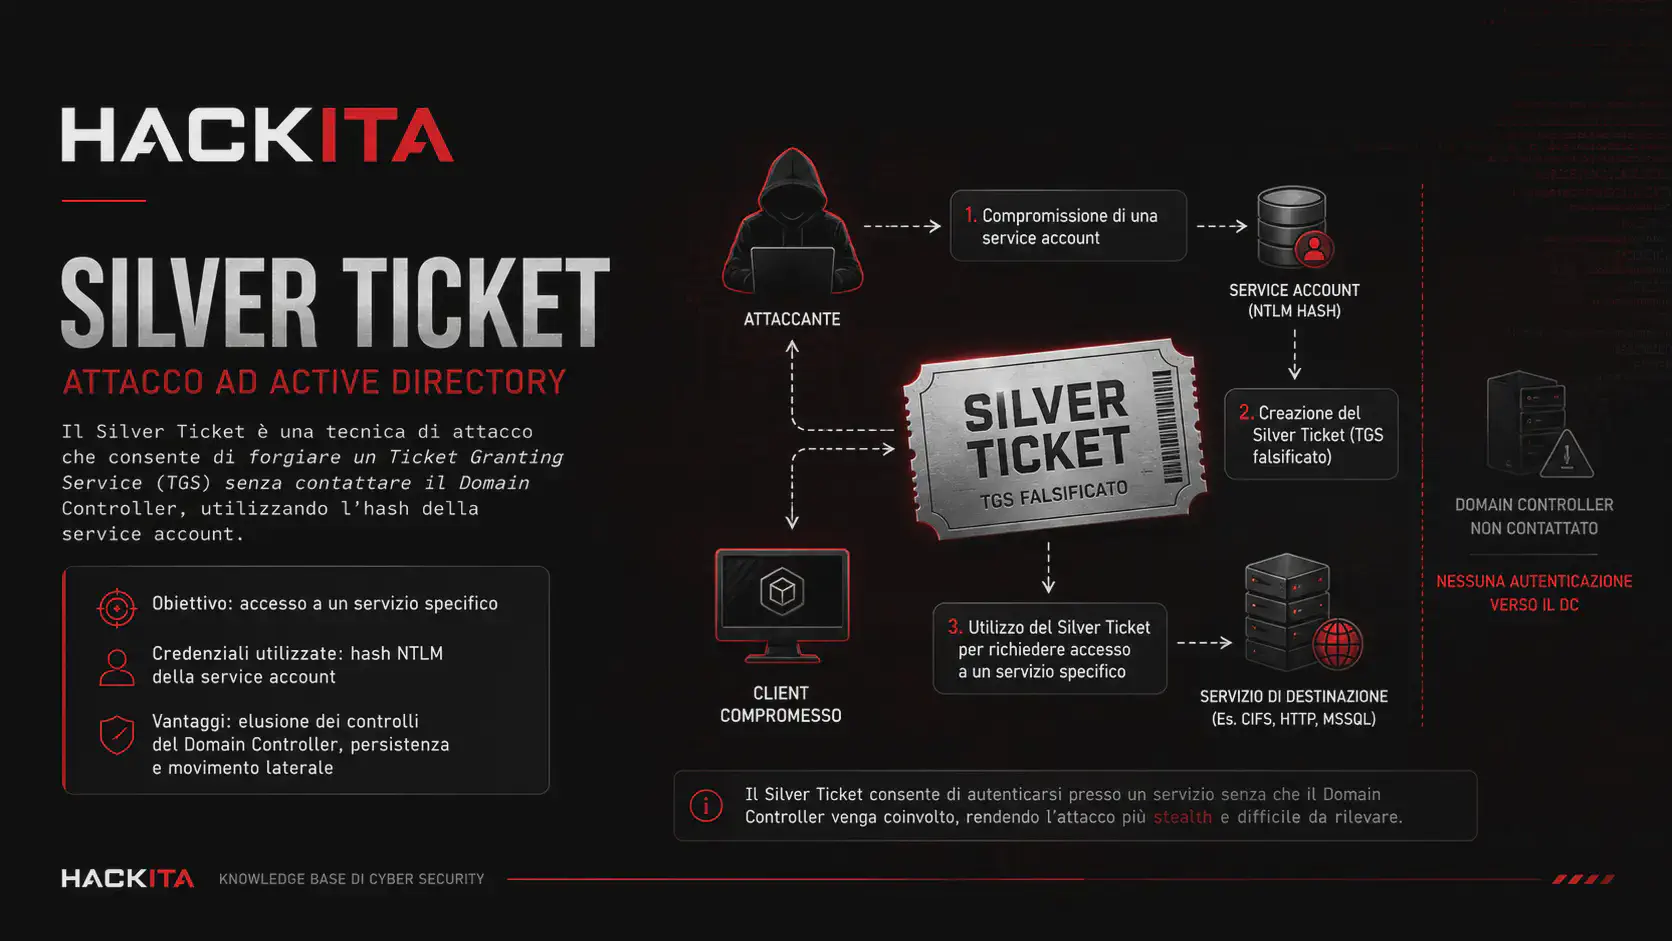 windows
Silver Ticket Attack: Cos'è, Come Funziona e Come Difendersi in AD
Il Silver Ticket forgia un TGS Kerberos usando l'hash di un account di servizio, bypassando il KDC completamente. Guida completa: come ottenerlo, forgiarlo con Mimikatz, Rubeus e Impacket, scenari per CIFS, LDAP, MSSQL, HTTP, e come rilevarlo.
Continua a leggere Continua a leggere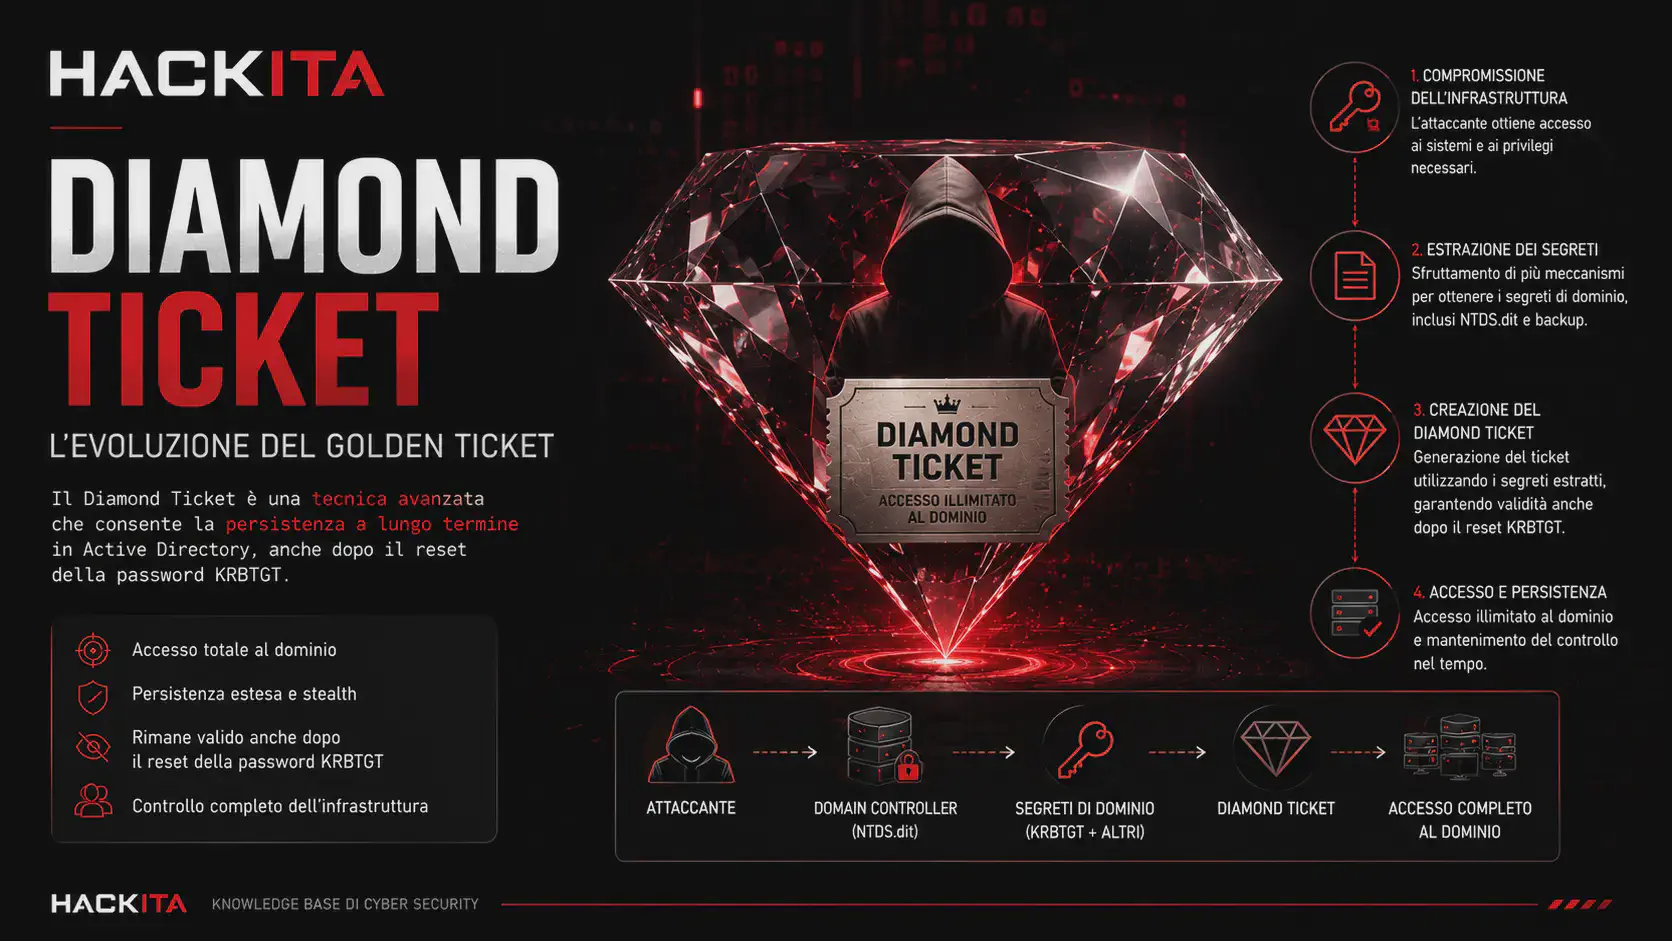 windows
Diamond Ticket Attack: L'Evoluzione Stealth del Golden Ticket
Diamond Ticket: variante stealth del Golden Ticket con TGT reale per bypassare MDI. Guida Rubeus /ldap /opsec, Impacket, detection e reset krbtgt.
Continua a leggere Continua a leggere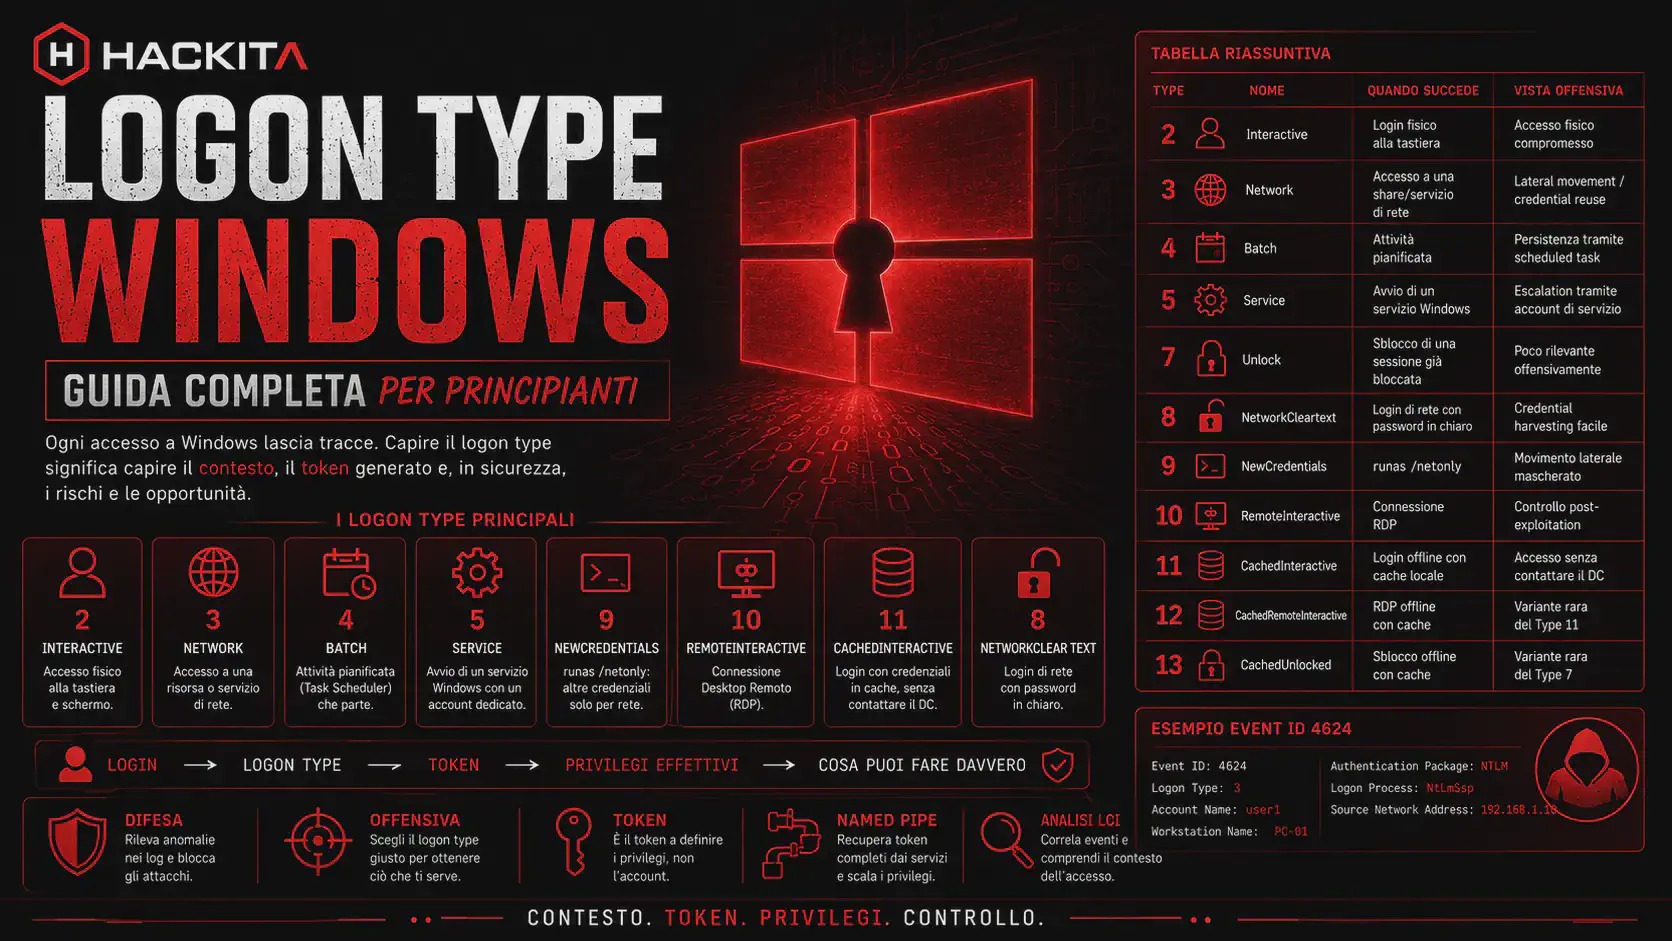 windows
Logon Type Windows: Guida Per Pentester ,Red Teamer e SOC Analyst
Logon Type Windows: guida pratica ai 13 tipi di accesso, da Interactive a CachedUnlock. Esempi reali e rilevanza per penetration test e audit di sicurezza.
Continua a leggere Continua a leggere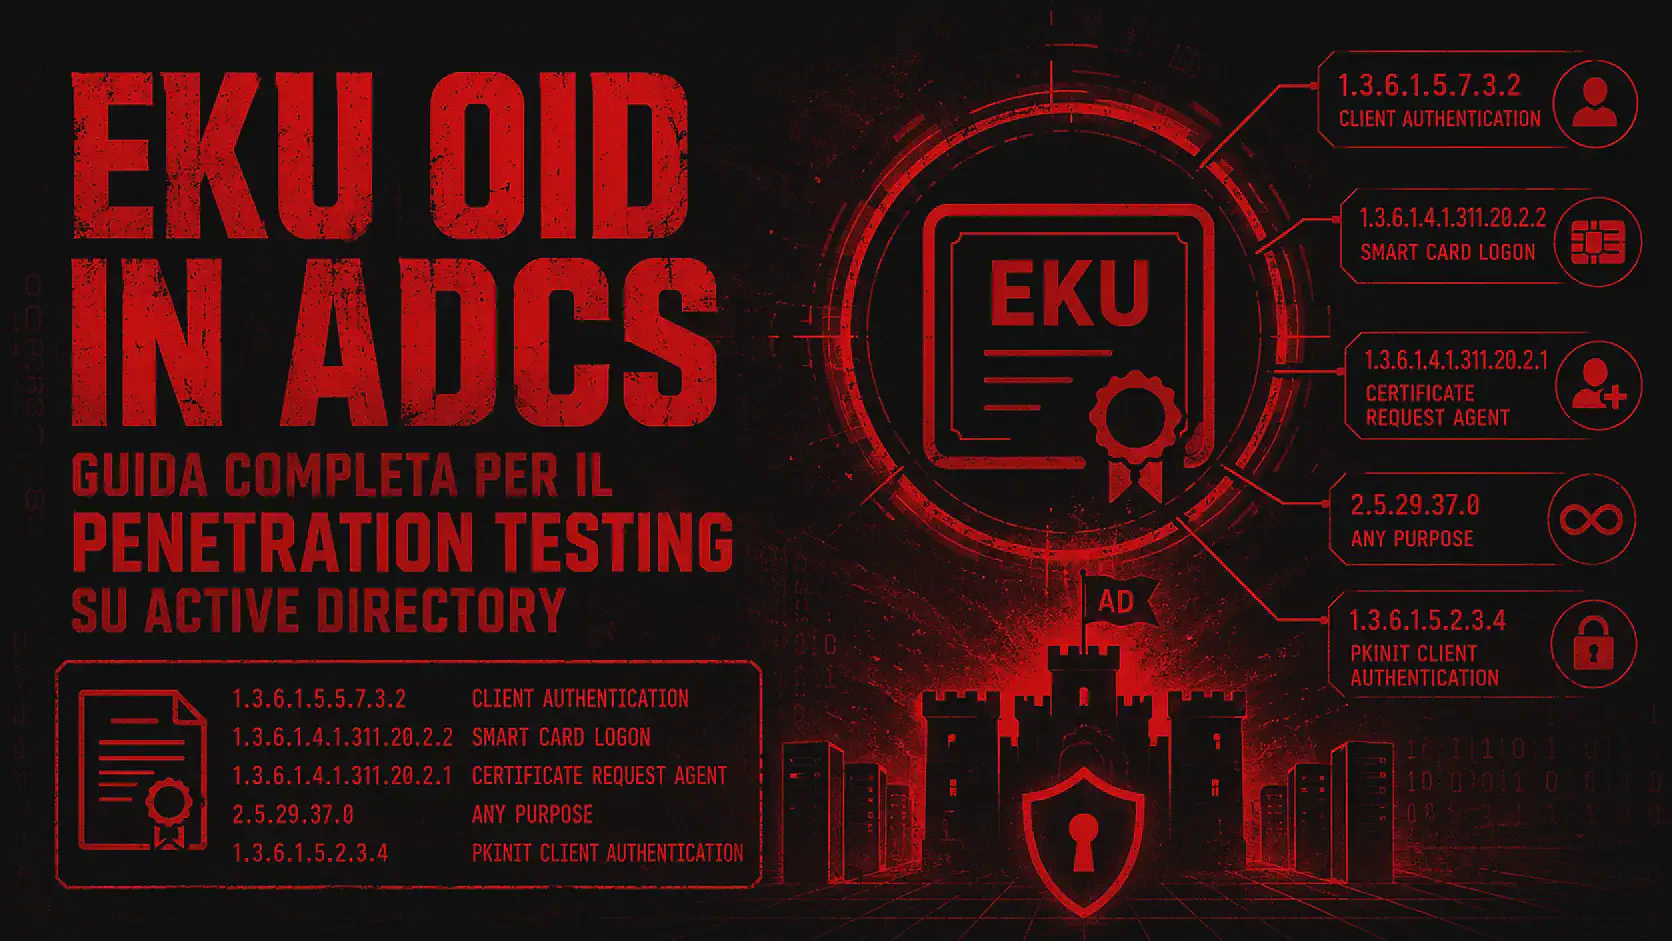 windows
EKU OID in ADCS: Guida Completa per il Penetration Testing su Active Directory
Tutti gli EKU OID dei certificati Active Directory spiegati in ottica offensiva: quali sfruttare in ESC1–ESC16, attack flow PKINIT, detection Event ID, FAQ e tabella completa con rilevanza offensiva.
Continua a leggere Continua a leggere windows
SeMachineAccountQuota e RBCD: Privesc a Domain Admin in 5 comandi
Da utente dominio standard a Domain Admin sfruttando MachineAccountQuota=10 e RBCD. Creazione computer account, ticket S4U, DCSync. Guida e Privilege Escalation Red Team AD.
Continua a leggere Continua a leggere windows
SeRelabelPrivilege: Bypassare il MIC e Scrivere su File SYSTEM
Scopri come usare SeRelabelPrivilege per abbassare il livello di integrità di file e directory, bypassare il Mandatory Integrity Control e ottenere una shell SYSTEM.
Continua a leggere Continua a leggere windows
SeSecurityPrivilege: Cancella Log, SACL e SIEM Evasion
Come usare SeSecurityPrivilege per leggere e cancellare il Security Log, rimuovere SACL e operare invisibili su Windows. Guida Red Team OpSec con verifica SIEM.
Continua a leggere Continua a leggere windows
Kerberoasting: Guida Completa — SPN, TGS Cracking e Domain Admin nel 2026
Kerberoasting su Active Directory: enumeration SPN con GetUserSPNs e Rubeus, downgrade RC4, hashcat, targeted kerberoasting e OPSEC reale. Da utente di dominio a credenziali privilegiate.
Continua a leggere Continua a leggere windows
SeTcbPrivilege: LSA Logon Session Arbitrarie a SYSTEM
Trovato SeTcbPrivilege su un account non di sistema? Crei sessioni LSA con SID Domain Admins e ottieni SYSTEM senza condizioni esterne. Tecnica Red Team.
Continua a leggere Continua a leggere windows
NTLM: Protocollo, Hash Capture, Pass-the-Hash e Relay su Active Directory
NTLM spiegato da cima a fondo: handshake, cattura NetNTLMv2 con Responder, Pass-the-Hash, coercizione e CVE 2026 attivi. Decision point NTLM vs Kerberos nel pentest enterprise.
Continua a leggere Continua a leggere windows
SeCreateTokenPrivilege: Token Forgery da Zero a SYSTEM
Trovato SeCreateTokenPrivilege su un account non di sistema? Crea token con SID SYSTEM e Domain Admins da zero. NtCreateToken per shell SYSTEM. Tecnica Red Team.
Continua a leggere Continua a leggere windows
SeManageVolumePrivilege: Raw Disk per SAM e NTDS.dit senza lock
Come usare SeManageVolumePrivilege e RawCopy per estrarre SAM, SYSTEM e NTDS.dit dal disco fisico, bypassando lock ed ACL. Tecnica Red Team con raw device access.
Continua a leggere Continua a leggere windows
SeCreateSymbolicLinkPrivilege: Symlink Attack a Windows da Shell
Da semplice user a SYSTEM sostituendo file di sistema con un symlink: cosa puoi fare con SeCreateSymbolicLinkPrivilege e mklink. Privilege escalation e tecnica Red Team.
Continua a leggere Continua a leggere windows
SeTakeOwnershipPrivilege: Da Admin a SYSTEM con 3 comandi
Come abusare SeTakeOwnershipPrivilege per prendere ownership di binari di sistema e ottenere shell SYSTEM. takeown + icacls + sostituzione binario. Tecnica Red Team.
Continua a leggere Continua a leggere windows
SeRestorePrivilege: Da Backup Operator a SYSTEM in 3 passi
Come abusare SeRestorePrivilege per sovrascrivere binari di sistema e ottenere shell SYSTEM. ImagePath hijack, DLL sideloading, backdoor persistente. Tecnica Red Team.
Continua a leggere Continua a leggere windows
SeBackupPrivilege: dump hash e dominio completo con SAM, SYSTEM e NTDS.dit
PrivEsc con SeBackupPrivilege su Windows e Active Directory: estrazione di SAM, SYSTEM e SECURITY, dump offline con secretsdump, accesso a NTDS.dit e impatto reale su domini compromessi.
Continua a leggere Continua a leggere windows
SeAssignPrimaryTokenPrivilege: il bypass ai Potato Attack anche senza SeImpersonatePrivilege
Privilege escalation con SeAssignPrimaryTokenPrivilege e al bypass dei Potato Attack su Windows: verifica del privilegio, exploit con GodPotato, JuicyPotato e SweetPotato, scenari reali, errori comuni e mitigazioni.
Continua a leggere Continua a leggere windows
SeLoadDriverPrivilege: Kernel Ring-0 con BYOVD in 3 passi
SeLoadDriverPrivilege Enabled? Carica un driver vulnerabile nel kernel, esegui codice ring-0, disabilita EDR e bypassa PPL di LSASS. Guida BYOVD con Capcom.sys e EDRSandBlast.
Continua a leggere Continua a leggere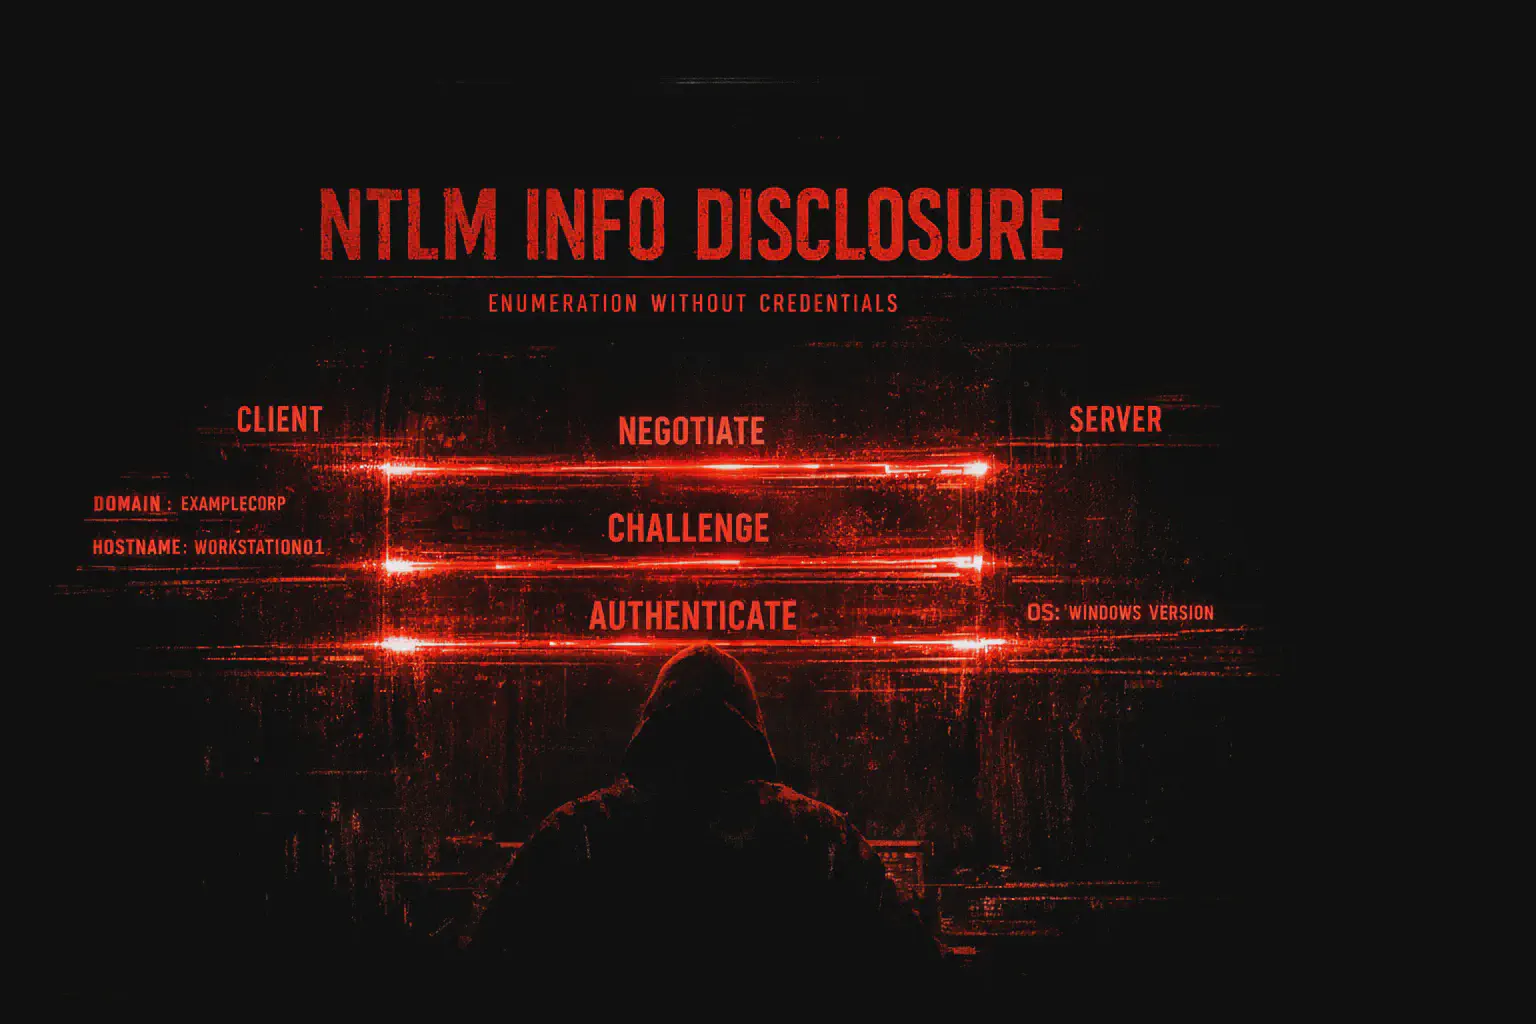 windows
NTLM Information Disclosure: Enumera Dominio, Hostname e OS Senza Credenziali
L’autenticazione NTLM su HTTP rivela dominio AD, NetBIOS name, hostname e versione OS con una singola GET, senza credenziali. Tecnica di recon essenziale per red team su Exchange e IIS. Scopri comandi curl, Nmap, Burp e difese.
Continua a leggere Continua a leggere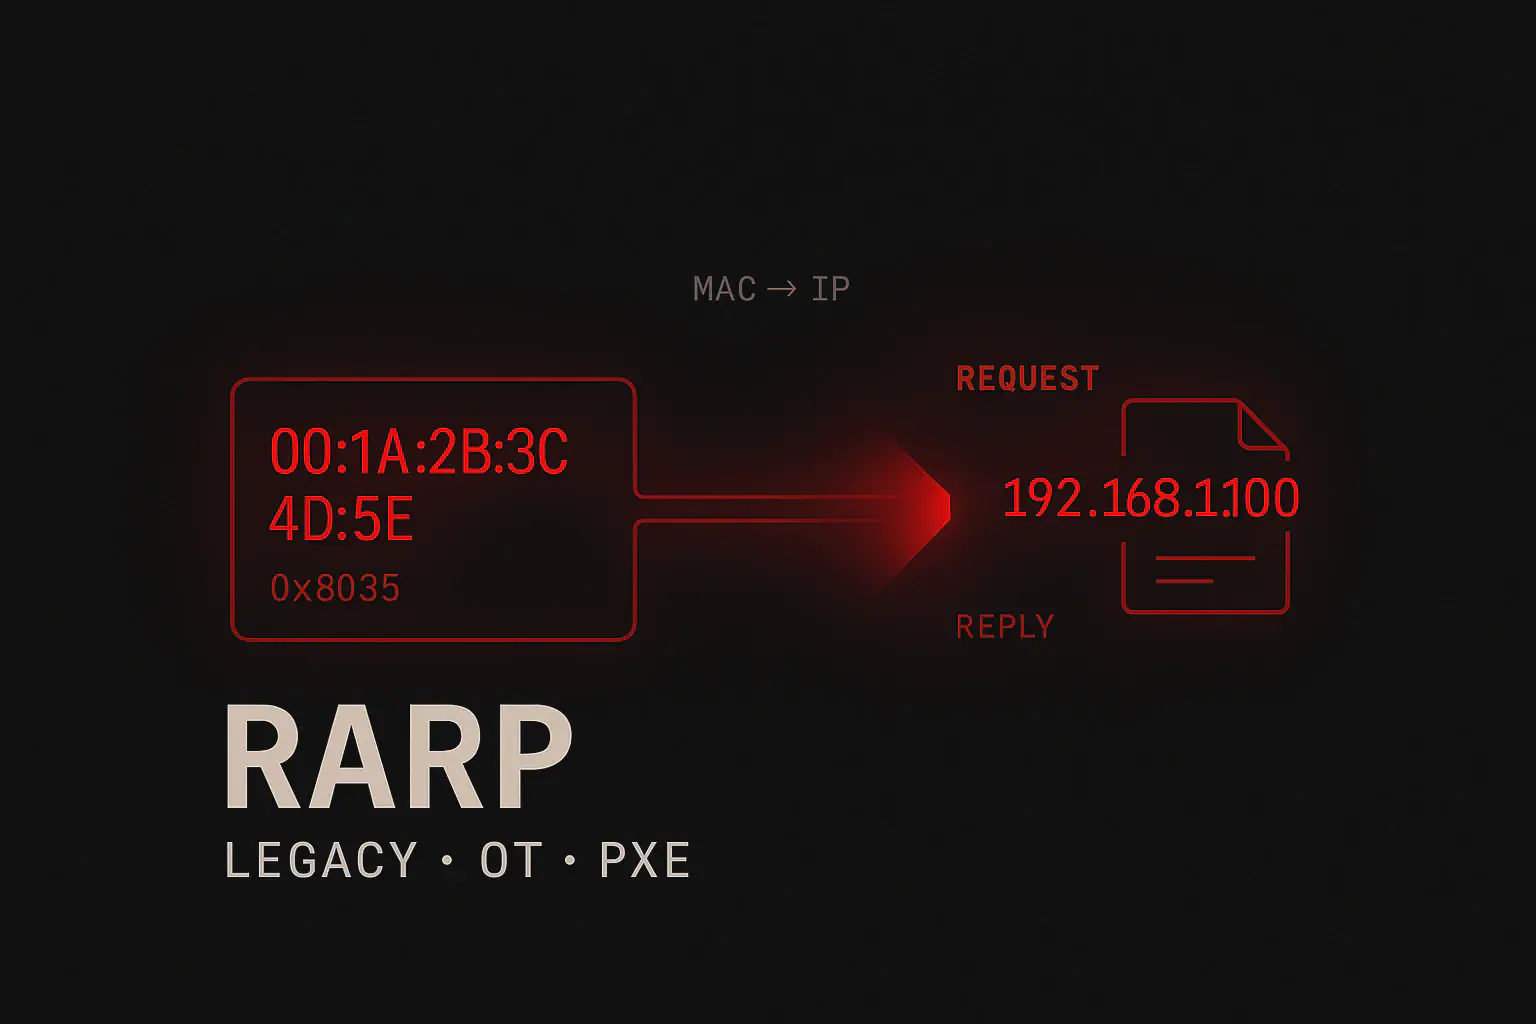 windows
RARP Cos'è: il Reverse ARP che rivela reti legacy e OT
RARP cos’è, come funziona e perché conta ancora in pentest su reti legacy, OT/ICS e boot PXE: request/reply, spoofing, boot hijacking e differenze con ARP e DHCP.
Continua a leggere Continua a leggere windows
DPAPI Attack in Active Directory: Estrarre Password Cifrate e Masterkey
Guida completa su DPAPI in un pentest Active Directory: masterkey, credential files, Chrome/Edge offline con pypykatz, LSASS dump LOLBin, DSInternals e DonPAPI.
Continua a leggere Continua a leggere windows
ESC15 ADCS (CVE-2024-49019): EKUwu ,PrivEsc & Injection
ESC15 consente privilege escalation in Active Directory tramite CVE-2024-49019: Application Policy injection nei template V1 altera gli usi del certificato.
Continua a leggere Continua a leggere windows
ESC16 ADCS: CA Senza SID Security Extension, Exploit e Fix
ESC16 in AD CS: la CA non inserisce il SID nei certificati. Scopri identificazione con Certipy, privesc, catena ESC16+ESC6 e mitigazione aggiornata al 2026.
Continua a leggere Continua a leggere windows
ESC10 AD CS: PrivEsc, Weak Certificate Mapping in Schannel
ESC10 AD CS sfrutta il weak certificate mapping di Schannel per la privilege escalation via LDAPS. Guida con Certipy, UPN manipulation, detection e mitigazioni.
Continua a leggere Continua a leggere windows
ESC11 AD CS: NTLM Relay RPC, Certipy & Privilege Escalation
Una CA vulnerabile a ESC11 può accettare NTLM relay via RPC. Come riconoscere la configurazione, privesc, valutare l’impatto sui certificati e bloccare l’abuso.
Continua a leggere Continua a leggere windows
ESC12 AD CS: Privesc tramite YubiHSM2 e Golden Certificates
ESC12 in AD CS riguarda l’abuso del YubiHSM2 KSP sulla CA Windows: privilege escalation in Active Directory e uso di Certipy dopo la compromissione locale.
Continua a leggere Continua a leggere windows
ESC13 AD CS: Privesc con Issuance Policy OID e Certipy
Privilege escalation in Active Directory via ESC13: Certipy rileva Issuance Policy OID collegate a gruppi AD e spiega l'abuso dei privilegi via TGT Kerberos.
Continua a leggere Continua a leggere windows
ESC14 AD CS: Privesc con altSecurityIdentities e Certipy
Privilege escalation in Active Directory: ESC14 sfrutta mapping X.509 deboli in altSecurityIdentities per impersonare account Windows tramite certificati.
Continua a leggere Continua a leggere windows
ESC8 AD CS: PrivEsc, Attacco NTLM Relay con Certipy e PKINIT
ESC8 privilege escalation, sfrutta NTLM Relay contro gli endpoint /certsrv/ AD CS per ottenere certificati privilegiati. Guida con Certipy e coercion NTLM.
Continua a leggere Continua a leggere windows
ESC9 ADCS: Privilege Escalation tramite Template senza SID Security Extension
ESC9 sfrutta template AD CS senza SID Security Extension per impersonare utenti privilegiati. Guida pratica con Certipy e UPN manipulation.
Continua a leggere Continua a leggere windows
ESC3 AD CS: Enrollment Agent e Active Directory Privesc
Guida pratica a ESC3 in AD CS: enumera i template con Certipy, analizza i certificati Enrollment Agent e approfondisci la privilege escalation in Windows AD.
Continua a leggere Continua a leggere windows
ESC4 AD CS PrivEsc: Template Hijacking con Certipy
ESC4 ADCS Privilege Escalation: individua ACL deboli sui certificate template, trasformali in ESC1 con Certipy e analizza il percorso fino a Domain Admin.
Continua a leggere Continua a leggere windows
ESC5 AD CS: ACL PKI, CA Compromise e Golden Certificate
Scopri la privilege escalation ESC5 in Windows Active Directory (AD CS): enumera ACL PKI con Certipy e PowerShell, verifica NTAuthCertificates e mitigazioni.
Continua a leggere Continua a leggere windows
ESC6 AD CS: SAN Injection con Certipy e Privilege Escalation
PrivEsc ESC6 in AD CS con Certipy: verifica EDITF_ATTRIBUTESUBJECTALTNAME2, SAN injection e differenze tra ESC9 ed ESC16, con controlli e mitigazioni pratiche.
Continua a leggere Continua a leggere windows
ESC7 AD CS: Certipy, Manage CA e Privilege Escalation
Scopri ESC7 in AD CS: sfrutta i permessi Manage CA con Certipy e privesc, verificare il percorso SubCA e applicare detection e mitigazioni in ambienti AD.
Continua a leggere Continua a leggere windows
AD CS Privilege Escalation: Tutte le Tecniche ESC1–ESC16 con Certipy (Active Directory Attack Guide)
AD CS Privilege Escalation su Active Directory: guida completa alle tecniche ESC1–ESC16 con Certipy. Scopri come ottenere Domain Admin sfruttando certificate template e CA misconfigurate.
Continua a leggere Continua a leggere windows
ESC1 AD CS: Exploit e Privilege Escalation con Certipy
Guida pratica a ESC1 in Active Directory: analisi dei template vulnerabili con Certipy, autenticazione Kerberos, detection, privesc e mitigazioni di sicurezza.
Continua a leggere Continua a leggere windows
ESC2 AD CS: Any Purpose EKU, Enrollment Agent e Certipy
ESC2 in Active Directory Certificate Services: privilege escalation Windows con template Any Purpose EKU, exploit con Certipy e mitigazioni per AD CS sicura.
Continua a leggere Continua a leggere windows
Active Directory Pentesting 2026: Guida Completa a Kerberos, NTLM e Privilege Escalation
Active Directory Pentesting spiegato in modo operativo: architettura AD, Kerberos vs NTLM, BloodHound, Kerberoasting, AS-REP Roasting, NTLM Relay, ACL abuse, AD CS, DCSync, Golden Ticket, Shadow Credentials e difese reali.
Continua a leggere Continua a leggere windows
Kerberos Attacchi Active Directory: Kerberoasting, AS-REP, Golden Ticket
Porta 88 Kerberos: guida completa al penetration testing Active Directory. Scopri Kerberoasting, AS-REP Roasting, Golden Ticket, Silver Ticket e Pass-the-Ticket per privilege escalation e lateral movement.
Continua a leggere Continua a leggere windows
Mimikatz: Guida Completa Credential Dumping e Active Directory Attack
Mimikatz spiegato per pentest: estrazione credenziali LSASS, DCSync, Golden Ticket, pass-the-hash e attacchi Active Directory con esempi pratici.
Continua a leggere Continua a leggere windows
Smbexec: Esecuzione Remota SMB e Lateral Movement in Active Directory
SMBExec guida pratica per esecuzione remota Windows: lateral movement stealth via SMB senza file su disco. Alternativa fileless a PsExec per pentest AD.
Continua a leggere Continua a leggere windows
Seatbelt: Windows Enumeration per Post-Exploitation e Situational Awareness
Seatbelt è uno strumento di enumerazione Windows che raccoglie informazioni su sistema, utenti, privilegi e configurazioni utili alla privilege escalation.
Continua a leggere Continua a leggere windows
SharpChrome: Dump Credenziali Browser da Windows (DPAPI Abuse)
SharpChrome: Dump Credenziali Browser da Windows (DPAPI Abuse)
Continua a leggere Continua a leggere windows
SharpDPAPI: Abuso di DPAPI per Decrypt Credenziali su Windows
SharpDPAPI permette di estrarre e decriptare credenziali protette da DPAPI su Windows. Tool avanzato per credential access e lateral movement.
Continua a leggere Continua a leggere windows
SharpUp: Comandi e Check per Privilege Escalation Windows
Guida a SharpUp (GhostPack): comandi, check reali (ModifiableServices, AlwaysInstallElevated, DLL hijack) e come sfruttarli per privilege escalation su Windows.
Continua a leggere Continua a leggere windows
Sherlock: Automated Windows Privilege Escalation Checker
Sherlock identifica vulnerabilità di privilege escalation su Windows confrontando patch installate e CVE note. Tool rapido per local privesc discovery.
Continua a leggere Continua a leggere windows
Rubeus: Attacchi Kerberos in Active Directory (2026)
Rubeus è il tool C# di riferimento per attaccare Kerberos in AD. Scopri Kerberoasting, AS-REP Roasting, Pass-the-Ticket e S4U con detection reale.
Continua a leggere Continua a leggere windows
Pass-the-Hash Windows: attacco, funzionamento e accesso senza password
Scopri il Pass-the-Hash (PtH) su Windows: come funziona, come sfruttare hash NTLM per ottenere accesso senza password e tecniche reali di lateral movement.
Continua a leggere Continua a leggere windows
PsExec: Remote Command Execution via SMB in Ambienti Windows
PsExec permette l’esecuzione remota di comandi su sistemi Windows tramite SMB. Strumento chiave per lateral movement e amministrazione remota.
Continua a leggere Continua a leggere windows
JAWS: Enumerazione Windows Post-Exploitation per Privilege Escalation
JAWS è uno script PowerShell per enumerazione automatica su host Windows compromessi, utile per identificare misconfigurazioni e vettori di privilege escalation.
Continua a leggere Continua a leggere windows
DCSync: Dump delle Credenziali Active Directory via Replication Abuse
DCSync è una tecnica di Active Directory che permette di estrarre hash delle credenziali abusando del meccanismo di replica del dominio. Utilizzata in post-exploitation per ottenere NTLM hash di utenti privilegiati senza accesso diretto al Domain Controller.
Continua a leggere Continua a leggere windows
Adfind: Enumerazione Active Directory Avanzata nel Penetration Testing
AdFind è un tool per enumerare oggetti Active Directory tramite query LDAP da linea di comando. Guida pratica all’uso in fase di domain enumeration durante un penetration test.
Continua a leggere Continua a leggere windows
Scheduled Task Backdoor: Persistenza Windows con Task Pianificati nel Pentest
Scheduled Task Backdoor: persistenza su Windows tramite Task Scheduler con schtasks e PowerShell. Tecniche stealth, evasione EDR, detection log e scenari reali di Red Team.
Continua a leggere Continua a leggere windows
Certutil.exe: Download e Encoding per Living Off The Land su Windows
Guida pratica Certutil.exe per penetration testing Windows: download file, encoding Base64, hash verification e bypass AV. Living off the Land con tool nativo.
Continua a leggere Continua a leggere windows
LDAP 389: Enumerazione Active Directory, Null Bind e Credential Extraction
LDAP porta 389: guida completa all’enumerazione Active Directory con null bind, estrazione di utenti, gruppi, SPN e tecniche offensive per ottenere credenziali e preparare la privilege escalation.
Continua a leggere Continua a leggere windows
Pentesting MSSQL: Porta 1433,Enumerazione, Attacco e Payload
Scopri come enumerare ed entrare su MSSQL (port 1433): pentest per credenziali deboli, xp_dirtree per hash NTLM, xp_cmdshell per RCE e pivoting su linked server
Continua a leggere Continua a leggere windows
SMB porta 445: Enumerazione, NTLM Relay e Pass-the-Hash in Active Directory
Guida completa alla porta 445 SMB: enumerazione share, NTLM relay, pass-the-hash ed esecuzione remota per lateral movement in Active Directory.
Continua a leggere Continua a leggere