
- Articoli
- 68+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Privilege Escalation Articoli
Filtri
 Recon & mapping
Linux
Comandi base, checklist di enumerazione, SUID, capabilities e misconfig: tutto pensato per trovare la strada verso root il più velocemente possibile.
Continua a leggere Continua a leggere Recon & mapping
Windows
Abusi di servizi, registry, token, scheduled tasks e prime nozioni di Active Directory per muoverti in ambienti enterprise.
Continua a leggere Continua a leggere linux
Linux Persistence: Tecniche di Persistenza Post-Exploitation
Guida alla Linux persistence post-exploitation: systemd, cron, SSH, udev, LKM, capabilities e altri meccanismi di persistenza su Linux.
Continua a leggere Continua a leggere linux
Kubernetes Pentesting: RBAC, Secrets, PrivEsc e Kubectl
Kubernetes pentest: come un token rubato in un Pod porta, via RBAC e nodes/proxy, a privilege escalation e shell root sul nodo, con kubectl e cheatsheet.
Continua a leggere Continua a leggere linux
Linux Enumeration: comandi e tool per la Privilege Escalation
Linux enumeration passo passo: usa comandi manuali, SUID, sudo, capabilities, cron, LinPEAS, LinEnum e LSE per individuare vettori di privilege escalation.
Continua a leggere Continua a leggere linux
Gruppi Linux per Privilege Escalation: Docker, LXD e disk
Linux privilege escalation tramite 40+ gruppi Linux: disk, Docker, LXD, Incus, MicroK8s, libvirt, shadow, video, adm, input, ssl-cert, KVM, sudo/wheel, lpadmin.
Continua a leggere Continua a leggere windows
ESC17 ADCS: attacco MITM ai client WSUS su HTTPS
ESC17 ADCS sfrutta SAN controllabili per impersonare WSUS su HTTPS. Scopri richiesta del certificato con Certipy, MITM con wsuks, privesc e detection.
Continua a leggere Continua a leggere web-hacking
HasSession BloodHound: enumerazione e abuso delle sessioni
HasSession BloodHound: scopri come enumerare sessioni con SharpHound e sfruttare token, credenziali e RDP, con detection e mitigazioni per Active Directory.
Continua a leggere Continua a leggere windows
SeEnableDelegationPrivilege: privesc AD, S4U e delega
Cos’è SeEnableDelegationPrivilege, privilege escalation , varianti unconstrained/constrained/RBCD, S4U2Self-S4U2Proxy, errori, detection e difesa.
Continua a leggere Continua a leggere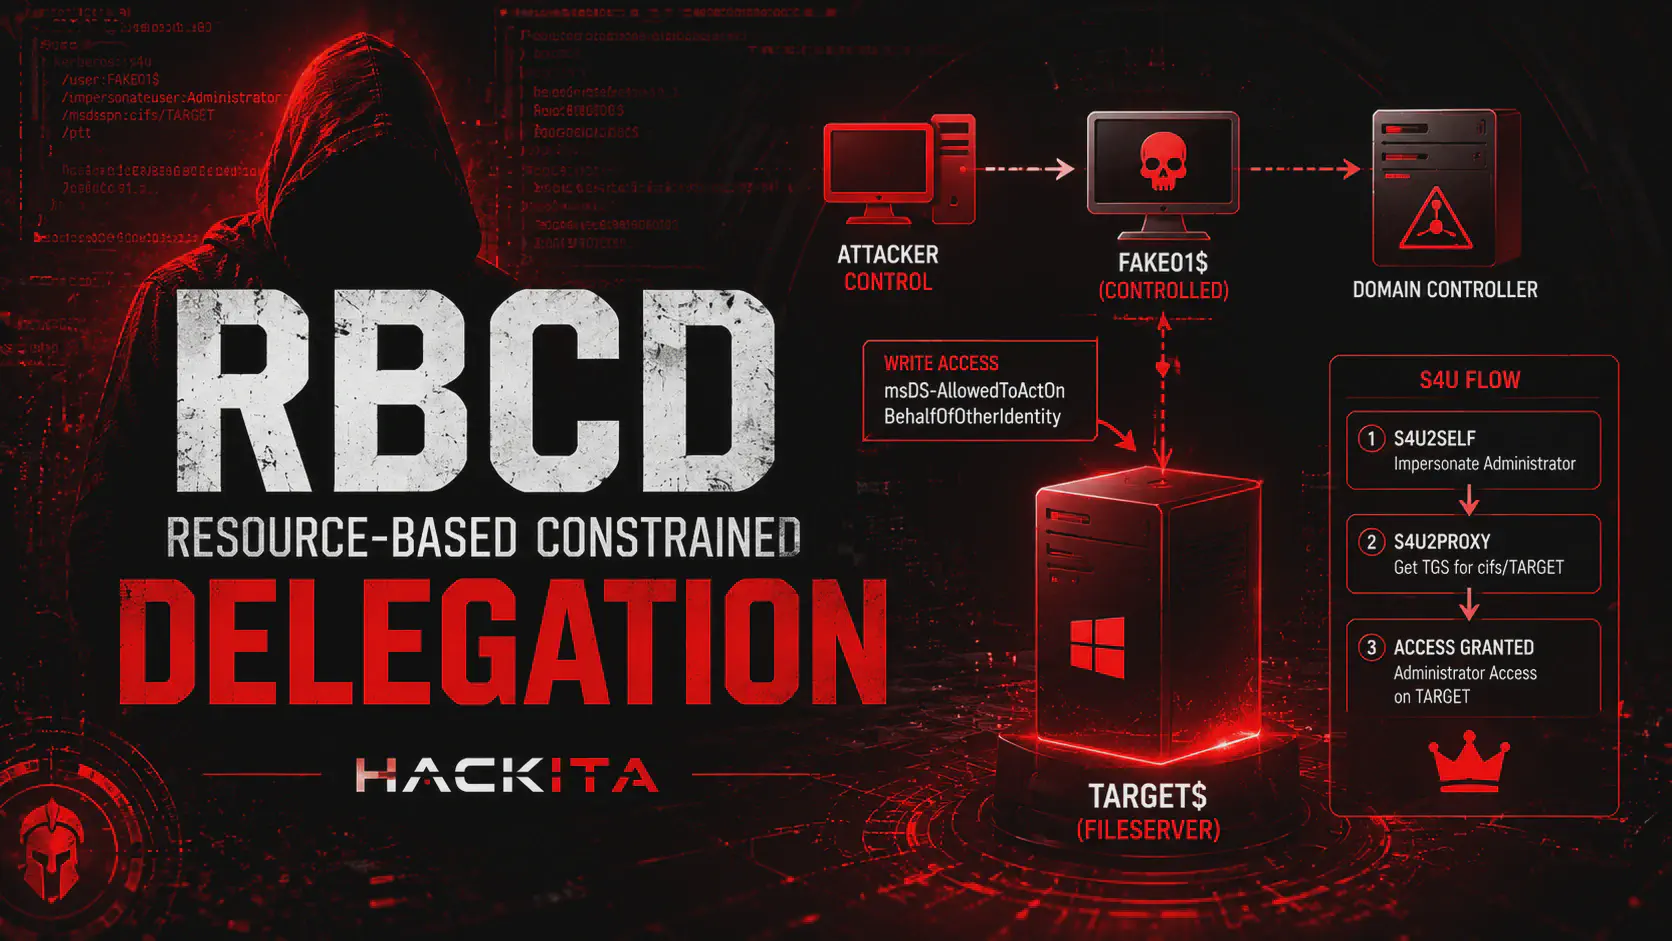 windows
RBCD Attack : Resource-Based Constrained Delegation PrivEsc
RBCD sfrutta write access su msDS-AllowedToActOnBehalfOfOtherIdentity per privilege escalation su active directory . Guida con Impacket, Rubeus e NTLM relay.
Continua a leggere Continua a leggere windows
Shadow Credentials AD: PrivEsc msDS-KeyCredentialLink
Shadow Credentials: sfrutta msDS-KeyCredentialLink per il takeover di account AD senza password. Guida pratica con Whisker, pyWhisker e Certipy per pentest AD.
Continua a leggere Continua a leggere web-hacking
Windows Privilege Escalation 2026: Guida Completa ai Token Privilege (Se*)
Mappa completa dei token privilege Windows sfruttabili in un pentest. Da whoami /priv a SYSTEM: cheat sheet, tabelle, workflow e link alle guide operative.
Continua a leggere Continua a leggere web-hacking
SeSystemEnvironmentPrivilege: PATH Hijacking e Persistenza UEFI
Sfrutta SeSystemEnvironmentPrivilege per PATH hijacking e shell SYSTEM. Persistenza UEFI che sopravvive a wipe del disco. Guida Red Team con registry, Process Monitor e Chipsec.
Continua a leggere Continua a leggere windows
SeMachineAccountQuota e RBCD: Privesc a Domain Admin in 5 comandi
Da utente dominio standard a Domain Admin sfruttando MachineAccountQuota=10 e RBCD. Creazione computer account, ticket S4U, DCSync. Guida e Privilege Escalation Red Team AD.
Continua a leggere Continua a leggere windows
SeRelabelPrivilege: Bypassare il MIC e Scrivere su File SYSTEM
Scopri come usare SeRelabelPrivilege per abbassare il livello di integrità di file e directory, bypassare il Mandatory Integrity Control e ottenere una shell SYSTEM.
Continua a leggere Continua a leggere windows
SeSecurityPrivilege: Cancella Log, SACL e SIEM Evasion
Come usare SeSecurityPrivilege per leggere e cancellare il Security Log, rimuovere SACL e operare invisibili su Windows. Guida Red Team OpSec con verifica SIEM.
Continua a leggere Continua a leggere web-hacking
SeTrustedCredManAccessPrivilege: Dump RDP e Vault con Mimikatz
Estrai password RDP e credenziali dal Credential Manager con SeTrustedCredManAccessPrivilege. Usa cmdkey, mimikatz, SharpDPAPI. Guida Red Team passo passo.
Continua a leggere Continua a leggere linux
LinPEAS: Automated Linux Privilege Escalation and Enumeration
Learn how to use LinPEAS for Linux privilege escalation enumeration: SUID, sudo, cron, capabilities, kernel exploits, PATH hijacking, and CTF scenarios with real command examples.
Continua a leggere Continua a leggere windows
SeTcbPrivilege: LSA Logon Session Arbitrarie a SYSTEM
Trovato SeTcbPrivilege su un account non di sistema? Crei sessioni LSA con SID Domain Admins e ottieni SYSTEM senza condizioni esterne. Tecnica Red Team.
Continua a leggere Continua a leggere windows
SeCreateTokenPrivilege: Token Forgery da Zero a SYSTEM
Trovato SeCreateTokenPrivilege su un account non di sistema? Crea token con SID SYSTEM e Domain Admins da zero. NtCreateToken per shell SYSTEM. Tecnica Red Team.
Continua a leggere Continua a leggere web-hacking
SeDelegateSessionUserImpersonatePrivilege: Token Stealing Cross-Session su RDS e Citrix
Come sfruttare SeDelegateSessionUserImpersonatePrivilege per impersonare utenti in sessioni RDS attive. Token stealing cross-session con NtObjectManager. Privesc e Tecniche Red Team.
Continua a leggere Continua a leggere windows
SeManageVolumePrivilege: Raw Disk per SAM e NTDS.dit senza lock
Come usare SeManageVolumePrivilege e RawCopy per estrarre SAM, SYSTEM e NTDS.dit dal disco fisico, bypassando lock ed ACL. Tecnica Red Team con raw device access.
Continua a leggere Continua a leggere windows
SeCreateSymbolicLinkPrivilege: Symlink Attack a Windows da Shell
Da semplice user a SYSTEM sostituendo file di sistema con un symlink: cosa puoi fare con SeCreateSymbolicLinkPrivilege e mklink. Privilege escalation e tecnica Red Team.
Continua a leggere Continua a leggere windows
SeTakeOwnershipPrivilege: Da Admin a SYSTEM con 3 comandi
Come abusare SeTakeOwnershipPrivilege per prendere ownership di binari di sistema e ottenere shell SYSTEM. takeown + icacls + sostituzione binario. Tecnica Red Team.
Continua a leggere Continua a leggere web-hacking
SeDebugPrivilege: Privilege Escalation con Dump LSASS con LOLBins
SeDebugPrivilege Enabled? Due comandi per dumpare LSASS e ottenere NTLM hash. Tutto con comsvcs.dll built-in di Windows, niente mimikatz su disco. Guida tecnica Red Team.
Continua a leggere Continua a leggere windows
SeRestorePrivilege: Da Backup Operator a SYSTEM in 3 passi
Come abusare SeRestorePrivilege per sovrascrivere binari di sistema e ottenere shell SYSTEM. ImagePath hijack, DLL sideloading, backdoor persistente. Tecnica Red Team.
Continua a leggere Continua a leggere windows
SeBackupPrivilege: dump hash e dominio completo con SAM, SYSTEM e NTDS.dit
PrivEsc con SeBackupPrivilege su Windows e Active Directory: estrazione di SAM, SYSTEM e SECURITY, dump offline con secretsdump, accesso a NTDS.dit e impatto reale su domini compromessi.
Continua a leggere Continua a leggere windows
SeAssignPrimaryTokenPrivilege: il bypass ai Potato Attack anche senza SeImpersonatePrivilege
Privilege escalation con SeAssignPrimaryTokenPrivilege e al bypass dei Potato Attack su Windows: verifica del privilegio, exploit con GodPotato, JuicyPotato e SweetPotato, scenari reali, errori comuni e mitigazioni.
Continua a leggere Continua a leggere web-hacking
SeImpersonatePrivilege: Privesc e Potato Attack fino a SYSTEM
SeImpersonatePrivilege spiegato con i Potato attack: da IIS o SQL Server a SYSTEM, privilege escalation windows con i tool moderni usati nei lab.
Continua a leggere Continua a leggere windows
SeLoadDriverPrivilege: Kernel Ring-0 con BYOVD in 3 passi
SeLoadDriverPrivilege Enabled? Carica un driver vulnerabile nel kernel, esegui codice ring-0, disabilita EDR e bypassa PPL di LSASS. Guida BYOVD con Capcom.sys e EDRSandBlast.
Continua a leggere Continua a leggere linux
Fail2Ban Privilege Escalation: Exploit Linux per Ottenere Root
Scopri come sfruttare una misconfigurazione di Fail2Ban ,cos'è e come ottenere root su Linux: enumerazione, exploit, trigger del ban, detection e hardening.
Continua a leggere Continua a leggere windows
ESC15 ADCS (CVE-2024-49019): EKUwu ,PrivEsc & Injection
ESC15 consente privilege escalation in Active Directory tramite CVE-2024-49019: Application Policy injection nei template V1 altera gli usi del certificato.
Continua a leggere Continua a leggere windows
ESC16 ADCS: CA Senza SID Security Extension, Exploit e Fix
ESC16 in AD CS: la CA non inserisce il SID nei certificati. Scopri identificazione con Certipy, privesc, catena ESC16+ESC6 e mitigazione aggiornata al 2026.
Continua a leggere Continua a leggere windows
ESC10 AD CS: PrivEsc, Weak Certificate Mapping in Schannel
ESC10 AD CS sfrutta il weak certificate mapping di Schannel per la privilege escalation via LDAPS. Guida con Certipy, UPN manipulation, detection e mitigazioni.
Continua a leggere Continua a leggere windows
ESC11 AD CS: NTLM Relay RPC, Certipy & Privilege Escalation
Una CA vulnerabile a ESC11 può accettare NTLM relay via RPC. Come riconoscere la configurazione, privesc, valutare l’impatto sui certificati e bloccare l’abuso.
Continua a leggere Continua a leggere windows
ESC12 AD CS: Privesc tramite YubiHSM2 e Golden Certificates
ESC12 in AD CS riguarda l’abuso del YubiHSM2 KSP sulla CA Windows: privilege escalation in Active Directory e uso di Certipy dopo la compromissione locale.
Continua a leggere Continua a leggere windows
ESC13 AD CS: Privesc con Issuance Policy OID e Certipy
Privilege escalation in Active Directory via ESC13: Certipy rileva Issuance Policy OID collegate a gruppi AD e spiega l'abuso dei privilegi via TGT Kerberos.
Continua a leggere Continua a leggere windows
ESC14 AD CS: Privesc con altSecurityIdentities e Certipy
Privilege escalation in Active Directory: ESC14 sfrutta mapping X.509 deboli in altSecurityIdentities per impersonare account Windows tramite certificati.
Continua a leggere Continua a leggere windows
ESC8 AD CS: PrivEsc, Attacco NTLM Relay con Certipy e PKINIT
ESC8 privilege escalation, sfrutta NTLM Relay contro gli endpoint /certsrv/ AD CS per ottenere certificati privilegiati. Guida con Certipy e coercion NTLM.
Continua a leggere Continua a leggere windows
ESC9 ADCS: Privilege Escalation tramite Template senza SID Security Extension
ESC9 sfrutta template AD CS senza SID Security Extension per impersonare utenti privilegiati. Guida pratica con Certipy e UPN manipulation.
Continua a leggere Continua a leggere windows
ESC3 AD CS: Enrollment Agent e Active Directory Privesc
Guida pratica a ESC3 in AD CS: enumera i template con Certipy, analizza i certificati Enrollment Agent e approfondisci la privilege escalation in Windows AD.
Continua a leggere Continua a leggere windows
ESC4 AD CS PrivEsc: Template Hijacking con Certipy
ESC4 ADCS Privilege Escalation: individua ACL deboli sui certificate template, trasformali in ESC1 con Certipy e analizza il percorso fino a Domain Admin.
Continua a leggere Continua a leggere windows
ESC5 AD CS: ACL PKI, CA Compromise e Golden Certificate
Scopri la privilege escalation ESC5 in Windows Active Directory (AD CS): enumera ACL PKI con Certipy e PowerShell, verifica NTAuthCertificates e mitigazioni.
Continua a leggere Continua a leggere windows
ESC6 AD CS: SAN Injection con Certipy e Privilege Escalation
PrivEsc ESC6 in AD CS con Certipy: verifica EDITF_ATTRIBUTESUBJECTALTNAME2, SAN injection e differenze tra ESC9 ed ESC16, con controlli e mitigazioni pratiche.
Continua a leggere Continua a leggere windows
ESC7 AD CS: Certipy, Manage CA e Privilege Escalation
Scopri ESC7 in AD CS: sfrutta i permessi Manage CA con Certipy e privesc, verificare il percorso SubCA e applicare detection e mitigazioni in ambienti AD.
Continua a leggere Continua a leggere windows
AD CS Privilege Escalation: Tutte le Tecniche ESC1–ESC16 con Certipy (Active Directory Attack Guide)
AD CS Privilege Escalation su Active Directory: guida completa alle tecniche ESC1–ESC16 con Certipy. Scopri come ottenere Domain Admin sfruttando certificate template e CA misconfigurate.
Continua a leggere Continua a leggere windows
ESC1 AD CS: Exploit e Privilege Escalation con Certipy
Guida pratica a ESC1 in Active Directory: analisi dei template vulnerabili con Certipy, autenticazione Kerberos, detection, privesc e mitigazioni di sicurezza.
Continua a leggere Continua a leggere windows
ESC2 AD CS: Any Purpose EKU, Enrollment Agent e Certipy
ESC2 in Active Directory Certificate Services: privilege escalation Windows con template Any Purpose EKU, exploit con Certipy e mitigazioni per AD CS sicura.
Continua a leggere Continua a leggere- linux
Linux PrivEsc: tecniche reali di escalation root
Linux PrivEsc: tecniche reali di privilege escalation per ottenere root. Workflow pratico da CTF e pentest reali.
Continua a leggere Continua a leggere  linux
Container Escape: Privilege Escalation Docker e Kubernetes
Container Escape: Docker socket, container privilegiati, Linux capabilities, Kubernetes, kernel exploit e IMDS. Tecniche di priv-esc, detection e difesa.
Continua a leggere Continua a leggere linux
Kernel Exploits: privesc reale su Linux e Windows
Kernel exploits: tecniche reali di privilege escalation su Linux e Windows. Dalla teoria all’exploit pratico in lab.
Continua a leggere Continua a leggere windows
Seatbelt: Windows Enumeration per Post-Exploitation e Situational Awareness
Seatbelt è uno strumento di enumerazione Windows che raccoglie informazioni su sistema, utenti, privilegi e configurazioni utili alla privilege escalation.
Continua a leggere Continua a leggere windows
SharpChrome: Dump Credenziali Browser da Windows (DPAPI Abuse)
SharpChrome: Dump Credenziali Browser da Windows (DPAPI Abuse)
Continua a leggere Continua a leggere windows
SharpDPAPI: Abuso di DPAPI per Decrypt Credenziali su Windows
SharpDPAPI permette di estrarre e decriptare credenziali protette da DPAPI su Windows. Tool avanzato per credential access e lateral movement.
Continua a leggere Continua a leggere windows
SharpUp: Comandi e Check per Privilege Escalation Windows
Guida a SharpUp (GhostPack): comandi, check reali (ModifiableServices, AlwaysInstallElevated, DLL hijack) e come sfruttarli per privilege escalation su Windows.
Continua a leggere Continua a leggere windows
Sherlock: Automated Windows Privilege Escalation Checker
Sherlock identifica vulnerabilità di privilege escalation su Windows confrontando patch installate e CVE note. Tool rapido per local privesc discovery.
Continua a leggere Continua a leggere linux
Pspy: Monitoraggio Processi Linux Senza Privilegi Root
Pspy è uno strumento per osservare processi e cron job in esecuzione su Linux senza privilegi root. Ideale per identificare vettori di privilege escalation.
Continua a leggere Continua a leggere tools
LSE (Linux Smart Enumeration): Automated Linux Privilege Escalation Checklist
LSE (Linux Smart Enumeration): Automated Linux Privilege Escalation Checklist
Continua a leggere Continua a leggere linux
Lynis: Linux Security Auditing e Hardening Tool
Lynis è uno strumento di auditing per sistemi Unix/Linux che analizza configurazioni, permessi, patch e hardening. Ideale per penetration tester e blue team.
Continua a leggere Continua a leggere linux
Mimipenguin: Dump Credenziali Linux da Memoria (Post-Exploitation)
Mimipenguin è uno script post-exploitation per Linux che estrae password in chiaro dalla memoria di processi come SSH, sudo e display manager.
Continua a leggere Continua a leggere windows
JAWS: Enumerazione Windows Post-Exploitation per Privilege Escalation
JAWS è uno script PowerShell per enumerazione automatica su host Windows compromessi, utile per identificare misconfigurazioni e vettori di privilege escalation.
Continua a leggere Continua a leggere linux
LinEnum: Script di Enumerazione Linux per Privilege Escalation
LinEnum è uno script Bash per enumerazione automatica su sistemi Linux, utile per identificare vettori di privilege escalation in post-exploitation.
Continua a leggere Continua a leggere linux
LinPEAS: Linux Privilege Escalation Enumeration Script
LinPEAS è uno script di enumerazione automatica per Linux che identifica SUID, capabilities, credenziali esposte e vettori di privilege escalation.
Continua a leggere Continua a leggere linux
GTFOBins: Abuso Binari Linux per Privilege Escalation
GTFOBins è il database definitivo per sfruttare binari Linux legittimi in privilege escalation, bypass sudo e shell escape in lab autorizzati.
Continua a leggere Continua a leggere linux
Getcap: Enumerazione Linux Capabilities per Privilege Escalation
Getcap permette di individuare file con Linux capabilities per identificare vettori di privilege escalation senza SUID. Tecnica chiave in post-exploitation.
Continua a leggere Continua a leggere linux
Chkrootkit: Rootkit Detection su Linux per Incident Response e Post-Exploitation Analysis
Chkrootkit è un tool Linux per rilevare rootkit e indicatori di compromissione su sistemi Unix-like. Utilizzato in incident response e analisi post-exploitation per verificare persistenza e backdoor.
Continua a leggere Continua a leggere windows
Scheduled Task Backdoor: Persistenza Windows con Task Pianificati nel Pentest
Scheduled Task Backdoor: persistenza su Windows tramite Task Scheduler con schtasks e PowerShell. Tecniche stealth, evasione EDR, detection log e scenari reali di Red Team.
Continua a leggere Continua a leggere linux
Crontab Backdoor: Persistenza Linux con Cron Job nel Penetration Testing
Crontab Backdoor: guida operativa per creare persistenza Linux con cron job in penetration test. Setup, evasion e cleanup completi.
Continua a leggere Continua a leggere