
- Articoli
- 47+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Recon Articoli
Filtri
 Recon & mapping
Web Hacking
Recon, fingerprinting, OWASP Top 10 e catene di exploit reali: tutto quello che ti serve per distruggere app web stile lab ed esami.
Continua a leggere Continua a leggere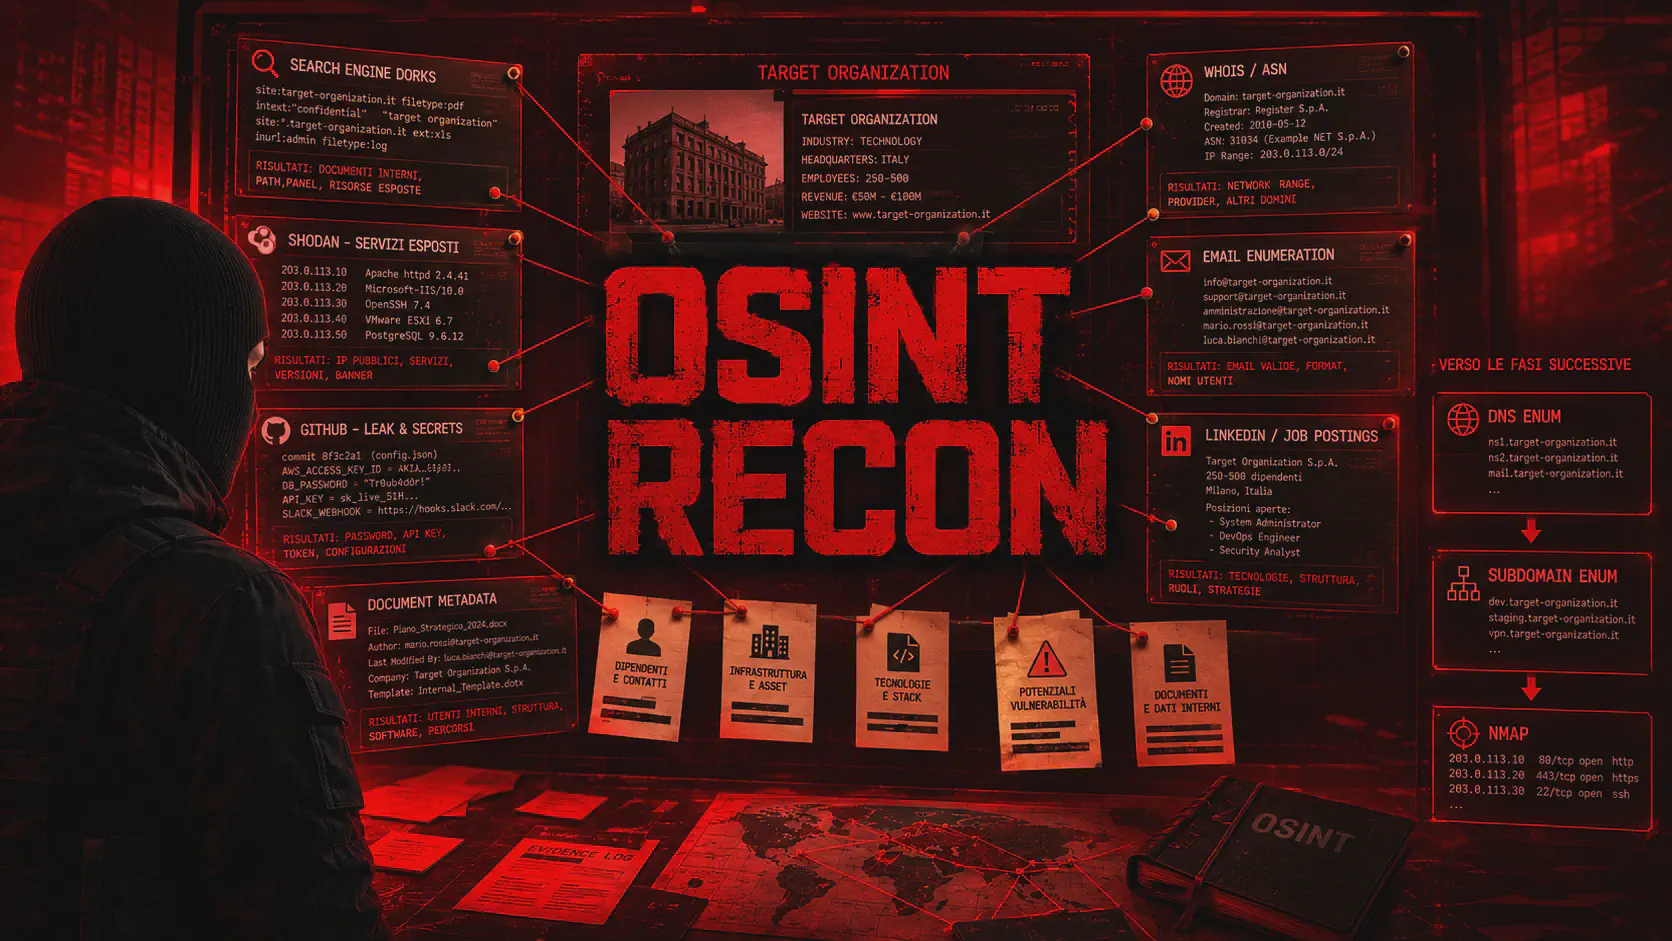 web-hacking
Recon OSINT: Tool, theHarvester, Shodan e Google Dorks.
Reconnaissance OSINT passiva per pentest: raccogli email, sottodomini, dispositivi esposti e metadati con theHarvester, Google Dorks, Shodan e Metagoofil.
Continua a leggere Continua a leggere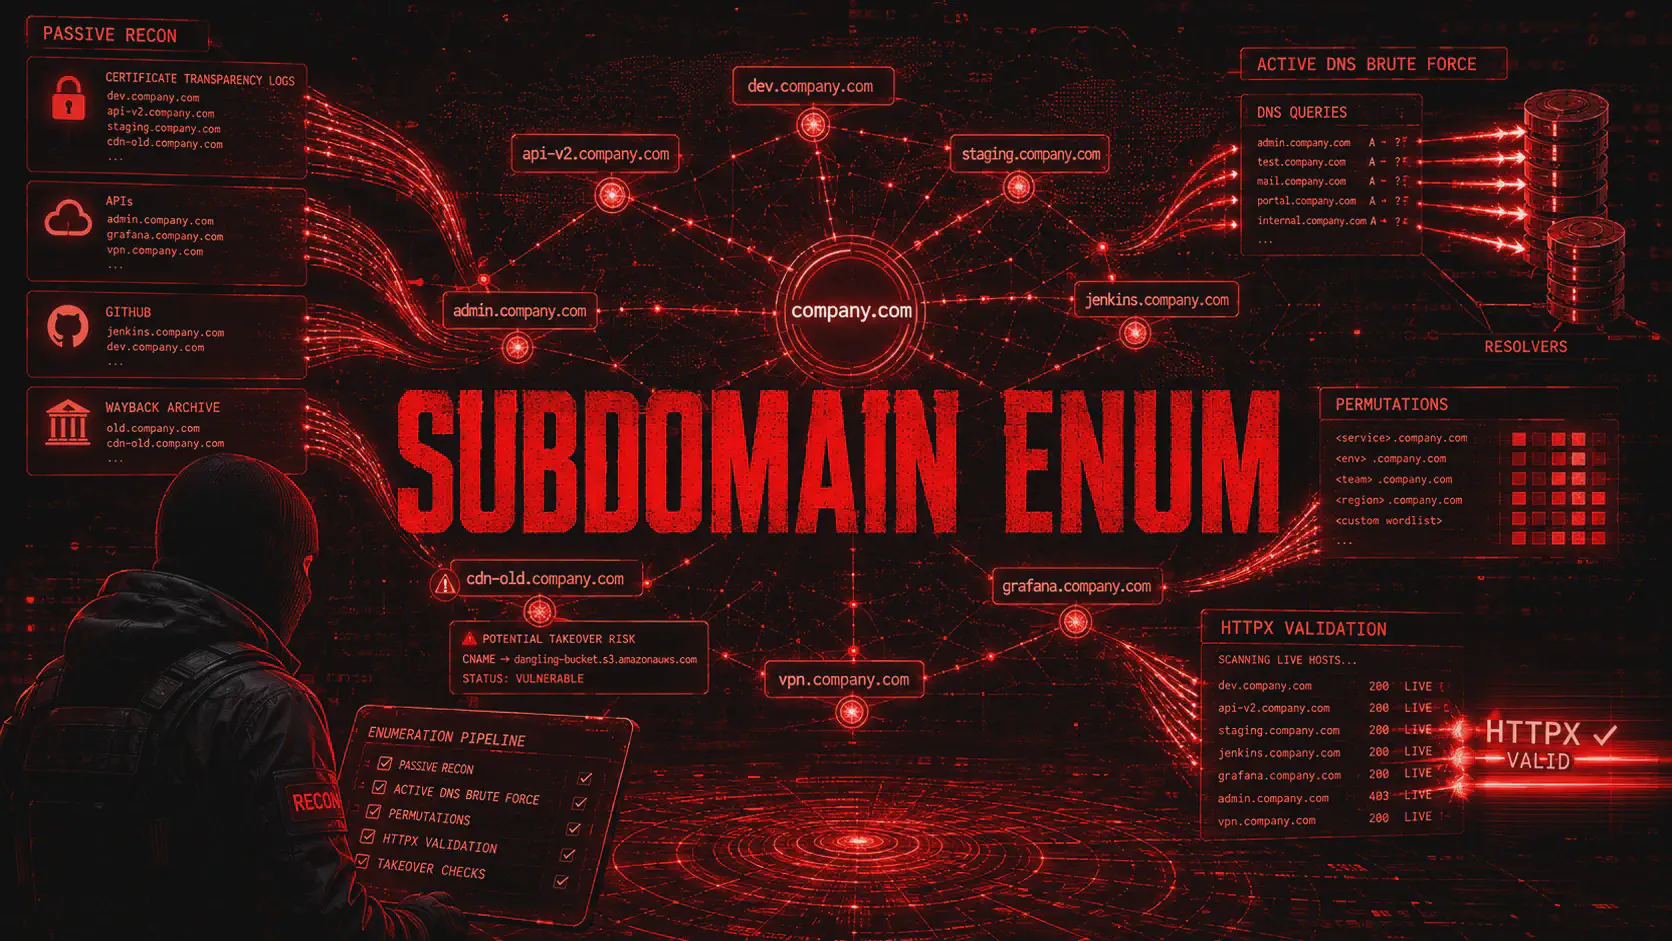 web-hacking
Subdomain Enumeration con subfinder, puredns e httpx
Pipeline di subdomain enumeration: recon passiva con subfinder, brute force con puredns, permutazioni Alterx, validazione httpx e subdomain takeover check.
Continua a leggere Continua a leggere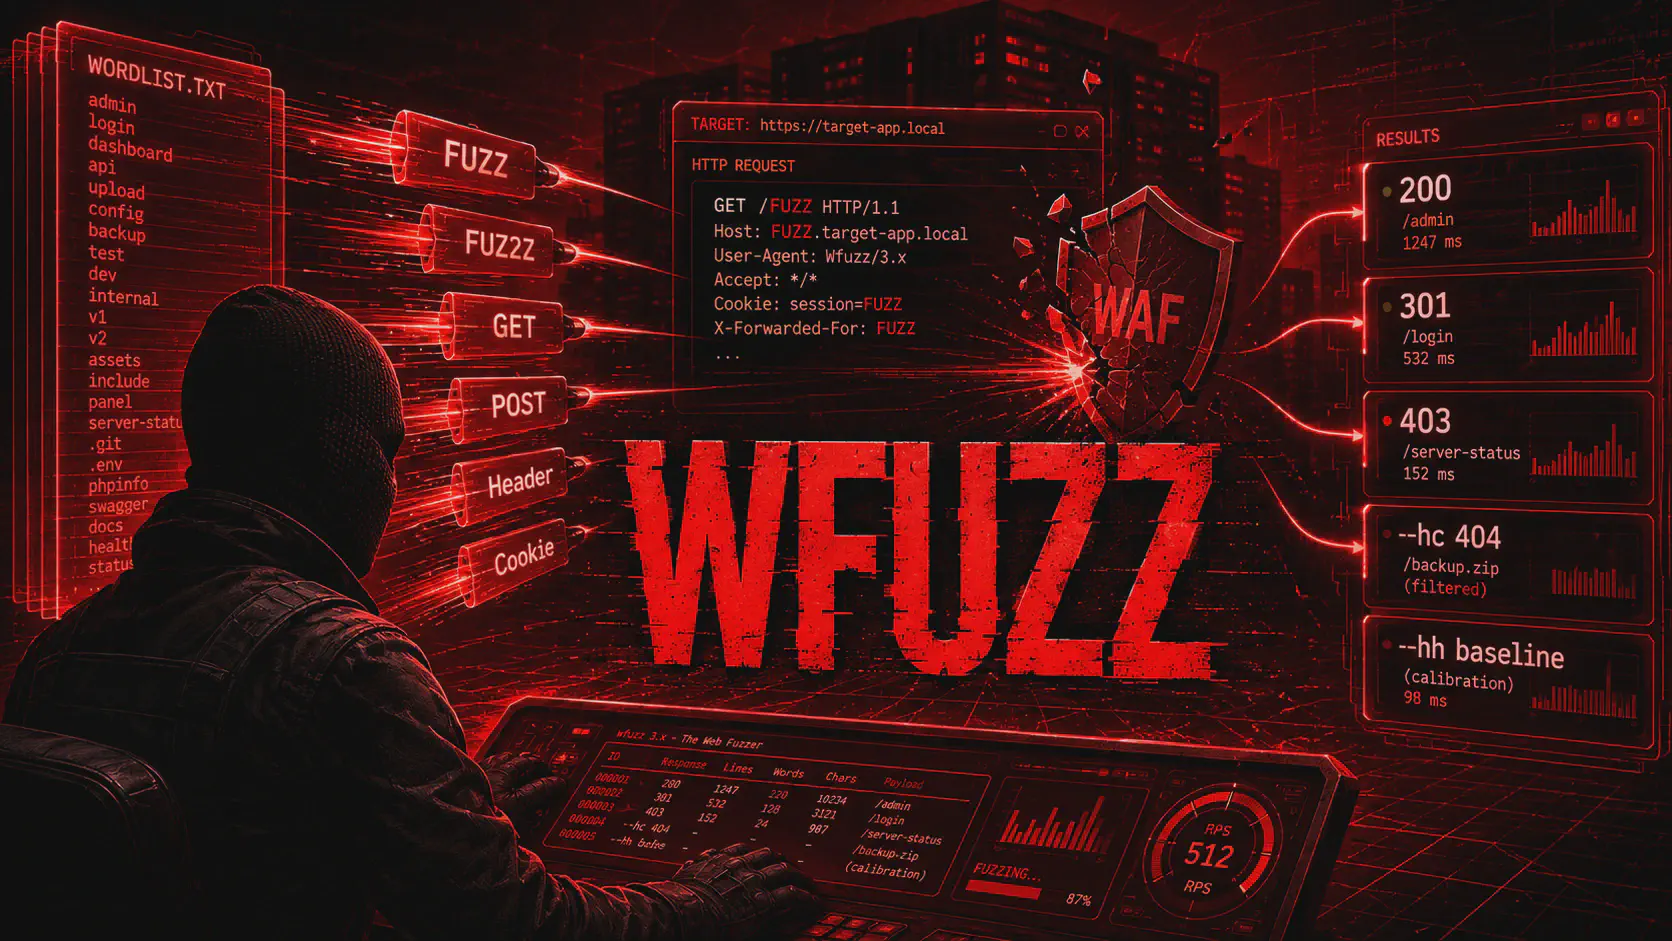 web-hacking
Wfuzz: web fuzzing di directory, parametri, header e VHost
Wfuzz per il web fuzzing: comandi per directory e parametri, scoperta di VHost, header, cookie, filtri, SecLists, encoder e tecniche di WAF bypass.
Continua a leggere Continua a leggere web-hacking
Recon Pipeline: Automazione OSINT per Bug Bounty e Pentest
Guida alla recon pipeline automatizzata: subdomain enumeration, DNS, port scanning, fingerprinting, Nuclei e secret scanning per bug bounty e pentest.
Continua a leggere Continua a leggere web-hacking
S3Scanner: Enumerazione e Misconfiguration Detection su Amazon S3
S3Scanner: Enumerazione e Misconfiguration Detection su Amazon S3
Continua a leggere Continua a leggere web-hacking
Recon-ng: Framework OSINT Modulare per Reconnaissance Avanzata
Recon-ng è un framework OSINT modulare con interfaccia stile Metasploit. Ideale per raccolta automatizzata di domini, email e asset esterni.
Continua a leggere Continua a leggere web-hacking
ReconSpider per Kali: Web Recon e OSINT Automatizzato
ReconSpider è uno strumento OSINT per automatizzare web reconnaissance e raccolta di informazioni su domini, IP, email, metadati e altre fonti pubbliche.
Continua a leggere Continua a leggere web-hacking
Nuclei: Vulnerability Scanner Template-Based ad Alta Velocità
Nuclei: Vulnerability Scanner Template-Based ad Alta Velocità
Continua a leggere Continua a leggere web-hacking
Nikto: Web Server Scanner per Vulnerabilità e Misconfiguration
Nikto è uno scanner web per individuare vulnerabilità note, file sensibili, configurazioni errate e software obsoleto su server HTTP/HTTPS.
Continua a leggere Continua a leggere web-hacking
Eyewitness: Visual Recon e Screenshot Automation per Triage Web su larga scala
Eyewitness automatizza screenshot e analisi di servizi web e RDP. Visual recon rapida per identificare pannelli admin e superfici d’attacco esposte.
Continua a leggere Continua a leggere web-hacking
Feroxbuster: Directory Bruteforcing Veloce e Ricorsivo per Web Hacking
Feroxbuster è uno strumento ad alte prestazioni per directory e content discovery. Bruteforce ricorsivo, multi-thread e supporto proxy per test web avanzati.
Continua a leggere Continua a leggere web-hacking
FOCA: Metadata Extraction e OSINT su Documenti per Information Gathering
FOCA è uno strumento OSINT per estrarre metadata da documenti pubblici, mappare infrastruttura interna e identificare utenti, server e percorsi esposti.
Continua a leggere Continua a leggere web-hacking
Gitrob: OSINT e Secret Discovery su Repository GitHub
Gitrob analizza repository GitHub per individuare file sensibili e credenziali esposte. Strumento utile in fase di reconnaissance e secret hunting.
Continua a leggere Continua a leggere web-hacking
Amass: Subdomain Enumeration Avanzata per Reconnaissance e Attack Surface Mapping
Amass è uno strumento OSINT e active reconnaissance per enumerare subdomain, mappare asset esterni e analizzare relazioni DNS. Guida pratica all’uso in fase di attack surface discovery durante un penetration test.
Continua a leggere Continua a leggere web-hacking
Aquatone: Visual Recon e Screenshot Automatici per Subdomain Enumeration
Aquatone è un tool di visual reconnaissance che cattura screenshot automatici di host e subdomain scoperti durante la fase di recon. Ideale per mappare rapidamente superfici web in penetration test.
Continua a leggere Continua a leggere web-hacking
Dirsearch: Directory e File Enumeration per Web Application Testing
Dirsearch è uno strumento per enumerare directory e file nascosti su applicazioni web tramite wordlist personalizzate. Guida pratica all’uso in fase di web reconnaissance durante un penetration test.
Continua a leggere Continua a leggere web-hacking
Gobuster: Directory, DNS e Virtual Host Bruteforcing per Web Enumeration
Gobuster è uno strumento veloce per brute-force di directory, DNS e virtual host. Guida pratica all’uso in fase di web enumeration durante un penetration test.
Continua a leggere Continua a leggere tools
Maltego: Cos’è e Come Usarlo per OSINT e Transform (2026)
Come Installare Maltego per OSINT e reconnaissance: usa Entity, Transform, pivot e graph analysis per correlare domini, IP, email, persone e infrastrutture.
Continua a leggere Continua a leggere tools
Masscan: Port Scanner Ultra-Veloce per Enumerazione di Rete su Larga Scala
Masscan è un port scanner ad altissima velocità capace di analizzare milioni di IP in pochi minuti. Guida pratica all’uso in fase di reconnaissance e mappatura infrastruttura durante un penetration test.
Continua a leggere Continua a leggere tools
SpiderFoot: OSINT Automation, Reconnaissance e Attack Surface
Scopri SpiderFoot per automatizzare OSINT e reconnaissance: moduli, correlazione, subdomain, IP, email, threat intelligence e attack surface mapping.
Continua a leggere Continua a leggere web-hacking
Burp Suite: Guida al Web Application Penetration Testing
Burp Suite: come usarlo nel web penetration testing: scopri Proxy, Repeater, Intruder e Scanner e come testare SQLi, XSS, CSRF, API, autenticazione e segreti.
Continua a leggere Continua a leggere tools
FFUF: Guida al Web Fuzzing per Directory, VHost e API (Pentesting e CTF)
FFUF è un web fuzzer veloce in Go per directory, vhost e API testing. Guida pratica con wordlist, filtri e tecniche da pentest.
Continua a leggere Continua a leggere tools
CrackMapExec vs NetExec: Comandi CME e Migrazione a NXC
Guida alla migrazione da CrackMapExec (cme) a NetExec (nxc) : traduci comandi CME in NXC, gestisci Kerberos, moduli, file transfer e scopri cosa cambia oggi.
Continua a leggere Continua a leggere tools
ARP-Scan Kali Linux: Scansione ARP e Host Discovery
Guida ad ARP-Scan su Kali Linux per scoprire host nella rete locale: scansione ARP, IP, MAC, vendor, subnet, output e workflow di network reconnaissance.
Continua a leggere Continua a leggere tools
Netdiscover: Scopri Dispositivi e IP Nascosti Nella Rete LAN
Netdiscover è un tool essenziale per identificare dispositivi attivi nella rete locale. Ideale per il recon silenzioso tramite ARP su ambienti privi di DNS o DHCP.
Continua a leggere Continua a leggere tools
Ping e Tecniche ICMP e Scansioni Attive Per Il Recon
Analizza il comportamento della rete con ping, fping e hping3. Tecniche di ricognizione ICMP, host discovery e test su firewall usati nei pentest.
Continua a leggere Continua a leggere tools
Rpcinfo: Enumerazione Dei Servizi RPC in Ambienti Unix
Rpcinfo permette di identificare i servizi RPC attivi su host Unix/Linux. Fondamentale per il recon e l’analisi di potenziali vettori di attacco remoti.
Continua a leggere Continua a leggere tools
Showmount: scopri le condivisioni NFS esposte in rete
Showmount è il tool perfetto per enumerare condivisioni NFS. Usato nei recon per identificare risorse accessibili e punti d’ingresso in ambienti Unix/Linux.
Continua a leggere Continua a leggere tools
SnmpCheck: enum dispositivi e servizi via SNMP v1/v2
Snmp-check permette di estrarre informazioni da dispositivi di rete usando SNMP. Perfetto per attacchi low-noise, enumeration silenziosa e footprinting.
Continua a leggere Continua a leggere tools
Snmpwalk: enumerazione massiva SNMP su reti esposte
Snmpwalk è il tool ideale per interrogare agent SNMP e raccogliere info dettagliate su dispositivi di rete. Usato per recon low-noise e attacchi mirati.
Continua a leggere Continua a leggere tools
enum4linux-ng: Enumerazione SMB e Active Directory
Guida completa a enum4linux-ng per l'enumerazione SMB e Active Directory: utenti, gruppi, share, policy, SID/RID, autenticazione e comandi pratici.
Continua a leggere Continua a leggere tools
NetExec (NXC): Guida Completa al Successore di CrackMapExec
Guida operativa completa a NetExec (nxc): SMB, LDAP, WinRM, RDP, moduli avanzati, credential dumping, vulnerability scan e lateral movement in Active Directory
Continua a leggere Continua a leggere tools
Smbclient: Accesso e Attacco Alle Condivisioni Windows
Con smbclient puoi accedere, leggere e scrivere file su condivisioni SMB. Scopri come usarlo per pentest, attacchi interni, enumeration e pivoting in AD.
Continua a leggere Continua a leggere tools
BloodHound Pentest AD: Privilege Escalation e Domain Admin
BloodHound per privilege escalation su Active Directory: SharpHound, edge abuse, Shadow Credentials e ADCS. Guida italiana pentest AD verso Domain Admin.
Continua a leggere Continua a leggere tools
ldapsearch: Comandi LDAP per Enumerare Utenti, Gruppi e AD
ldapsearch per pentest: RootDSE, Base DN, bind LDAP, utenti, gruppi, computer, SPN, LDAPS e troubleshooting per l'enumerazione di Active Directory e cheat sheet
Continua a leggere Continua a leggere tools
rpcclient Kali Linux: Enumerazione SMB, AD e SID/RID
Guida a rpcclient su Kali Linux per enumerare utenti, gruppi, SID/RID, trust, policy password e share SMB tramite SAMR, LSARPC e SRVSVC, con comandi pratici.
Continua a leggere Continua a leggere tools
Inveigh: LLMNR, NBNS e WPAD per Catturare Hash NTLM
Cos'è Inveigh e come funziona? Guida a LLMNR, NBNS e WPAD per catturare NetNTLM in lab Windows, con PowerShell, relay, troubleshooting e detection.
Continua a leggere Continua a leggere tools
Mitmproxy: Intercettare e Analizzare Traffico HTTP/HTTPS
Guida pratica a mitmproxy: configura il proxy, intercetta HTTPS, installa la CA, filtra e modifica i flow, salva sessioni e risolvi i problemi comuni.
Continua a leggere Continua a leggere tools
NBTScan: Scansione NetBIOS su Linux per il Recon Windows
NBTScan su Linux: scopri come scansionare host Windows, identificare nomi NetBIOS, domini, workgroup e informazioni utili per il network reconnaissance.
Continua a leggere Continua a leggere tools
Netcat (nc): Comandi, Port Scanning e Trasferimento File
Scopri come usare Netcat (nc) su Linux e Windows: comandi pratici, listener TCP/UDP, scansione porte, banner grabbing, trasferimento file e reverse shell.
Continua a leggere Continua a leggere tools
Responder: Cattura Hash NTLM su Linux, LLMNR, NBT-NS e Relay
Responder per Linux: come catturare hash NTLM/NetNTLMv2 con LLMNR, NBT-NS e WPAD, fare cracking e NTLM relay nei penetration test e nei lab Windows in sicurezza
Continua a leggere Continua a leggere tools
Bettercap: Cos'è', MITM, ARP Spoofing e Sniffing su Kali Linux
Cos'è Bettercap e come funziona? Scopri il framework per network hacking e MITM: tutorial su Kali Linux, ARP spoofing, sniffing, network recon, PCAP e proxy.
Continua a leggere Continua a leggere tools
Ettercap: Tutorial MITM, ARP Spoofing e Sniffing su Kali Linux
Cos'è Ettercap e come funziona? Guida pratica a MITM, ARP spoofing e sniffing su Kali Linux, con installazione, filtri, packet capture e comandi.
Continua a leggere Continua a leggere tools
Tcpdump: Tutorial Sniffing e Analisi del Traffico di Rete
Cos'è tcpdump e come funziona? Guida al network sniffing da terminale con packet capture, filtri BPF, analisi PCAP e comandi per il pentesting.
Continua a leggere Continua a leggere tools
TShark: Tutorial Sniffing e Analisi del Traffico di Rete
Cos'è TShark e come si usa? Guida al network sniffing da terminale con packet capture, filtri, analisi PCAP, statistiche e comandi per il pentesting.
Continua a leggere Continua a leggere tools
Wireshark per Pentesting: Filtri, NTLM, DNS e TCP Stream
Wireshark per ethical hacking: filtri avanzati, NTLM, DNS e TCP Stream. Scopri come isolare traffico, leggere sessioni e trovare indicatori utili in lab e HTB.
Continua a leggere Continua a leggere