
- Articoli
- 5+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Burp Suite Articoli
Filtri
Nessun risultato trovato.
 Recon & mapping
Tools
nmap, ffuf, Burp, Python: configurazioni, alias e script che userai davvero ogni volta che attacchi una macchina.
Continua a leggere Continua a leggere web-hacking
Command Injection: Payload, Bypass e Come Difendersi
Scopri cos'è la Command Injection, come funziona, dove si trova e come testarla con Burp Suite e Commix: tecniche blind, OOB, bypass dei filtri e difesa.
Continua a leggere Continua a leggere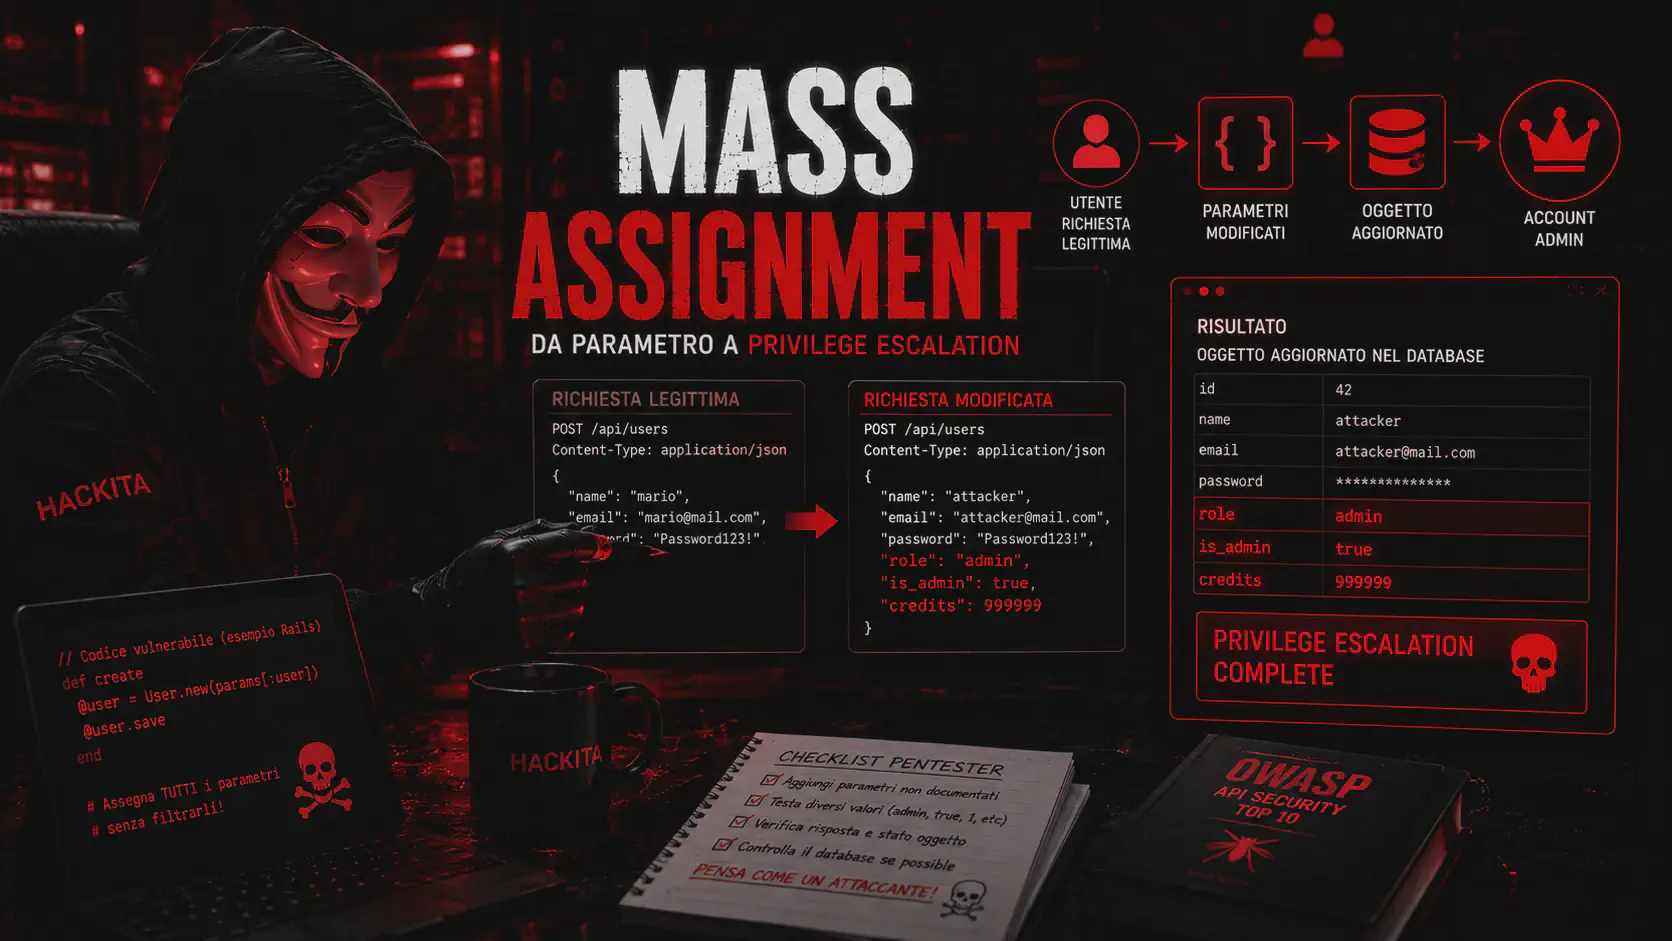 web-hacking
Mass Assignment: Come Trovarlo e Sfruttarlo nelle API
Scopri cos’è il mass assignment, come individuarlo e sfruttarlo nelle API REST, con esempi pratici per Rails, Laravel, Django, Node.js e Burp Suite.
Continua a leggere Continua a leggere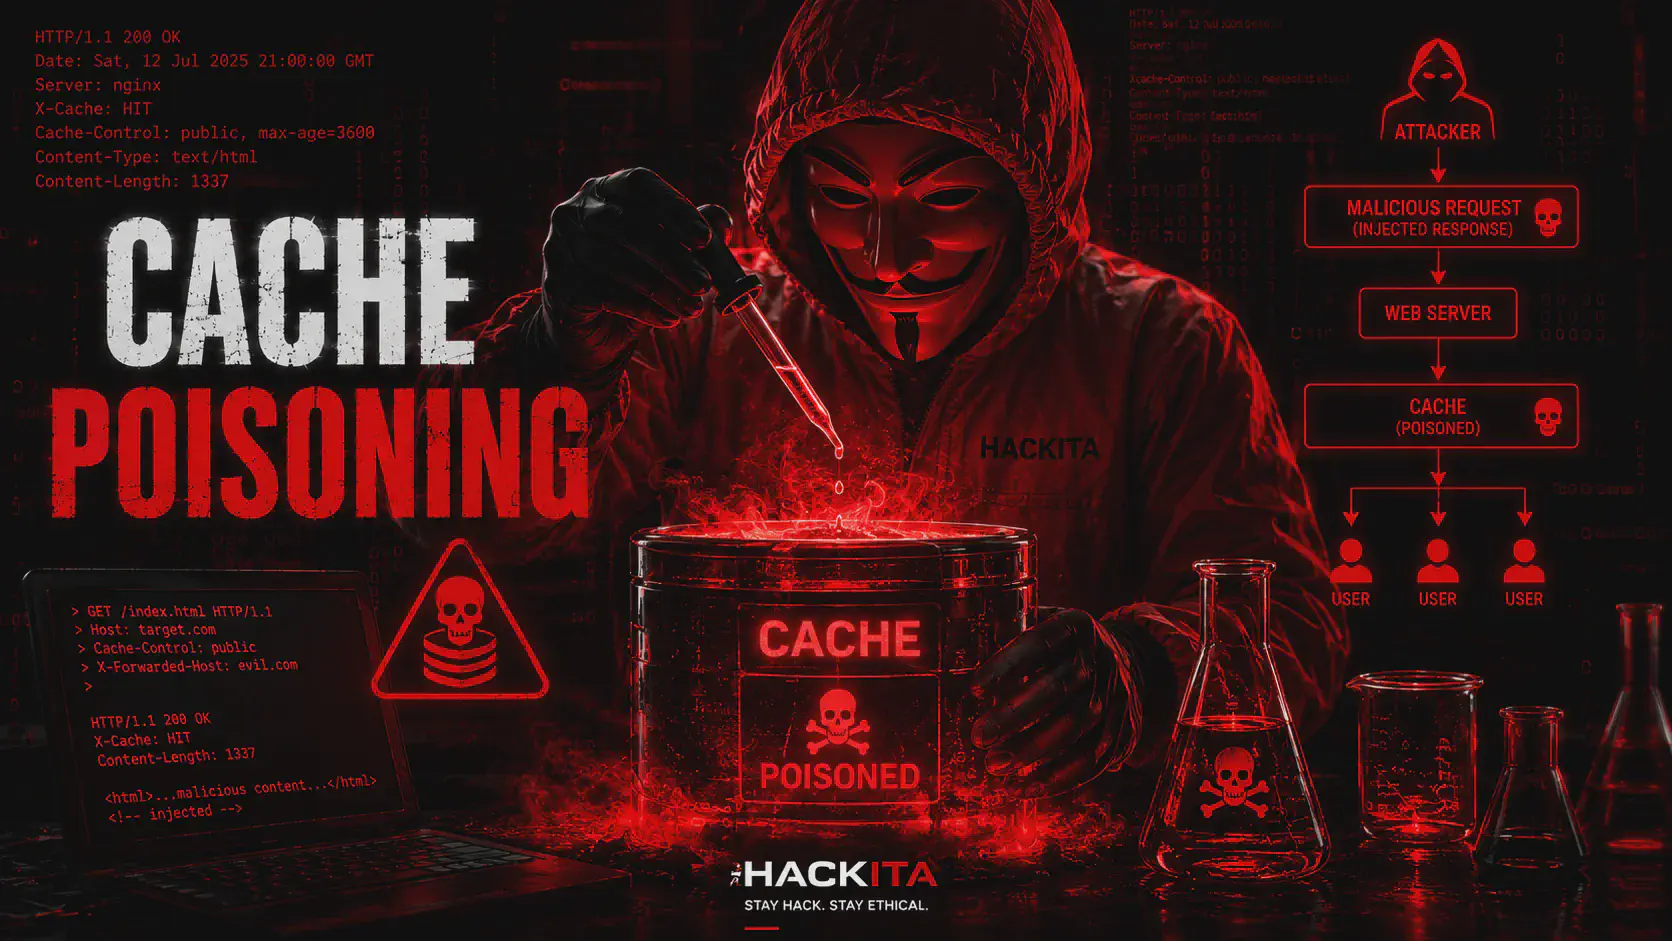 web-hacking
Web Cache Poisoning: Test, Cache Key e Tecniche di Bypass
Guida pratica al Web Cache Poisoning nel pentest : analizza cache key e unkeyed input, testa header e fat GET con Burp e applica detection e mitigazioni utili.
Continua a leggere Continua a leggere web-hacking
Burp Suite: Guida al Web Application Penetration Testing
Burp Suite: come usarlo nel web penetration testing: scopri Proxy, Repeater, Intruder e Scanner e come testare SQLi, XSS, CSRF, API, autenticazione e segreti.
Continua a leggere Continua a leggere