
- Articoli
- 5+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Command Injection Articoli
Filtri
 web-hacking
Command Injection: Payload, Bypass e Come Difendersi
Scopri cos'è la Command Injection, come funziona, dove si trova e come testarla con Burp Suite e Commix: tecniche blind, OOB, bypass dei filtri e difesa.
Continua a leggere Continua a leggere web-hacking
RCE (Remote Code Execution): Cos’è, Vettori ed Exploit
RCE nel pentesting: scopri i vettori che portano alla Remote Code Execution, come verificarli, ottenere una shell e avviare la post-exploitation.
Continua a leggere Continua a leggere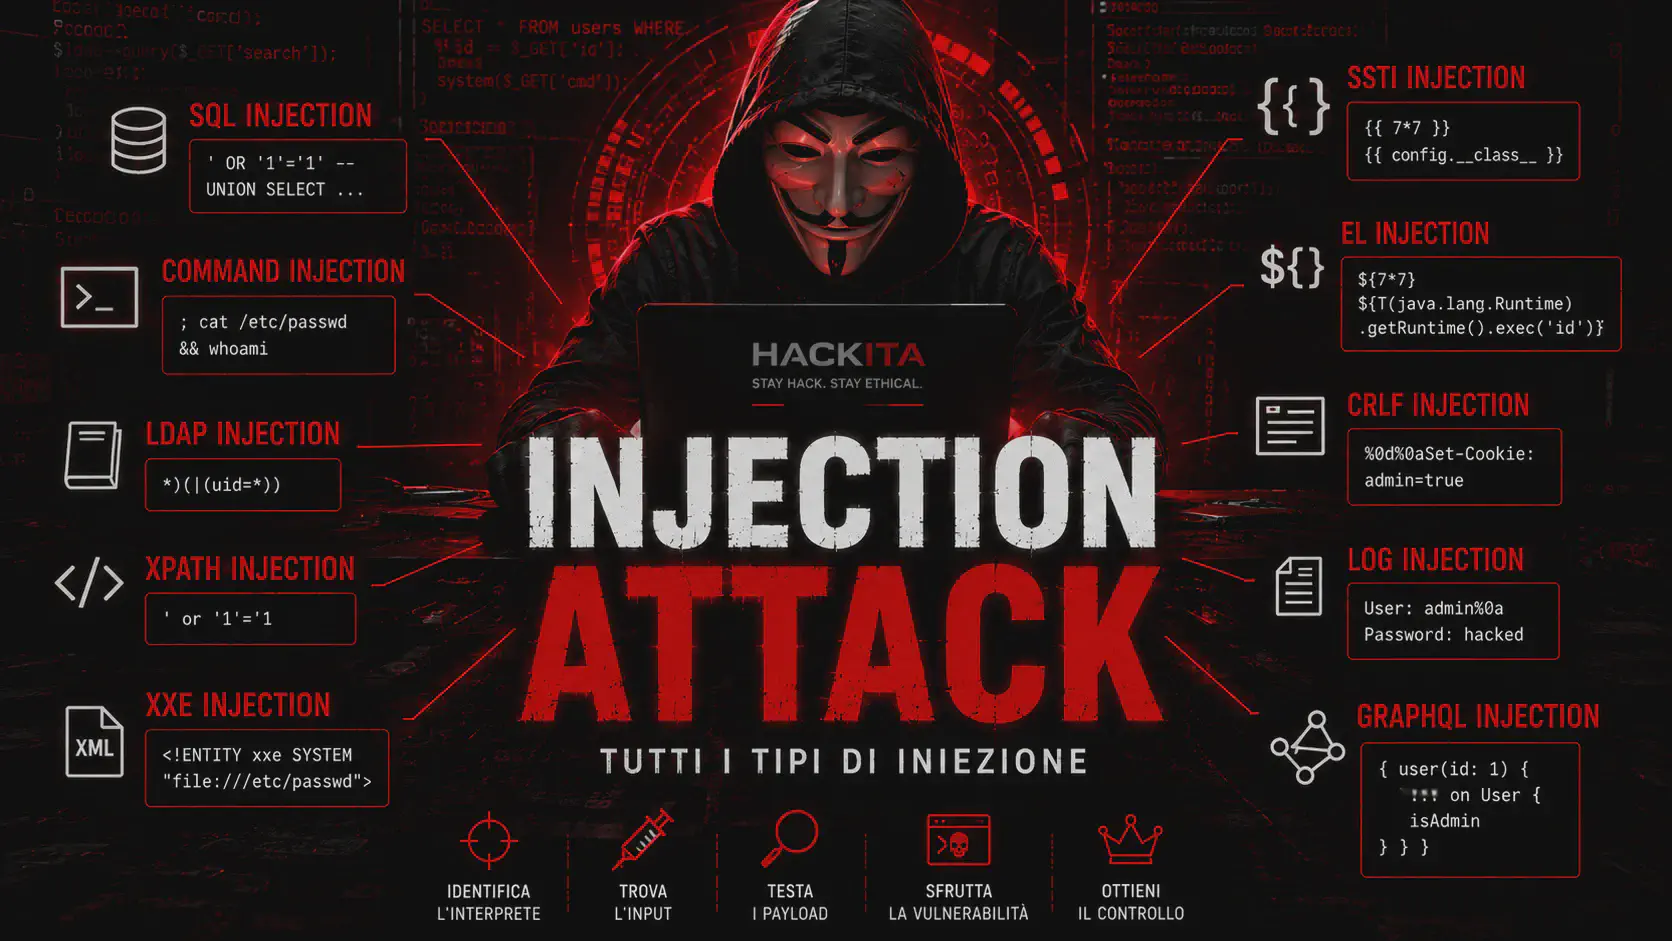 web-hacking
Injection Attack: Guida Completa alle Iniezioni Web
Guida completa agli injection attack: SQL injection, command injection, SSTI, XXE, LDAP, NoSQL e altre tecniche, con esempi, test e prevenzione.
Continua a leggere Continua a leggere web-hacking
OS Command Injection: Cos’è, Argument Injection e RCE su Linux e Windows
OS Command Injection nel pentesting: separatori, argument injection, exploit su Linux e Windows (curl, tar, ffmpeg, Git, ImageMagick) e post-exploitation.
Continua a leggere Continua a leggere tools
Commix: Automated Command Injection Exploitation Tool
Commix è un tool automatizzato per identificare ed exploitare vulnerabilità di command injection in applicazioni web. Supporta tecniche blind, time-based e file-based per ottenere RCE durante penetration test.
Continua a leggere Continua a leggere