
- Articoli
- 3+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
File Upload Articoli
Filtri
Nessun risultato trovato.
 web-hacking
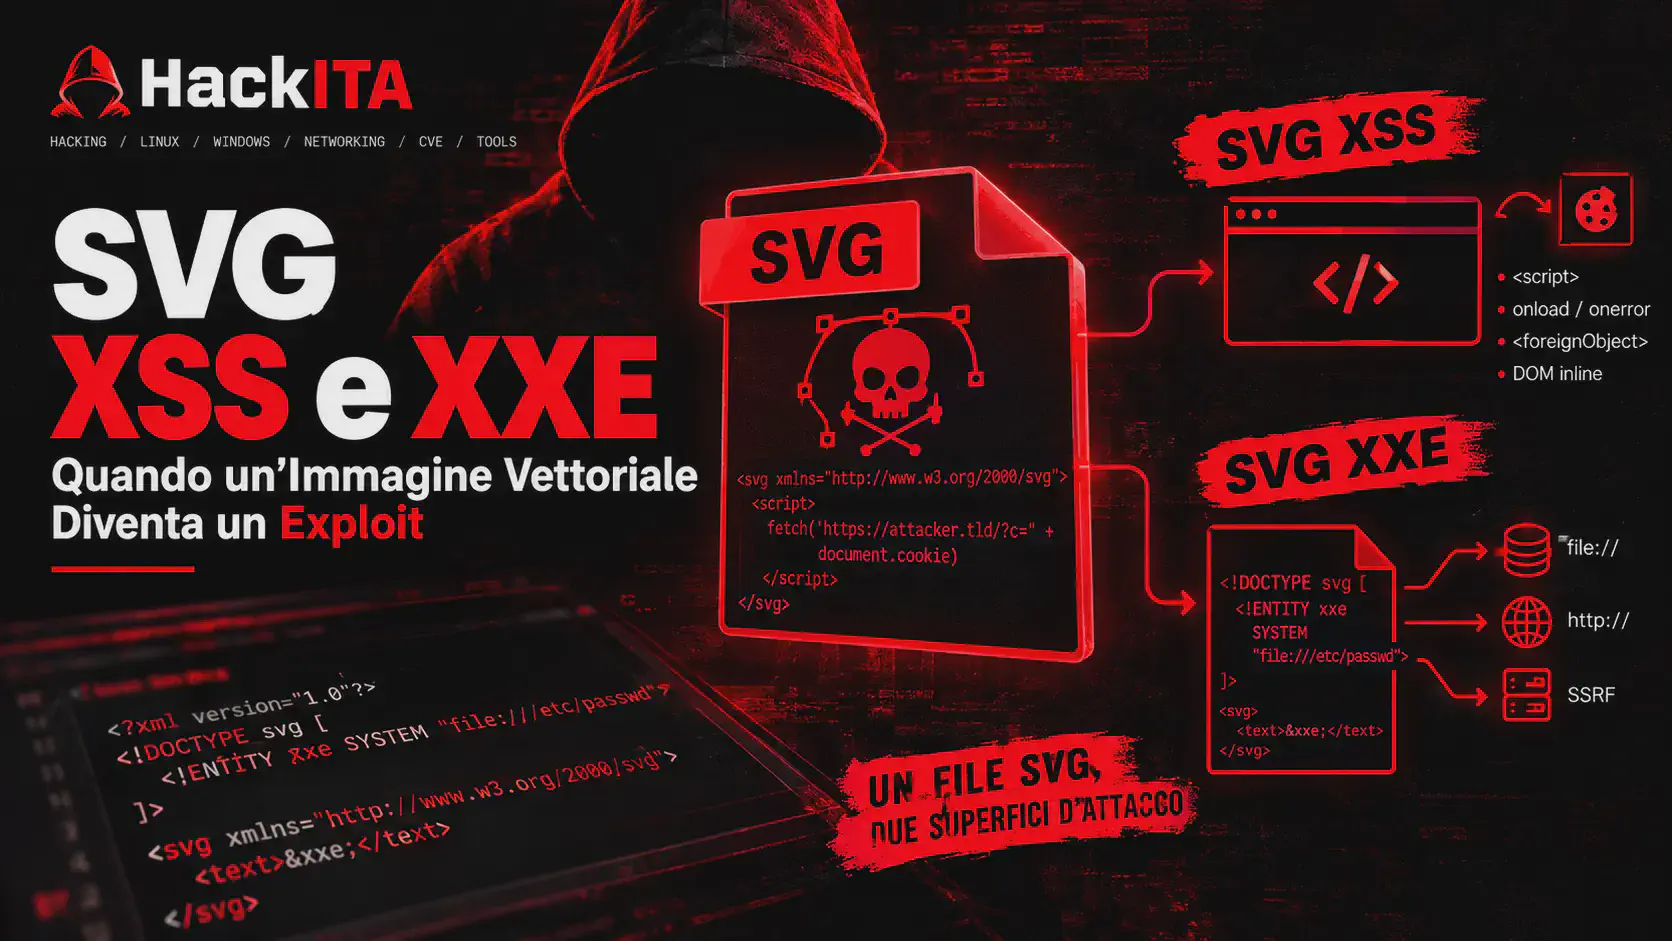
SVG XSS e XXE: attacco tramite upload di immagini
Un SVG caricato può eseguire script o leggere file locali. Guida pratica su XSS e XXE via SVG: payload reali, vettori d'attacco e mitigazioni per sviluppatori.
Continua a leggere Continua a leggere walkthroughs
HTB Help Walkthrough: GraphQL e File Upload HelpDeskZ
Write-UP completo di Hack The Box: Help. Enumerazione GraphQL, bypass file upload su HelpDeskZ con analisi del codice PHP vulnerabile, privesc kernel a root.
Continua a leggere Continua a leggere walkthroughs
HTB Falafel Walkthrough: SQLi, PHP Type Juggling e Privesc
Write-Up alla macchina Falafel di Hack The Box: enumerazione utenti, blind SQL injection, bypass login PHP, RCE upload e privilege escalation Linux.
Continua a leggere Continua a leggere