
- Articoli
- 6+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Ldap Articoli
Filtri
 tools
GetADComputers.py — Enumerare Computer Active Directory con Impacket
Guida a impacket-GetADComputers per enumerare computer Active Directory via LDAP, -resolveIP ,auth con password, hash NTLM, Kerberos, ccache o chiavi AES.
Continua a leggere Continua a leggere tools
GetLAPSPassword.py: Recuperare Password LAPS con Impacket
Guida a GetLAPSPassword.py di Impacket per recuperare password Legacy LAPS e Windows LAPS cifrate da Active Directory con password, hash NTLM o Kerberos.
Continua a leggere Continua a leggere tools
SharpHound per BloodHound CE: Guida alla Raccolta Dati AD
SharpHound per BloodHound CE: raccolta dati Active Directory, flag principali, opzioni stealth e importazione per mappare i path di escalation.
Continua a leggere Continua a leggere web-hacking
LDAP Injection: Bypass Autenticazione Active Directory e Enumerazione Utenti
Scopri come sfruttare una LDAP Injection nei portali enterprise: bypass autenticazione Active Directory, enumerazione utenti e estrazione attributi sensibili dalla directory aziendale.
Continua a leggere Continua a leggere windows
Porta 389 LDAP: Enumerazione e Pentest in Active Directory
LDAP 389 PORT: Null bind, utenti, gruppi e SPN, credenziali esposte, LDAP relay e injection: tecniche di enumerazione e misconfigurazioni in Active Directory.
Continua a leggere Continua a leggere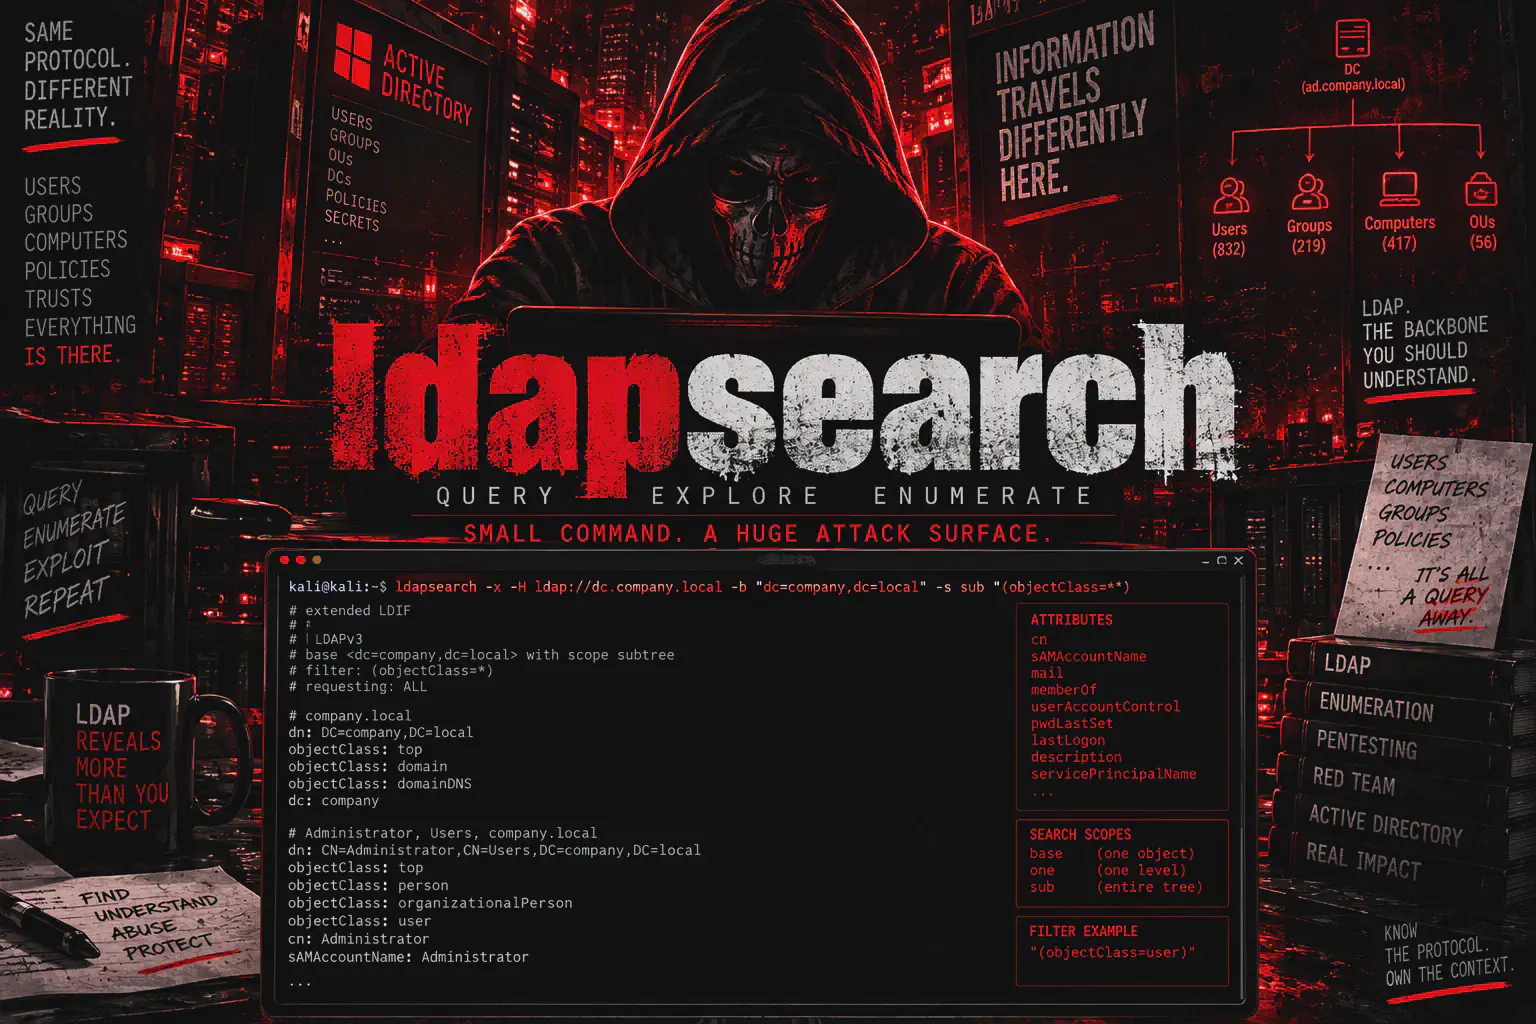 tools
ldapsearch: Comandi LDAP per Enumerare Utenti, Gruppi e AD
ldapsearch per pentest: RootDSE, Base DN, bind LDAP, utenti, gruppi, computer, SPN, LDAPS e troubleshooting per l'enumerazione di Active Directory e cheat sheet
Continua a leggere Continua a leggere