
- Articoli
- 11+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
OSINT Articoli
Filtri
 web-hacking
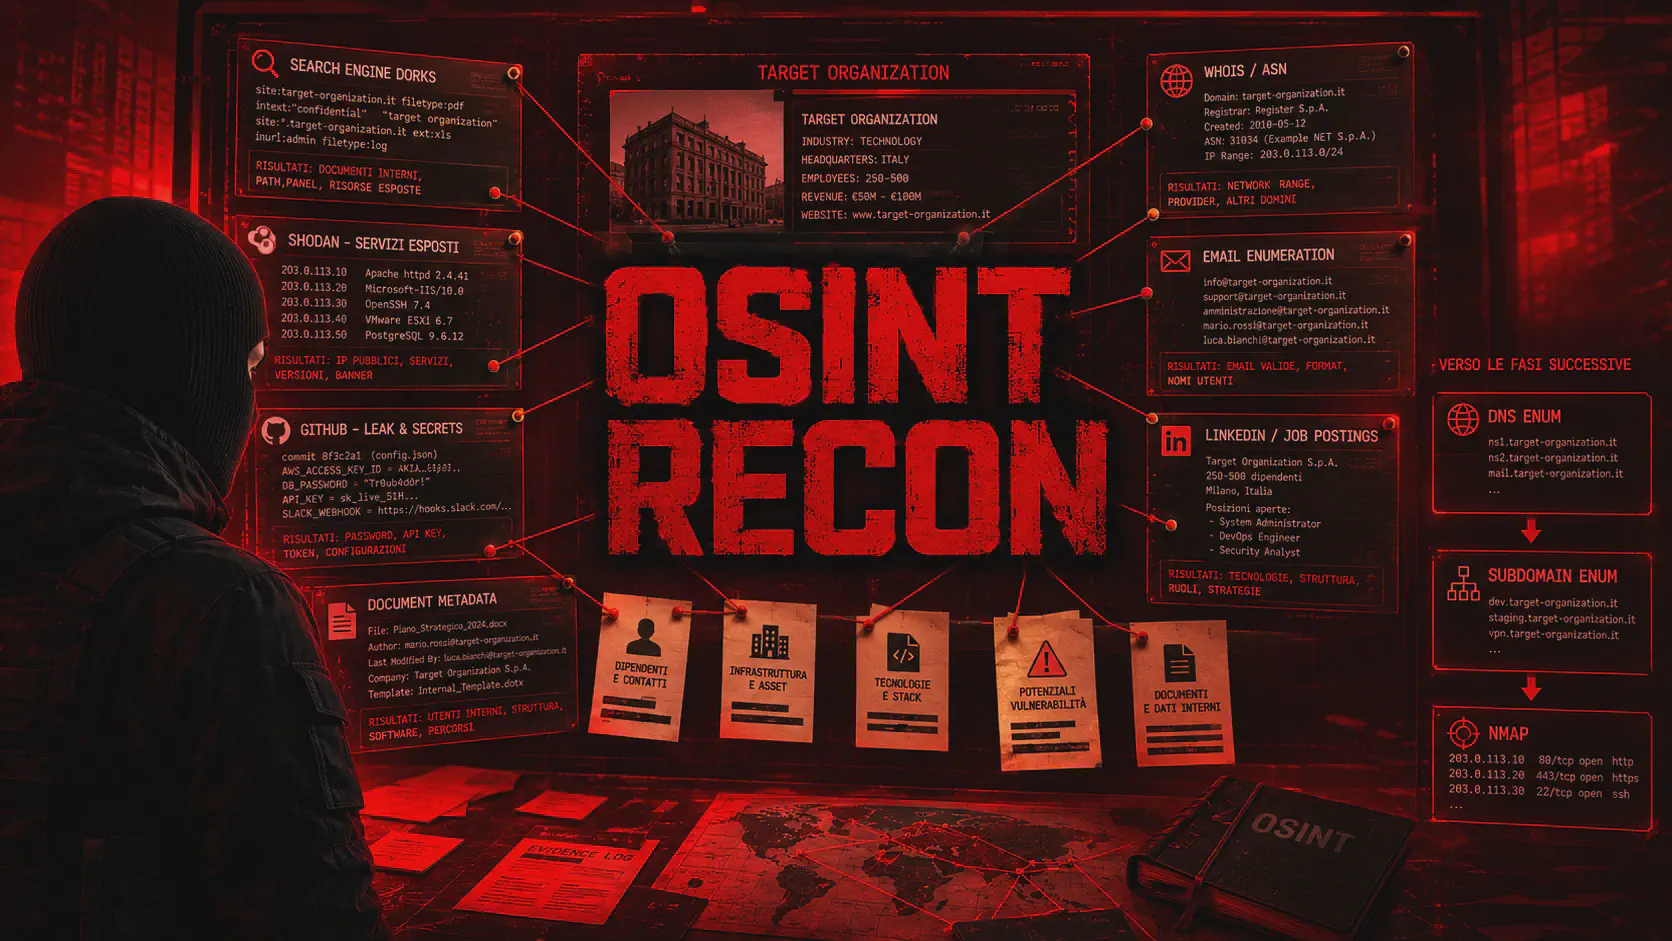
Recon OSINT: Tool, theHarvester, Shodan e Google Dorks.
Reconnaissance OSINT passiva per pentest: raccogli email, sottodomini, dispositivi esposti e metadati con theHarvester, Google Dorks, Shodan e Metagoofil.
Continua a leggere Continua a leggere web-hacking
Recon Pipeline: Automazione OSINT per Bug Bounty e Pentest
Guida alla recon pipeline automatizzata: subdomain enumeration, DNS, port scanning, fingerprinting, Nuclei e secret scanning per bug bounty e pentest.
Continua a leggere Continua a leggere networking
Porta 43 WHOIS: OSINT su Domini, IP e Name Server
La porta 43 WHOIS permette query passive su domini, IP e ASN per raccogliere registrar, name server, contatti e scadenze utili alla reconnaissance e all’OSINT.
Continua a leggere Continua a leggere networking
Shodan: Guida a Dork, Query e Filtri Avanzati (2026)
Shodan: dork pratici per MongoDB, IoT, ICS e CVE, filtri avanzati, CLI, API, InternetDB e cheat sheet completo per reconnaissance passiva e pentest (2026).
Continua a leggere Continua a leggere web-hacking
Recon-ng: Framework OSINT Modulare per Reconnaissance Avanzata
Recon-ng è un framework OSINT modulare con interfaccia stile Metasploit. Ideale per raccolta automatizzata di domini, email e asset esterni.
Continua a leggere Continua a leggere web-hacking
ReconSpider per Kali: Web Recon e OSINT Automatizzato
ReconSpider è uno strumento OSINT per automatizzare web reconnaissance e raccolta di informazioni su domini, IP, email, metadati e altre fonti pubbliche.
Continua a leggere Continua a leggere tools
HostRecon: Reconnaissance Automatica OSINT su Target Singoli
HostRecon automatizza OSINT e reconnaissance su singolo dominio: DNS, whois, subdomain, breach data e exposure mapping in un solo comando.
Continua a leggere Continua a leggere web-hacking
Amass: Subdomain Enumeration Avanzata per Reconnaissance e Attack Surface Mapping
Amass è uno strumento OSINT e active reconnaissance per enumerare subdomain, mappare asset esterni e analizzare relazioni DNS. Guida pratica all’uso in fase di attack surface discovery durante un penetration test.
Continua a leggere Continua a leggere tools
Assetfinder: Subdomain Enumeration Rapida per Attack Surface Mapping
Assetfinder è un tool OSINT per enumerare subdomain da fonti pubbliche durante la fase di reconnaissance. Ideale per mappare rapidamente la superficie d’attacco di un dominio in penetration test.
Continua a leggere Continua a leggere tools
Maltego: Cos’è e Come Usarlo per OSINT e Transform (2026)
Come Installare Maltego per OSINT e reconnaissance: usa Entity, Transform, pivot e graph analysis per correlare domini, IP, email, persone e infrastrutture.
Continua a leggere Continua a leggere tools
TheHarvester: SEGRETI per OSINT, Email & Sottodomini (2026)
Scopri come usare TheHarvester per raccogliere email e sottodomini: installazione, recon, sorgenti OSINT, API key, output JSON/XML e troubleshooting verificato.
Continua a leggere Continua a leggere