
- Articoli
- 5+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Port-Scanning Articoli
Filtri
 networking
FTP Bounce Attack: cos’è, come funziona e come prevenirlo
FTP Bounce Attack: cos’è, come funziona il comando PORT, perché può permettere il port scanning indiretto e come rilevarlo e prevenirlo.
Continua a leggere Continua a leggere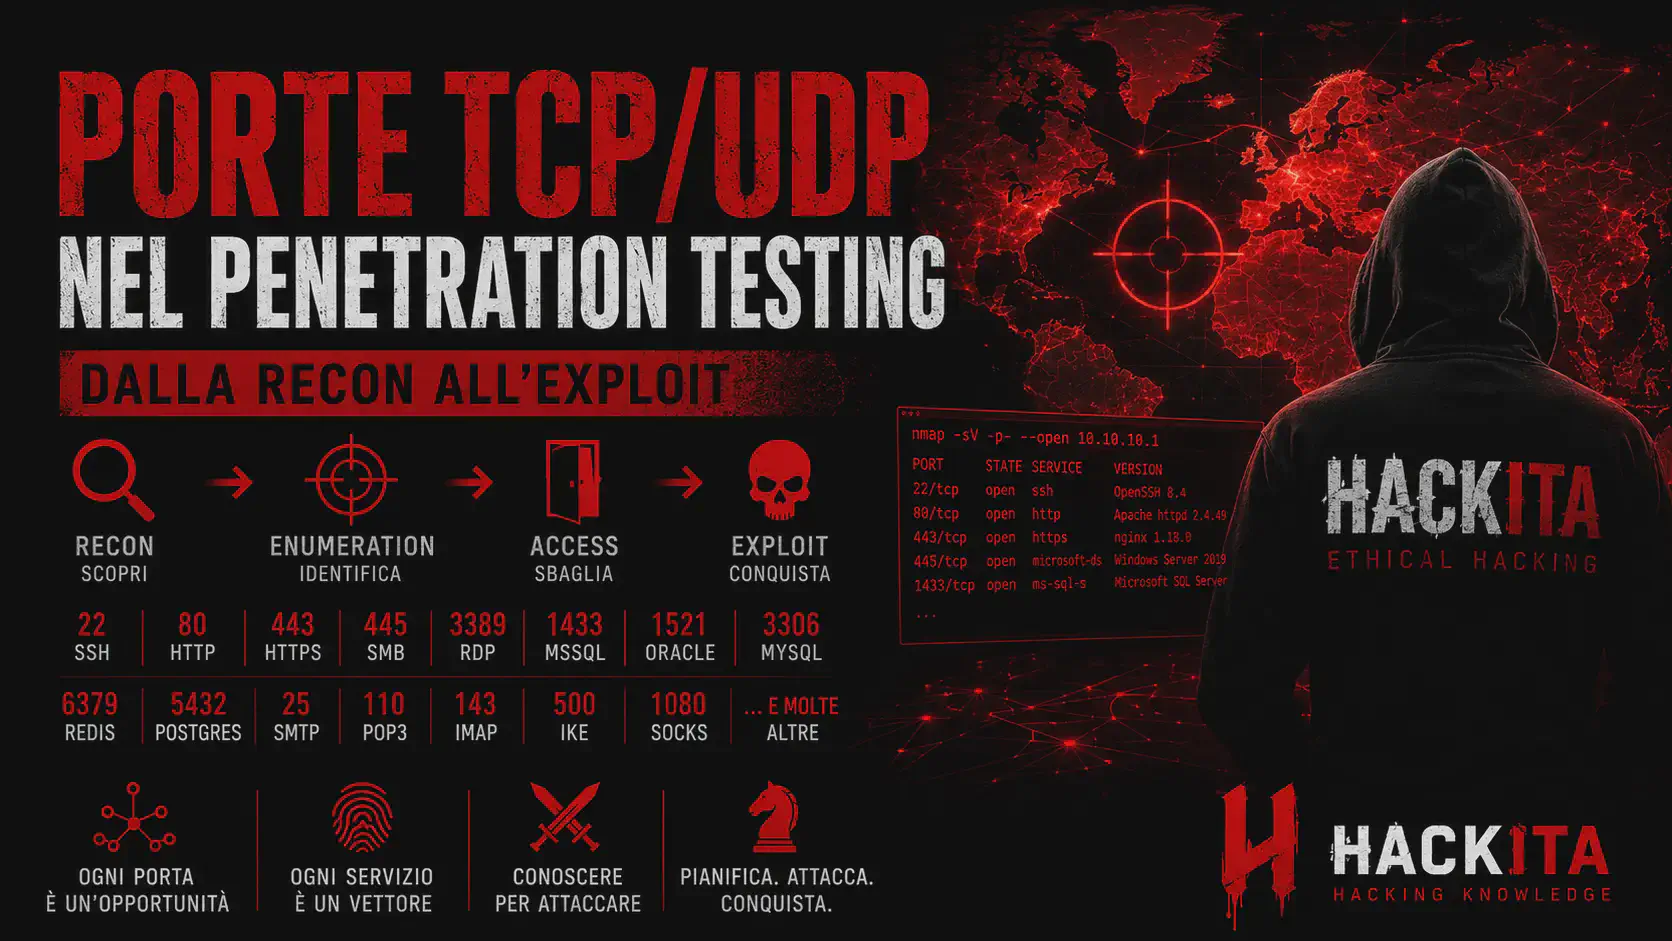 networking
Porte TCP/UDP nel Penetration Testing: Guida Completa dalla Recon all'Exploit
Tutte le porte TCP e UDP nel penetration testing organizzate per scenario offensivo: Active Directory, web, database, mail, DevOps. Vettori d'attacco e guide tecniche complete per OSCP e red team.
Continua a leggere Continua a leggere tools
Nmap per Pentesting: Port Scanning, Network Recon e NSE
Nmap per penetration testing e network recon: comandi, host discovery, port scanning TCP/UDP, service detection, OS fingerprinting, NSE ed enumeration.
Continua a leggere Continua a leggere tools
Masscan: Port Scanner Ultra-Veloce per Enumerazione di Rete su Larga Scala
Masscan è un port scanner ad altissima velocità capace di analizzare milioni di IP in pochi minuti. Guida pratica all’uso in fase di reconnaissance e mappatura infrastruttura durante un penetration test.
Continua a leggere Continua a leggere tools
Netcat (nc): Comandi, Port Scanning e Trasferimento File
Scopri come usare Netcat (nc) su Linux e Windows: comandi pratici, listener TCP/UDP, scansione porte, banner grabbing, trasferimento file e reverse shell.
Continua a leggere Continua a leggere