
- Articoli
- 10+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Smb Articoli
Filtri
 networking
MS08-067: cos'è, RCE Windows e exploit Metasploit
MS08-067: cos'è, come funziona e perché è una delle RCE Windows più note. Scopri Server Service, NetAPI, SMB, Metasploit, detection e mitigazioni.
Continua a leggere Continua a leggere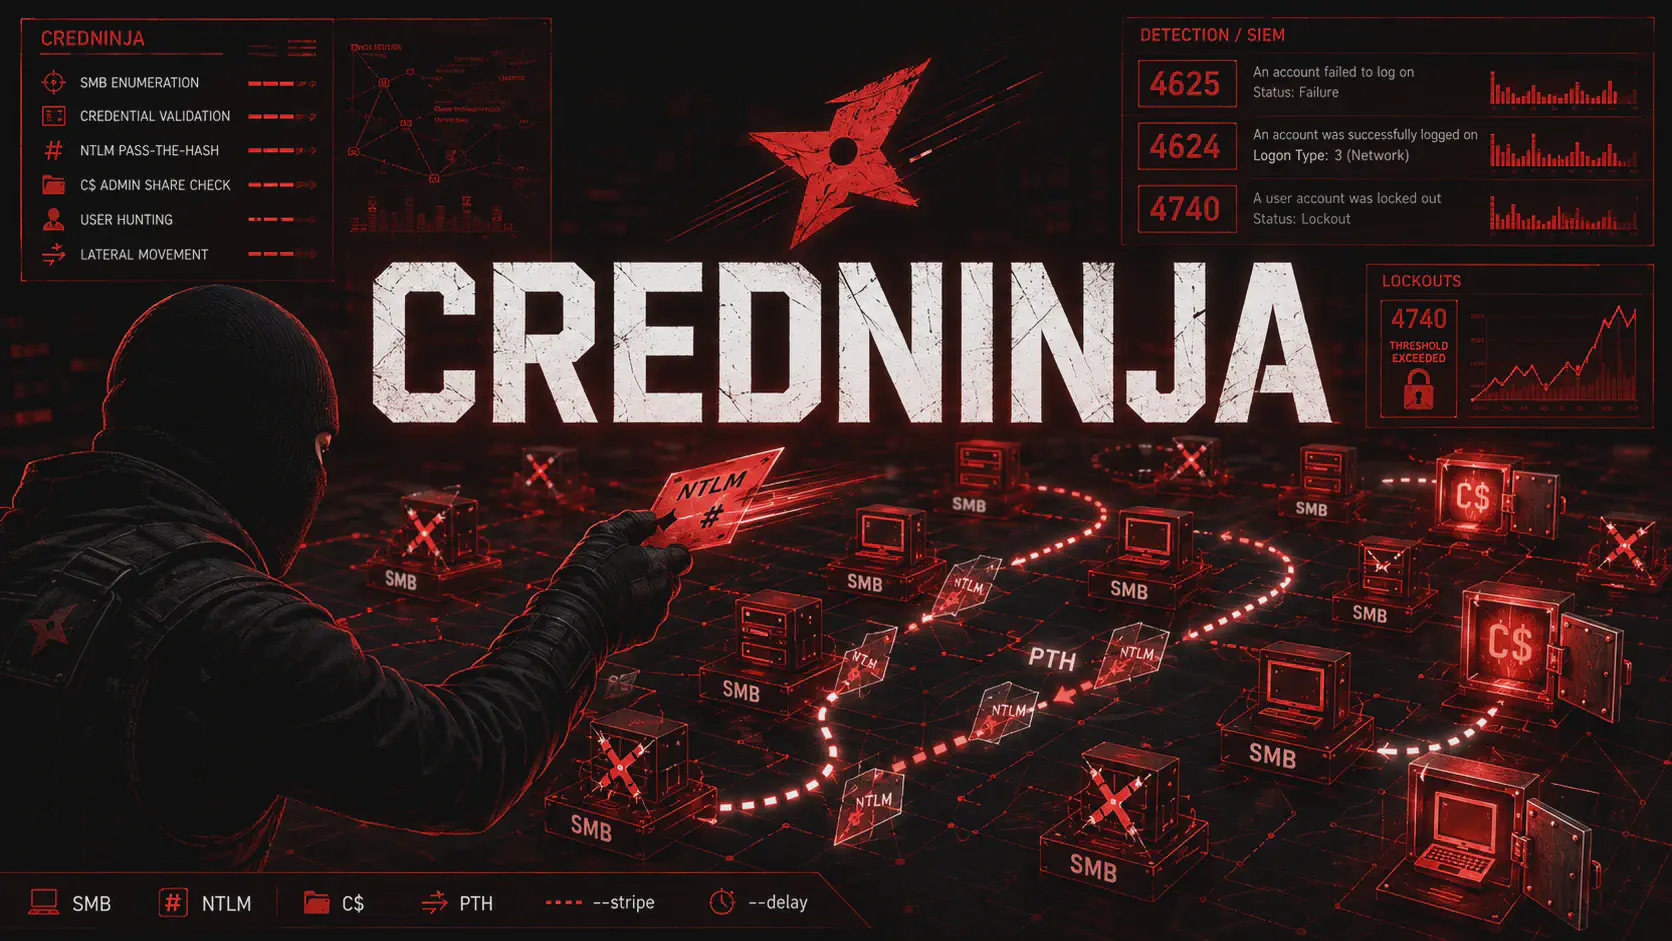 windows
CredNinja: validare credenziali SMB con password e hash NTLM
Usa CredNinja per validare password e hash NTLM via SMB, trovare local admin, eseguire Pass-the-Hash e user hunting, riducendo i lockout con stripe e delay.
Continua a leggere Continua a leggere tools
smbserver.py: Server SMB per File Transfer e NTLM
Guida a impacket-smbserver per creare una share SMB su Kali, trasferire file, registrare autenticazioni NTLM e gestire SMB2, accessi e logging.
Continua a leggere Continua a leggere networking
Porta 139 NetBIOS Session: Null Session, EternalBlue e SMB Relay su AD
Porta 139 aperta? Enumera utenti con null session, sfrutta MS17-010 su SMBv1 e usa ntlmrelayx se signing è disabilitato. Chain a Domain Admin in 27 minuti.
Continua a leggere Continua a leggere tools
SMBExec: Esecuzione Remota Fileless su Windows via SMB
SMBExec è una tecnica di remote command execution su SMB 445 senza drop di binari persistenti. Alternativa più stealth a PsExec in ambienti Active Directory.
Continua a leggere Continua a leggere windows
PsExec: Remote Command Execution via SMB in Ambienti Windows
PsExec permette l’esecuzione remota di comandi su sistemi Windows tramite SMB. Strumento chiave per lateral movement e amministrazione remota.
Continua a leggere Continua a leggere tools
Impacket: Toolkit Python per Attacchi SMB, Kerberos e Active Directory
Impacket è una suite Python per interagire con protocolli di rete (SMB, LDAP, Kerberos, RPC) e condurre attacchi AD come DCSync e Pass-the-Hash.
Continua a leggere Continua a leggere windows
Porta 445 SMB: Enumerazione e Attacchi in un Pentest
Porta 445 SMB in server Windows: enumerazione delle share, exploit, NTLM relay, Pass-the-Hash, esecuzione remota e lateral movement in Active Directory.
Continua a leggere Continua a leggere tools
Smbclient: Accesso e Attacco Alle Condivisioni Windows
Con smbclient puoi accedere, leggere e scrivere file su condivisioni SMB. Scopri come usarlo per pentest, attacchi interni, enumeration e pivoting in AD.
Continua a leggere Continua a leggere tools
rpcclient Kali Linux: Enumerazione SMB, AD e SID/RID
Guida a rpcclient su Kali Linux per enumerare utenti, gruppi, SID/RID, trust, policy password e share SMB tramite SAMR, LSARPC e SRVSVC, con comandi pratici.
Continua a leggere Continua a leggere