- Articoli
- 2+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Web Application Security Articoli
Filtri
Nessun risultato trovato.
 web-hacking
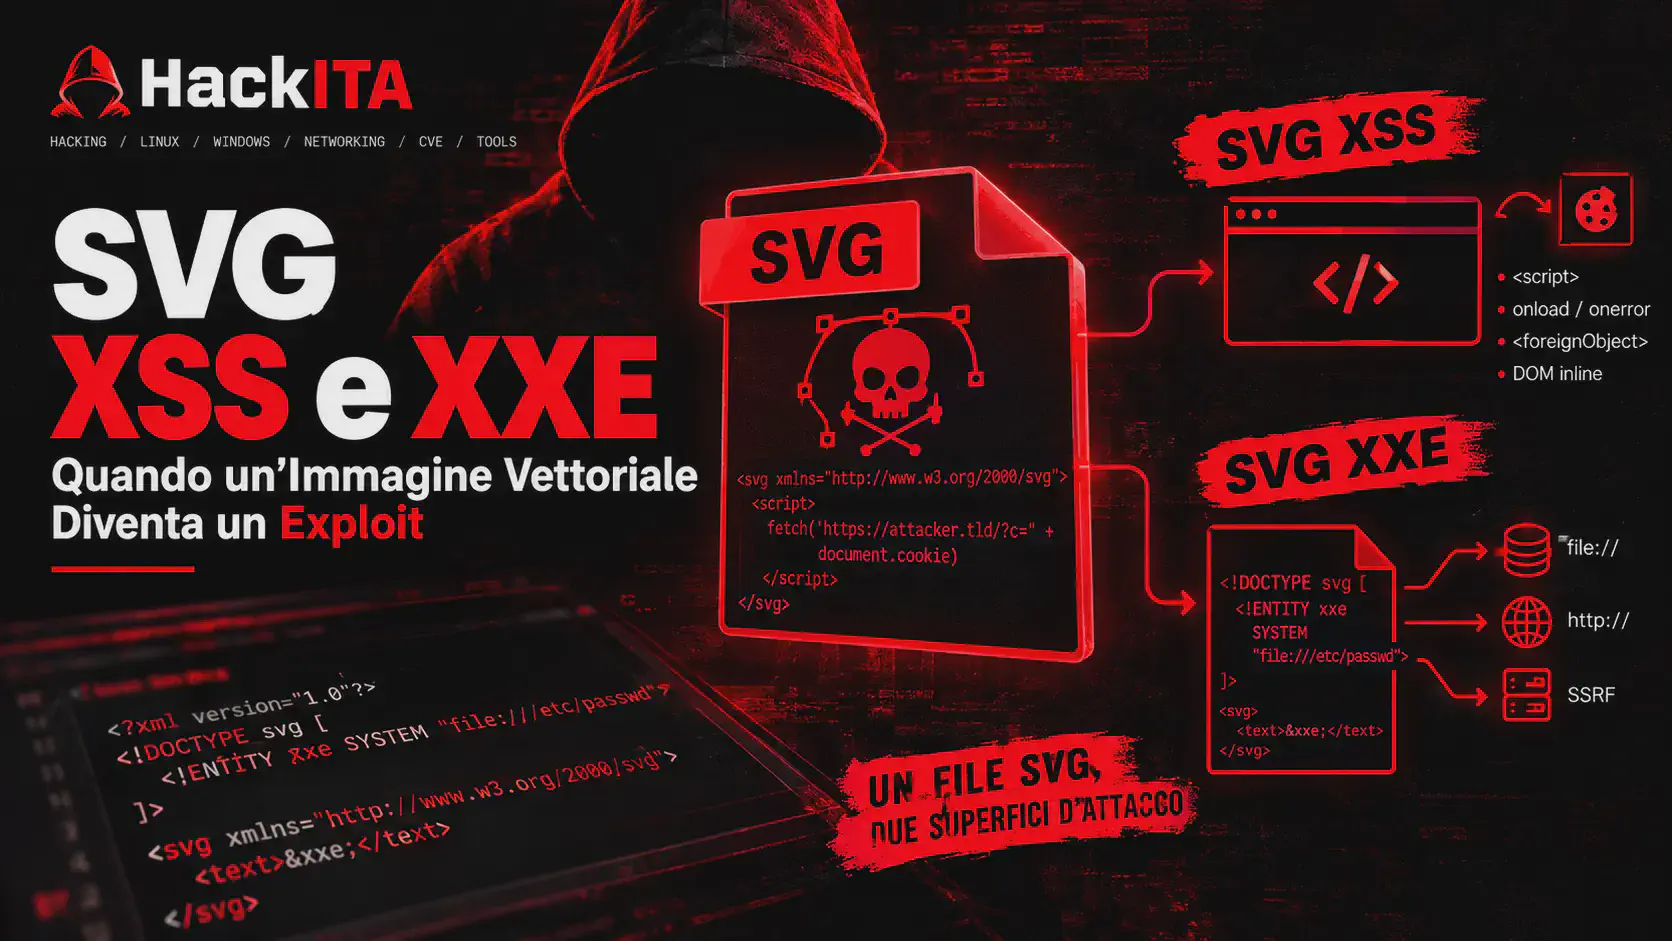
SVG XSS e XXE: attacco tramite upload di immagini
Un SVG caricato può eseguire script o leggere file locali. Guida pratica su XSS e XXE via SVG: payload reali, vettori d'attacco e mitigazioni per sviluppatori.
Continua a leggere Continua a leggere web-hacking
Burp Suite: Guida al Web Application Penetration Testing
Burp Suite: come usarlo nel web penetration testing: scopri Proxy, Repeater, Intruder e Scanner e come testare SQLi, XSS, CSRF, API, autenticazione e segreti.
Continua a leggere Continua a leggere