
- Articoli
- 3+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Windows Articoli
Filtri
Nessun risultato trovato.
 networking
Porta 42 WINS: Mappa Completa della Rete Windows Senza Autenticazione
WINS sulla porta 42 senza auth: enumera domain controller, file server e utenti loggati via NetBIOS. Red flag istantaneo per Windows legacy — chain verso AD in 20 minuti.
Continua a leggere Continua a leggere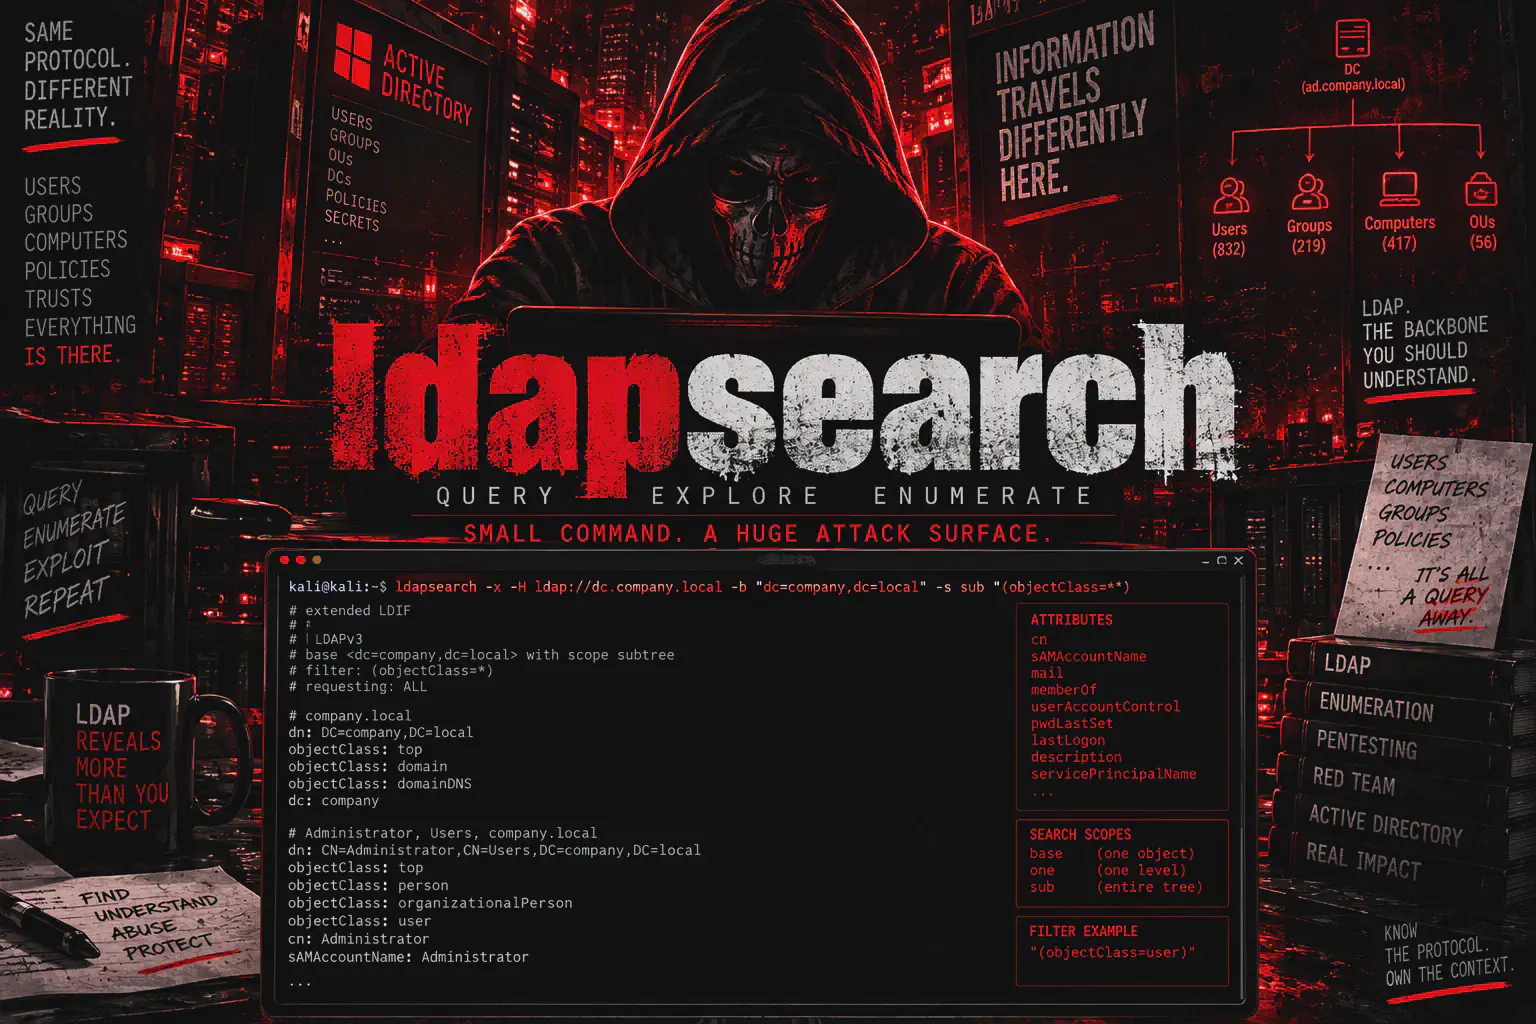 tools
ldapsearch: Comandi LDAP per Enumerare Utenti, Gruppi e AD
ldapsearch per pentest: RootDSE, Base DN, bind LDAP, utenti, gruppi, computer, SPN, LDAPS e troubleshooting per l'enumerazione di Active Directory e cheat sheet
Continua a leggere Continua a leggere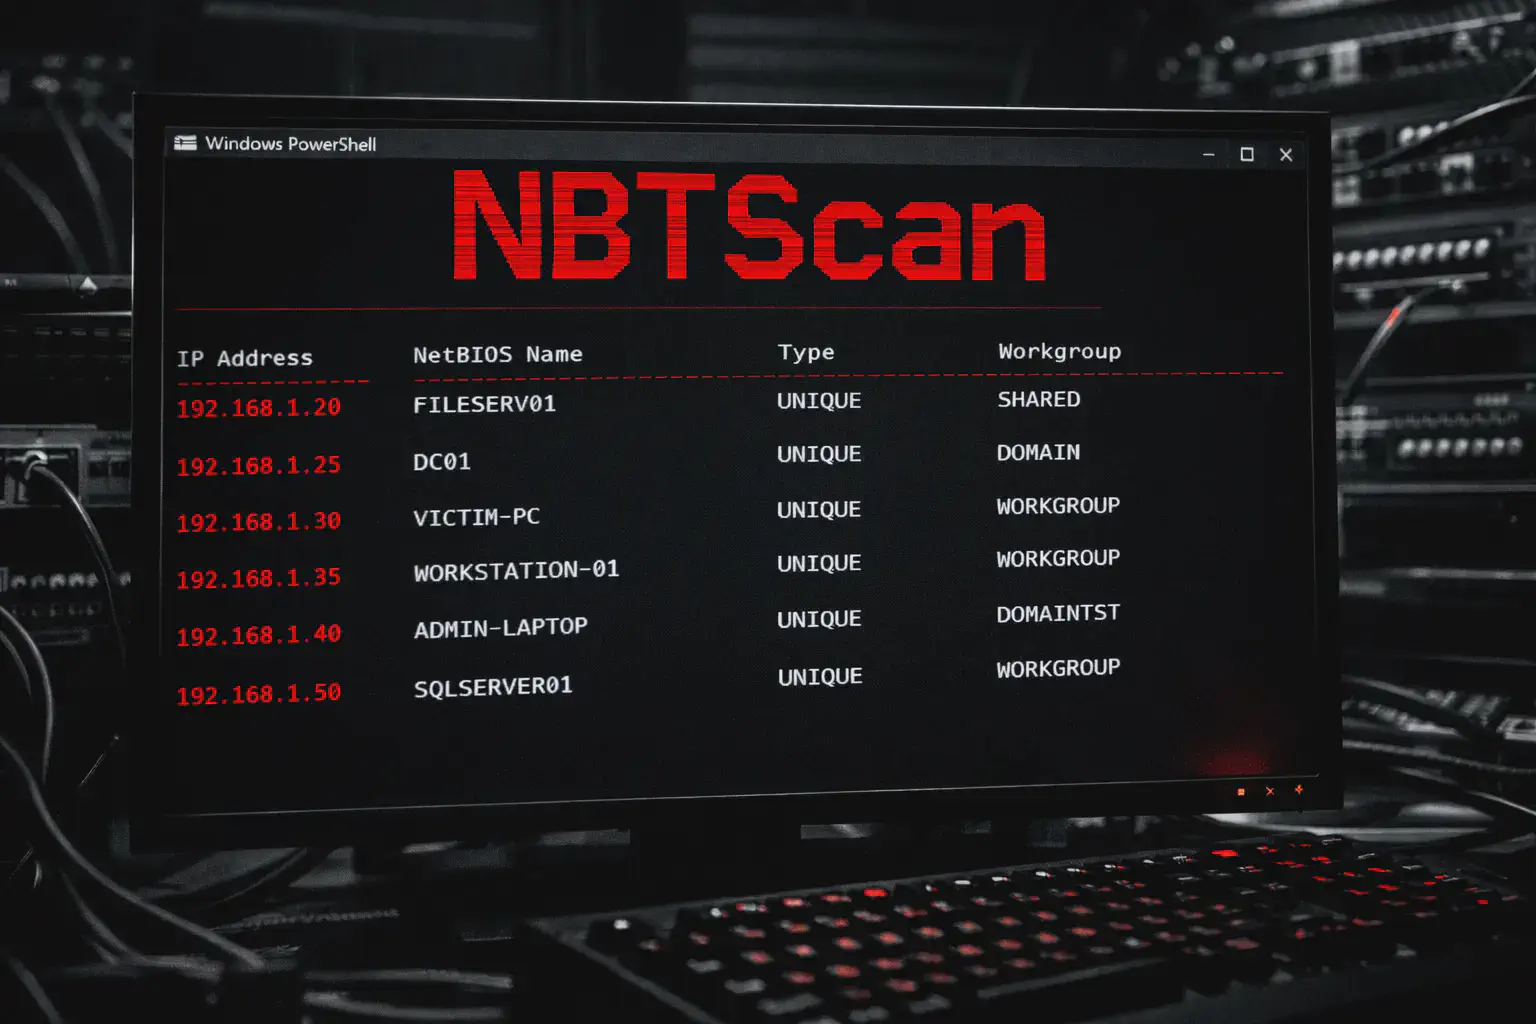 tools
NBTScan: Scansione NetBIOS su Linux per il Recon Windows
NBTScan su Linux: scopri come scansionare host Windows, identificare nomi NetBIOS, domini, workgroup e informazioni utili per il network reconnaissance.
Continua a leggere Continua a leggere